#1

 stillbigjosh/adaptix-serverless-c2
用于 AdaptixC2 v1.2 的无服务器 C2 传输插件,使用 AWS Lambda + DynamoDB 作为中继基础设施。
 chaosblade-io/chaosblade
An easy to use and powerful chaos engineering experiment toolkit.(阿里巴巴开源的一款简单易用、功能强大的混沌实验注入工具)
 ankane/s3tk
一款针对 Amazon S3 的安全工具包

 schroeder-sys/pantheon-souverainete
模块化、冗余且 100% 主权的云基础设施,以摆脱 GAFAM 的束缚。技术指南、Zero-Trust 架构与内部加密(DoT/DoH)。
 elc0mpa/aws-doctor
强大的开源CLI,用于审计AWS的安全性、成本和最佳实践。🩺 ☁️
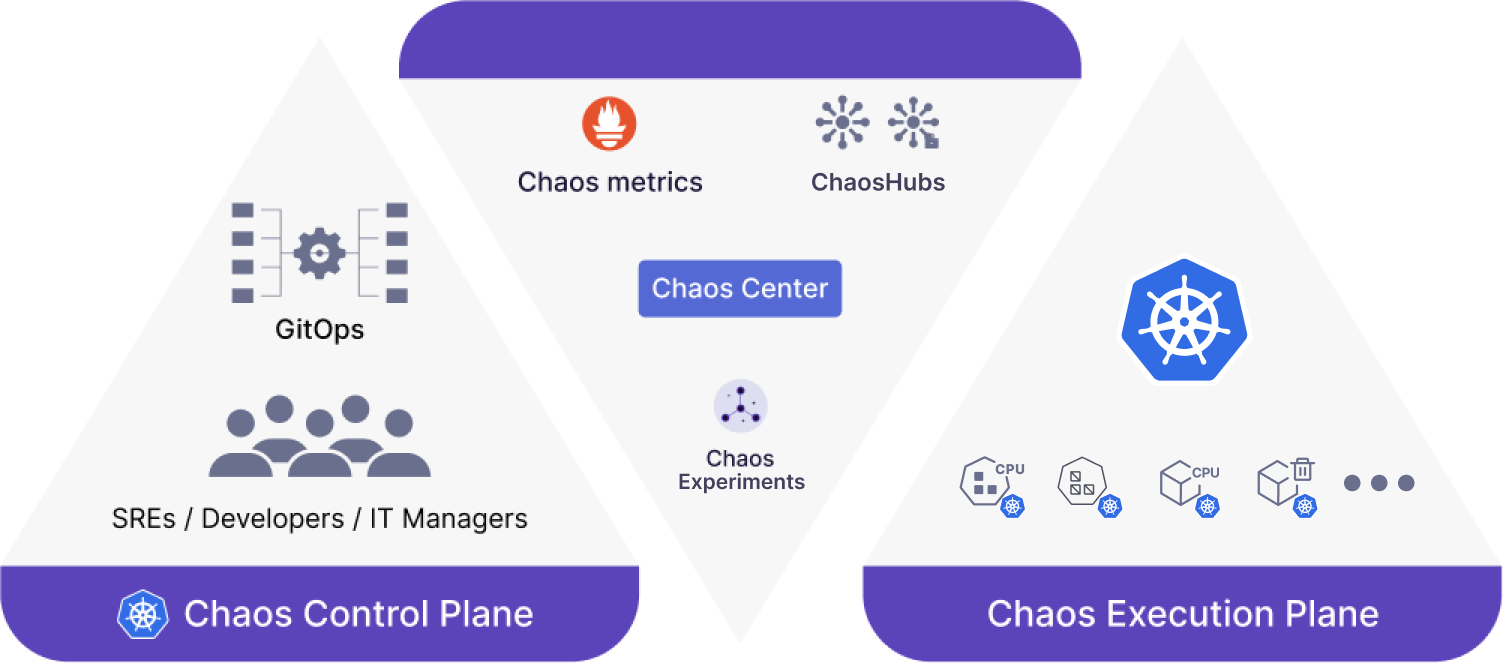 litmuschaos/litmus
面向 Kubernetes 的云原生混沌工程平台,具备故障注入、工作流编排和稳态验证功能,以揭示系统弱点。
 lnfernux/log-horizon
Microsoft Sentinel SIEM 日志源分析器
 salesforce/cloudsplaining
Cloudsplaining 是一款 AWS IAM 安全评估工具,用于识别最低权限原则的违反情况,并生成按风险优先级排序的报告。
 kubernetes-sigs/aws-iam-authenticator
一个使用 AWS IAM 凭证对 Kubernetes 集群进行身份验证的工具
 alegrey91/vex8s
将Kubernetes上下文应用于扫描以抑制漏洞
 silverhack/monkey365
基于 PowerShell 的 Microsoft 365、Azure 和 Entra ID 安全评估框架。扫描错误配置、CIS 基准合规性和云安全态势,并提供结构化报告。
 aquasecurity/trivy-plugin-aqua
用于将 Trivy 与 Aqua Security 平台集成的插件,可扫描 IaC、流水线和依赖项中的漏洞与错误配置。
 davidcoles/vc5
一个可水平扩展的 Direct Server Return 第4层负载均衡器,适用于 Linux,使用 XDP/eBPF
 kubeshark/kubeshark
基于 eBPF 的 Kubernetes 网络可观测性。以完整的 K8s 上下文索引 L4/L7 流量,无需密钥即可解密 TLS。AI 代理可通过 MCP 查询,人类可通过仪表盘查询。
 firecracker-microvm/firecracker
用于无服务器计算的安全、快速的微型虚拟机。
 asamassekou10/ship-safe
面向 AI 编写软件的独立安全代理。发现问题,调查其是否真实存在,并向你展示证据。确定性核心,无需 API 密钥,支持 JSON 和 SARIF 输出。
 nihal799/zttp
零信任SSH堡垒代理,支持基于Vault的密钥管理、RBAC策略强制、完整会话录制,以及用于对生产基础设施进行可审计访问的管理员TUI。