
 #1

 oseguera12/cowrie-honeypot-digitalocean
基于Cowrie、Loki、Promtail和Grafana构建的中等交互SSH/Telnet蜜罐——通过Terraform部署于DigitalOcean,并配有GitLab CI验证流水线。
 zzugab/juice-shop-with-kubeadm-and-tf
使用 kubeadm 和 Terraform 在 Kubernetes 上自动化部署 OWASP Juice Shop,并集成 Trivy 漏洞扫描,用于 DevSecOps 流水线。
 schroeder-sys/pantheon-souverainete
模块化、冗余且 100% 主权的云基础设施,以摆脱 GAFAM 的束缚。技术指南、Zero-Trust 架构与内部加密(DoT/DoH)。
 fer1035_terraform/modules/terraform-aws-security-group
用于管理 AWS 安全组的 Terraform 模块。目前,入站和出站规则支持 IPv4、IPv6 和安全组 ID 输入。

 qmadev/tf-mythic-azure
使用 Terraform 在 Azure 中自动部署 Mythic C2
 dev-sec/ansible-ssh-hardening
此 Ansible 角色提供了众多与安全相关的 SSH 配置,提供全方位的基线防护。
 azuread/azure-ad-incident-response-powershell-module
Azure Active Directory 事件响应 PowerShell 模块提供了一系列由 Azure Active Directory 产品组与微软检测与响应团队 (DART) 联合开发的工具,旨在协助失陷响应。
 netwrix/pingcastlecloud
AzureAD 审计程序
 mandiant/azure_workshop
可使用 Terraform 部署的、故意设计为易受攻击的 Azure 实验室环境,包含逼真的攻击路径和常见错误配置,用于演练红队操作与安全检测。
 rossengeorgiev/salt-security-backports
针对 CVE-2020-11651 与 CVE-2020-11652 的 Salt 安全补丁回移
 puppetlabs-toy-chest/puppetlabs-cve20113872
用于帮助修复和迁移 Puppet 部署的 Puppet 模块(CVE-2011-3872)
 npm/ansible-bashpocalypse
CVE-2014-6271 的补丁
 kubernetes/ingress-nginx
Ingress NGINX Controller for Kubernetes
 fit2cloud/riskscanner
RiskScanner 是开源的多云安全合规扫描平台,基于 Cloud Custodian 和 Nuclei 引擎,实现对主流公(私)有云资源的安全合规扫描和漏洞扫描。
 joshlarsen/aws-recon
多线程AWS资源清单收集工具,专注于安全相关的资源和元数据。
 openclarity/openclarity
OpenClarity 是一个开源平台,旨在增强云原生应用和基础设施的安全性与可观测性。
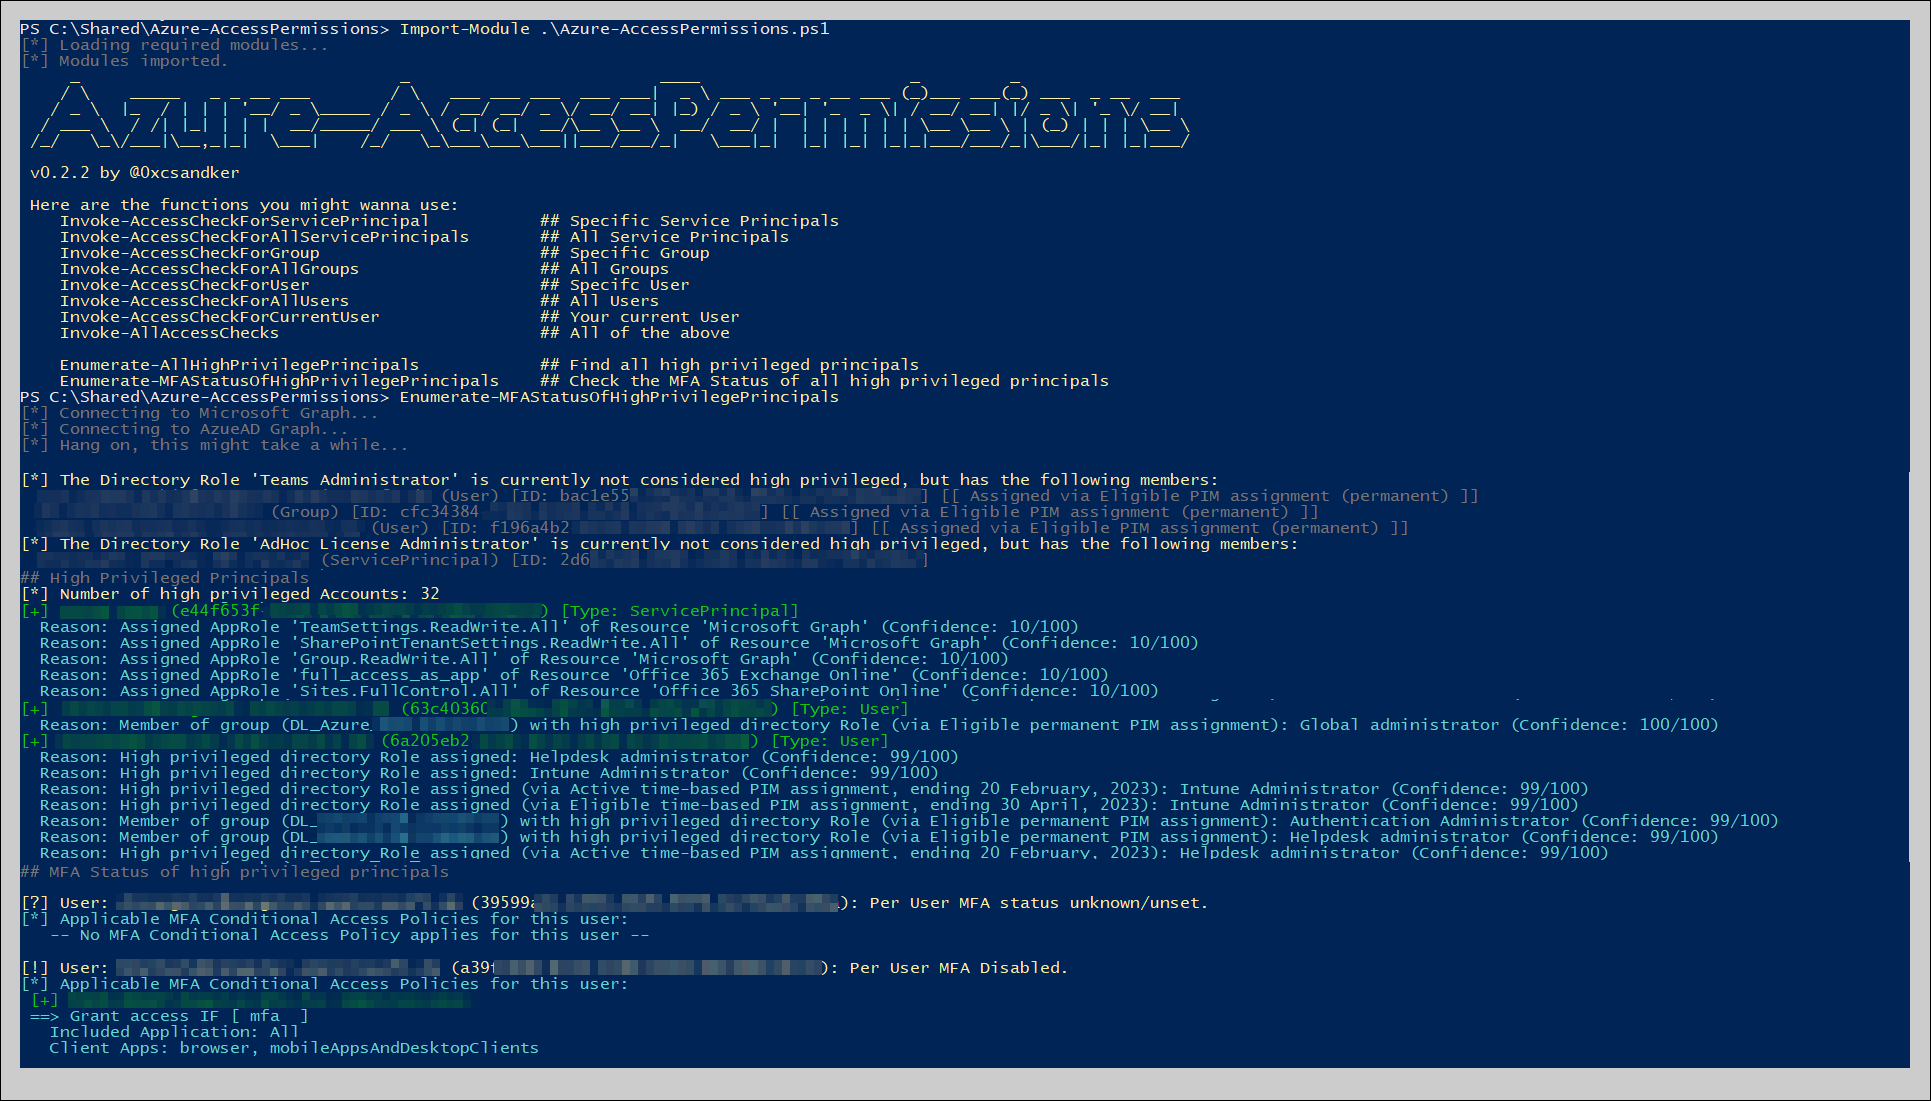 csandker/azure-accesspermissions
PowerShell脚本,用于枚举Azure Active Directory访问权限,包括角色分配、服务主体和特权访问配置,以进行安全审计。









