
 #1
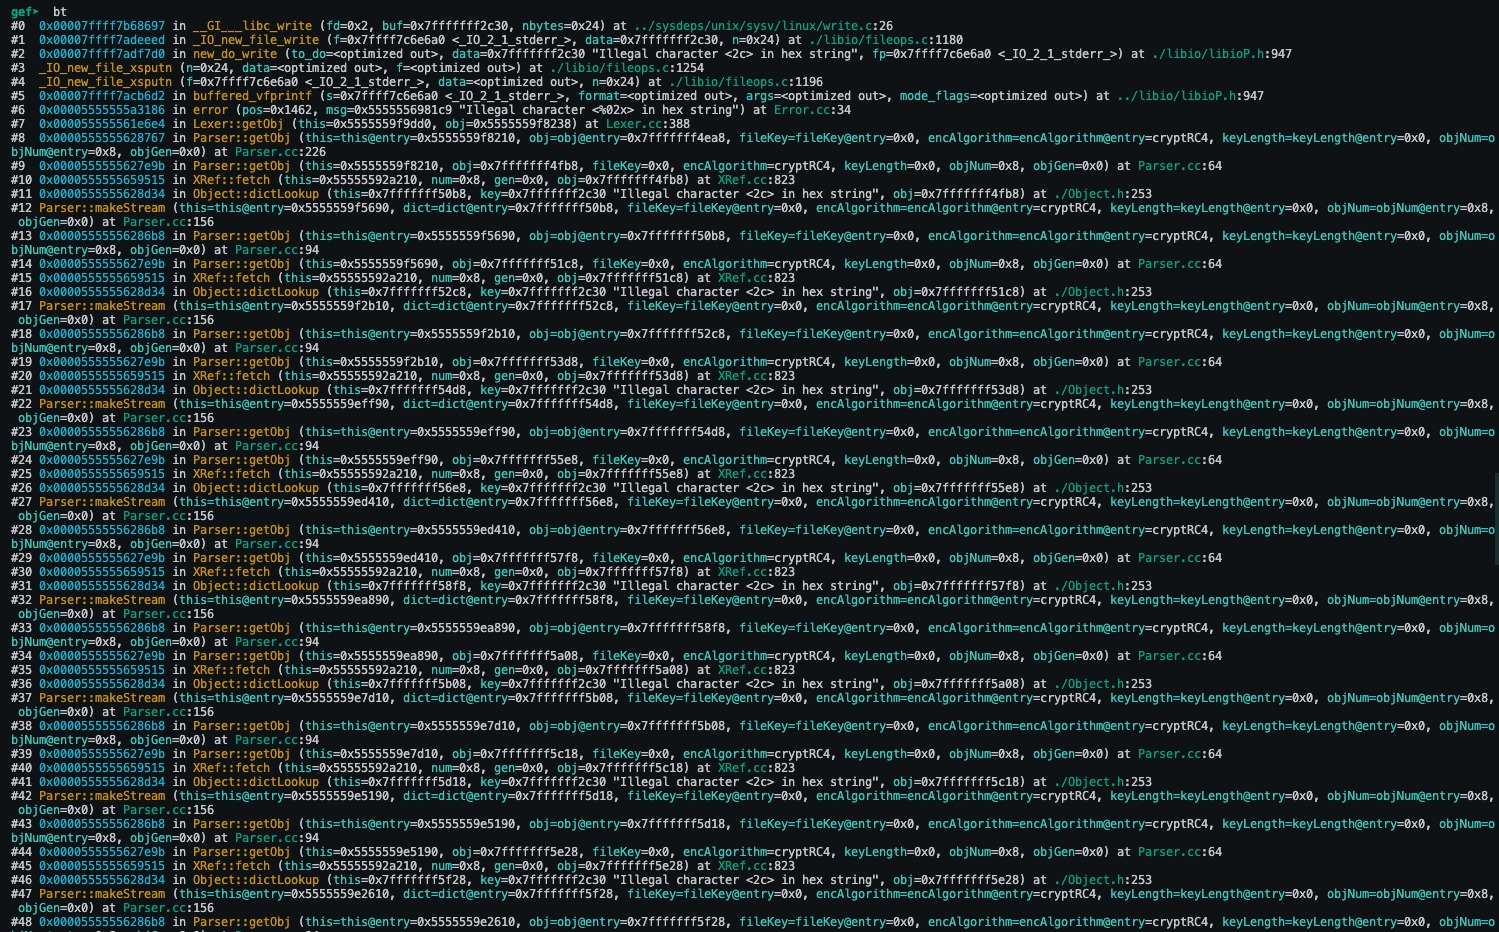
 fineas/cve-2019-13288-poc
概念验证漏洞利用代码,针对CVE-2019-13288,演示通过精心构造的PDF文件在Xpdf 4.01.01中引发无限递归拒绝服务攻击。
 desmondsanctity/cve-2022-44311
html2xhtml 中的越界读取:CVE-2022-44311
 gmh5225/ida-claude-code-plugins
将 Claude Code 与 IDA Pro 集成的插件,通过 AI 驱动的反汇编和代码理解来辅助逆向工程和二进制分析工作流程。
 gmh5225/0xguard
用于在 Windows 上使用 C++ 的应用程序的简单反作弊库。 #PastedProtection
 jamesd4/cve-2023-42829
对 macOS SSH 客户端中一个逻辑漏洞的分析,该漏洞可导致客户端密码短语泄露给本地攻击者。
 planners1490/sclock
面向 macOS arm64(Apple Silicon)的硬件绑定 256 槽多态虚拟机、非线性 MBA 与 Apple Secure Enclave 二进制保护器 — 公开 CrackMe 与 SDK 文档
 ypl6/heaplens
# CMPT733 网络安全实验室 II 项目:受 CVE-2021-3156 启发的堆利用 GDB 插件
 stationedk-06/darksword_analysis
对 DarkSword iOS WebKit 漏洞利用链的静态分析——投递、阶段划分和 CVE 分解(CVE-2025-31277, CVE-2025-43529)
 cao-wuhui/cve-2025-69720
CVE-2025-69720 公告:GNU ncurses infocmp 中的基于栈的缓冲区溢出(CWE-121)
 petergabaldon/cve-2024-1346
LaborOfficeFree 中 MySQL 数据库 root 密码弱,影响版本 19.10。此漏洞允许攻击者利用两个常量计算出 LaborOfficeFree 所使用的 MySQL 数据库的 root 密码。
 jaf0rk/cve-2026-3909
CVE-2026-3909 的概念验证漏洞利用程序,针对 Chromium Skia 越界漏洞,包含补丁和崩溃分析,可在真实浏览器环境中实现可靠触发。
 uzair-baig0900/cve-2026-20805-poc
Microsoft 桌面 Windows 管理中的信息泄露 PoC。
 csirttrizna/cve-2024-55587
CVE-2024-55587 在 libarchive 中的概念验证漏洞利用,演示了通过恶意 ZIP 文件进行的不安全解压。
 dreamsmasher/inetutils-cve-2019-0053-patched-pkgbuild
一个修补后的 Arch Linux PKGBUILD,用于修复 CVE-2019-0053(缓冲区溢出)。从上游下载并应用一个(目前)未发布的补丁。
 limesss/cve-2023-36109
CVE-2023-36109 的 PoC
 tnishiox/cve-2023-4813
针对CVE-2023-4813的概念验证漏洞利用程序,演示了基于C语言的应用程序中的特定漏洞,用于安全研究和测试。
 halcy0nic/cve-2023-40294-and-cve-2023-40295
CVE-2023-40294 与 CVE-2023-40295 的概念验证









