#1

 sangsheng2026/honor-90gt-mag-an00-root-research
Android kernel root research toolkit for Honor 90 GT: SELinux device probing, slab spray primitive validation, and AArch64 kernel Image disassembly…
 australeo/cve-2021-28476
CVE-2021-28476 的概念验证,这是 Hyper-V vmswitch.sys 中的任意指针解引用漏洞,允许从客户机到宿主机发起拒绝服务攻击,并可能实现远程代码执行(RCE)。
 whatthefuzz/openssl-fuzz
使用 Mayhem 发现 CVE-2022-3786 (openssl)
 norvethil/cve-2013-3900-powershell-poc
CVE PoC
 badnack/d_link_880_bug
针对D-Link 880固件的CVE-2017-14948
 dodo-sec/kpot-string-decrypter
IDA Python 脚本,用于解密来自 KPOT 的字符串并将其设置为注释
 typeconfused/cve-2025-14174-analysis
针对 CVE-2025-14174 的分析与 PoC - ANGLE Metal 越界写入(iOS Safari、macOS Chrome)
 jm00nj/hpe-aruba-aos8-vulnerabilities
ArubaOS 8.13.2.0 预认证攻击面研究。XXE+SSRF、ICMP 反射、缓冲区过度读取、硬编码凭据——均已提交至 HPE Bugcrowd,标记为 N/A。未发布任何修复。
 bytehackr/unzip_poc
CVE-2022-0529 & CVE-2022-0530
 oxfemale/cve-2020-15999
CVE-2020-15999
 gtgalaxi/electronvulnerableversion
查找易受CVE-2023-4863 / CVE-2023-5129影响的Electron应用
 kernelm0de/cve-2018-8090
Quickheal Total Security / Internet Security / Antivirus Pro(安装程序)中的DLL劫持
 umbertodellamonica/linksys-wrt54gl-exploitation
从焊接到Shell:Linksys WRT54GL路由器的完整硬件利用(CVE-2022-43973)

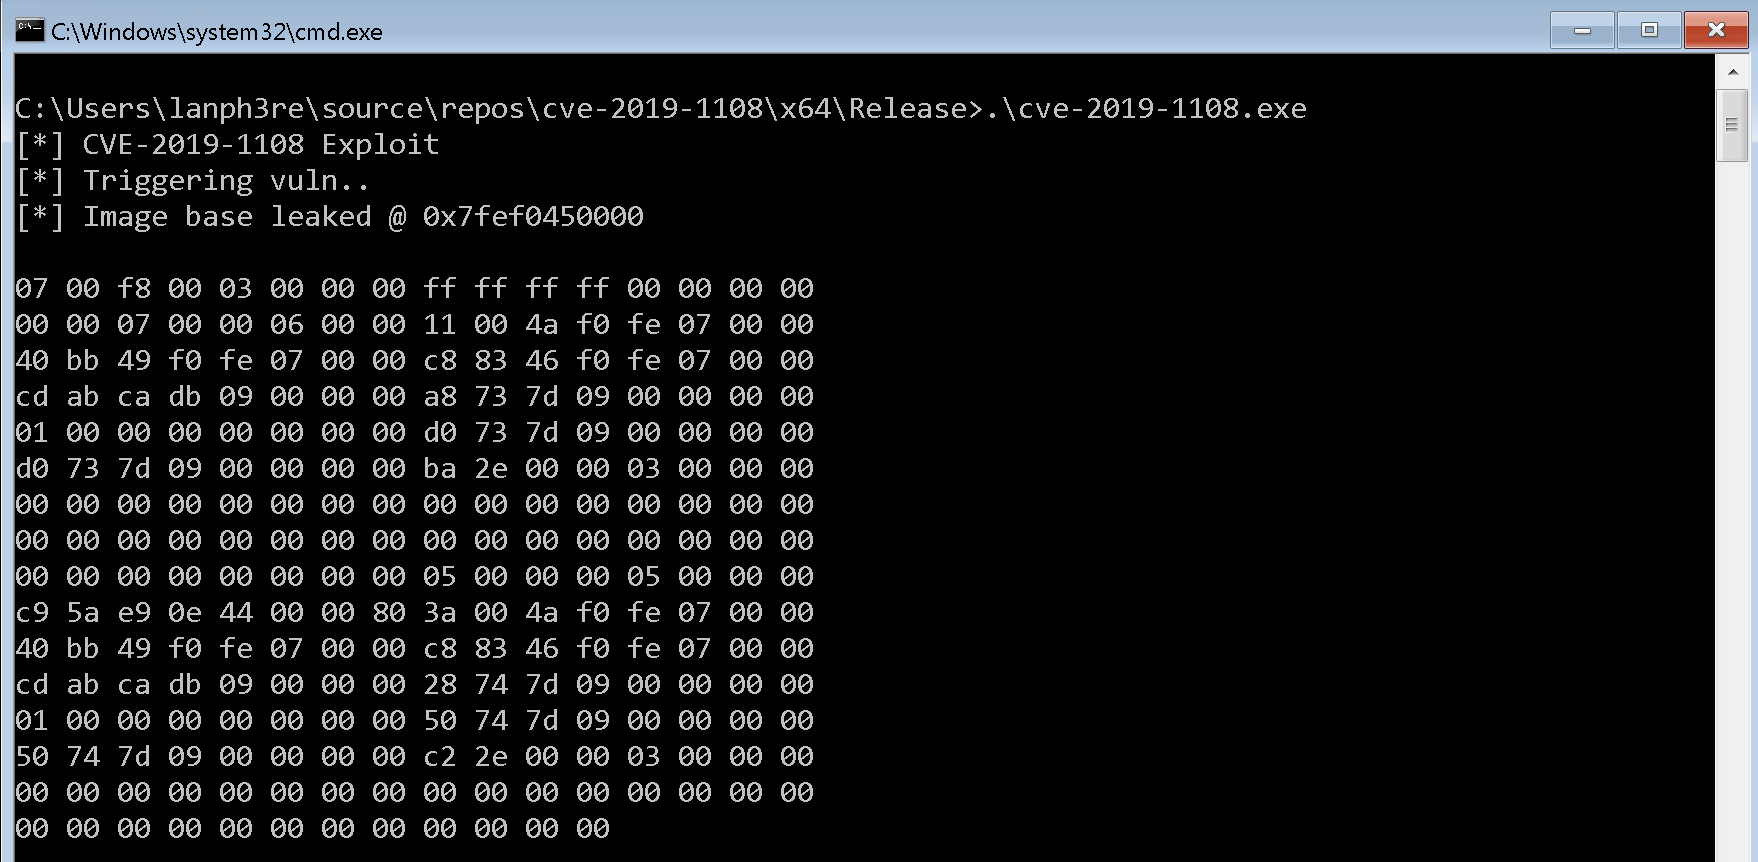 lanph3re/cve-2019-1108
CVE-2019-1108的概念验证利用程序,这是一个RDP客户端信息泄露漏洞,通过特制的远程连接泄露内存内容。
 abraxas/gatex
FortinetHunter(@YogSoth0)二进制破解应用。FortinetHunter CTF 的一部分。ELF 门:一个经过剥离的 Nuitka onefile、一个 XOR 混淆的 Argon2id 验证器、AES-GCM 完整性校验。
 4onurdemir/tcl-androidtv-root-attempts
记录了对 TCL Android TV 工厂层的逆向工程:56 kHz 红外协议、tclfactoryos 守护进程、内核红外驱动,以及软件 root 无法实现的证据。