

🌐 语言: English(本文件) · 🇹🇷 Türkçe
八天,一台 TCL 65T61C,一块 Arduino Uno,以及数百扇紧闭的门。 本仓库不是一份“root 指南”——而是一份结案报告:电视的工厂/服务 层被端到端地测绘,软件 root 被证明——附有证据——在此固件上 无法实现,并且一切都已记录在案,以便下一位研究者 不必再重走这片墓地。
简述: 电视内部运行着一个名为 tclfactoryos 的 root 守护进程,而在
它内部运行着一个命令处理器,其背后有一个 system() 调用。有三条通道通向那里:
IR、UART 和 p2p。我们完整逆向工程了 IR 协议(56 kHz!),
反汇编了内核驱动,并证明了工厂按键序列的固定标记字节
在电视自身的按键表中根本不存在——任何有效序列都
永远无法被发送。 UART 是物理的;p2p 线程只会从一个有效的
IR 序列中生成。软件攻击面:已穷尽。本仓库就是整个旅程。
关于语言的说明: 本 README 为英文,完整文档也是英文: 七份阶段文档位于
docs/en/(土耳其语原件在docs/)。代码注释在重要之处遵循英文。
| 型号 | TCL 65T61C(65 英寸,Android TV 12) |
| 平台 | Realtek RTD2875P / rtd6748 |
| 固件 | V8-R75PT01-LF1V618(构建 STT2.230203.001 release-keys) |
| 内核 | 5.4.284+ · 安全补丁 2025-12-05 |
| 遥控器 | RC833A 双模(蓝牙 HID + IR) |
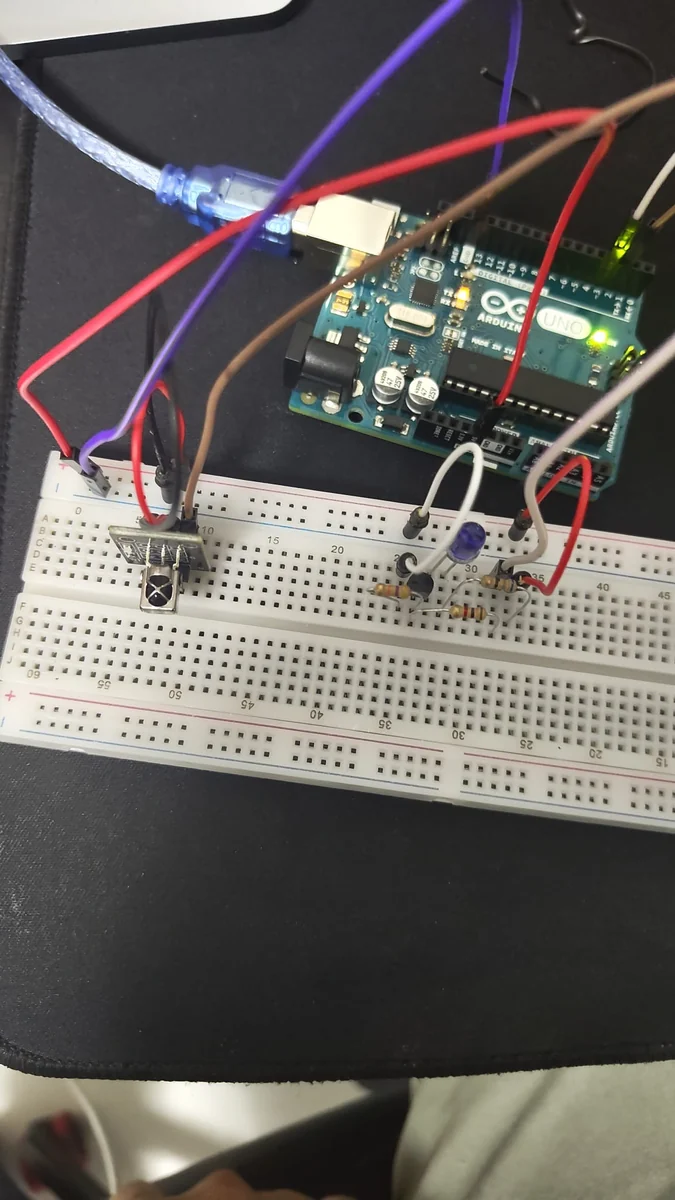
与电视通信的真实装置:Arduino Uno + 2N2222A 驱动 + 940 nm 红外 LED—— 在会话期间拍摄。这个电路逐键地调高和调低电视音量, 并承载了 docs/04 中的每一次工厂探测。
本研究是在作者拥有的设备上完成的,严格限定在其自家家庭 网络内。电视从未被打开;没有持久写入,没有密钥/MID/SN 篡改; 工作结束的那一刻设备即被恢复至出厂状态。
ADDR(4)|CMD(8)|~ADDR(4)|~CMD(8),位 = 500 µs 标记
data/TCL-kumanda-kodlari.md。w19;按键表匹配
这些值(VOL+ = 0x0b0f4f00,逐字节验证)。工厂按键以
特殊的 type-0x19 输入事件形式出现——而参数字节来自按键表,
而非帧。0x01 和 0x0C;这些值必须来自表中的数字族
({b2,a3,f7,ac,81,58,92,ef});它们在那里不存在。任何有效序列都
无法构造。 除此之外,控制 type-0x19 发射的报告模式标志
位于仅 root 可访问的 sysfs 之后。每项声明均已对照日志/getevent/反汇编进行验证;示例摘录:
data/kanit-ornekleri.md · 原始 IR 测量日志:
data/tus_kaydi_ham.log · 内核按键表本身:
data/ir_table.bin(+ 解析器:tools/arduino/ir_tablo_parse.py)。
docs/                            the seven phase documents — Turkish originals
docs/en/                          the same seven documents, fully in English
tools/arduino/fabrika/           the universal IR blaster (fabrika.ino + firing script)
tools/arduino/{kumanda,tus_kaydet,ogren_gonder,ses_ac_oto}/   the IR tool-chain sketches
tools/arduino/rcu_hesap.py       RCU 13-byte + CRC16-CCITT-FALSE generator (note: legacy word format — docs/04)
tools/factorysock.py             client for the 27856 factory socket
tools/p2pclient.py               ts-protocol client skeleton
data/                            key table + kernel ir_table.bin + raw log + evidence excerpts
assets/                          cover GIF + real-rig photo + receiver/TV wiring guide (PDF)
以上所有内容都证明了软件层面的入口已被封死。只有一条通道从未被测试过,而且没有任何证据表明它已被关闭:物理 UART。 这台特定电视的主人无法拆开一台家庭设备——但如果你能接触到该型号或同系列机型的服务线,这是一条真正有希望的路径,所有部件都已准备就绪:
/dev/ttyS0)读取 UART。在后板上寻找服务/RS232 接口(酒店版 TCL 机型带有此接口);否则 UART 测试点位于主板上。myuart → transfer_data → FCMD
(docs/en/02 §3)——正是同一个 root 命令处理器,56 字节的 get_system_prop 注入载荷已准备就绪、随时可用。pmon)。如果你进行了测试——无论成功还是失败——请提交 issue 或 PR;本仓库将收录你的发现。
factory_ro 分区提取 ir_table.bin,检查 0xD 系列中是否存在 0x01/0x0C 键码——如果存在,IR-RCU 序列在该型号上可以奏效(我们的证明仅针对此固件的表)。get_system_prop key =
x;id>/sdcard/Download/R1.txt;id>/data/local/tmp/R2.txt;#
(56 字节 < 64——docs/02)。因为带有证据的负面结果同样是一种贡献。本仓库属于那些在错误载波频率上浪费了数天的人(56 kHz 的教训),属于那个引脚接错却“能用”的电路(C–B–E 勘误),属于“重启一下,也许就行了”的希望(以及它为什么行不通的证据),也属于任何对 TCL 电视内部运行着什么感到好奇的人。姊妹项目:gt111a-ozgurlestirme (一台无法被拯救的相机的救援教训)。
所有操作均在作者拥有的一台设备上、在其自己的网络内进行。未对第三方发起攻击,未造成任何损害;电视最终已恢复出厂状态(清理记录见 docs/06,第 13 条教训)。此处的一切均为防御性安全研究与教育。
如果本仓库对你的工作有所帮助,许可证要求你做一件小事: 在你的项目的致谢/署名部分注明作者:
Author: 4onurdemir
GitHub: https://github.com/4onurdemir
Web:    https://onurdemir.dev
其余一切由你决定——修改、再分发、构建商业产品,或按你喜欢的任何方式为你的作品授权。
MIT + 署名 — 可免费使用,但需保留上述署名信息。

