#1
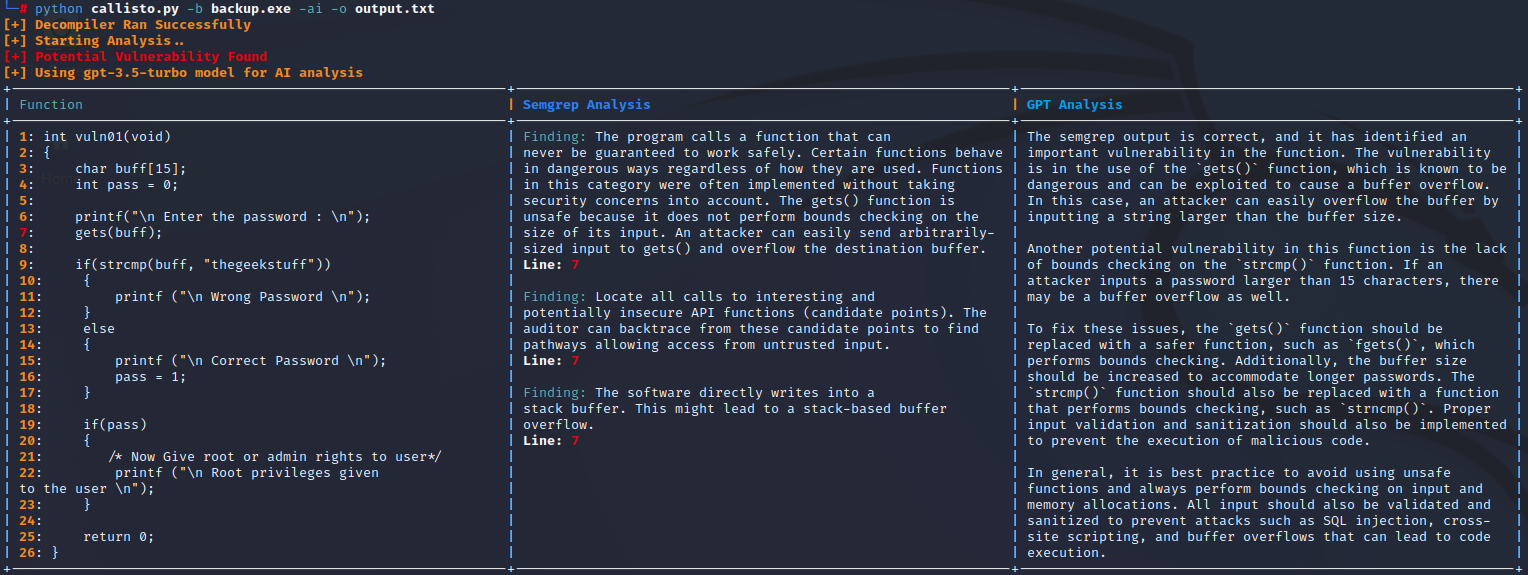
 jetp1ane/callisto
自动化二进制漏洞分析工具,通过Ghidra反编译可执行文件,使用Semgrep扫描伪C代码,并利用GPT-3.5-Turbo验证发现以减少误报。
 mfthomps/resim
使用全系统模拟器进行逆向工程软件
 fox-it/dissect.cobaltstrike
用于解剖和解析 Cobalt Strike 相关数据(如 Beacon 载荷和 Malleable C2 配置文件)的 Python 库。
 mxmssh/drltrace
Drltrace 是一个用于 Windows 和 Linux 应用程序的库调用跟踪器。

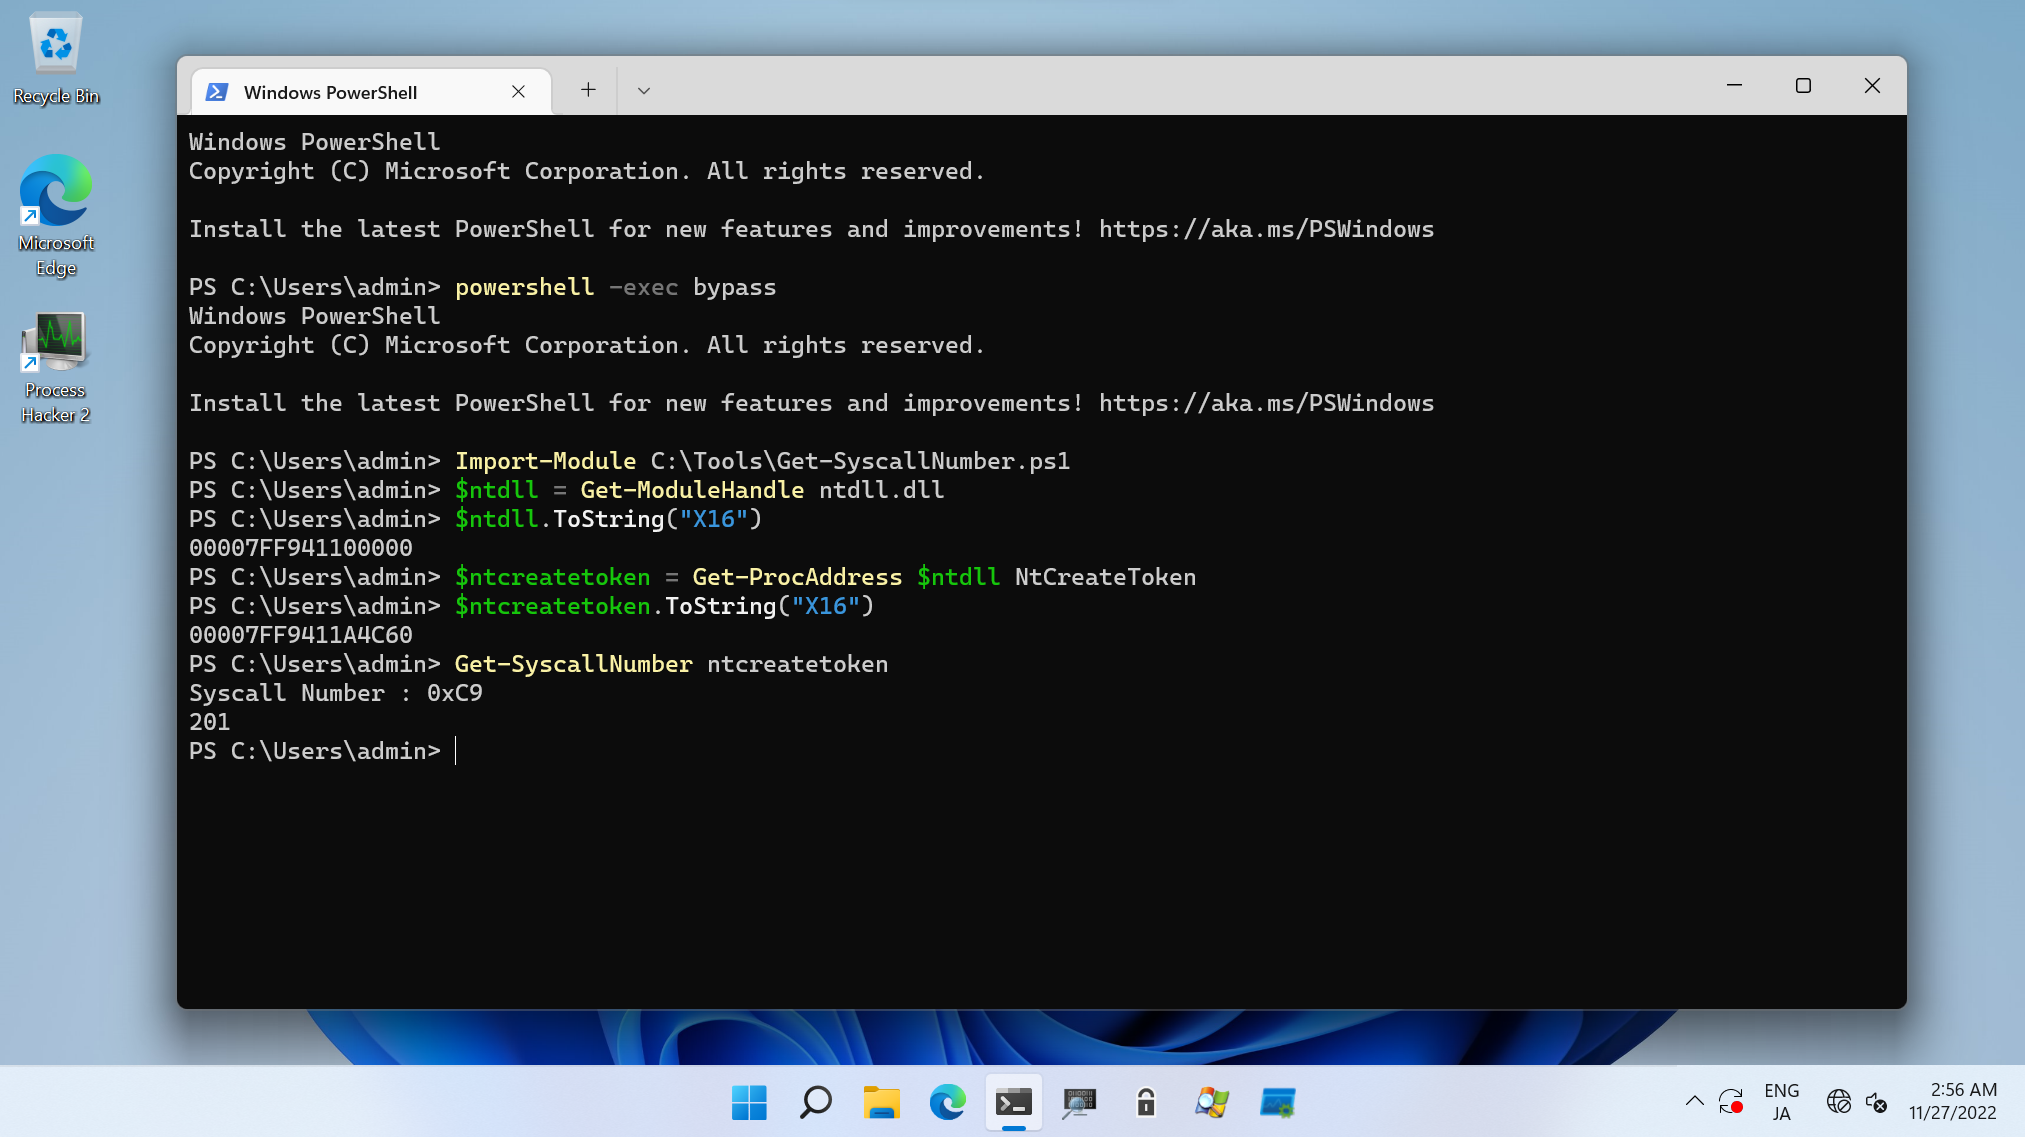 daem0nc0re/atomicsyscall
用于 Windows 系统调用调查的工具和 PoC。
 baptisterajaut/radmin-vpn-linux
通过 Wine 在 Linux 上运行 Radmin VPN — 自定义驱动、TAP 桥接、零丢包
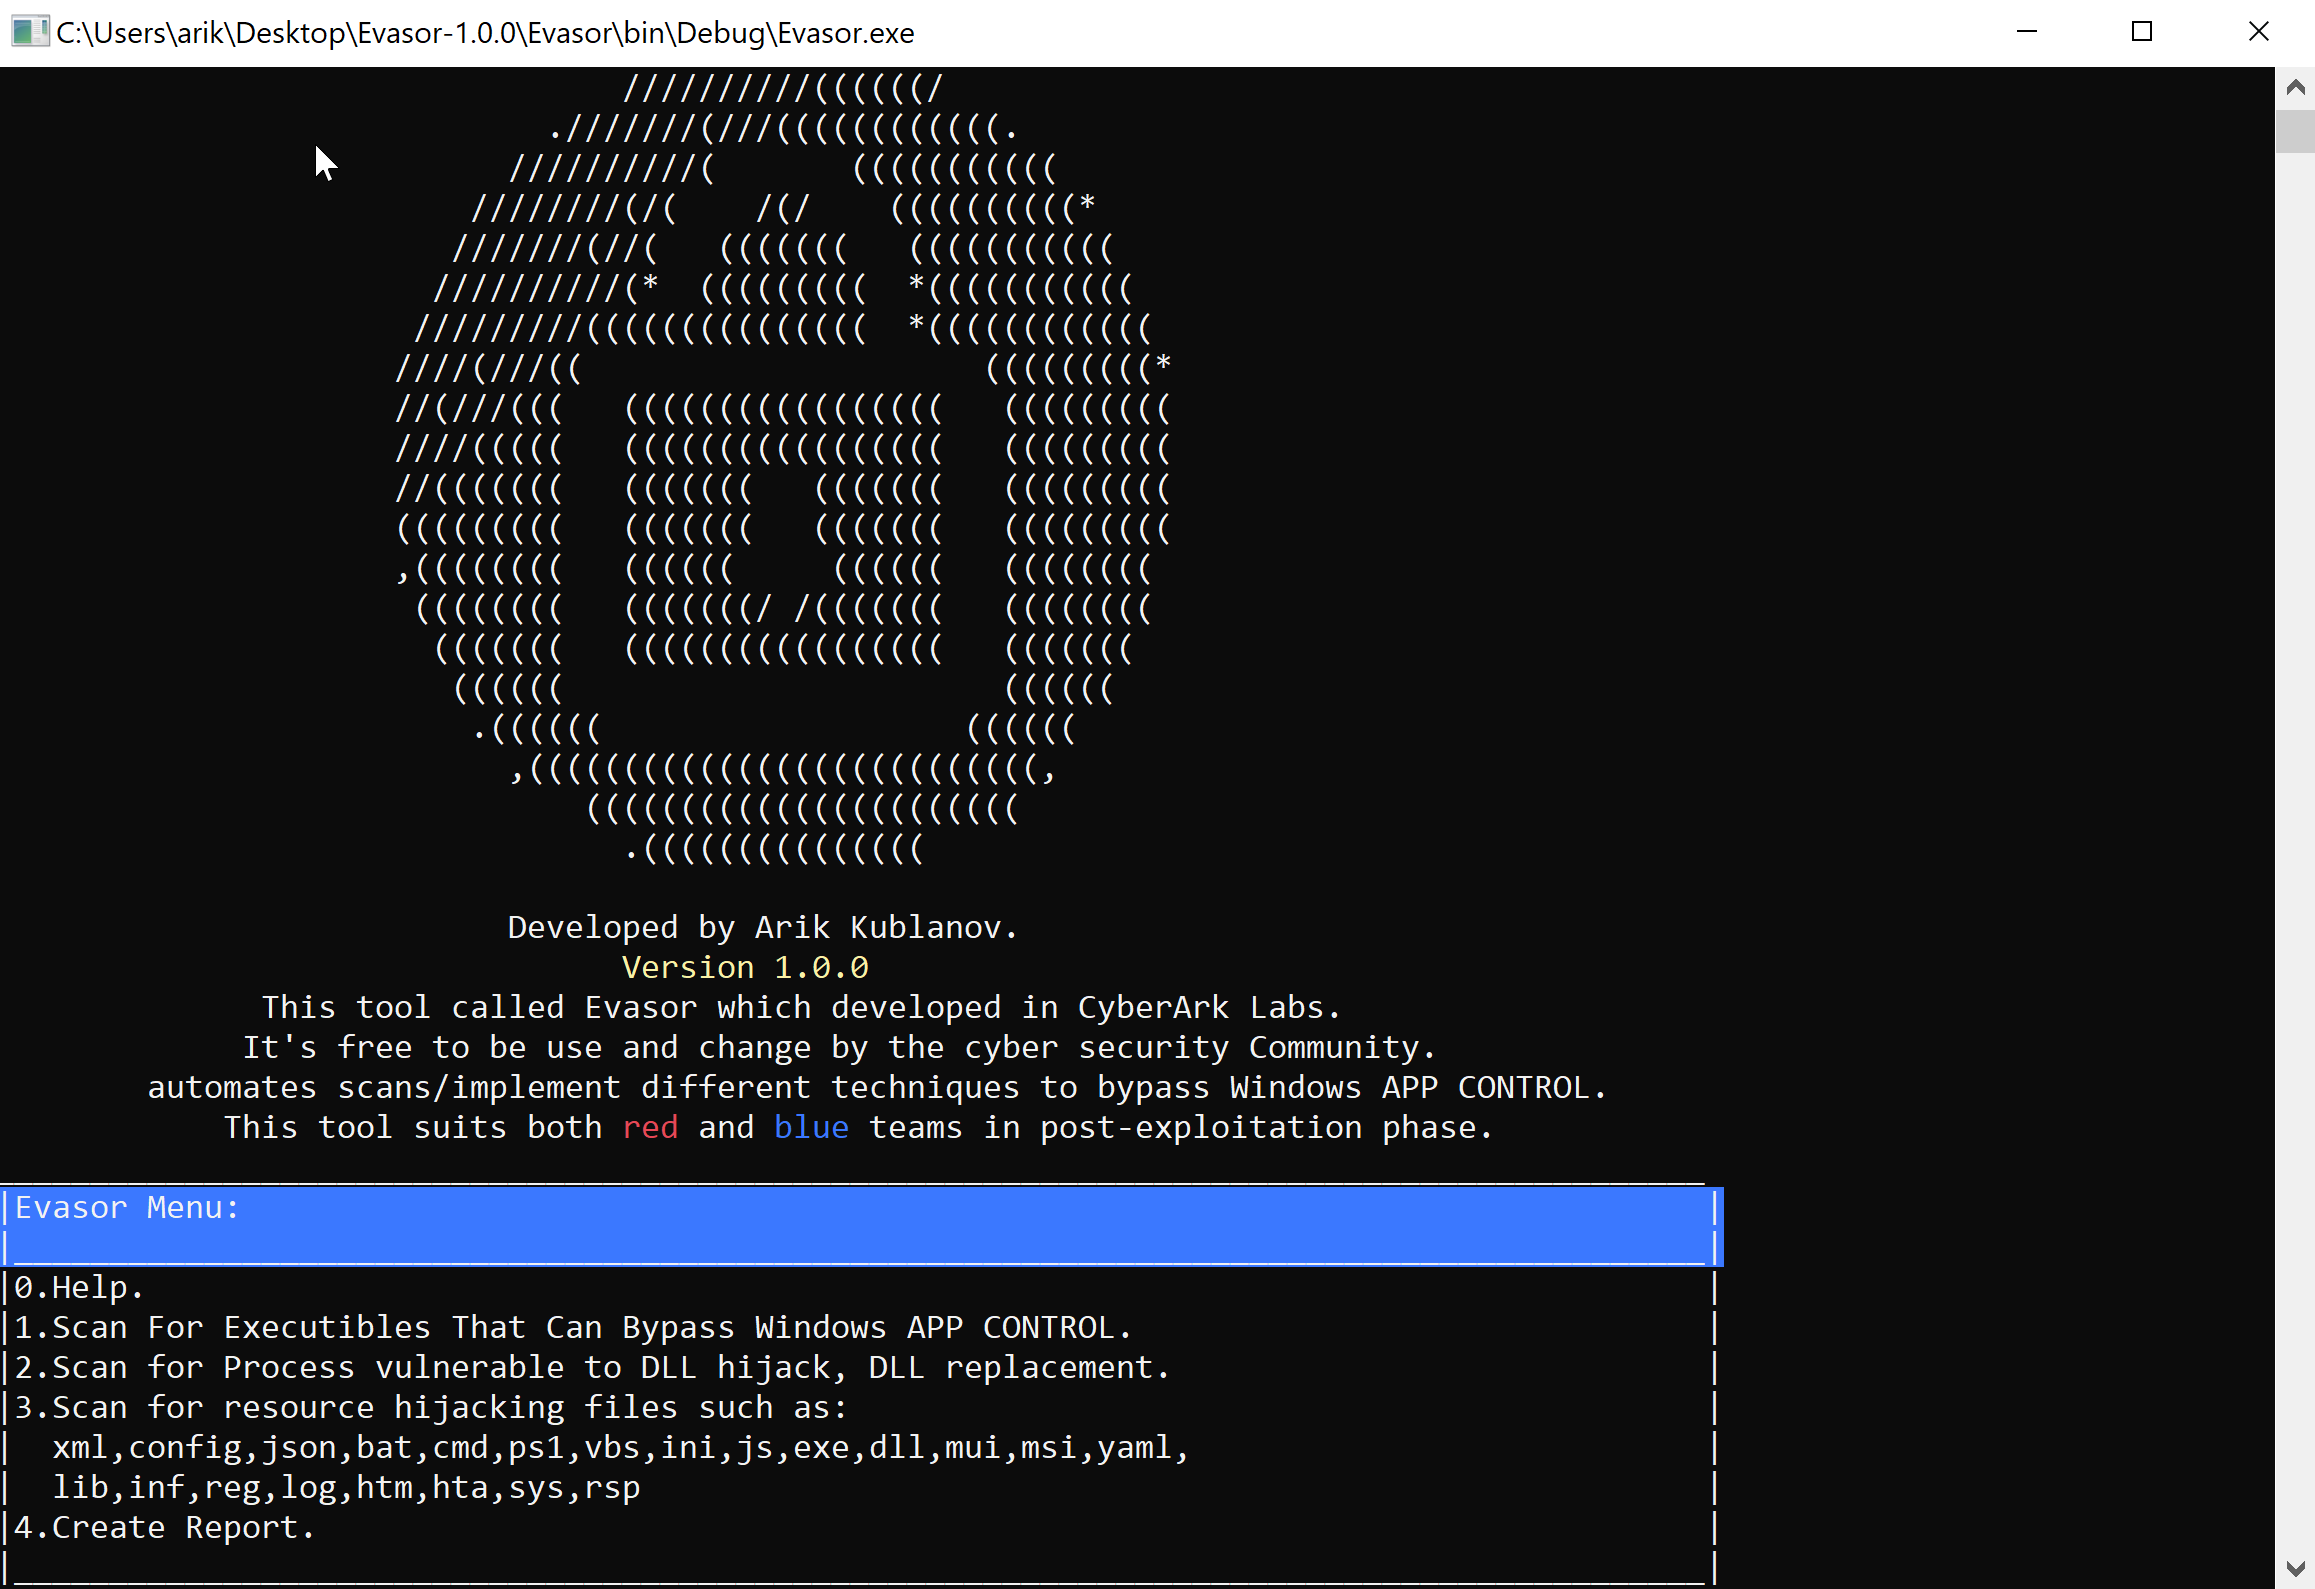 cyberark/evasor
一个用于蓝队和红队在后期利用阶段绕过应用程序控制策略的工具
 shack2/javaserializetools
Java反序列化漏洞利用工具V1.0 Java反序列化相关漏洞的检查工具,采用JDK 1.8+NetBeans8.2开发,软件运行必须安装JDK 1.8或者以上版本。 支持:weblogic xml反序列化漏洞…
 httpvoid/cve-reverse
精选的 CVE 列表,这些 CVE 已经过逆向工程和分析,可作为漏洞研究、漏洞利用理解及教育领域的资源。

 hfiref0x/wdextract
从vdm文件中提取Windows Defender数据库并解包
 infobyte/cve-2022-27255
自动化固件分析与漏洞利用工具包,针对CVE-2022-27255,一个影响30多种路由器型号的Realtek eCos SDK SIP ALG缓冲区溢出漏洞。包含PoC漏洞利用代码、Ghidra检测脚本以及DEFCON演讲材料。
 void-stack/vmunprotect.dumper
VMUnprotect.Dumper 可以动态解除 VMProtected 程序集的篡改保护。