
 #1

 pwndbg/pwndbg
借助 GDB 和 LLDB 轻松实现漏洞利用开发与逆向工程
 dynamorio/dynamorio
用于构建动态分析工具的运行时插桩框架:支持 Windows、Linux、Android 和 ARM 平台上的跟踪、性能剖析、代码覆盖率、内存调试、模糊测试和反汇编。
 giveen/decomp.anything
decomp.wtf fork: Windows PE matching, MinGW/clang-cl toolchains, and an optional REA MCP bridge


 skylot/jadx
命令行和GUI工具,用于将Android Dex和APK文件反编译为可读的Java源代码,支持资源解码、反混淆和Smali调试功能。

 x64dbg/x64dbg
一个开源的Windows用户模式调试器。针对逆向工程和恶意软件分析进行了优化。
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…

 0sec-labs/0
Open-source AI security harness. Includes a web UI for code analysis, pentesting, vulnerability research, reverse engineering, verification, and…
 st0rn/siglens
Windows 工件分析工具包,可将 AV 检测映射到 PE 偏移、节区、RVA/VA 和字符串,支持 YARA、AMSI、capa 和多引擎扫描,并生成 JSON/HTML 报告。
 llnl/oghidra
OGhidra 通过 Ollama 将大语言模型(LLM)与 Ghidra 逆向工程平台连接起来,实现基于自然语言的 AI 驱动二进制分析。使用对话式查询与 Ghidra 交互,并自动化复杂的逆向工程工作流。
 angr/angr
一个强大且用户友好的二进制分析平台!
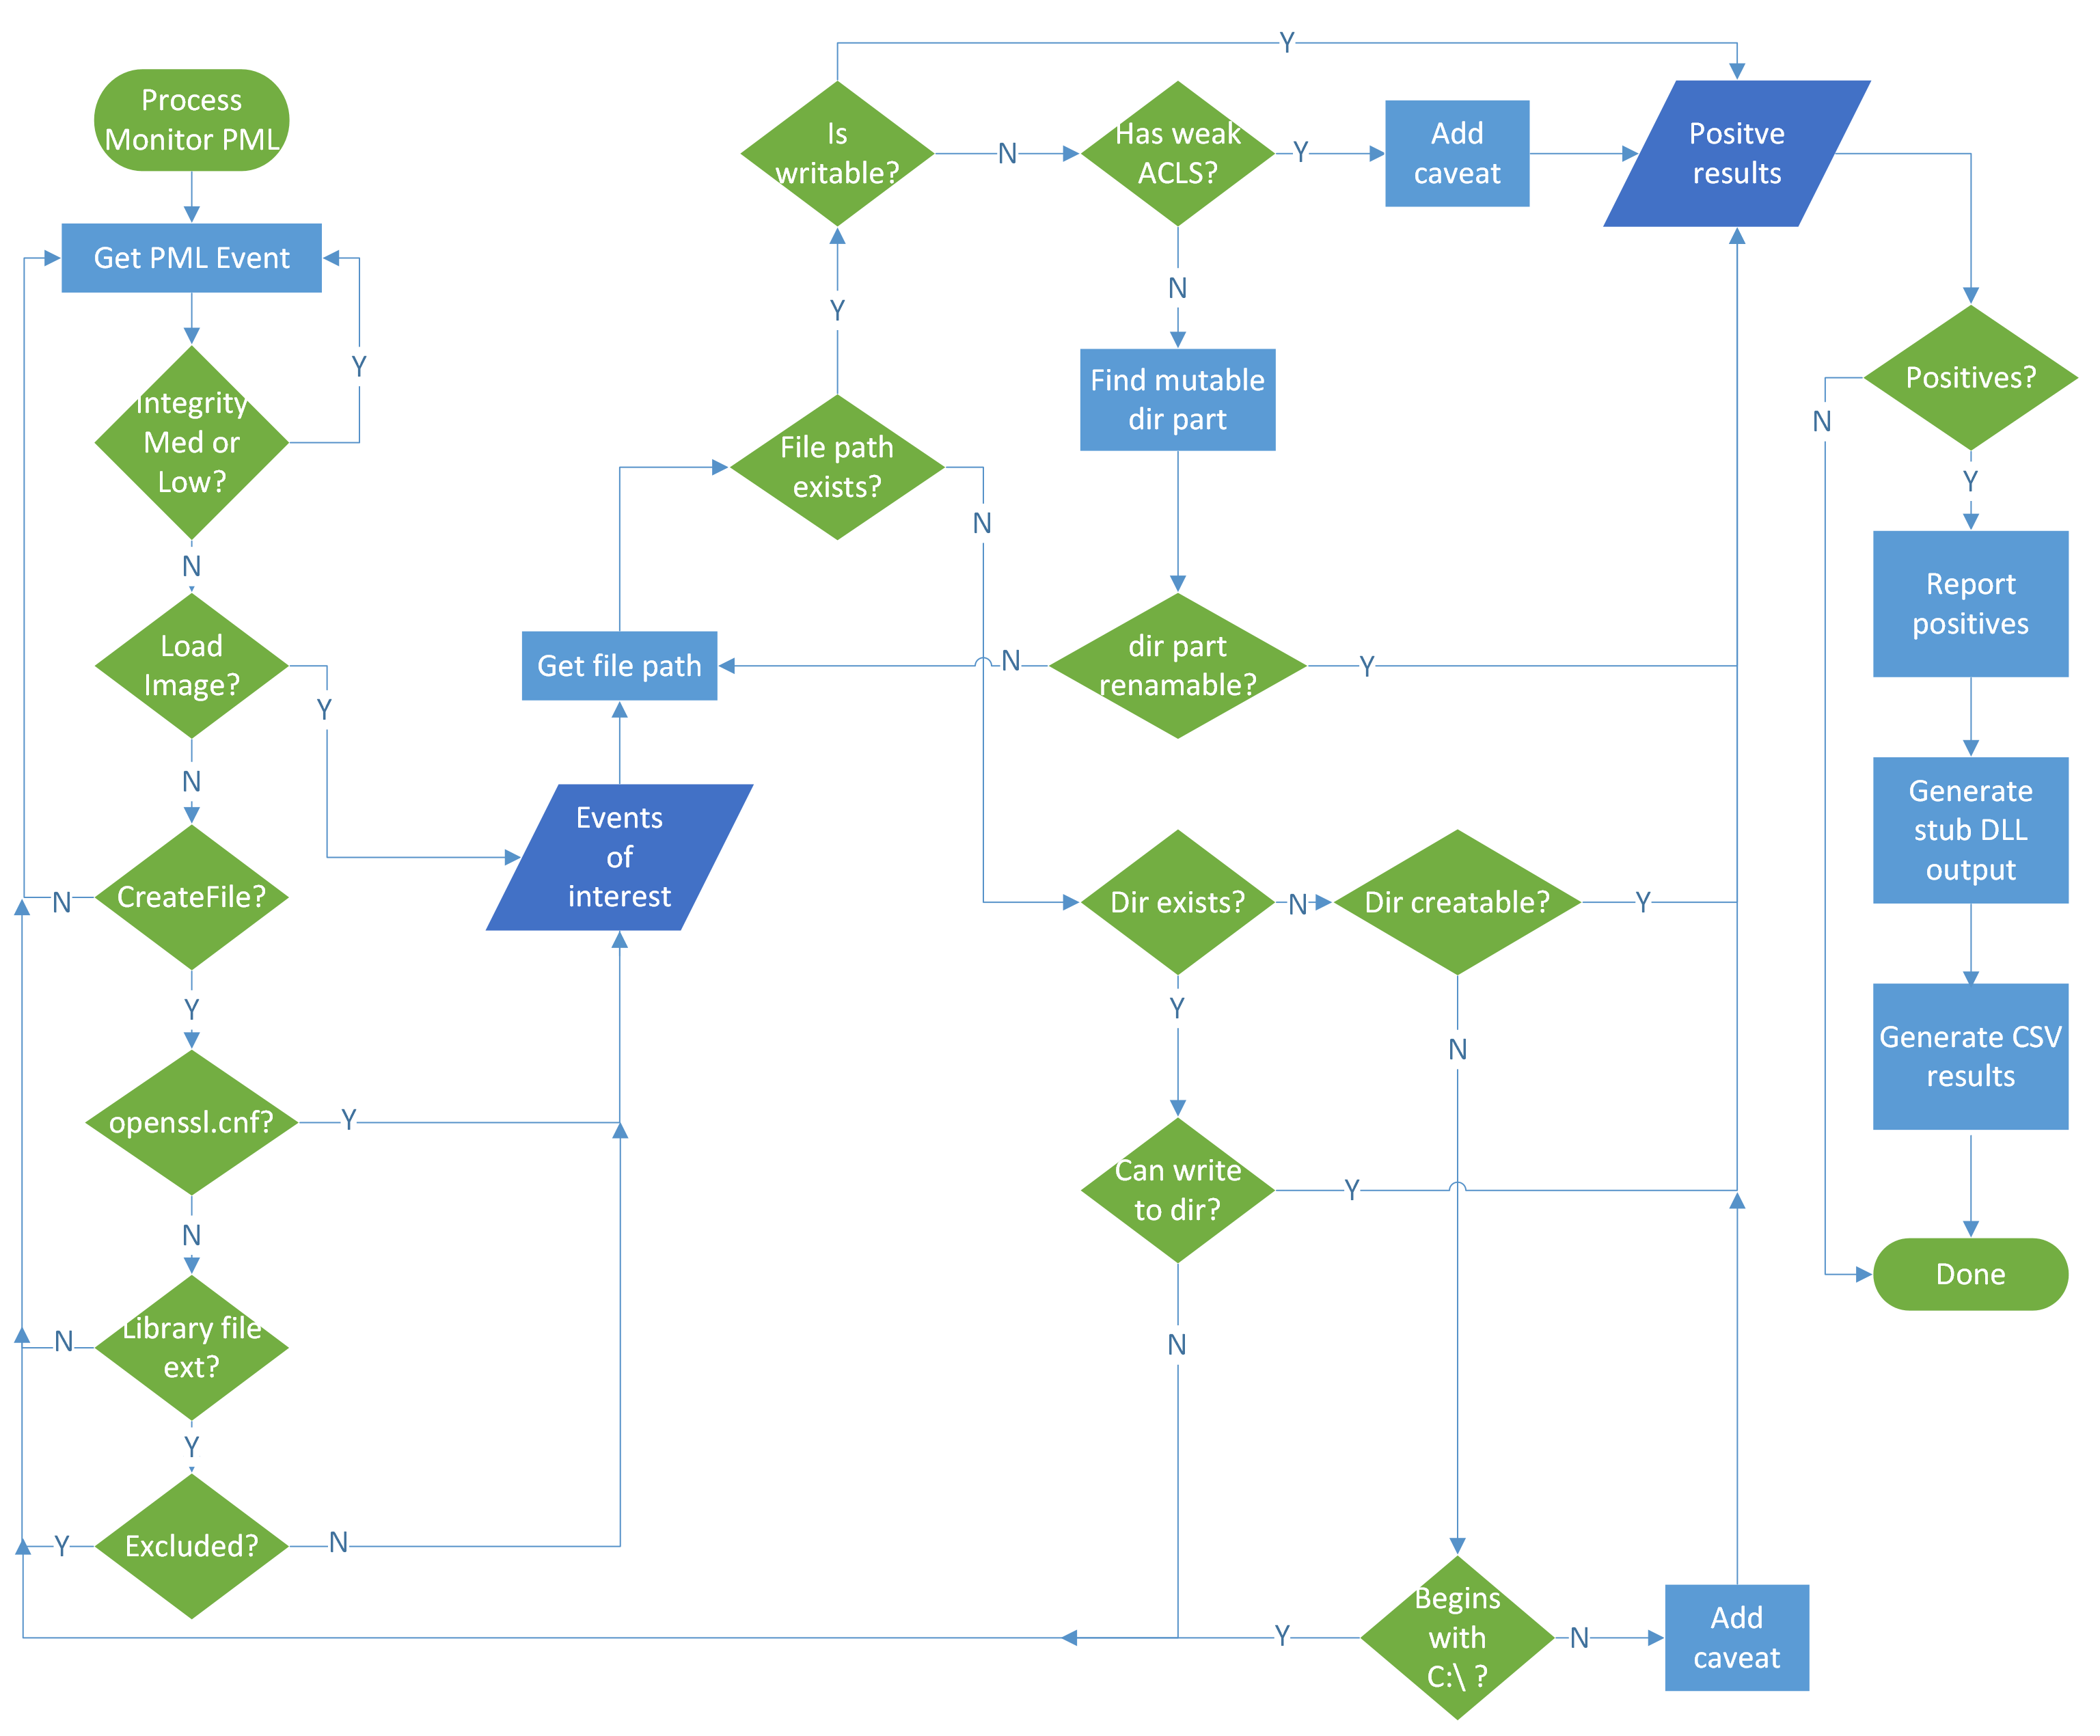 vu-ls/crassus
Windows权限提升发现工具,解析进程监视器启动日志以识别DLL劫持、弱ACL及其他提权路径,并自动生成代理DLL源代码。
 abraxas/sqlite-rtree-rowid0
SQLite 3.53.4 - High - Local - UAF - rtree last_insert_rowid 0 node hash
 abraxas/sqlite-session-ncol
SQLite 3.53.4 - High - Local - heap OOB write - session changeset same-name nCol growth






