#1
 randomrobbiebf/cve-2019-15896
LifterLMS <= 3.34.5 - 未认证的选项导入
 uthrasri/openssl_g2.5_cve-2014-3570_01
通用密码学库和SSL/TLS工具包,实现密码、摘要、公钥算法、X.509证书,并提供用于加密、解密和证书管理的命令行工具。
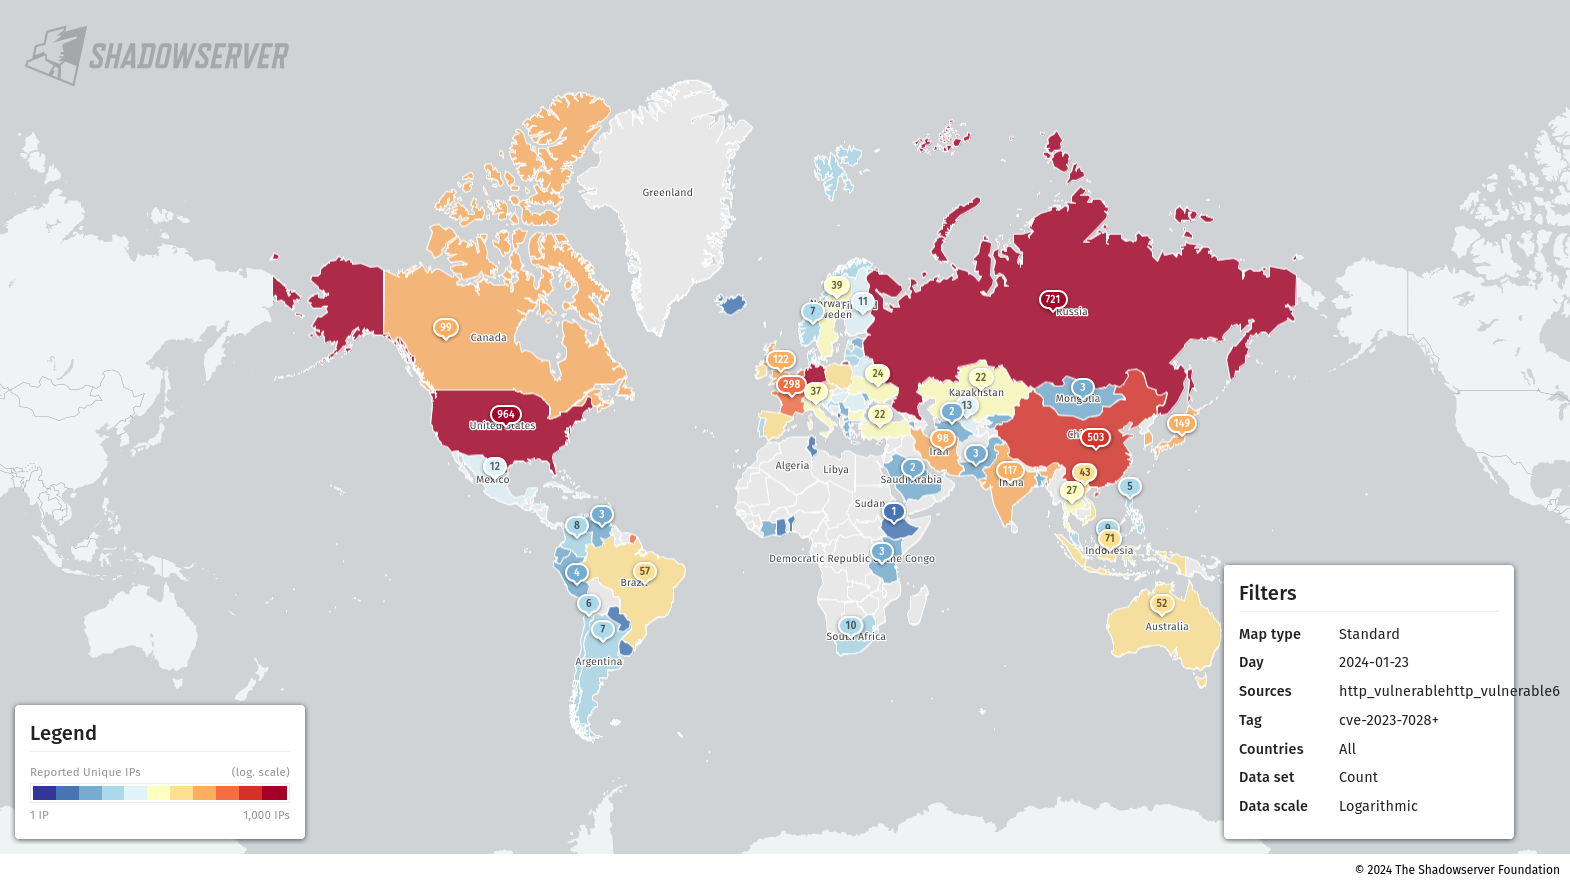 yoryio/cve-2023-7028
CVE-2023-7028的漏洞利用 - GitLab CE/EE
 mefhika120/ashwesker-cve-2026-24061
CVE-2026-24061 的漏洞利用程序,这是 GNU InetUtils telnetd 中的一个严重远程身份验证绕过漏洞,允许通过精心构造的环境变量以未认证方式获取 root 访问权限。
 randomrobbiebf/cve-2023-45828
RumbleTalk Live Group Chat <= 6.1.9 - 通过 handleRequest 的授权缺失
 randomrobbiebf/cve-2021-25032
PublishPress Capabilities < 2.3.1 - 未认证的任意选项更新导致博客沦陷
 uthrasri/cve-2014-8275_openssl_g2.5
一个强大的开源工具包,实现了SSL/TLS协议,并提供了一个全强度的通用密码学库,包含密码算法、摘要算法、公钥算法和X.509证书管理。
 uthrasri/openssl_g2.5_v1_0_1g
健壮的开源密码学库,实现 SSL/TLS 协议、通用加密以及 X.509 证书处理,用于安全通信。
 uthrasri/openssl_g2.5_cve-2014-8275
通用密码学库和SSL/TLS工具包,实现了加密算法、摘要算法、公钥算法以及X.509证书,用于安全通信。
 satheesh575555/opensssl_1.0.1g_afterpatch
全面的开源密码学库,实现 SSL/TLS 协议、对称/非对称加密、消息摘要、数字证书及 X.509 PKI 基础设施。
 uthrasri/openssl_g2.5_cve-2014-3566
功能全面的开源工具包,实现SSL/TLS协议和通用密码库,包含对称/非对称加密、消息摘要、公钥基础设施以及X.509证书管理。
 satheesh575555/openssl_1.0.1g_cve-2014-3507
OpenSSL 1.0.1g源代码快照,一个实现SSL/TLS以及通用加密、摘要和公钥算法的加密库。
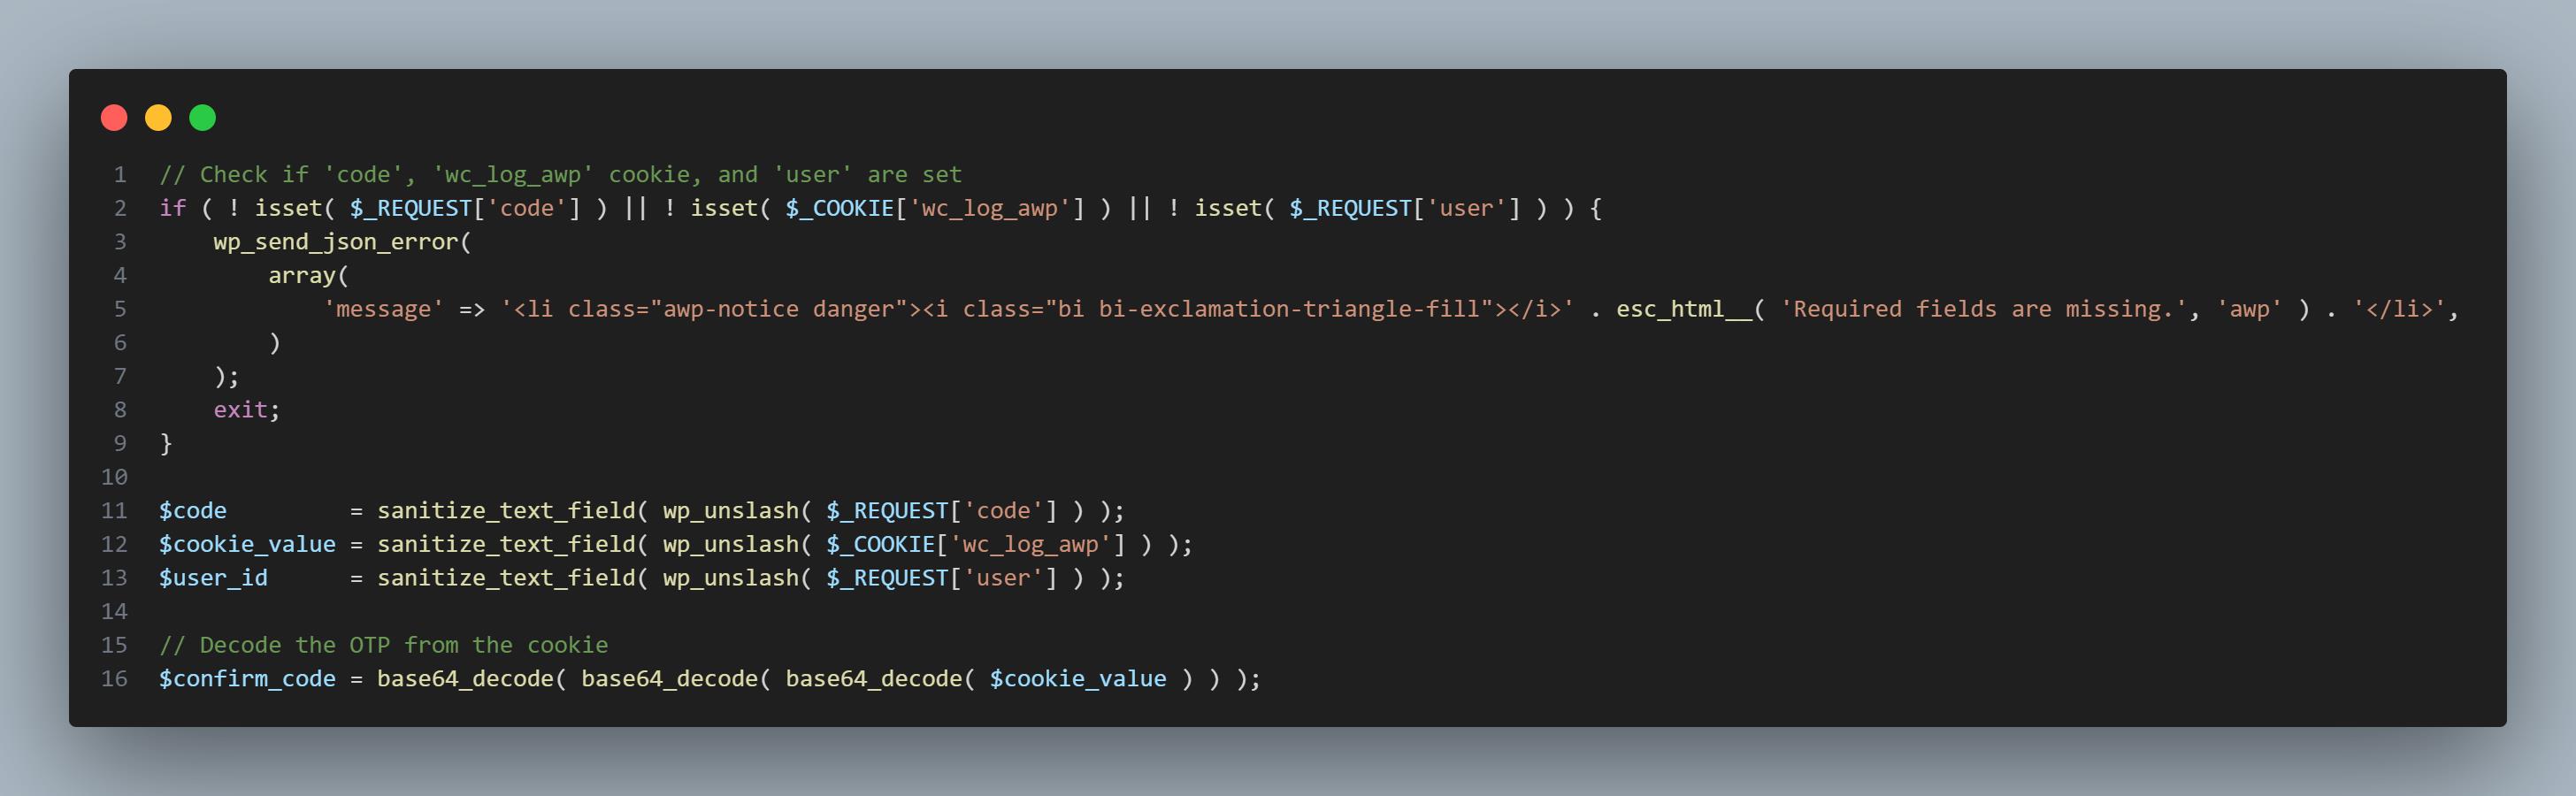 ubaydev/cve-2024-52475
WordPress 插件(Wawp Plugin < 3.0.18)中的身份认证失效
 rockmelodies/blackash-cve-2025-41115
CVE-2025-41115
 trinadh465/openssl-1_0_1g_cve-2015-1790
OpenSSL 工具包,实现了 SSL/TLS 协议,并提供一个通用密码学库,包含密码算法、摘要算法、公钥算法以及 X.509 证书处理功能。
 yerodin/cve-2022-46080
Nexxt路由器15.03.06.60认证绕过与远程命令执行
 vesu-nights/multiexploit
CVE-2023-21173 漏洞利用 - SQL Server 2022 中的远程代码执行