
 #1
MFA、SSO、无密码、生物识别和身份提供商工具。
Kitploit 推荐

 omgrant/ft9201-libfprint
用于Focal-systems FT9201 (2808:93a9) USB指纹读取器的Linux libfprint驱动程序——在Linux上原生运行FocalTech自家的Windows匹配引擎,无需Wine。包含移植其他仅支持Windows Hello的读取器的方法。
 vid4l-07/klip
基于终端的极简密码管理器
 ggolawski/cve-2020-1958
CVE-2020-1958 的概念验证漏洞利用程序,该漏洞是 Apache Druid 0.17.0 中的 LDAP 注入漏洞,可实现用户枚举和 LDAP 属性外泄。
 infrastructureservices/vsftpd
面向安全设计的 FTP 服务器守护进程,专为抵御攻击而构建,具备高性能与可扩展性,并提供丰富的配置选项。
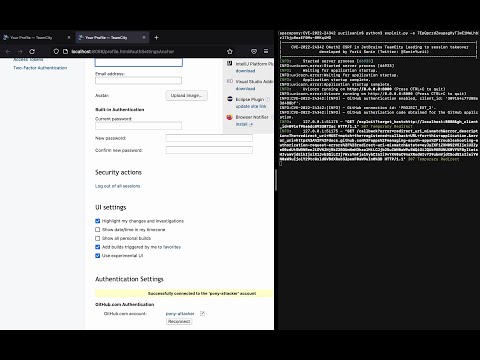 yuriisanin/cve-2022-24342
CVE-2022-24342的PoC:通过GitHub认证中的CSRF实现账户接管
 logisek/huntcyberark
CyberArk 安全审计
 agentsid-dev/agentsid-scanner
MCP 服务器安全扫描器。评估身份验证、权限、注入风险及工具安全性。代理安全的灯塔。
 tarpeg007/cve-2026-19490
NetScaler ADC/Gateway SAML 未签名断言绕过(通过 HTTP-Redirect 绑定)(CTX696939)- 根本原因分析 + PoC
 kyos-public/keycloak-cve-2026-18963-hunt
在 Keycloak 数据库中搜寻 CVE-2026-18963 的利用痕迹(Keycloak 未认证账户接管)
 sensepost/cve-2025-64446
用于FortiNet漏洞CVE-2025-64446的扫描器
 red-darkin/cve-2026-18963-keycloak
针对 CVE-2026-18963 的概念验证漏洞利用,这是一个严重的 Keycloak 重置凭据绕过漏洞,可实现未认证的账户接管。包含实验环境搭建、检测指南以及供授权测试使用的修复步骤。
 zb3/tiandy-research
该仓库包含了我2020年8月对Tiandy的IPC/NVR固件进行的研究结果。我发现了两处漏洞,可被用来远程恢复管理员密码并获取设备的root访问权限。
 portswigger/ator
用于自动提取和替换HTTP请求中令牌的Burp Suite插件,支持JSON、XML、cookies和URL参数,以简化经过身份验证的扫描。
 abraxas/pma-5.2.3-webauthn-2fa
phpMyAdmin - 高危 8.1 - 已认证 POST /index.php - 2FA 绕过
 ricardojoserf/axis-rce
Axis Camera Station 上的未认证 RCE(串联 CVE‑2025‑30026 和 CVE‑2025‑30023)
 sinsinology/cve-2024-29855
Veeam Recovery Orchestrator 身份验证 CVE-2024-29855 的 PoC
 michal-pielka/punchline
基于 Rust 的点对点加密通讯工具,使用 Noise IK 和 UDP NAT 打洞
 d0ge/xsw
XML Signature Wrapping Burp Suite 扩展








