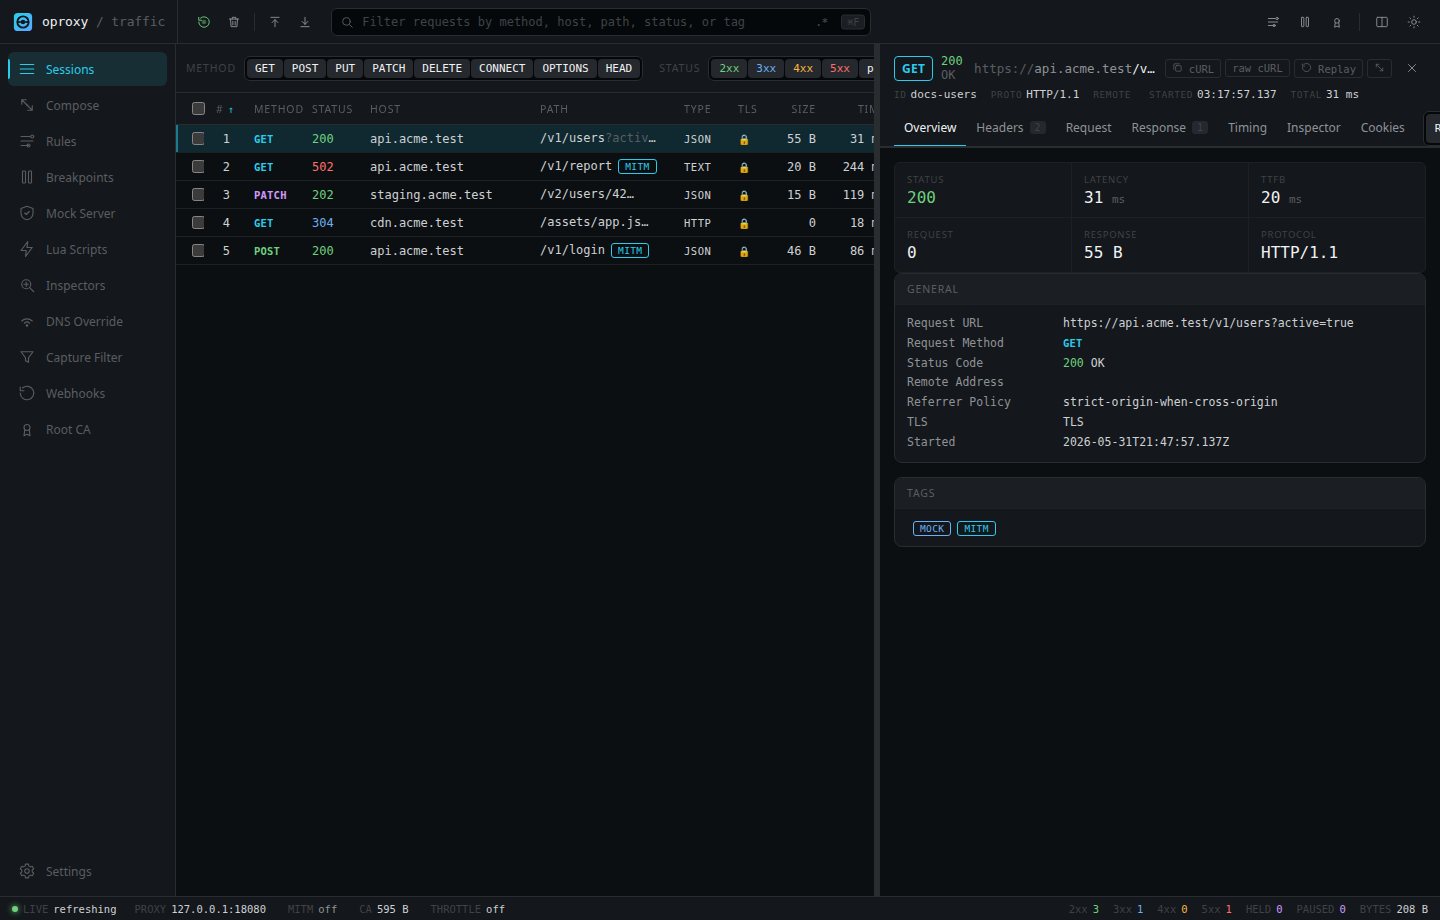
#1

 rogerorr/nttrace
一个类似于strace的程序,用于Windows的“原生”API。
 imperva/automatic-api-attack-tool
Imperva 的可定制 API 攻击工具将 API 规范作为输入,生成并运行基于该规范的攻击作为输出。
 subgraph/vega
Subgraph Vega
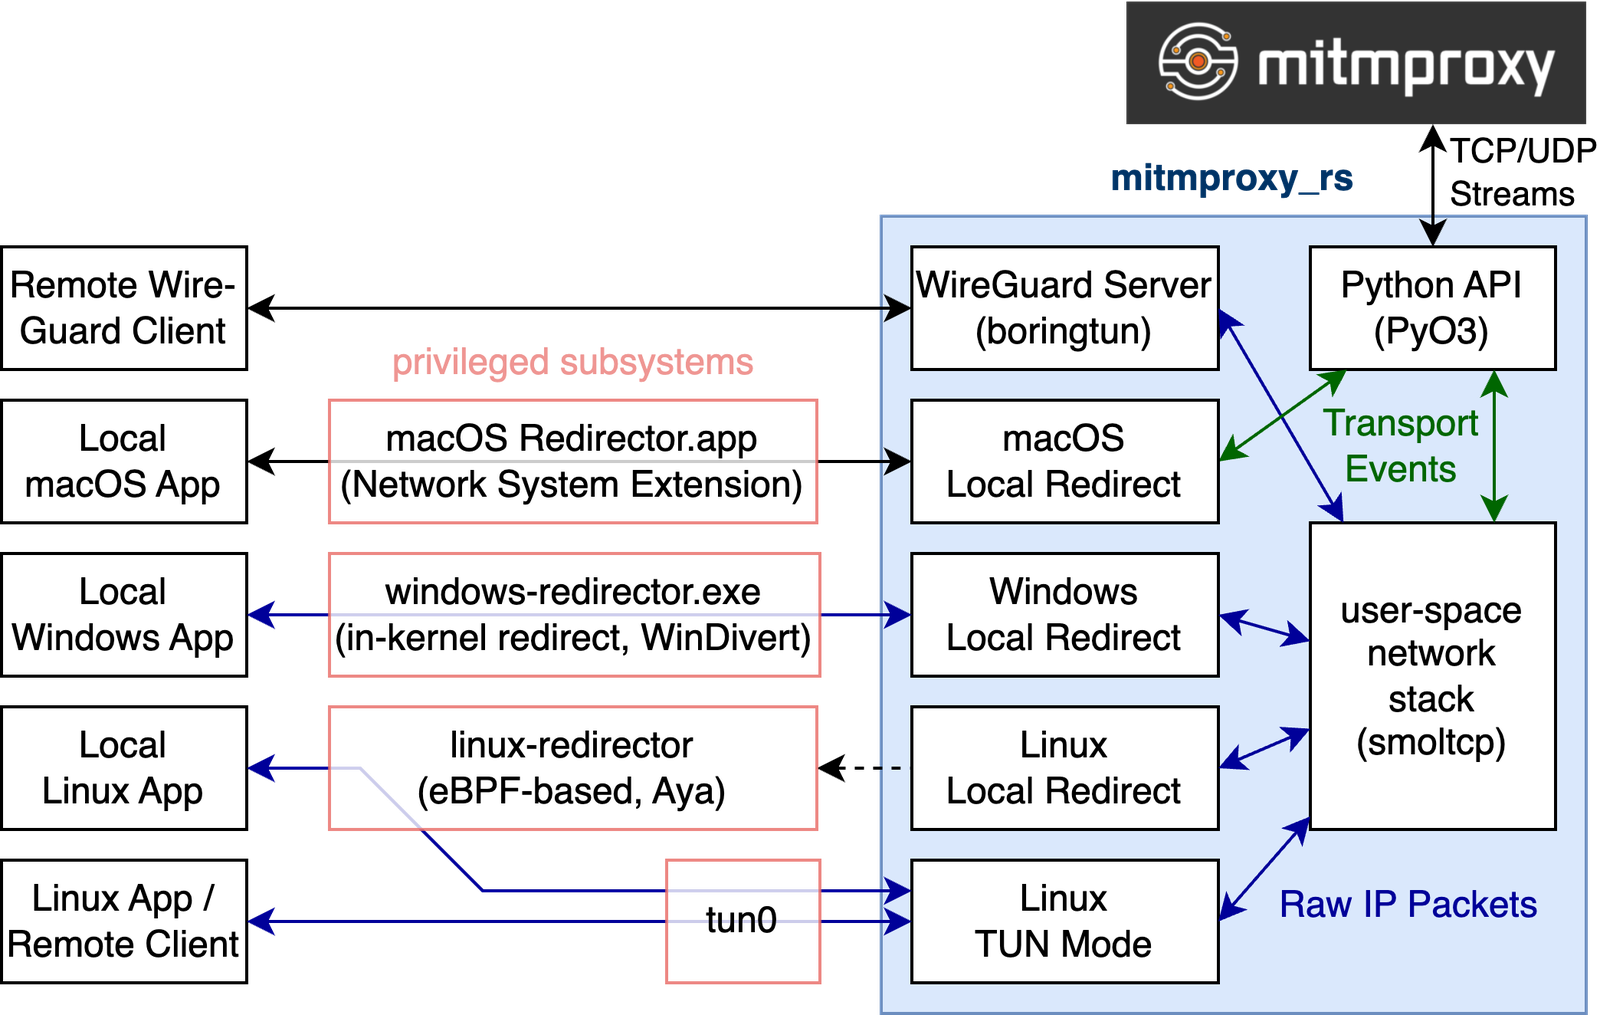 mitmproxy/mitmproxy_rs
用于流量拦截和重定向的 Rust 组件,支持在 macOS、Windows 和 Linux 上实现 WireGuard 设备代理与本地应用重定向。
 keyvaluesoftwaresystems/agent-opfor
用于AI智能体和MCP服务器的开源对抗仿真。
 silentchainai/silentchain
面向 Burp Suite 的 AI 驱动漏洞扫描器扩展,支持多家提供商(Ollama、OpenAI、Claude、Gemini)
 ebryx/aes-killer
Burp插件,用于实时解密AES加密流量
 deepseasred/autonessus
此脚本与Nessus API通信,旨在帮助自动化扫描。根据脚本发出的标志,你可以列出所有扫描、列出所有策略、启动、停止、暂停和恢复扫描。
 lumoslab-innovation/openhunterai
面向 Web、API 和 LLM 应用安全的本地优先 AI 红队。攻击者式推理、有证据支撑的发现,以及面向 AI 编码代理的技能。
 kerlenton/mcpsnoop
面向 MCP 的 Wireshark。一个透明代理,可在你的终端中实时显示 AI 客户端与 MCP 服务器之间的每一次真实工具调用。
 dolevf/graphql-cop
轻量级Python工具,用于自动化安全审计GraphQL API。可检测错误配置、信息泄露以及拒绝服务漏洞,并提供cURL复现命令。
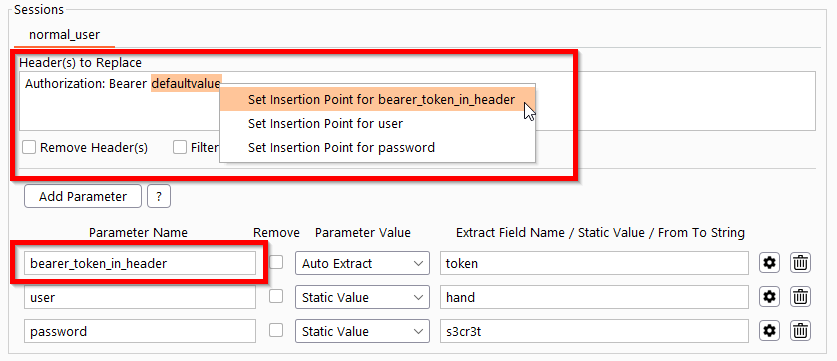 simioni87/auth_analyzer
用于测试授权问题的Burp扩展。自动重复请求并即时提取参数值。
 compasssecurity/samlraider
SAML2 Burp 扩展
 assetnote/batchql
GraphQL 安全审计脚本,专注于执行批量 GraphQL 查询与变更
 aws/http-desync-guardian
分析HTTP请求以降低HTTP解同步攻击的风险(HTTP请求走私/拆分的前兆)。
 ethicalhackingplayground/ssrf-king
Burp的SSRF插件,自动检测所有请求中的SSRF漏洞
 bbva/apicheck
面向 REST API 的 DevSecOps 工具集