#1

 yalcinyolalan/wssat
Web服务安全评估工具
 digeex/raider
已弃用,请使用 OWASP 的新仓库:https://github.com/OWASP/raider
 assetnote/batchql
GraphQL 安全审计脚本,专注于执行批量 GraphQL 查询与变更
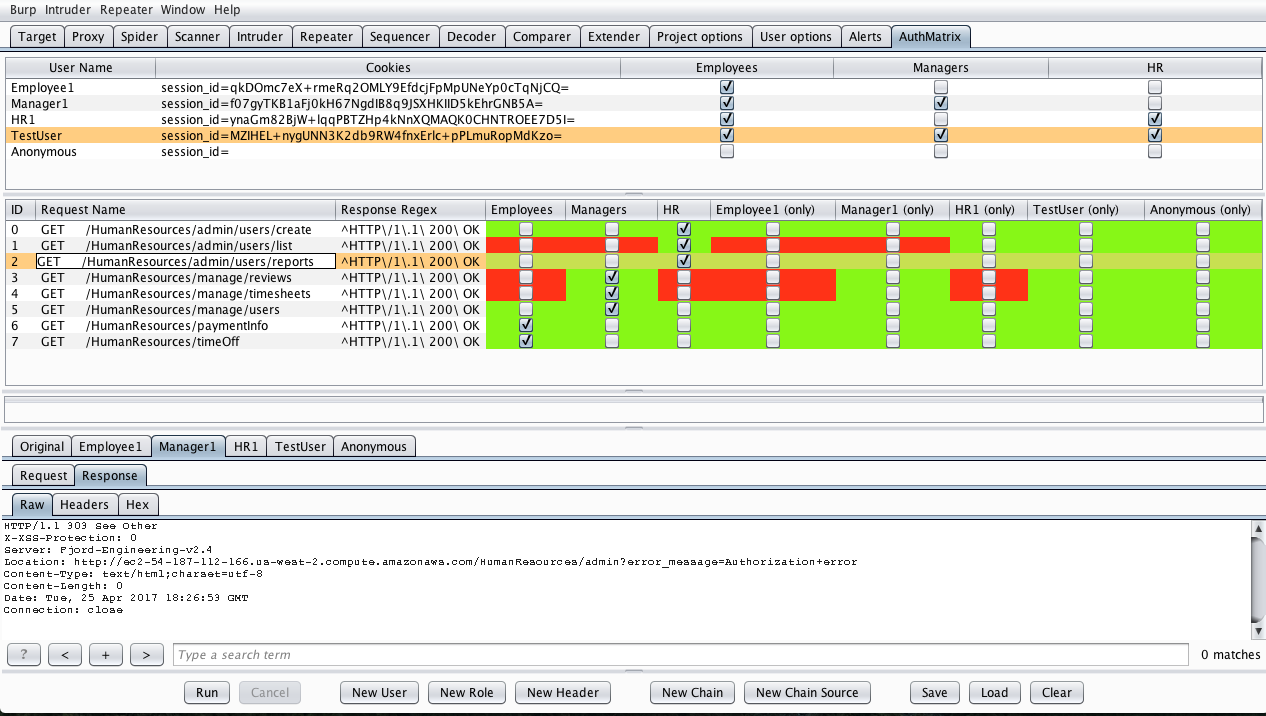 securityinnovation/authmatrix
AuthMatrix 是一个 Burp Suite 扩展,提供了一种简单的方式来测试 Web 应用和 Web 服务中的授权。
 net-hunter121/api-wordlist
精选的 API 函数名、动词和名词词表,用于配合 Burp Suite Intruder 对 Web 应用端点进行模糊测试。
 santandersecurityresearch/corsair_scan
自动化CORS错误配置扫描器,用于测试跨Web应用和API的Origin头注入、通配符反射以及凭证泄露。
assetnote/kiterunner高速API和网站内容发现工具,使用编译好的Swagger数据集暴力破解路由,支持深度扫描、自定义字典和并发主机扫描。
 ebryx/aes-killer
Burp插件,用于实时解密AES加密流量
 ngalongc/openapi_security_scanner
针对基于OpenAPI的API的自动化授权安全扫描器。通过差异化响应分析,使用多组凭据测试GET端点,以检测权限提升和访问控制漏洞。
 rapid7/hackazon
一个现代的易受攻击的Web应用
 moniik/poc_salesforce_lightning
仅限学术用途。以访客权限攻击 Salesforce Lightning。
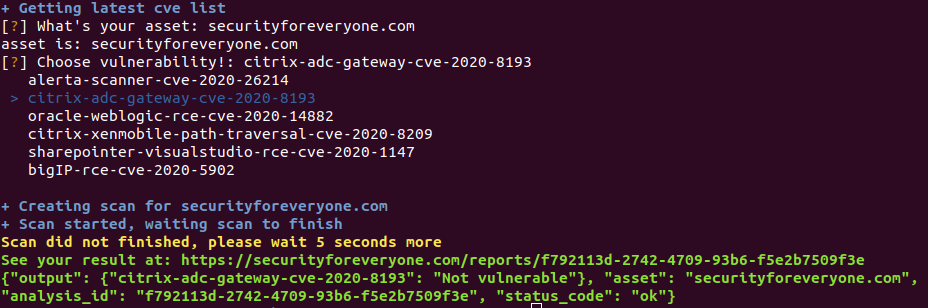 s4e-io-old-labs/s4e-cve-scanner
基于API的扫描器,用于检索并列出最新的通用漏洞与暴露(CVE),以实现自动化安全评估和漏洞意识增强。
 ethicalhackingplayground/ssrf-king
Burp的SSRF插件,自动检测所有请求中的SSRF漏洞
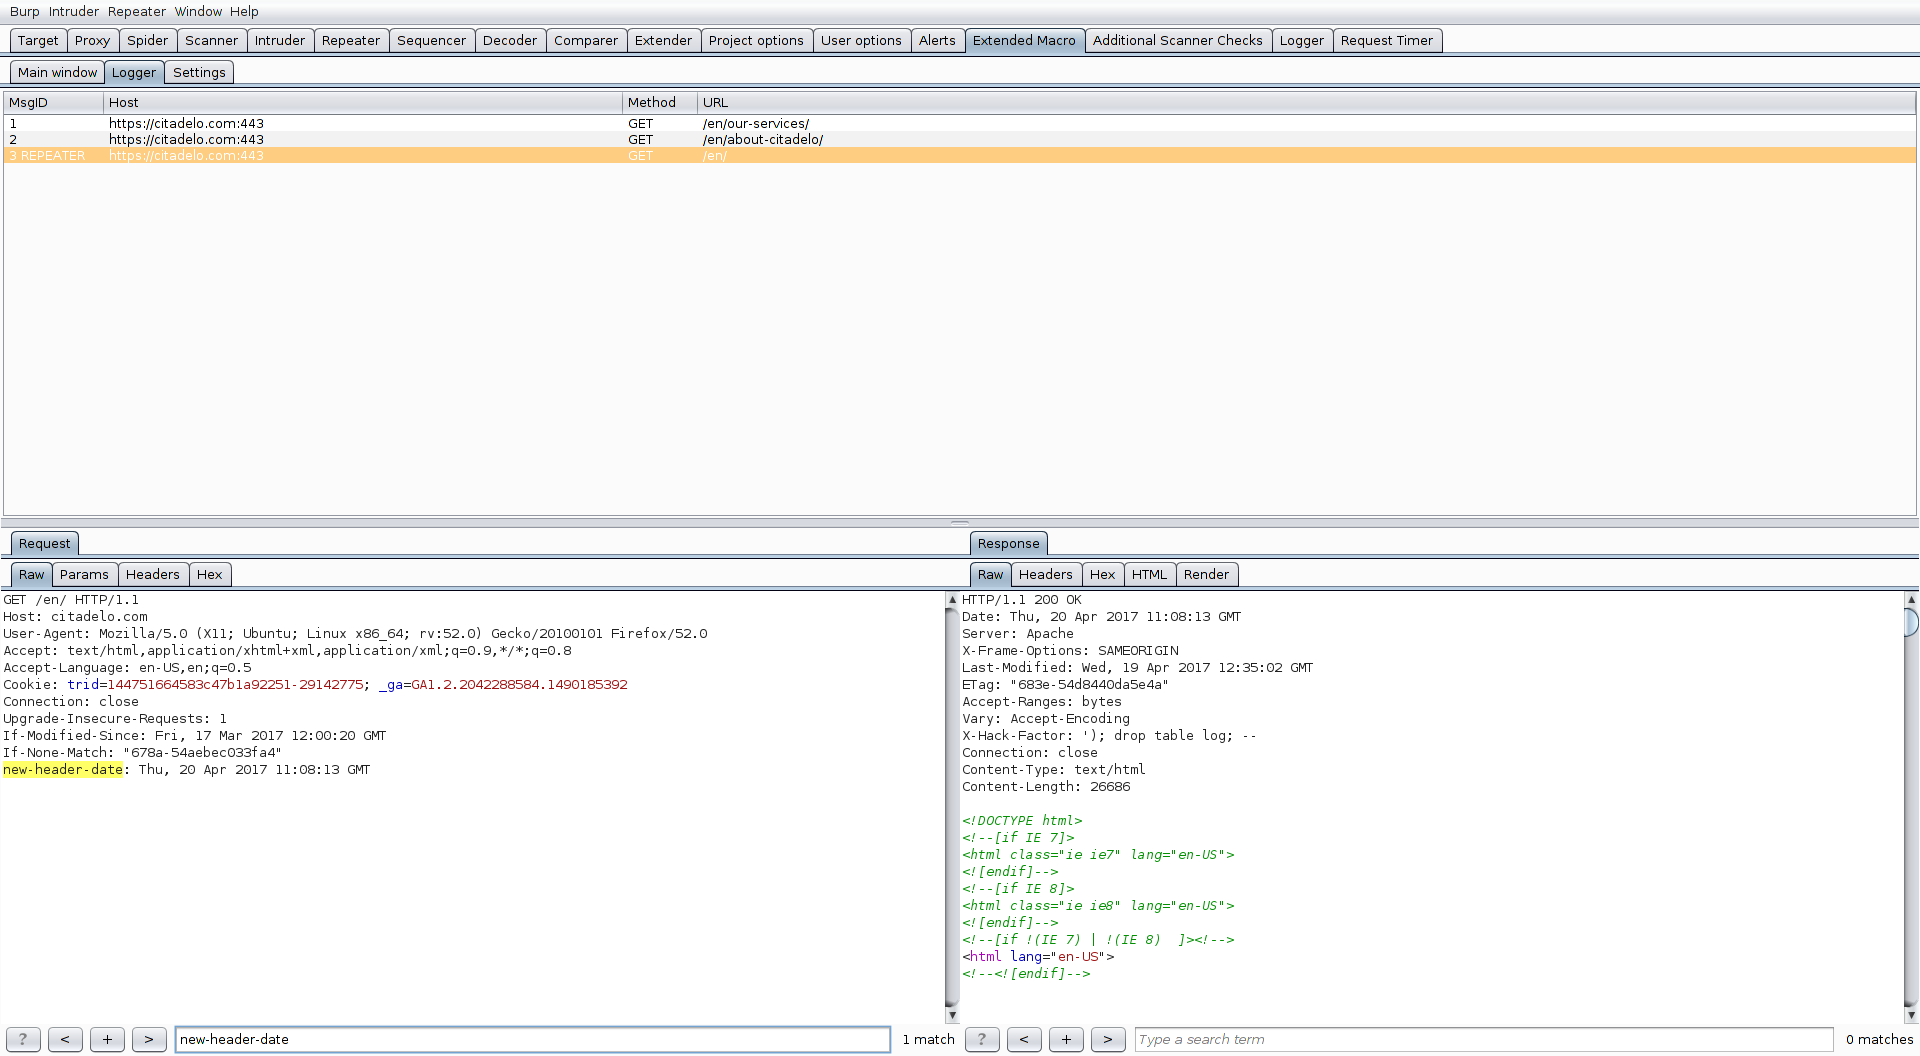 fruh/extendedmacro
ExtendedMacro - 提供扩展宏功能的BurpSuite插件
 purpleteam-labs/purpleteam-app-scanner
purpleteam 的应用程序扫描组件
 purpleteam-labs/purpleteam-server-scanner
purpleteam的服务器扫描组件
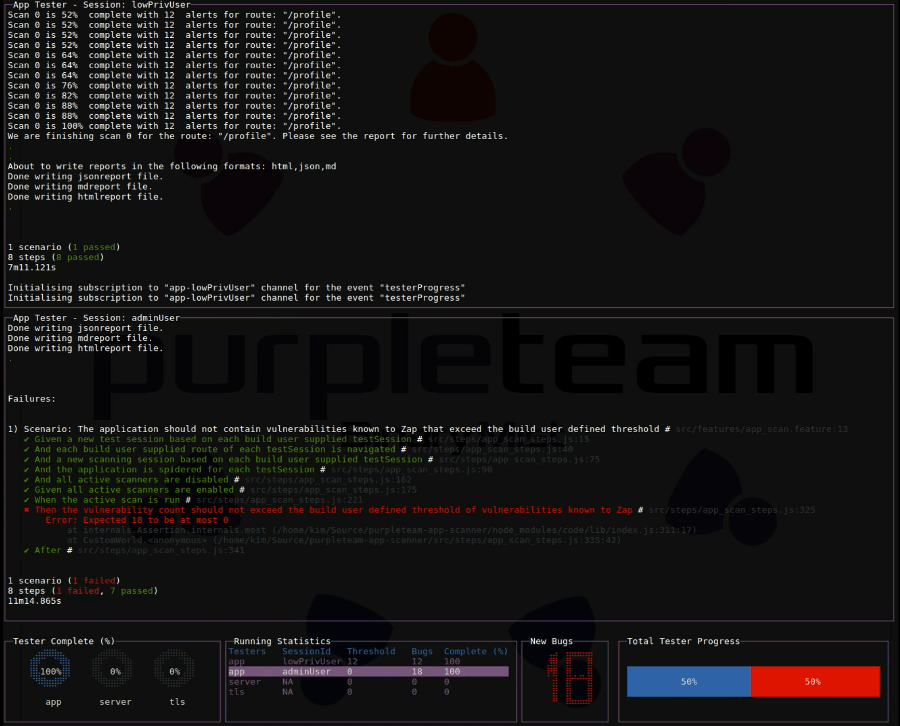 purpleteam-labs/purpleteam
purpleteam 的 CLI 组件