
 #1
用于评估REST、SOAP和GraphQL API安全性的工具。
Kitploit 推荐

 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — UniFi OS unauth RCE + file read via ..%2f auth bypass (CVSS 10.0, KEV, Mirai ITW)
 loaxert/cve-2025-59528-poc
针对 CVE-2025-59528 的 PoC,用于在 HTB 的 Silentium 机器上实现远程代码执行。
 portswigger/pentest-mapper
一个用于应用程序渗透测试的 Burp Suite 扩展,用于映射流程和漏洞。
 chrislockard/api_wordlist
用于 Web 应用程序评估的 API 名称词表
 m4xsec/wp2shell-exploit-waf-bypass
WordPress 预认证 RCE 漏洞利用 + 扫描器 + WAF 绕过 | CVE-2026-63030 + CVE-2026-60137 | Go + Python + Metasploit 模块 + Docker 实验环境
 akabe1/oauthscan
Burp Suite 扩展,用于验证 OAUTHv2 和 OpenID 安全性
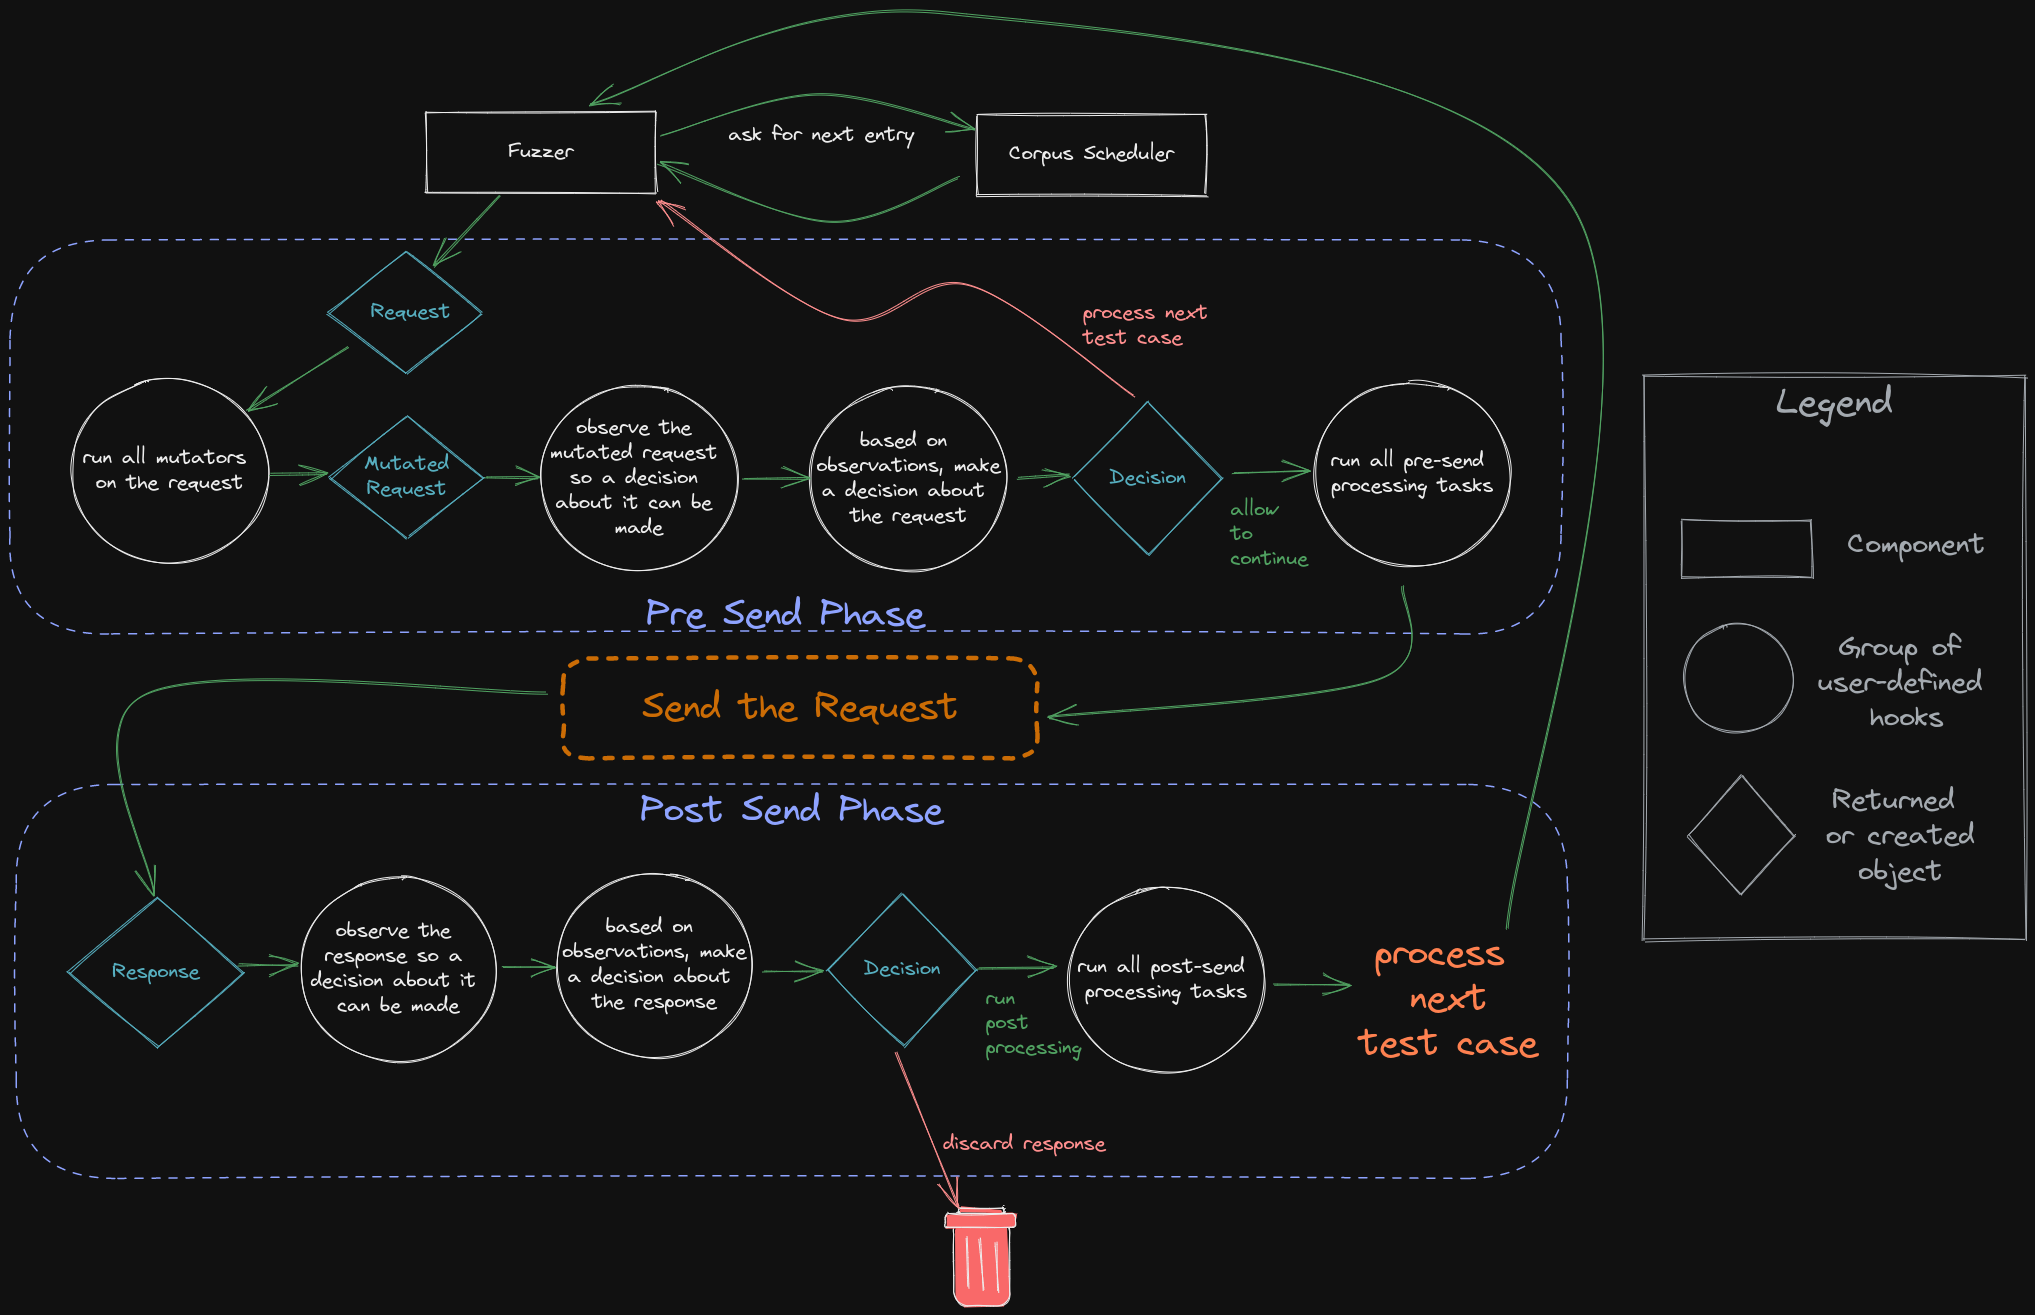 epi052/feroxfuzz
使用 Rust 构建结构感知的黑盒 HTTP 模糊测试器,具备可组合的变异器、调度器、观察器、决策器和处理器,用于自定义 Web 和 API 测试。
 sunandm/poc-h2-cve-2026-71554
PoC for CVE-2026-71554 - h2 duplicate Host header request smuggling primitive (fixed in 4.4.1)
 ridhinva/langflow-cors-scanner
扫描器:CVE-2025-34291 Langflow 来源验证错误 / CORS 配置错误 — Python 检查器 (CISA KEV)
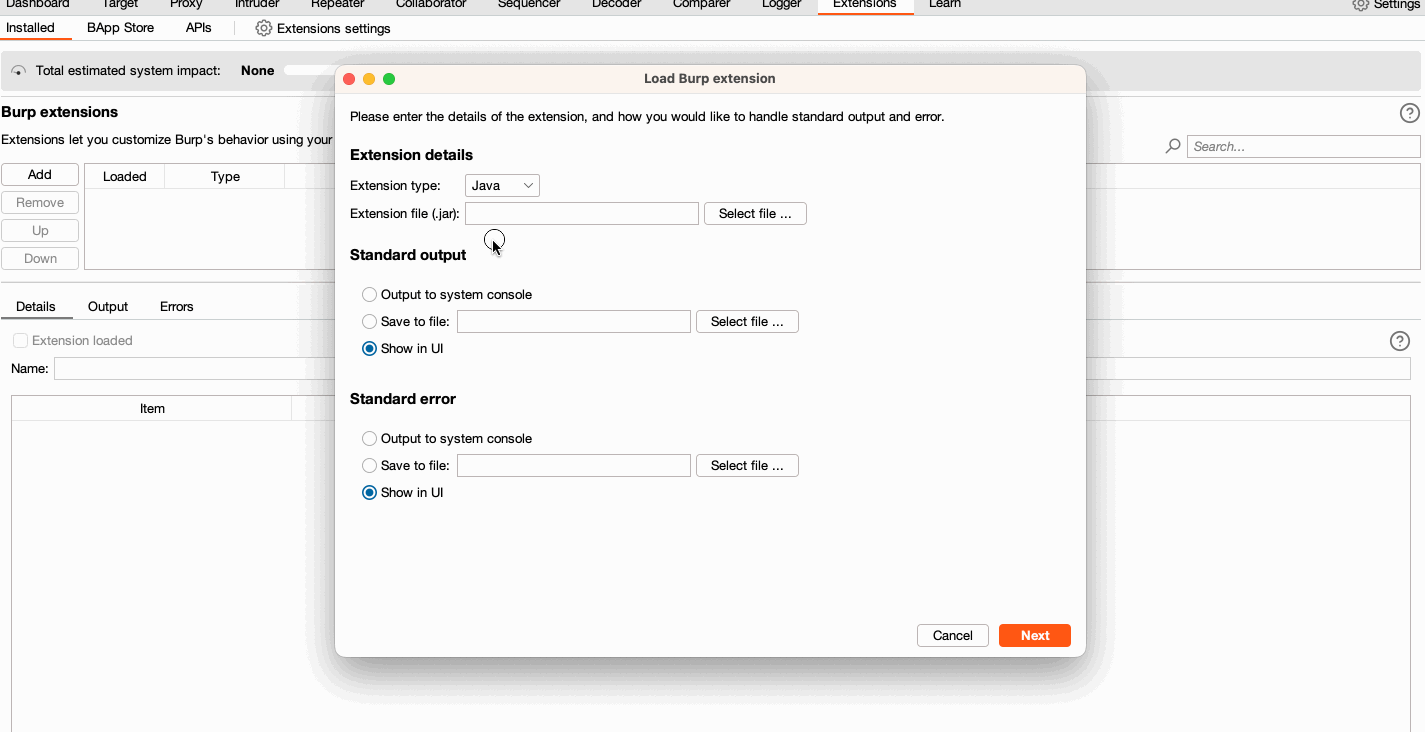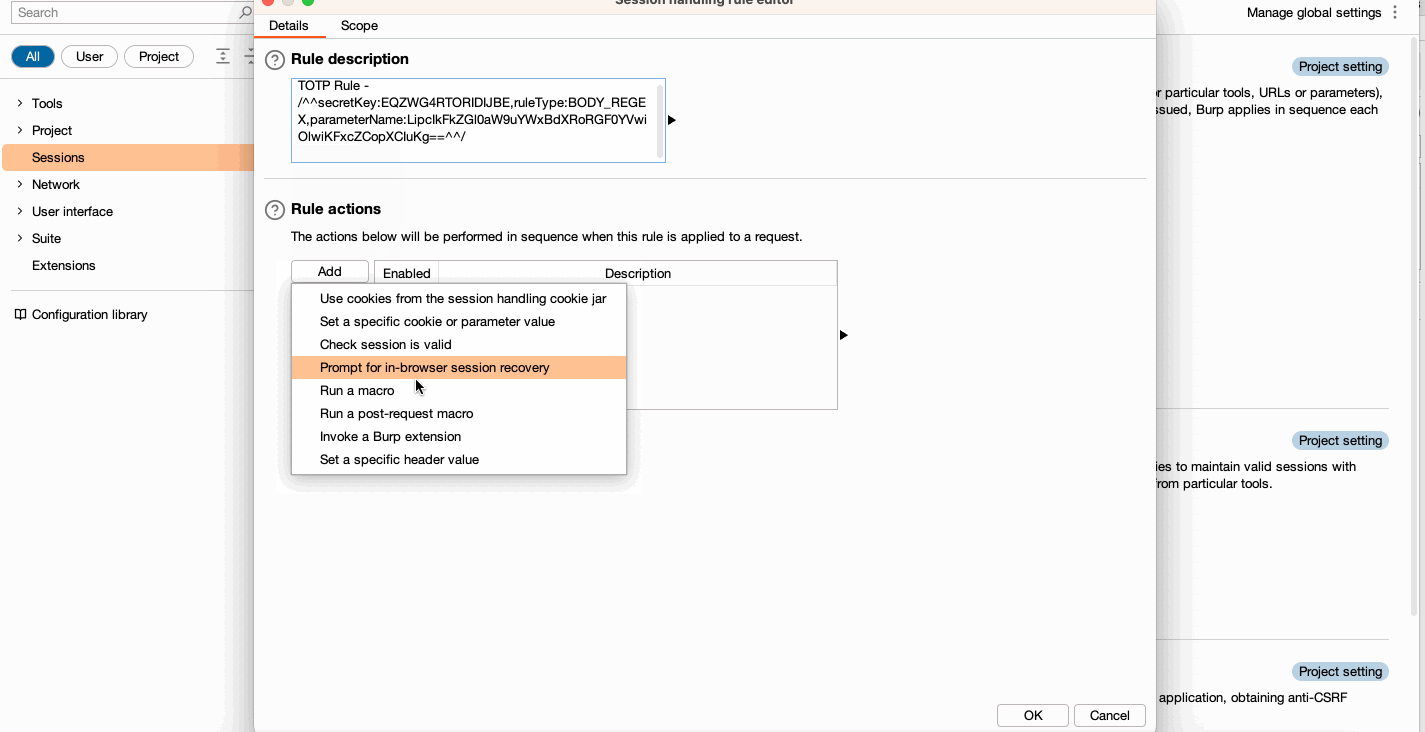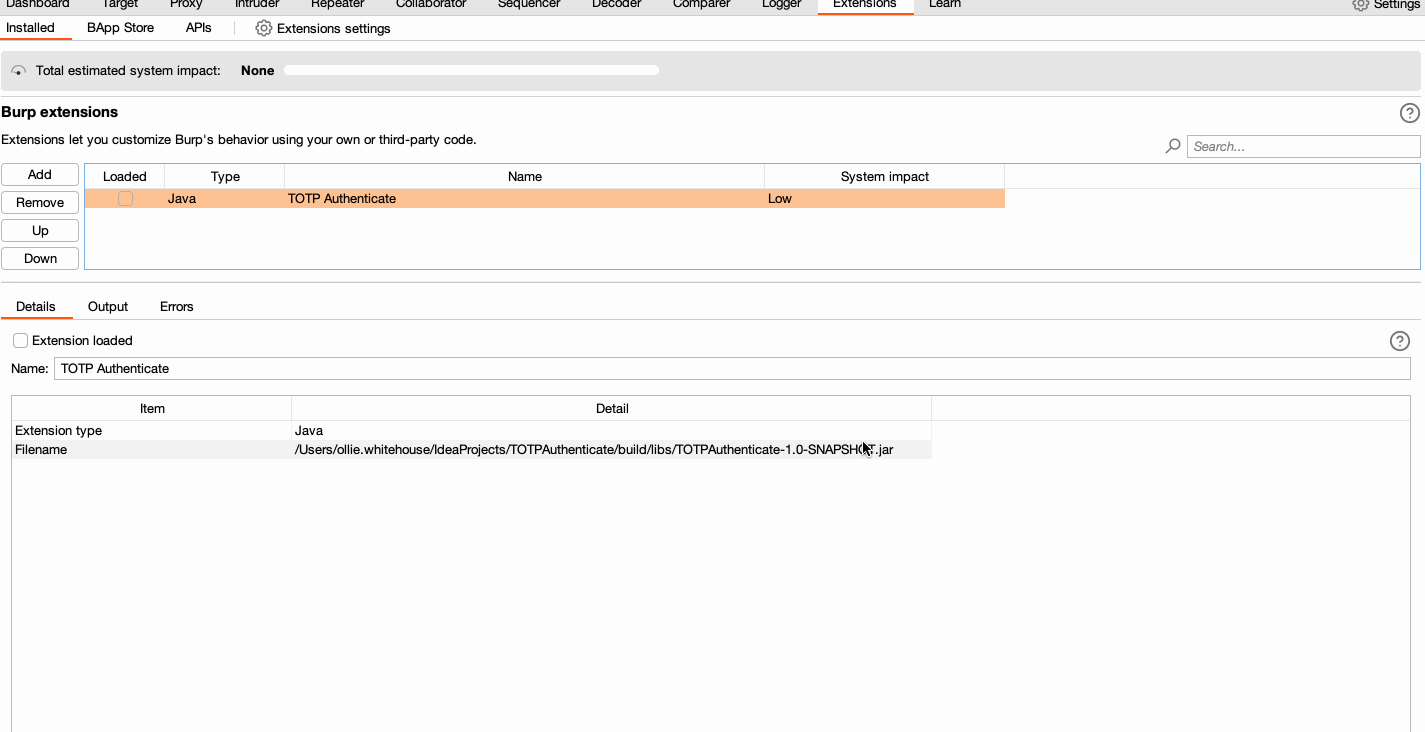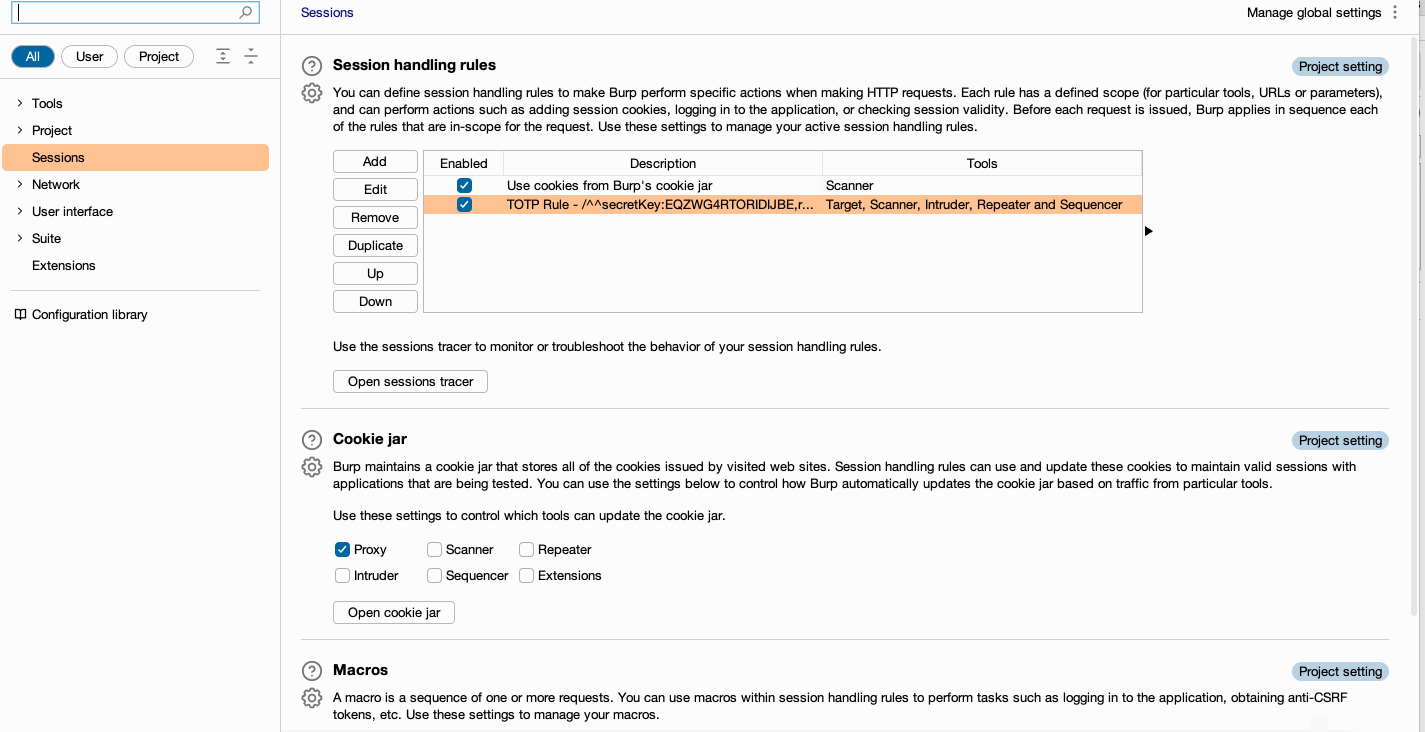 hannah-portswigger/totpauthenticate
该扩展适用于 Burp Suite Enterprise Edition,利用会话处理规则为出站请求提供 TOTP 令牌。
 moniik/poc_salesforce_lightning
仅限学术用途。以访客权限攻击 Salesforce Lightning。
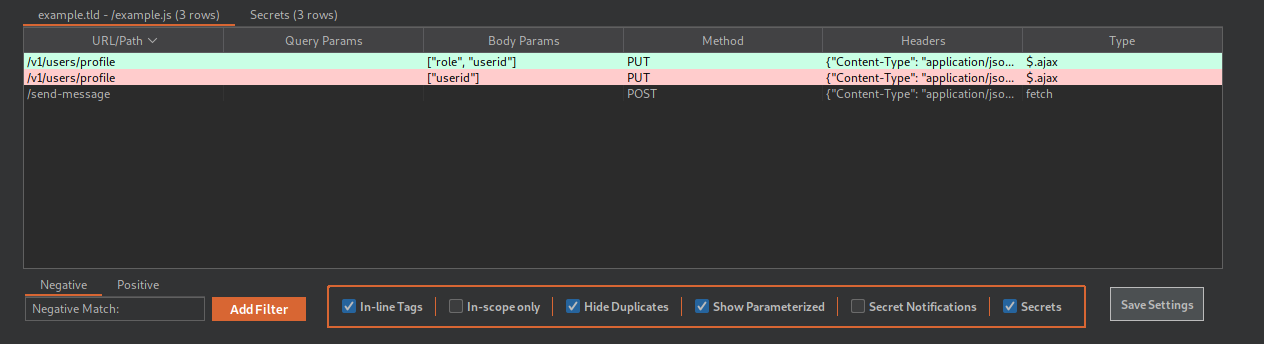 0x999-x/jsluicepp
jsluice++ 是一款 Burp Suite 扩展,旨在使用命令行工具 jsluice 对 JavaScript 流量进行被动和主动扫描。
 george0papasotiriou/cve-2026-11103-graphql-batching-alias-rate-limit-bypass
CVE-2026-11103 的概念验证漏洞利用,演示如何通过批处理(batching)和字段别名(field aliases)绕过 GraphQL 速率限制;包含存在漏洞的 Node.js 服务器和 Python 漏洞利用脚本。
 net-hunter121/api-wordlist
精选的 API 函数名、动词和名词词表,用于配合 Burp Suite Intruder 对 Web 应用端点进行模糊测试。
 manuelberrueta/flowanalyzer
FlowAnalyzer 是一款用于测试和分析 OAuth 2.0 流程(包括 OpenID Connect (OIDC))的工具。
 tno-s3/wuppiefuzz
A coverage-guided REST API fuzzer developed on top of LibAFL
 dz-y/azure-apim-dev-portal-signup-bypass
当 UI 被禁用时,用于绕过 Azure APIM 注册的 Python 脚本,这与 CVE-2025-66390 不同,因为它不需要你在跨租户之间设置任何内容。
 asamassekou10/ship-safe
The independent security agent for AI-written software. Finds issues, investigates whether they are real, and shows you the evidence. Deterministic…








