
 #1
用于评估REST、SOAP和GraphQL API安全性的工具。
Kitploit 推荐
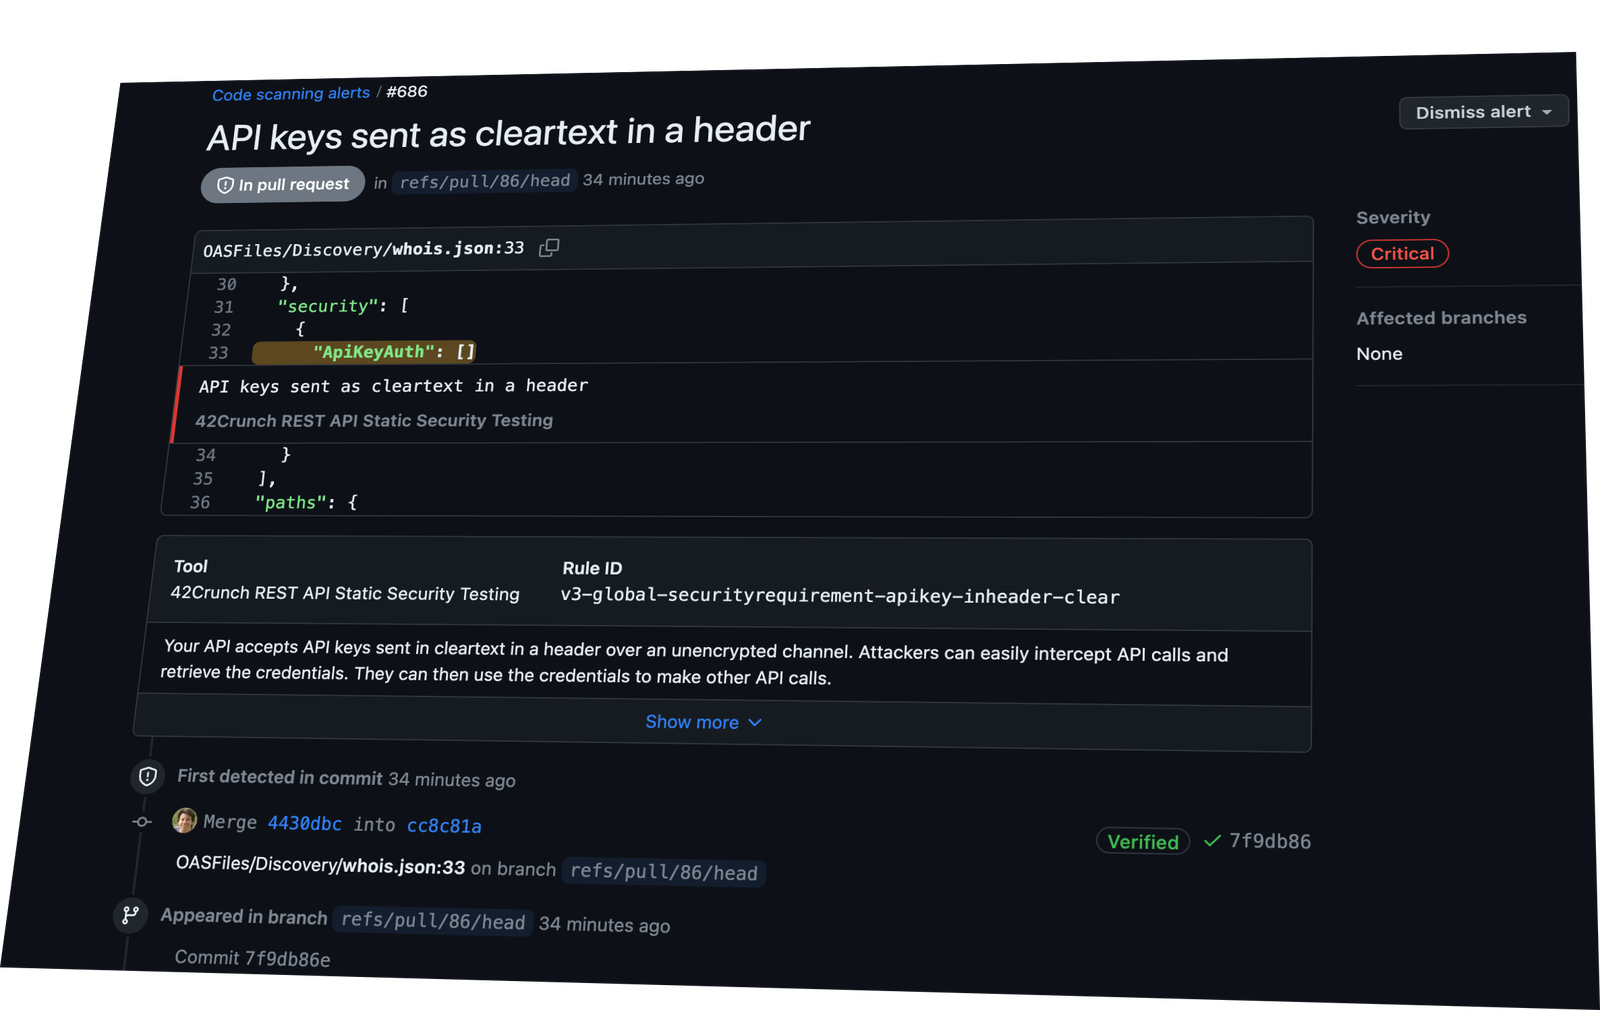
 42crunch/api-security-audit-action
在 CI/CD 中自动化对 OpenAPI 契约执行静态 API 安全审计,运行 300+ 项针对身份验证、授权和数据约束的检查,支持最低评分门禁及 SARIF 输出。
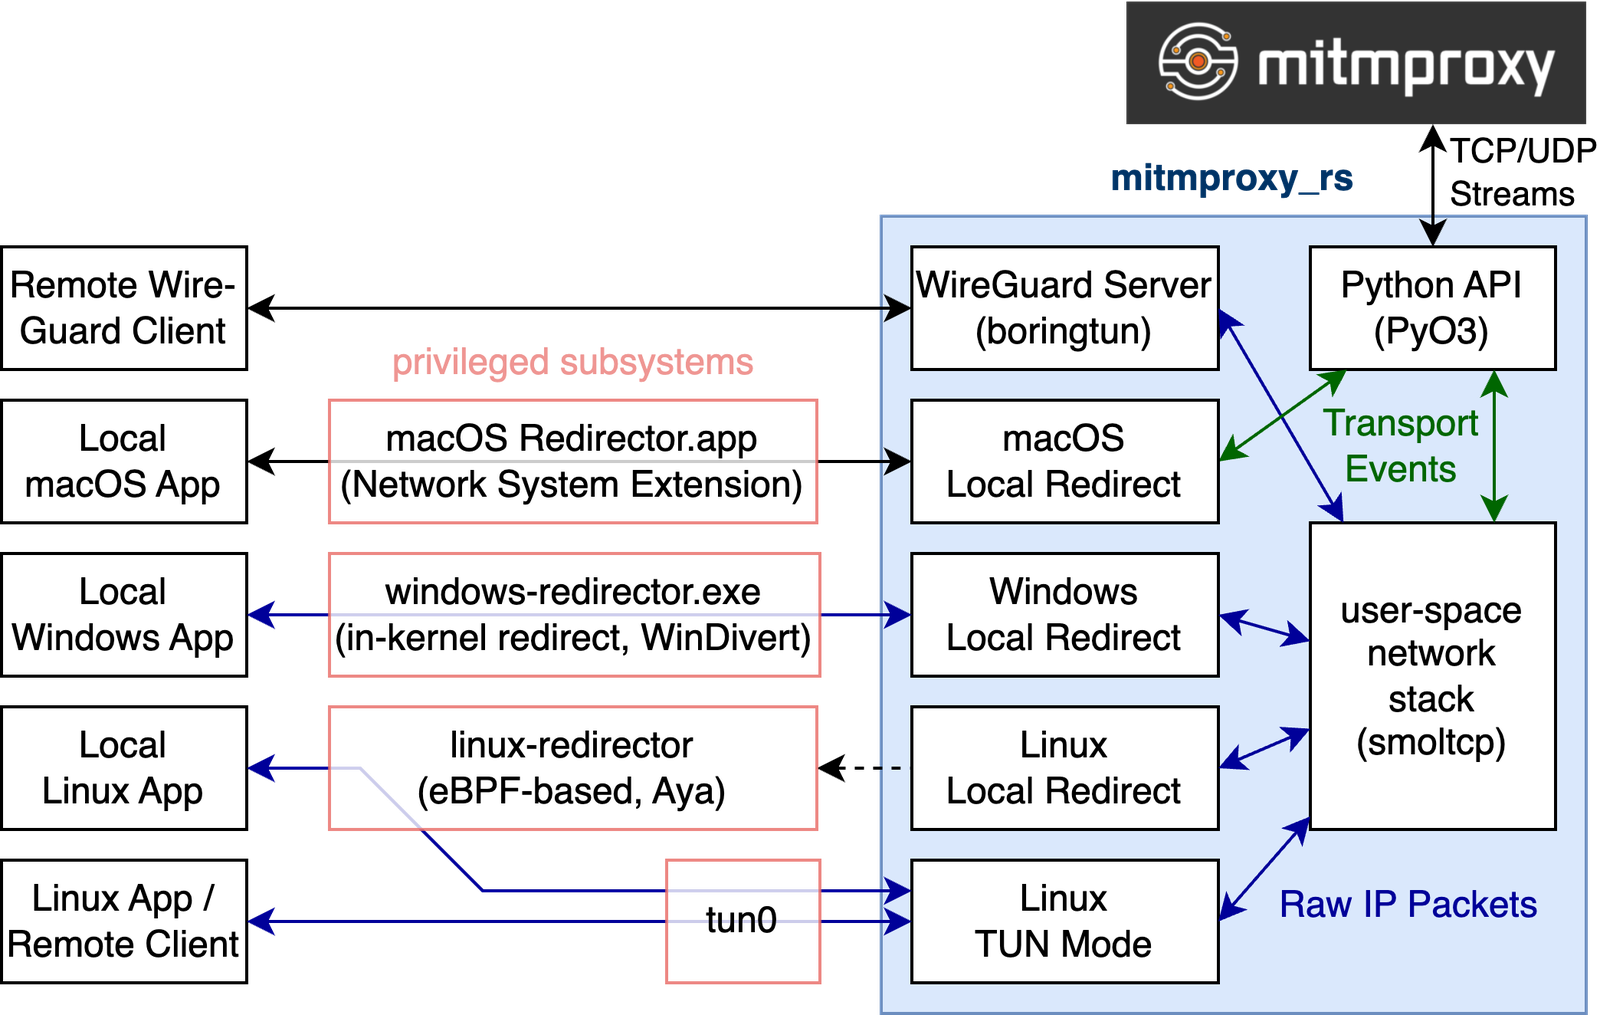 mitmproxy/mitmproxy_rs
用于流量拦截和重定向的 Rust 组件,支持在 macOS、Windows 和 Linux 上实现 WireGuard 设备代理与本地应用重定向。
 wapiti-scanner/wapiti
使用 Python3 编写的 Web 漏洞扫描器
 k3ystr0k3r/cve-2026-9198
针对 IBM Langflow OSS 中严重未认证 RCE 的 PoC 与检测指南,涵盖 auto_login 令牌绕过及不安全的 /validate/code Python 代码执行。
 sevdakhidirova/cve-2025-32375-poc
针对 BentoML 中 CVE-2025-32375 的 Python 概念验证漏洞利用程序,可在受影响的部署上演示并验证该漏洞。
 zavisco/cve-2026-64849.yaml
检测未认证的 MLflow webhook SSRF(CVE-2026-64849),该漏洞可访问内部或云元数据服务,并通过重定向绕过泄露响应详细信息。
 renzi25031469/cve-2026-19478
通过非破坏性 Nuclei 模板检测 GitLab CE/EE 中的 CVE-2026-19478,该模板通过 touch 触发 GraphQL 回退字段方法调用,并在不进行破坏性调用的情况下确认存在漏洞的实例。
 boreas37/cve-2026-44848-poc
CVE-2026-44848 的 PoC:Portainer 在 Docker 插件端点缺少授权,导致主机 RCE(GHSA-rrmm-9v76-h3p4)。仅依赖标准库的 Python 实现。
 wattocyber/masq
Live recon and posture auditing for AI agent infrastructure: scans MCP configs, session logs, and APIs for secrets, poisoned catalogs, and CoT leaks.
 nel-droid/cve-2026-71203-poc
PoC:changedetection.io 未认证 OpenAPI Schema 信息泄露(CVE-2026-71203,中危 5.3)
 opaxial/cve-2026-9830
CVE-2026-9830 概念验证
 hunt-benito/bring-your-own-key-cve-2026-73678-unauthenticated-rce-in-mindsdb-cowork
针对 CVE-2026-73678 的 PoC 漏洞利用:通过攻击者提供的 LLM 密钥及无沙箱的 scratchpad 执行,在 MindsDB Cowork 中实现未认证 RCE,以运行操作系统命令。
 kovachvl/cve-2026-54356
针对 CVE-2026-54356 的概念验证漏洞利用与安全公告,该漏洞是 Budibase 的一个授权缺失缺陷,可让低权限用户使用存储的 AWS 凭证生成 S3 预签名上传 URL。
 zjuicsr/actbench
Code for paper "ActBench: Self-Evolving Benchmark of Behavioral Safety in Cowork Agents"
 cuteecat/cve-2026-9198
CVE-2026-9198利用代码
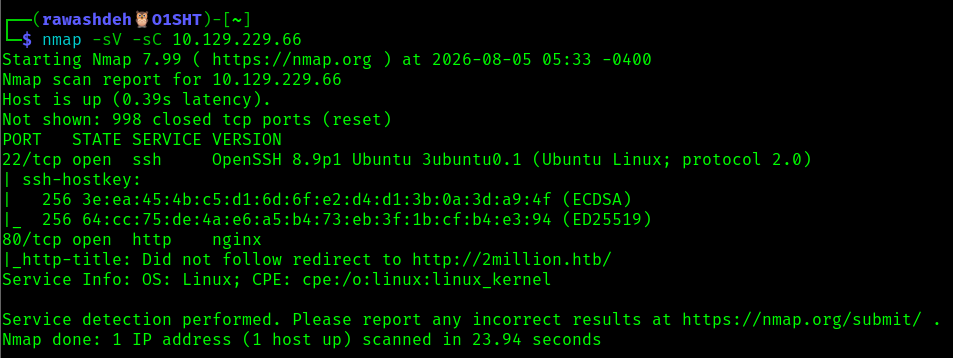 abedallarawashdeh/htb-twomillion-machine
Hack The Box TwoMillion 靶机解析 — JWT/邀请码绕过、IDOR、命令注入以及 CVE-2023-0386 权限提升。
 qianlijaingshan/ragflow-audit
RAGFlow 三洞审计工具 (CVE-2026-28797 / CVE-2026-24770 / CVE-2025-69286)
 penteraio/cve-2026-41473-cyberpanel-ai-scanner-unauth
Nuclei 检测模板,用于 CVE-2026-41473,该漏洞是 CyberPanel AI Scanner 2.4.4 之前版本中未认证的读写 API 访问缺陷。使用两个 HTTP 探针确认缺少身份验证。








