
 #1
用于评估REST、SOAP和GraphQL API安全性的工具。
Kitploit 推荐
 j3ssie/dynast-bench
A DAST benchmark of intentionally-vulnerable apps with ground-truth answer keys for scoring scanners
 wi3memake/react2shell-scanner
命令行安全评估框架,适用于 React 和 Next.js 应用程序,可分析 React Server Components 中的错误配置,支持多目标扫描、WAF 检测和代理支持。
 hunt-benito/your-bot-my-inbox-cve-2026-68929-fastgpt-unauthenticated-wechat-channel-hijack
CVE-2026-68929 的概念验证漏洞利用,演示了通过公开的 shareId 对 FastGPT 微信渠道进行未认证的跨租户接管,包括渠道劫持和拒绝服务(DoS)。
 y-security/ylog4j
PortSwigger Burp 插件,用于检测 Log4j(CVE-2021-44228)漏洞
 dylvie/cve-2026-30824-flowise-nvidia-nim-authentication
针对 **CVE-2026-30824** 的概念验证漏洞利用程序,这是 Flowise 中一个严重的身份验证绕过漏洞,可在无需身份验证的情况下暴露 NVIDIA NIM API 端点。
 diegobaelen/cve-2026-26012
CVE-2026-26012 的概念验证漏洞利用,演示了 Vaultwarden 中经过身份验证的组织集合权限绕过和密码枚举。包含一个 Python 脚本,用于复现该问题并比较集合访问差异。
 cropnet/ni8mare
针对 n8n 工作流自动化实例的全面漏洞检测工具。可检测关键漏洞 CVE-2026-21858(CVSS 10.0),且不执行任何利用操作。
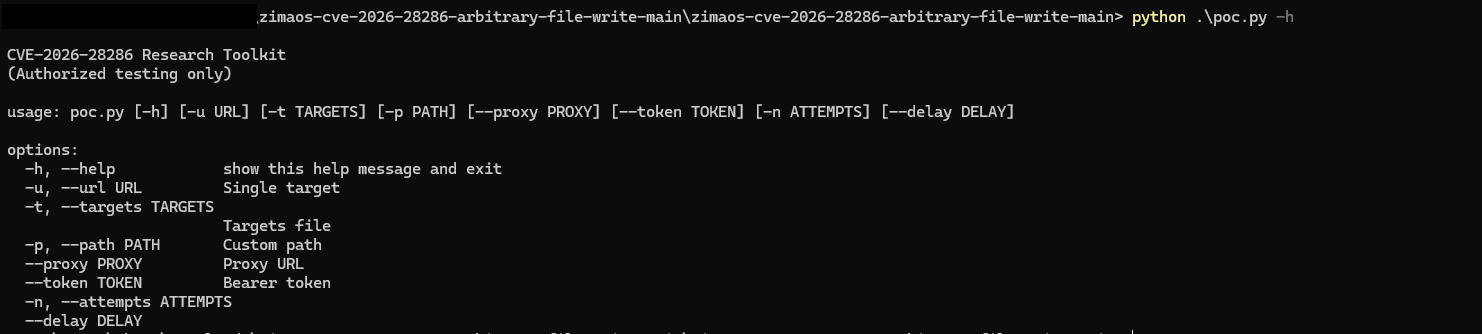 rushi9/zimaos-cve-2026-28286-arbitrary-file-write
CVE-2026-28286 的 PoC 与验证工具包,该漏洞是 ZimaOS 中的任意文件写入漏洞,利用 API 配置错误将文件写入预期目录之外。
 jvr2022/cve-2026-25126
CVE-2026-25126 的概念验证,演示了通过不当的运行时验证论坛投票方向参数,在 PolarLearn 中操纵投票计数,并附有修复详情。
 fevar54/forticlient_ems_cve_2026_35616_poc.py
CVE-2026-35616 的 PoC:FortiClient EMS 中的不当访问控制。
 filipegaudard/cve-2026-35045-poc
CVE-2026-35045 的概念验证漏洞利用程序,这是 Tandoor Recipes 中的一个对象级授权失效漏洞,演示了通过 batch_update API 端点进行未授权食谱修改。
 filipegaudard/cve-2026-24134-poc
针对 CVE-2026-24134 的概念验证漏洞利用程序,该漏洞是 StudioCMS 中的一个对象级授权失效(BOLA)漏洞,用于演示对草稿内容的未授权访问。
 filipegaudard/cve-2026-30944-poc
Python 概念验证,针对 CVE-2026-30944,利用 StudioCMS 中的 BOLA 漏洞,通过不安全的 API 令牌生成来提升权限。
 dinosn/gitlab-cve-2026-19478-lab
可复现的 A/B 实验室 + 针对 GitLab CVE-2026-19478 / CVE-2026-19650 (GraphQL @gl_introduced) 的安全 PoC
 n0xdaemon/cve-2026-19478
提供针对两个 GitLab GraphQL `@gl_introduced` 指令漏洞的 PoC 利用程序和根因分析:未认证方法执行与批量文档交换,并附上游补丁和实时证据。
 punitdarji/gitlab-cve-2026-19478
针对 CVE-2026-19478 的 Docker 化漏洞利用实验室与脚本,这是一个严重的未认证 GitLab GraphQL 代码注入漏洞,可实现任意 Ruby 方法调用、项目删除与数据外泄。
 awarexone/agentic-bug-hunter
AI-powered bug bounty hunting toolkit that works with or without subscription.
 httptoolkit/httptoolkit
HTTP Toolkit 是一款精美且开源的 HTTP(S) 调试、测试和构建工具,支持 Windows、Linux 和 Mac :tada: 在此处提交 issue 以提供反馈或寻求帮助。








