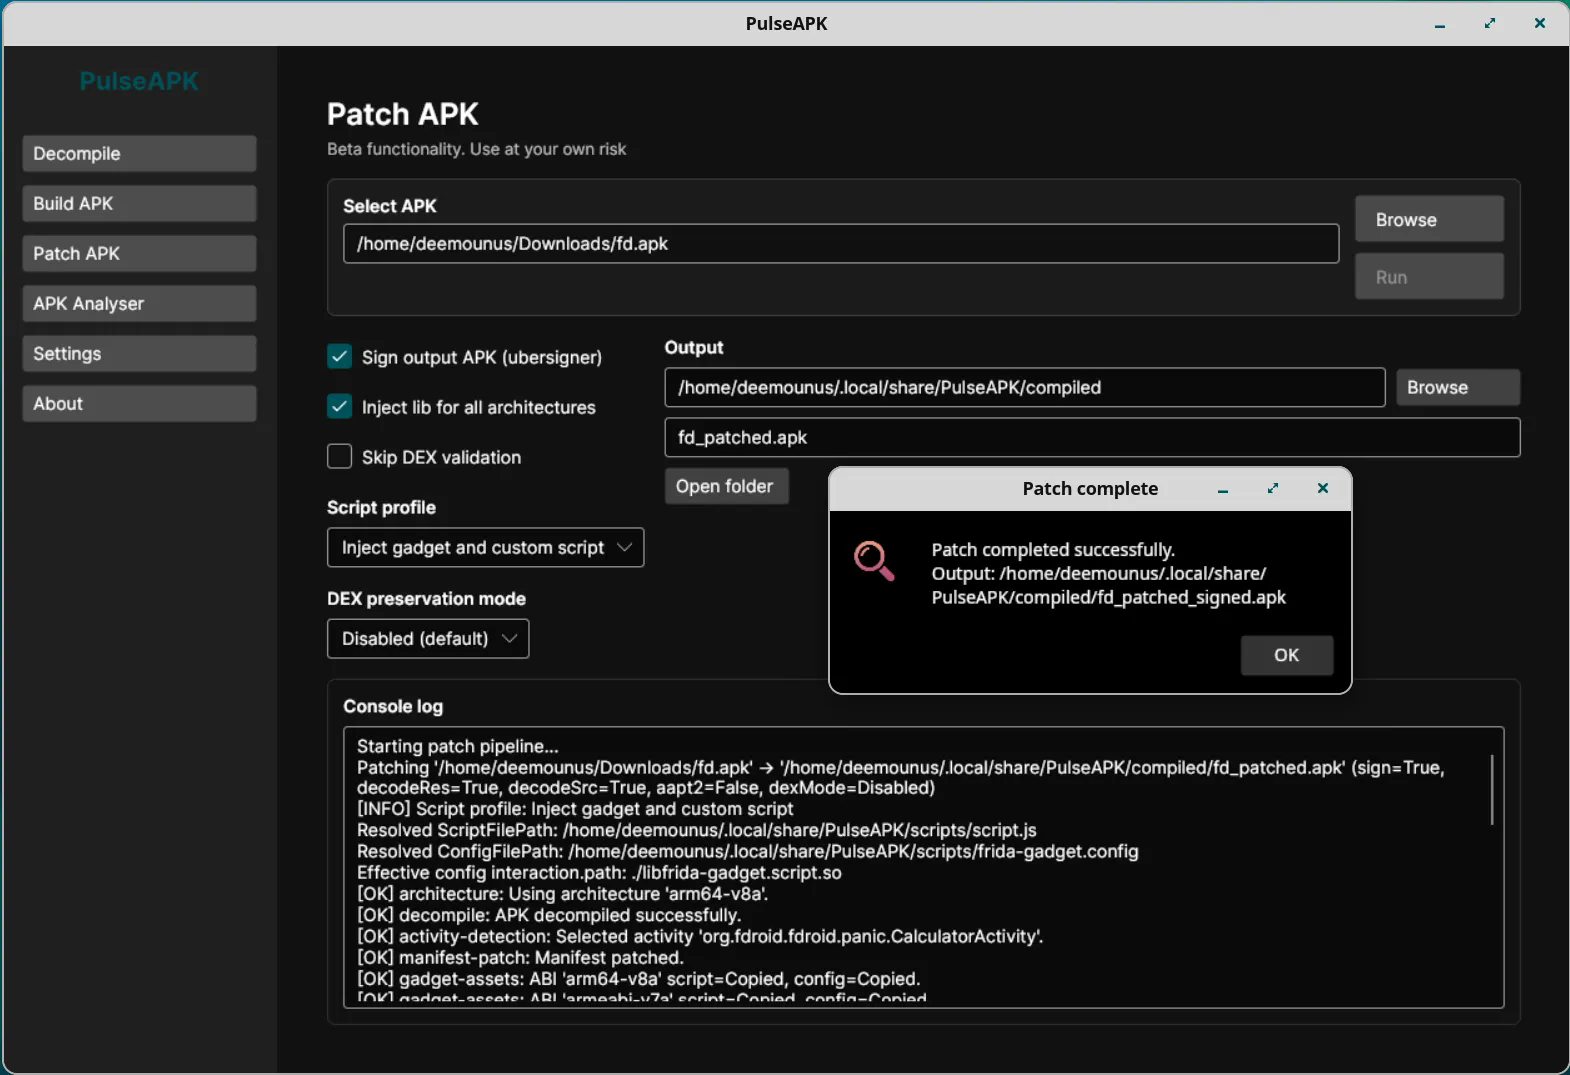
#1
 timwr/cve-2019-2215
针对CVE-2019-2215的Android内核权限提升漏洞利用,提供了通过Binder驱动中的释放后使用漏洞获取root权限的概念验证。
 laginimaineb/cve-2014-7920-7921
针对 CVE-2014-7920 和 CVE-2014-7921 的利用代码 - 影响 Android 5.1 及之前版本 mediaserver 的代码执行漏洞
 android-rooting-tools/libpingpong_exploit
CVE-2015-3636 漏洞利用
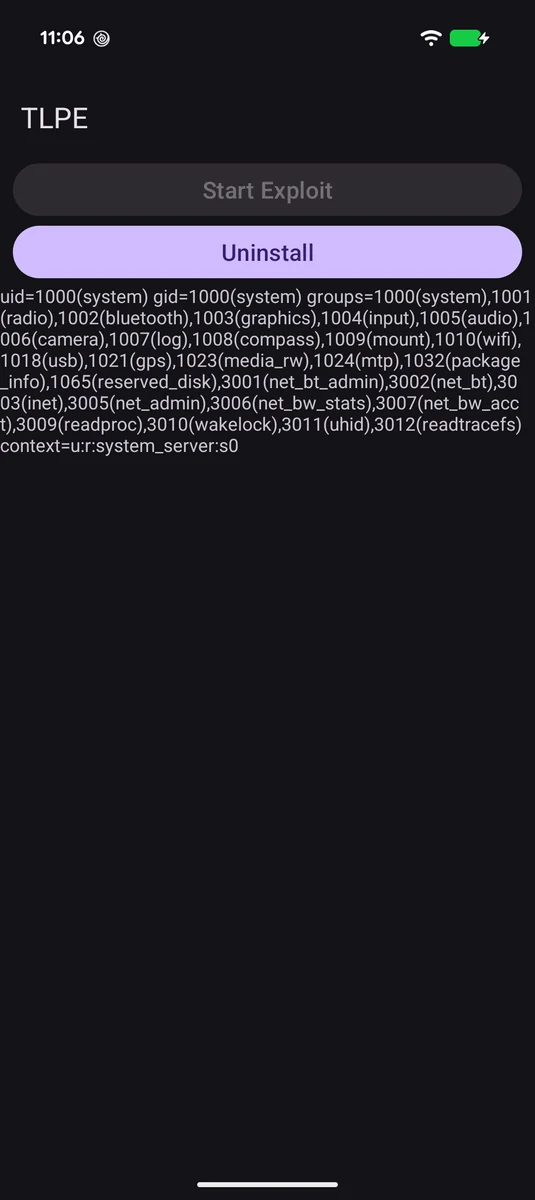 supersonic/tlpe
CVE-2026-49881,利用 Android 17 Telecom 服务中不安全的上下文创建,从非特权应用以 UID 1000 system_server 身份执行任意代码
 nightwatchcybersecurity/truegaze
针对Android/iOS应用的静态分析工具,专注于源代码之外的安全问题
 wxxsfxyzm/ghostlock-galaxy
利用 CVE-2026-43499 获取你的 Galaxy 设备 Root 权限
 michalbednarski/thelastbundlemismatch
CVE-2023-45777 的 Writeup 与漏洞利用,绕过 Android 13 上 AccountManagerService 内部的 Intent 验证,尽管存在“Lazy Bundle”缓解措施。
 alterakey/trueseeing
非反编译的iOS/Android应用漏洞扫描器(DC25演示实验室,CB17)
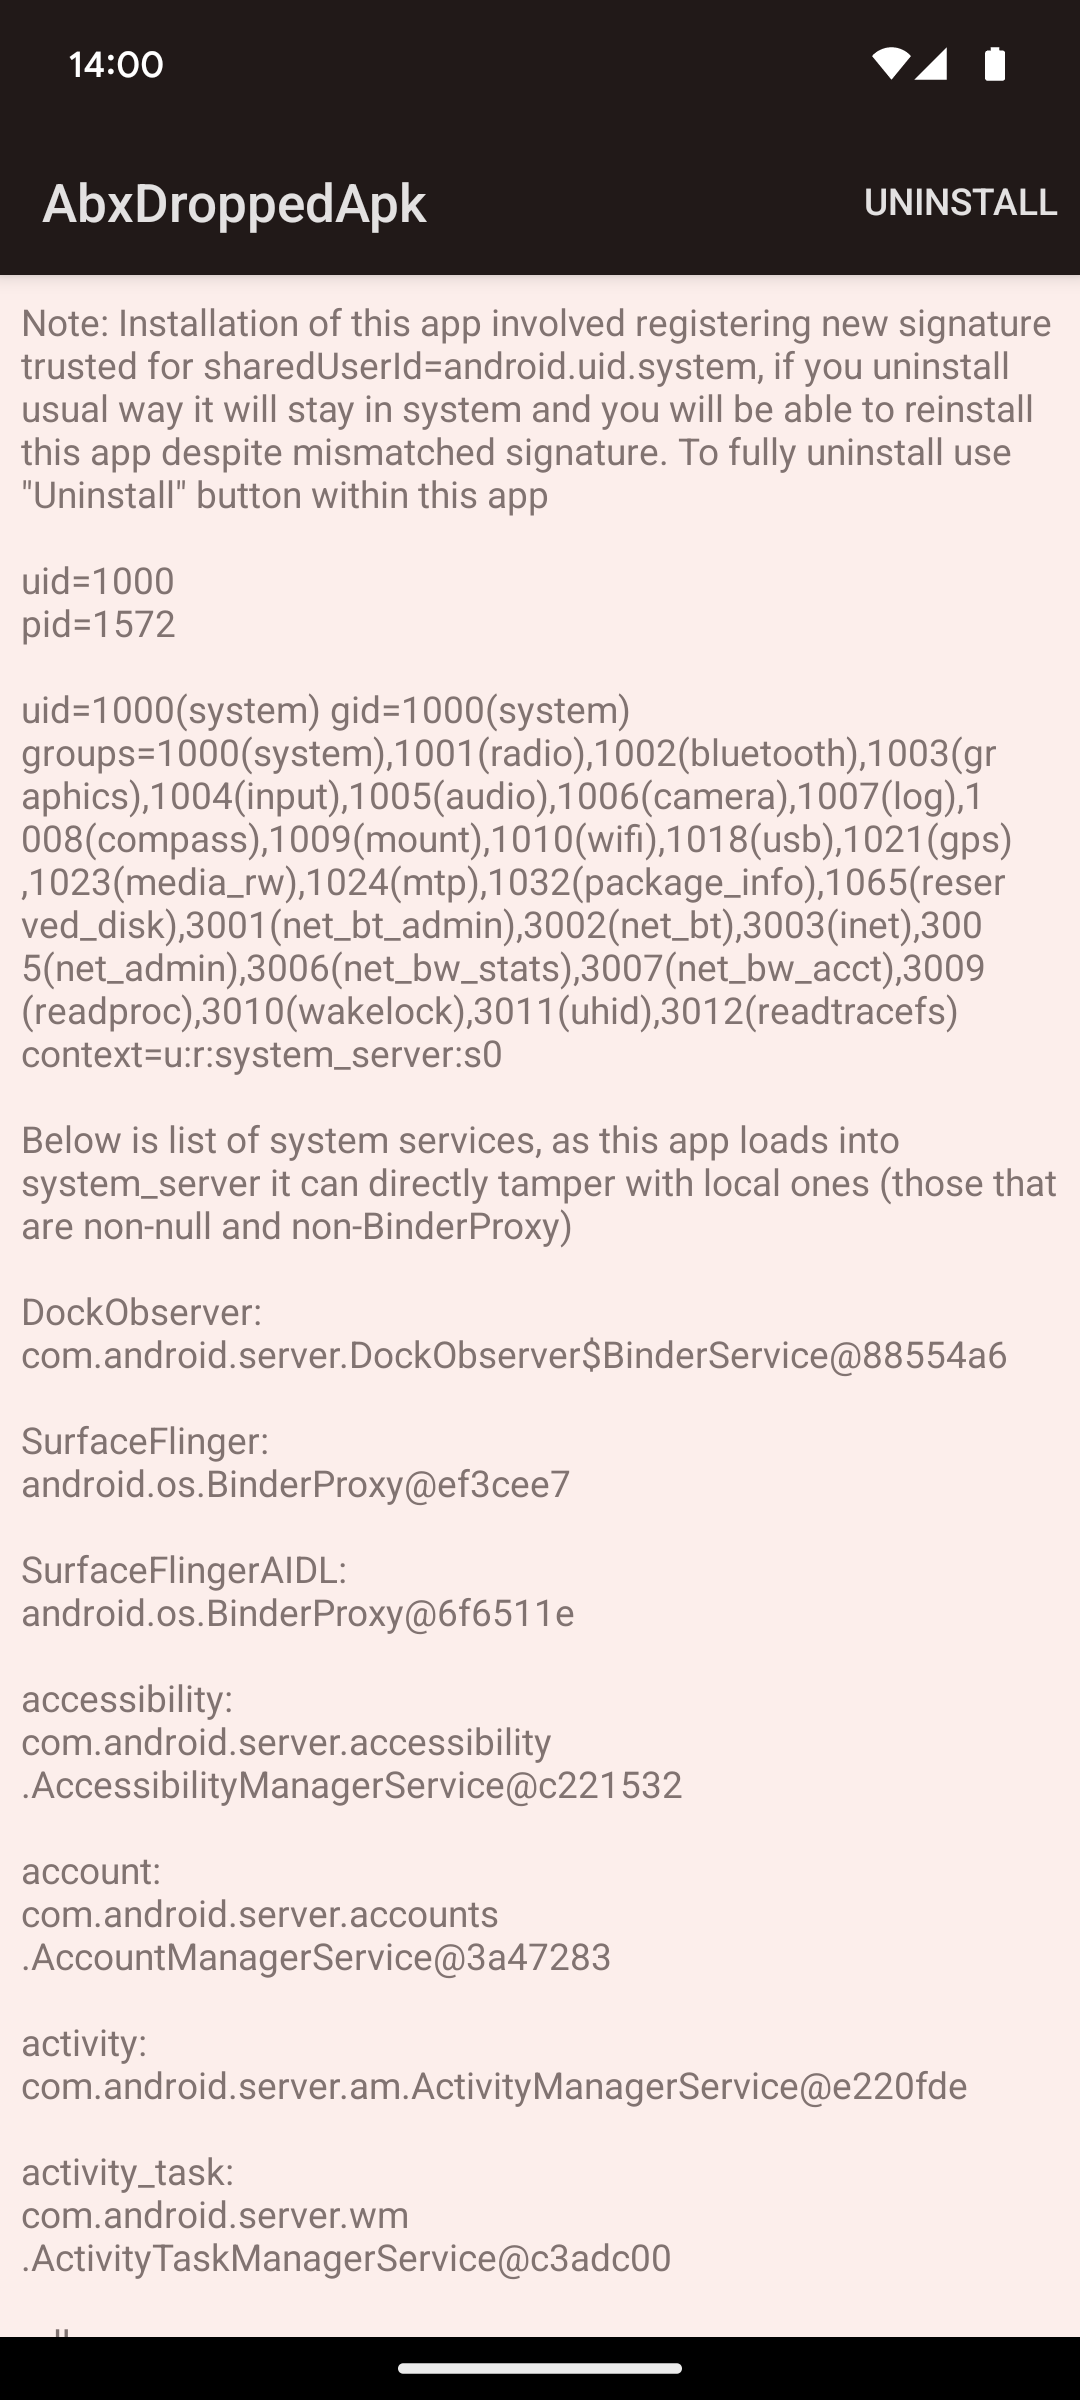 michalbednarski/abxoverflow
CVE-2024-34740 的 writeup 与漏洞利用程序:Android 的 BinaryXmlSerializer 存在整数溢出,可从普通已安装应用向 system_server 写入文件,进而实现 system_server 代码执行
 federicodotta/ghidra2frida
通过 Frida 连接静态与动态分析的 Ghidra 扩展,支持可脚本化的运行时插桩,用于在 Windows、macOS、Linux、iOS、Android 和 QNX 上逆向二进制文件。
 metaredteam/rtx-cve-2023-45779
Android APEX 密钥重用漏洞的概念验证代码
 adityatelange/poc-cve-2026-0073
CVE-2026-0073 - ADB 无线相互认证绕过 PoC
 commando-x/vuln-bank-mobile
一个故意设计存在漏洞的移动银行应用程序,专为练习移动安全测试而设计。它包含真实应用中常见的漏洞,使其成为安全专业人士、开发者和爱好者学习移动渗透测试的理想平台。
 nccgroup/assethook
针对 Android AssetManager 的 LD_PRELOAD 魔法
 mailinneberg/broadpwn
Broadpwn 漏洞(CVE-2017-9417)
 jianqiangzhao/cve-2016-2434
CVE-2016-2434 的漏洞利用程序,针对 Android mediaserver 中的缓冲区溢出漏洞,可通过特制媒体文件实现任意代码执行。