#1
 hamz-a/frida-android-libbinder
用于查看 Android libbinder 流量的 PoC Frida 脚本
 0x742/noia
基于Web的工具,用于浏览移动应用沙箱、预览SQLite数据库和二进制文件,并通过Frida插桩下载应用数据。
 retme7/cve-2014-4322_poc
获取权限:system -> root,作为 https://github.com/retme7/CVE-2014-7911_poc 的一部分
 t0thkr1s/frida
用于移动应用动态分析的Frida脚本。
 nccgroup/conscrypttrustusercerts
适用于 Android 14 的 Magisk 模块,可将用户安装的 CA 证书添加到系统的 Conscrypt 信任库中,从而支持通过 Burp Suite 等代理工具进行 HTTPS 拦截。
 sectestannaquinn/cve-2026-0073-android-adbd-authentication-bypass-poc
针对 CVE-2026-0073 的概念验证漏洞利用程序,该漏洞为 Android ADB 身份验证绕过漏洞,允许网络攻击者连接至已启用 TCP 上的 ADB 的设备,已在 Android 14 上完成测试。
 lntrx/cve-2021-28663
CVE-2021-28663 的概念验证漏洞利用程序,这是 Mali GPU Android 内核驱动程序中的一个设计缺陷,可通过内存别名和驱逐操作实现任意读取。
 quarkslab/cve-2020-0069_poc
针对联发科安卓设备上CVE-2020-0069的概念验证漏洞利用,可实现内核内存读写与系统调用挂钩,从而进行权限提升。
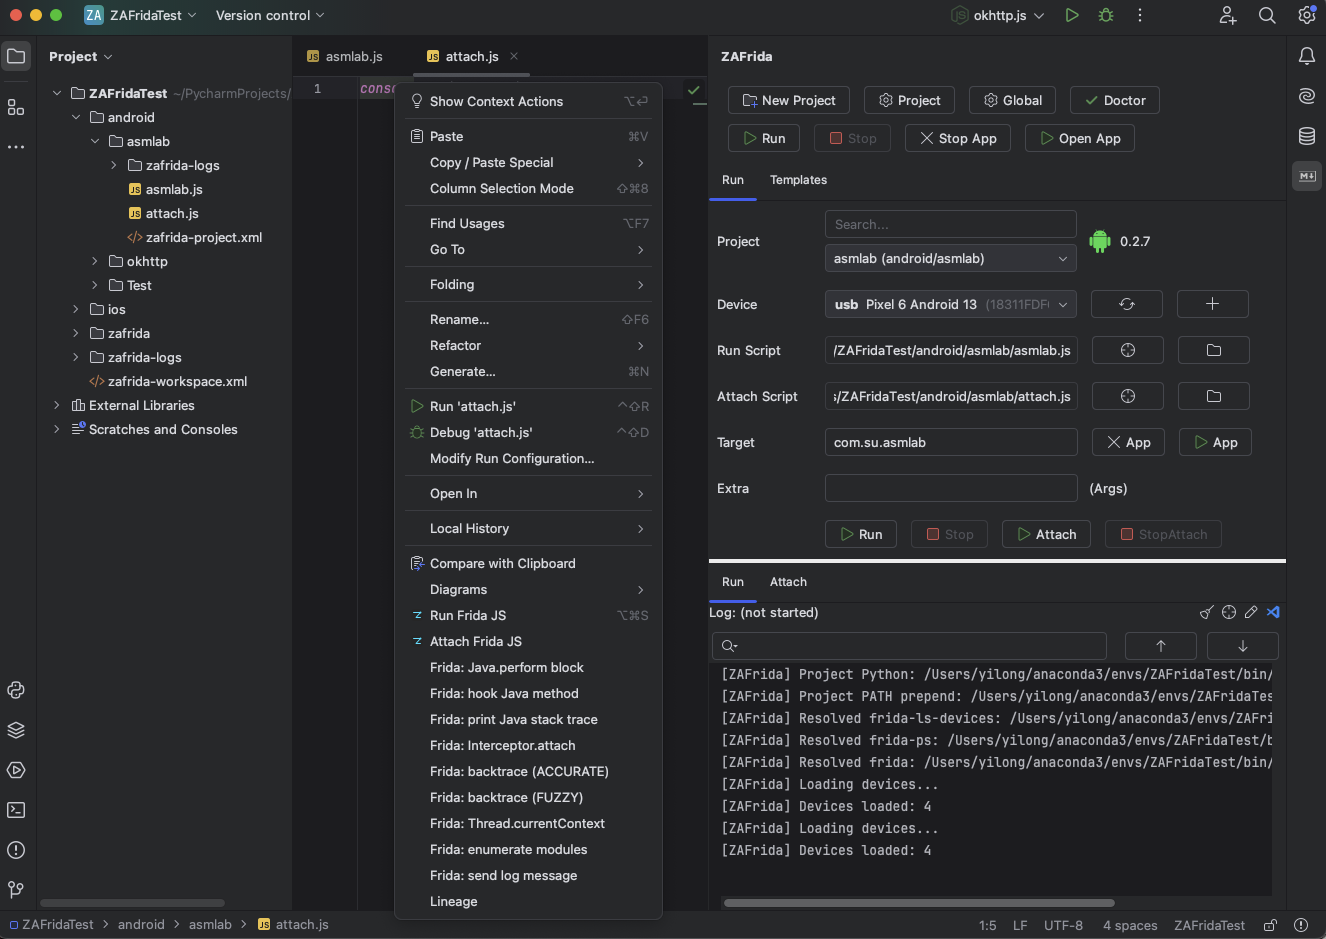 yilongmd/zafrida-ui
A Frida UI tool window inside PyCharm / JetBrains IDEs.
 hyblove/iqoo-temp-root
vivo/iQOO 临时 root 工具箱 (免解锁临时root, CVE-2026-43499) - 源码与脚本
 kalilinux/nethunter/build-scripts/kali-nethunter-installer
构建可刷写的安装程序 ZIP 包,用于在 Android 上部署移动端渗透测试环境,包括内核启动补丁、rootfs 集成以及 TWRP/Magisk 刷写支持。
 google/permhash
对 Chromium 扩展和 APK 中声明的权限进行哈希处理的框架,支持对潜在恶意软件包进行聚类、搜寻和关联拓展。
 viralsecuritygroup/knoxout
KNOXout(CVE-2016-6584)的概念验证 - 绕过三星KNOX保护并获得三星Galaxy S6 Android设备的root权限。
 tamirzb/cve-2021-1961
CVE-2021-1961 的漏洞利用代码
 dzmitry-savitski/android-pentest-tool
Android 渗透测试工具,适用于 Kali Linux
 alephsecurity/initroot
Motorola 无系留越狱:利用 CVE-2016-10277 绕过安全启动和设备锁定
 michalbednarski/resourcepoison
CVE-2025-22441 的 Writeup 与漏洞利用:Android 上因将不受信任的 ApplicationInfo 传递给 LoadedApk,导致从已安装应用提权至 SystemUI 进程