
 #1

 amnestytech/inside-pegasus
一套精心整理的NSO Group内部文件、产品资料和宣誓证词,这些内容已进入WhatsApp Inc.和Meta Platforms, Inc.诉NSO Group一案的公开记录。
 mailinneberg/broadpwn
Broadpwn 漏洞(CVE-2017-9417)
 jianqiangzhao/cve-2016-2434
CVE-2016-2434 的漏洞利用程序,针对 Android mediaserver 中的缓冲区溢出漏洞,可通过特制媒体文件实现任意代码执行。
 danieldev23/frida-ssl-bypass
Frida 工具包,可绕过 Android 应用上的 SSL/TLS 证书固定,通过挂钩 Java TrustManager、OkHttp、Conscrypt 以及原生 OpenSSL/BoringSSL 层实现。
 0xdad0/papimonitor
基于Frida的Android应用运行时API监控器,可记录调用的API、参数、返回值以及调用来源,支持预定义或自定义类别。
 anonymous941/zygote-injection-toolkit
用于利用 Android Zygote 注入漏洞 (CVE-2024-31317) 的命令行工具
 mobilehackinglab/cve-2026-28576-poc
教育性概念验证,演示 Android 17 的 Contacts Provider 中存在的 SQL 注入漏洞,该漏洞允许零权限应用通过单联系人 URI 授权窃取整个联系人数据库。
 google/permhash
对 Chromium 扩展和 APK 中声明的权限进行哈希处理的框架,支持对潜在恶意软件包进行聚类、搜寻和关联拓展。
 scs-labrat/android_autorooter
利用 CVE-2024-0044 漏洞从 Android 12 和 13 上的应用中远程窃取敏感用户数据
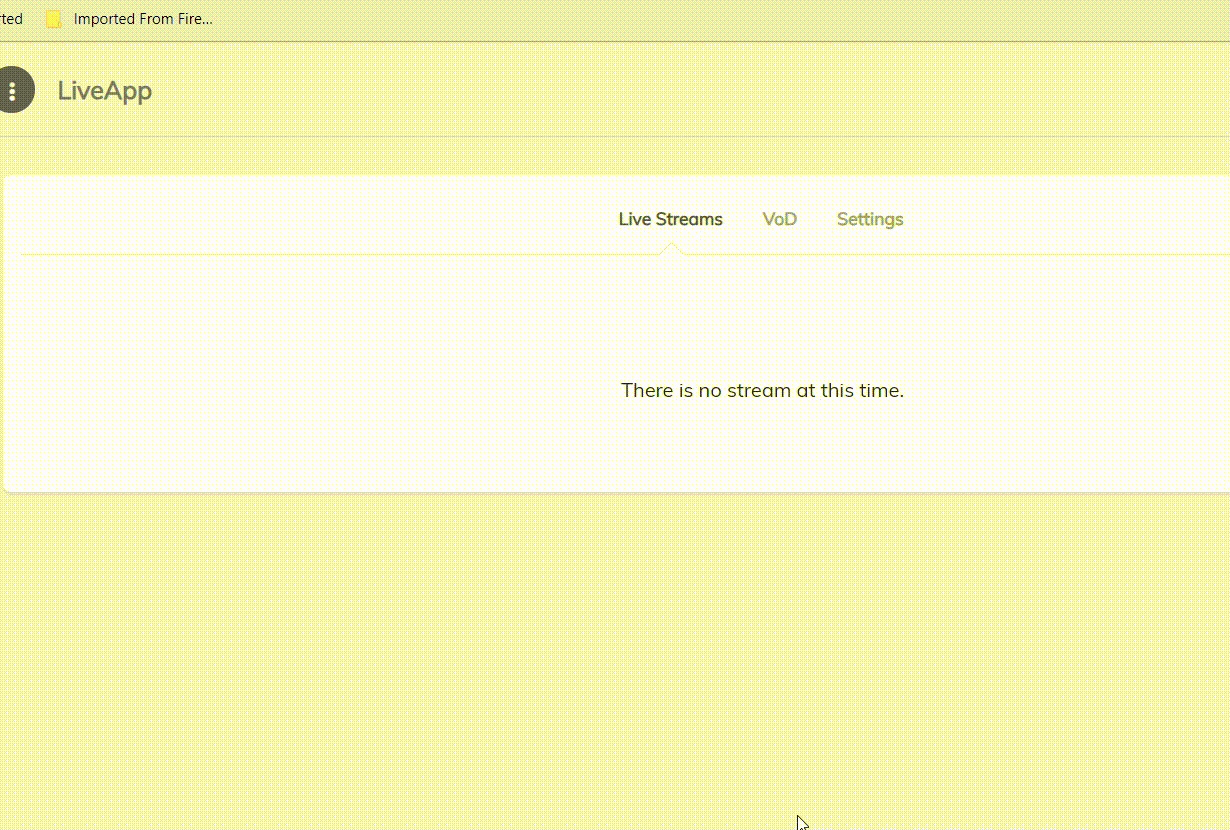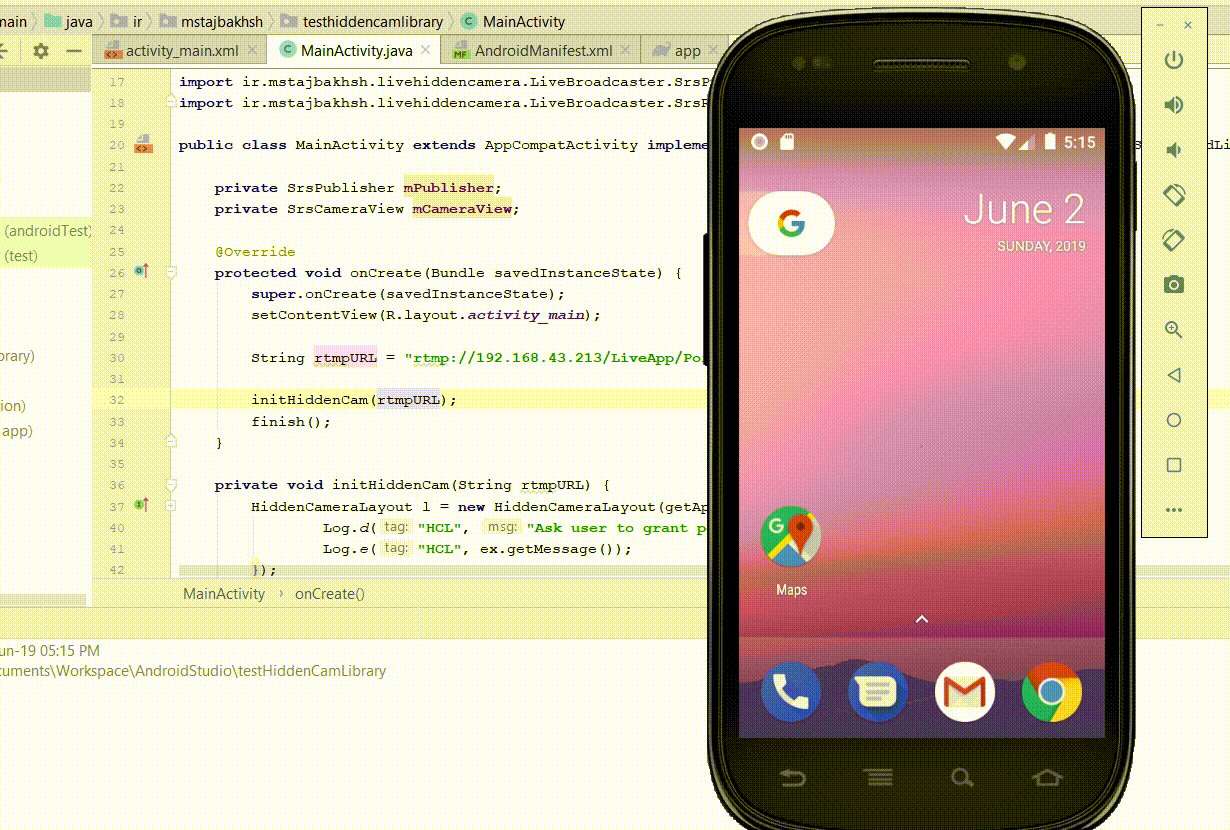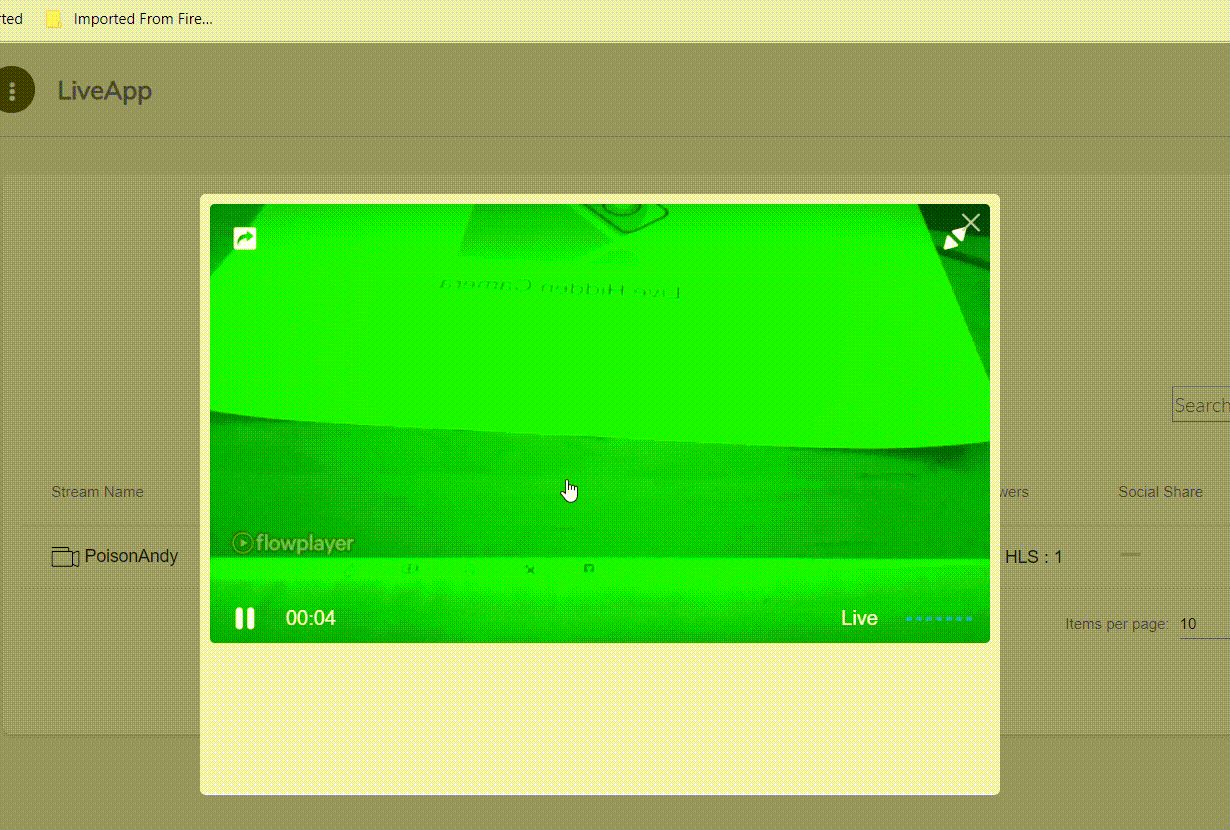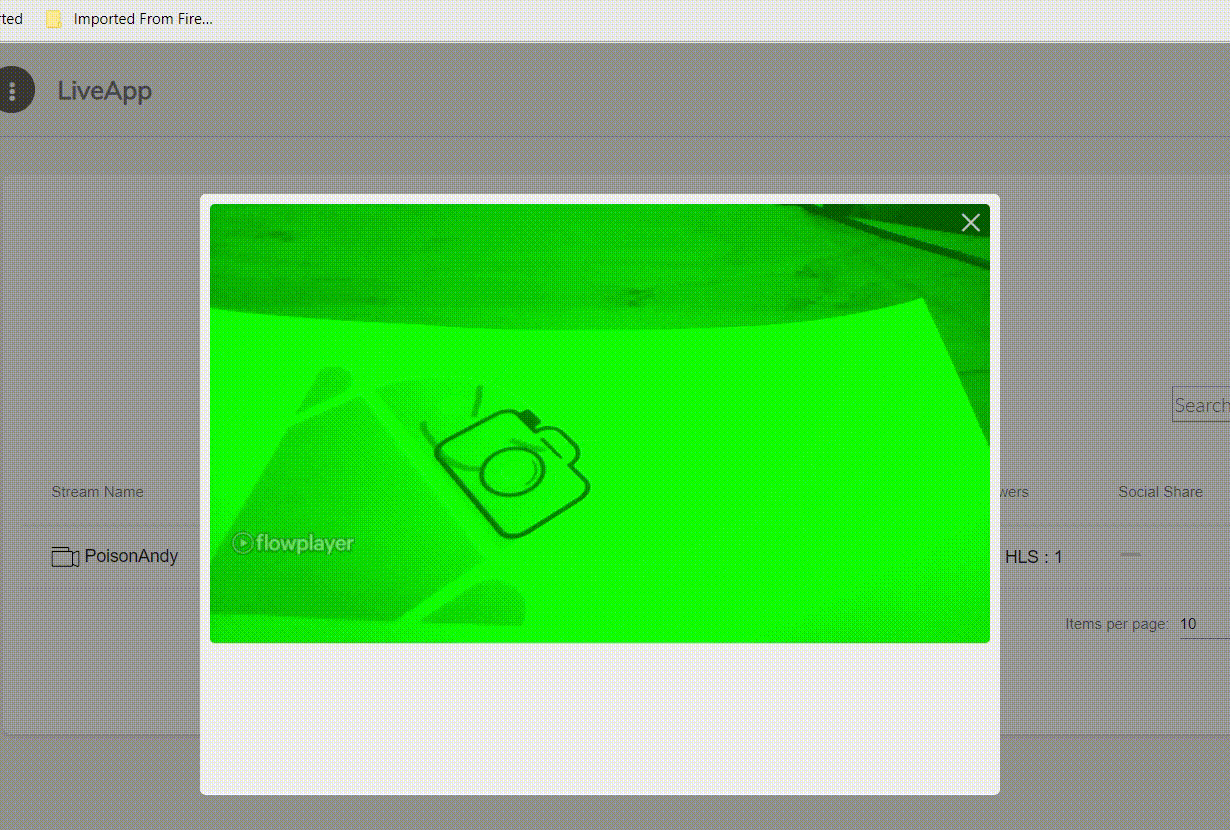 mirsamantajbakhsh/livehiddencamera
Live Hidden Camera 是一个库,可以在不显示预览的情况下从 Android 设备录制实时视频和音频。
 takito1812/firestorepwn
fsp - 使用APK文件的Firestore数据库漏洞扫描器
 amrudesh1/morf
Mobile Reconnaissance Framework 是一款功能强大、轻量级且跨平台的攻击性移动安全工具,旨在帮助黑客和开发者识别并处理移动应用中的敏感信息。
 leommxj/cve-2020-0022
针对CVE-2020-0022的概念验证利用,针对Android蓝牙栈,通过构造的L2CAP数据包触发缓冲区溢出,导致受影响设备拒绝服务。
 aancw/sslpindetect
SSLPinDetect是一个分析Android APK以检测SSL固定实现的工具,通过扫描反编译代码中的已知模式来工作。它帮助安全研究人员和渗透测试人员识别移动应用中使用的SSL固定机制。
 deemoun/pulseapk
PulseAPK 是 apktool 和 uber-signer 的 WPF 前端,支持拖放操作、实时反编译输出、Smali 分析,以及集成的 APK 重建与签名功能。
 laginimaineb/cve-2016-2431
高通TrustZone内核权限提升
 crissyfield/super-trouper
MCP 服务器将 Frida 插桩作为工具暴露,供编码代理连接设备、检查进程、管理会话并加载 JavaScript 脚本。









