#1

 foundryzero/binder-trace
Binder Trace 是一款用于拦截和解析 Android Binder 消息的工具。可以将其视为“Binder 版的 Wireshark”。
 ucsb-seclab/bootstomp
BootStomp:一个启动加载器漏洞发现工具
 sterrasec/apk-medit
用于可调试 APK 的内存搜索与补丁工具,无需 root 和 NDK
 northbit/metaphor
Metaphor - 带ASLR绕过的Stagefright
 theqmaks/phantom-frida
从源码构建反检测 Frida 服务端。约 90 个补丁覆盖 16 个检测向量,每周自动构建并随机命名。
 dosomder/iovyroot
CVE-2015-1805 root工具
 sslab-gatech/avpass
用于泄露和绕过Android恶意软件检测系统的工具
 pranshuchittora/simvyn
Universal mobile devtool for Agents & Humans - control iOS Simulators, Android Emulators, and real devices from a single dashboard and…
 fuzzysecurity/fermion
Fermion,一个用于 Frida 与 Monaco 的 Electron 封装器。
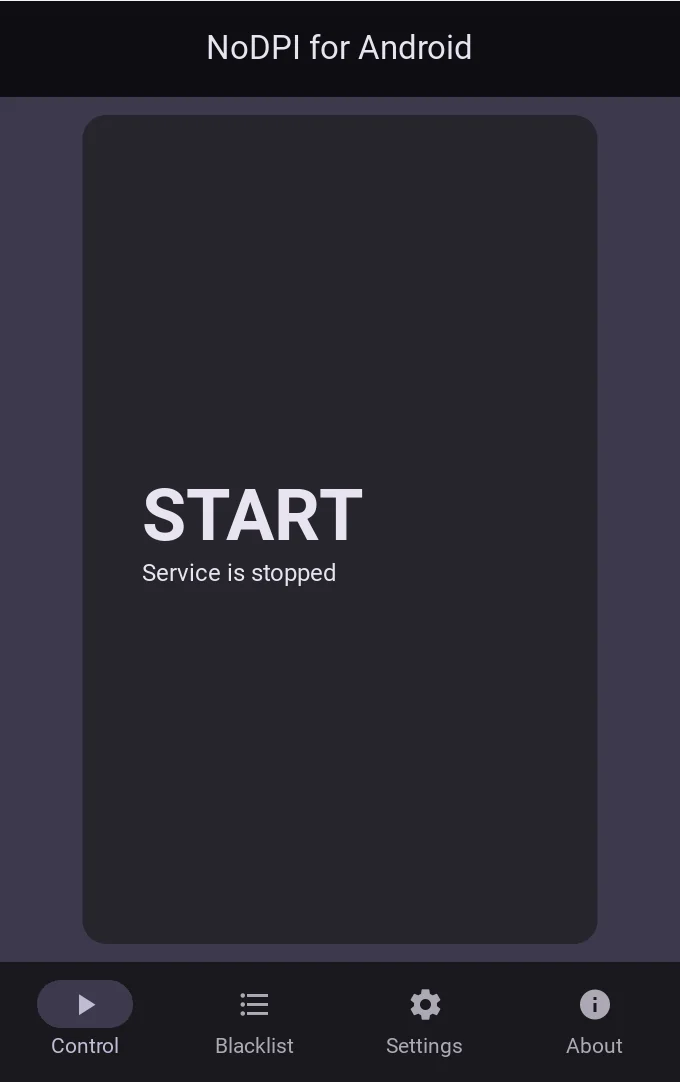 gvcoder09/nodpi4android
Android proxy app that circumvents Deep Packet Inspection censorship by fragmenting TLS ClientHello packets and rewriting the TLS version to restore…
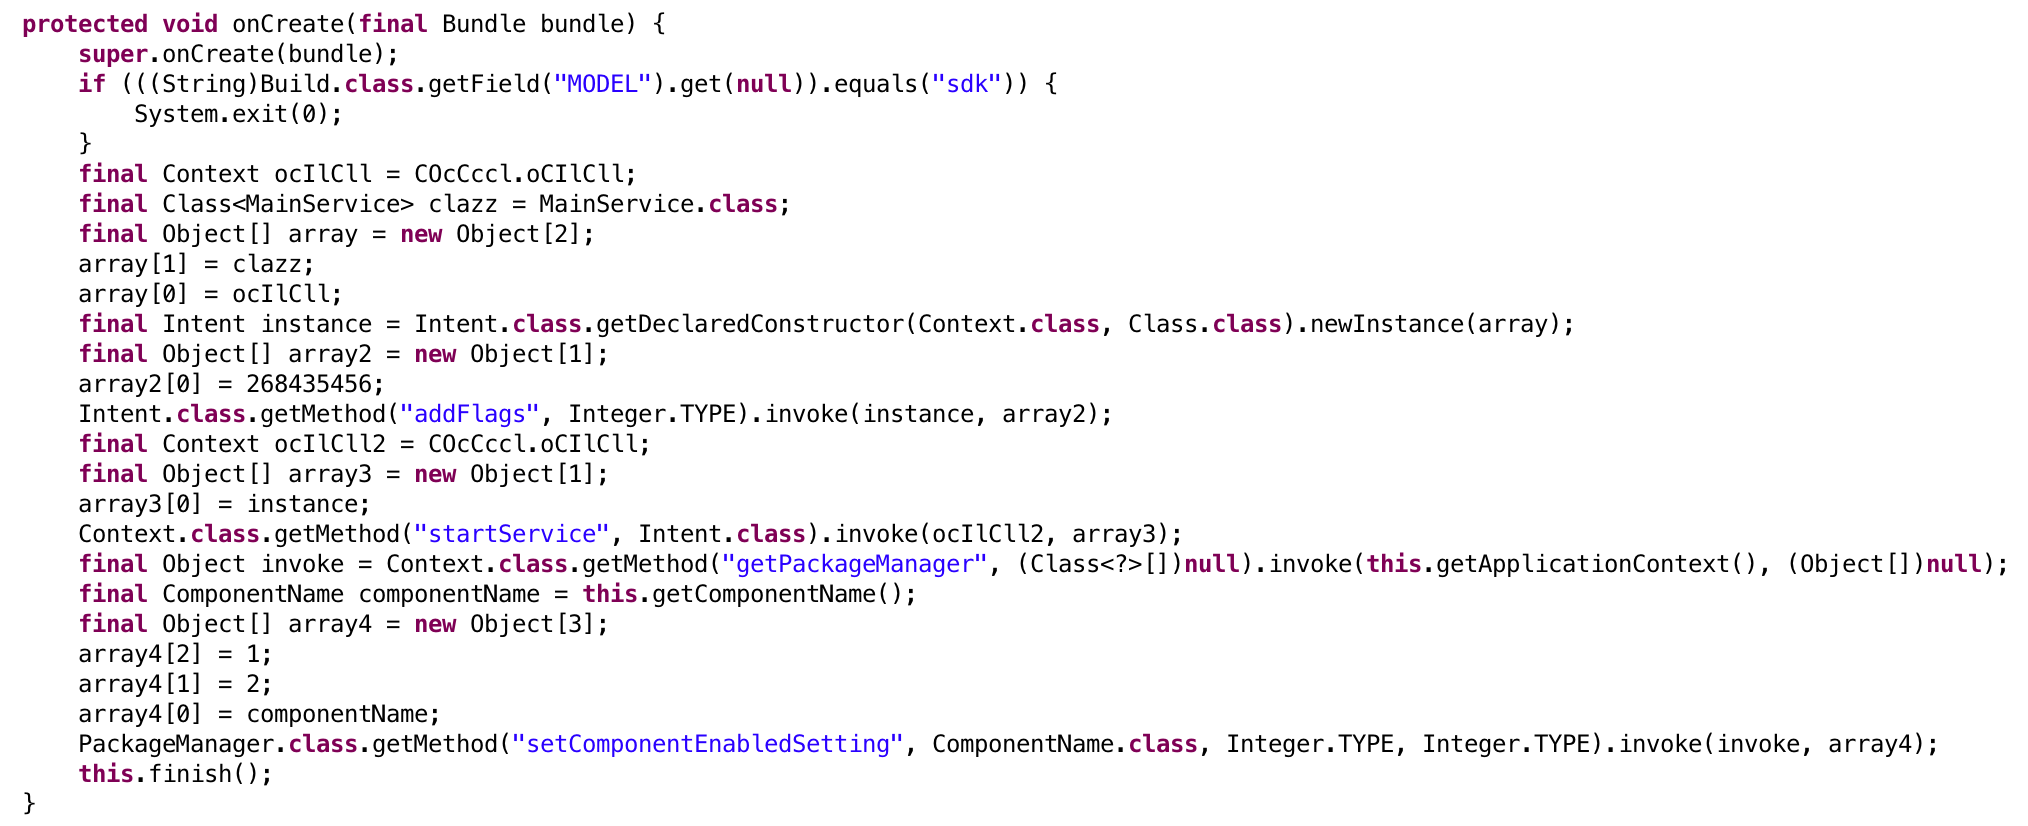 calebfenton/dex-oracle
一个基于模式的 Dalvik 反混淆器,它利用有限执行来改进语义分析
 x-spy/cve-2026-43499-popsicle
CVE-2026-43499 在 6.12.23-android16-5-g75e9b1c7ae7c-abogki463945075-4k 上的实现
 davidbuchanan314/nxloader
我的第一个Android应用:从原版Android启动Fusée Gelée负载 (CVE-2018-6242)
 droidefense/engine
Droidefense: 高级Android恶意软件分析框架
 michalbednarski/leakvalue
CVE-2022-20452 的漏洞利用,通过 LazyValue 在 recycle() 之后使用 Parcel,在 Android 上实现从已安装应用到系统应用(或其他应用)的权限提升。