
 #1
 globalpolicy/phonemonitor
一款适用于Android设备的远程管理工具
 android1500/androidfaker
Android Faker 是一个简单的 Xposed 模块,用于伪造您的设备 ID 值。支持 Android 8.1+
 mpast/mobileaudit
Django 应用程序,用于对 Android APK 执行 SAST 和恶意软件分析。
 maddiestone/conpresentations
会议演示文稿中的幻灯片
 pixel-props/build.prop
用于构建自己的 system.prop 的 Bash 脚本
 0xbinder/cve-2024-0044
CVE-2024-0044:一个影响 Android 12 和 13 版本的“以任意应用身份运行”高危漏洞
 cyb0r9/androspy
自动化Android后门生成器,集成了加密器、IP投毒和Metasploit载荷,用于渗透测试和红队操作。
 flankerhqd/vendor-android-cves
我针对安卓厂商CVE的POC合集
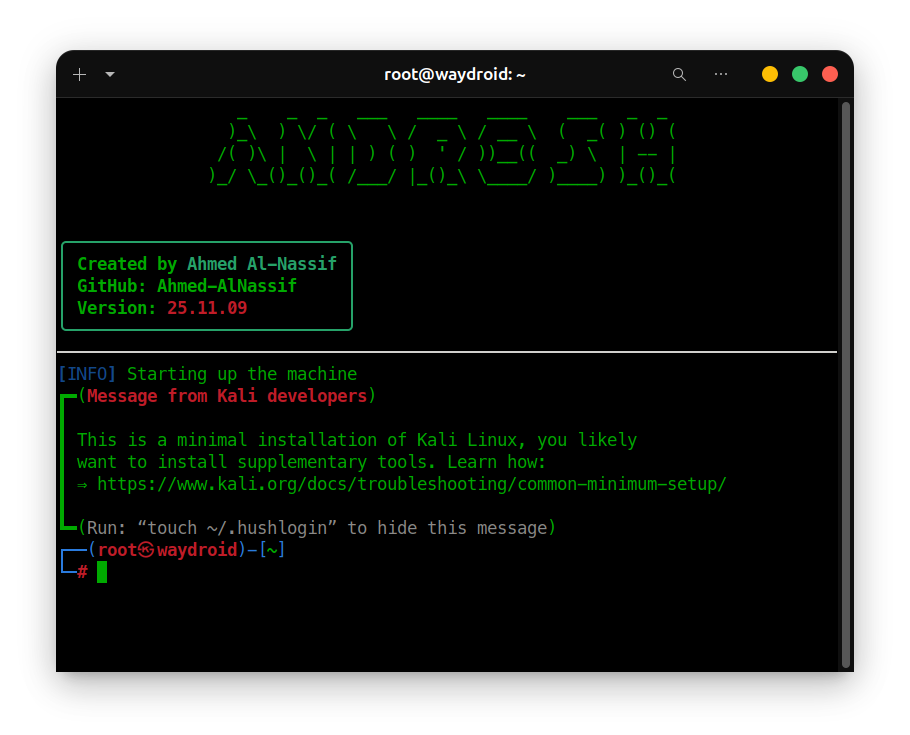 ahmed-alnassif/androsh
AndroSH 免Root 通过 Shizuku/ADB 在 Android 上运行多发行版 Linux - 运行 Arch、Fedora、Alpine、Debian、Ubuntu、Kali、Void、Manjaro、OpenSUSE 和 Chimera,具备完整的系统集成、proot 隔离与…
 sarabpal-dev/ionstack-s22u
CVE-2026-43499 完整漏洞利用链,适用于三星 Galaxy S22 Ultra(Android 5.10 内核)
 huntoai/rdroid
[Android RAT] 使用 PHP 接口远程管理你的安卓手机
 barghest-ngo/mesh
加密的点对点网状VPN,用于远程移动取证,支持无线ADB和libimobiledevice数据获取、网络监控以及跨NAT和防火墙的入侵检测。
 0xkol/badspin
Bad Spin: Android Binder 权限提升漏洞利用 (CVE-2022-20421)
 bluefrostsecurity/cve-2020-0041
Android Binder 错误 CVE-2020-0041 的漏洞利用
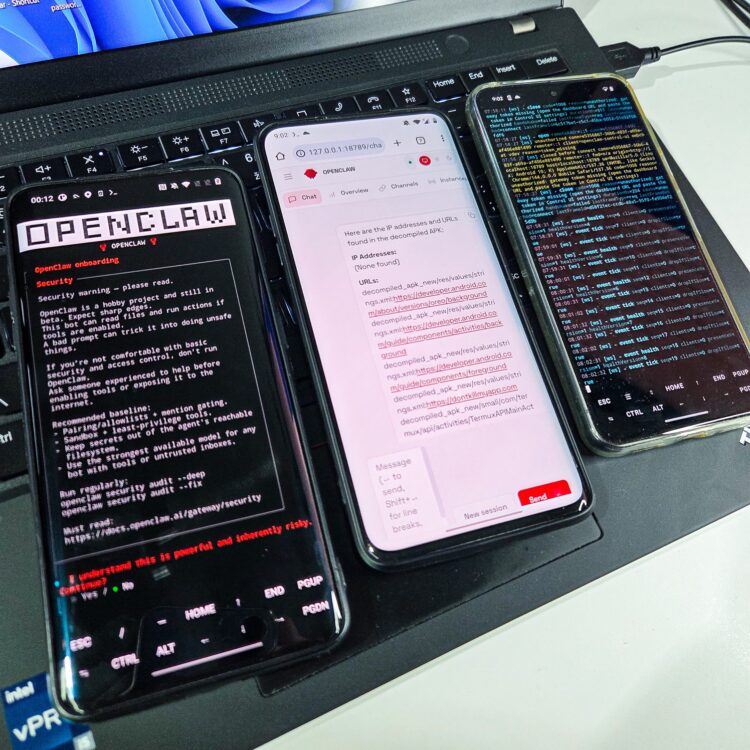 androidmalware/openclaw_termux
如何在安卓手机上安装 OpenClaw 并通过 WhatsApp 控制它
 t0thkr1s/allsafe-android
故意存在漏洞的Android应用程序。









