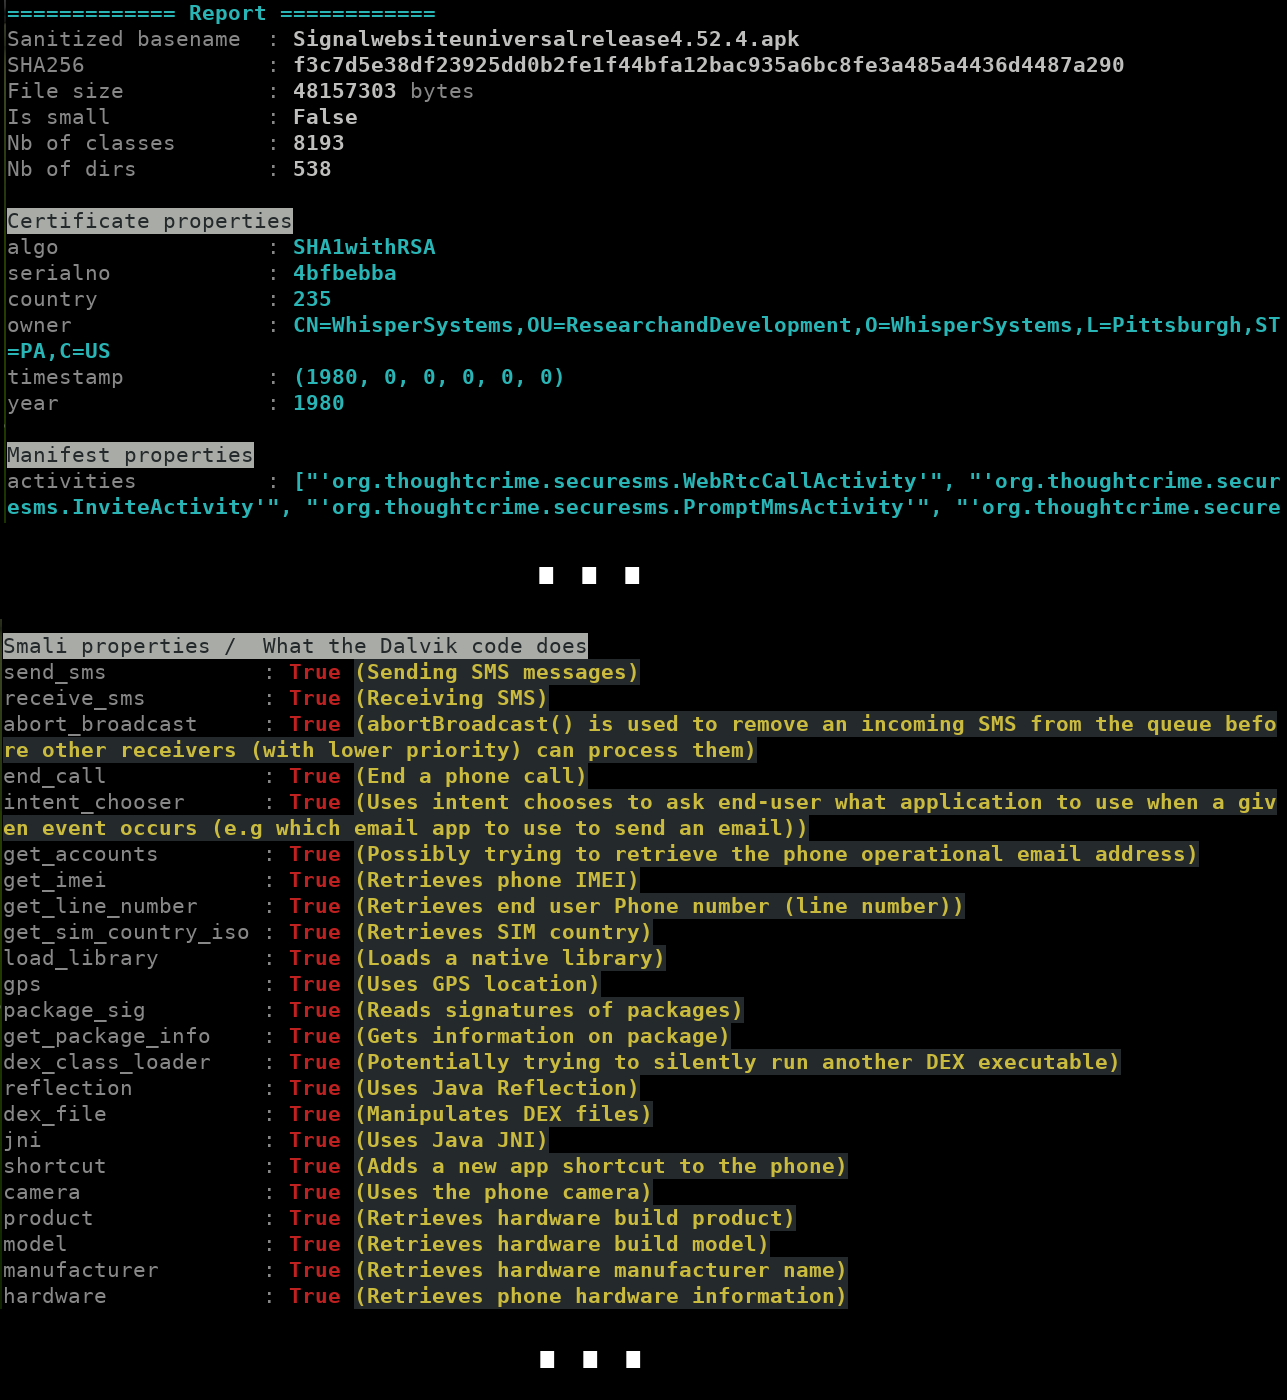
#1
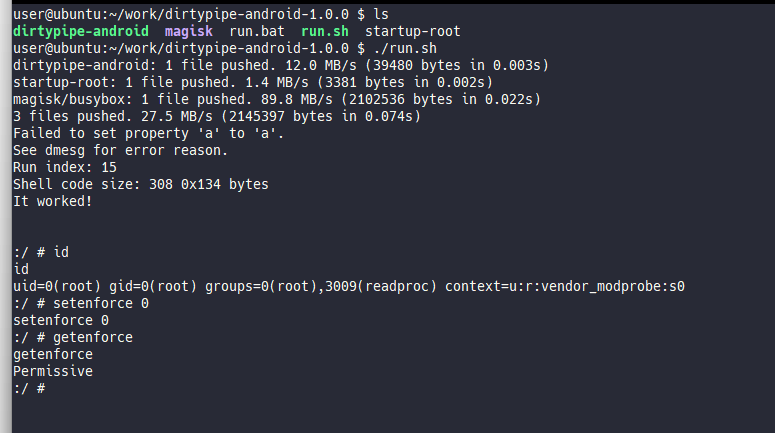
 polygraphene/dirtypipe-android
针对Android(Pixel 6)的Dirty Pipe root漏洞利用
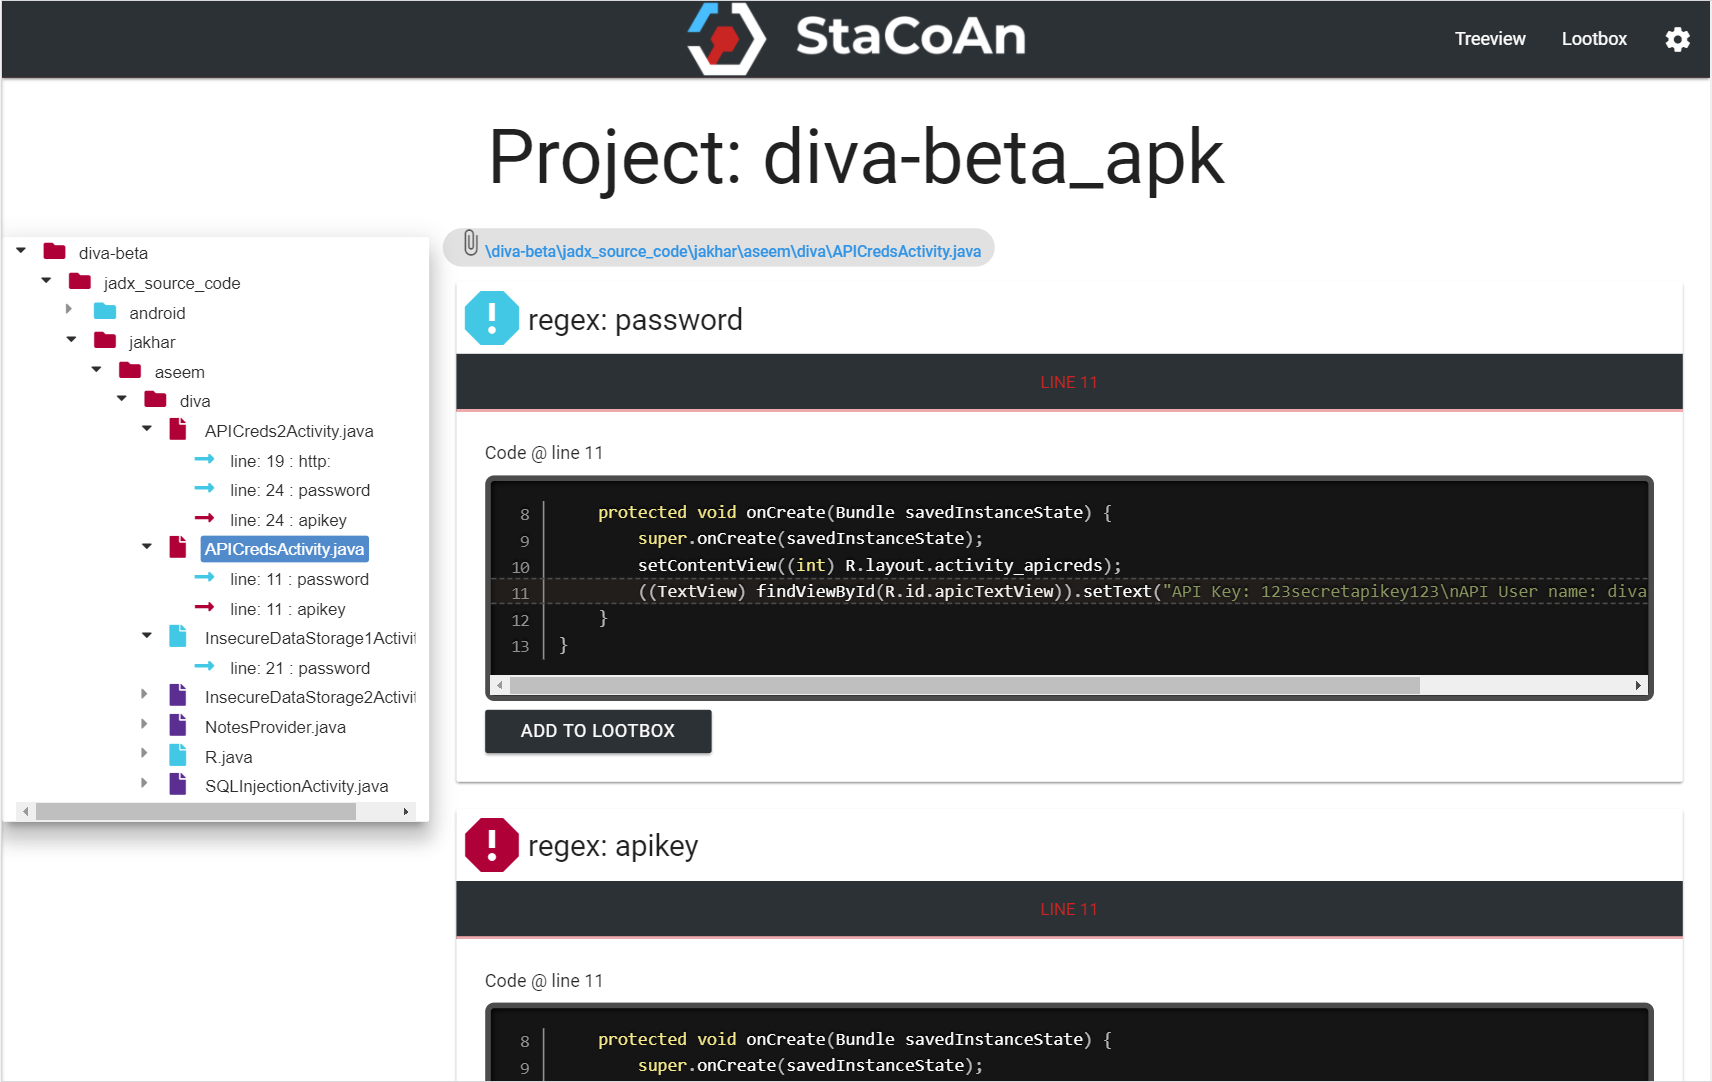 vincentcox/stacoan
StaCoAn 是一款跨平台工具,帮助开发者、漏洞赏金猎人和道德黑客对移动应用进行静态代码分析。
 ojasookert/cve-2017-0785
Blueborne CVE-2017-0785 Android 信息泄露漏洞
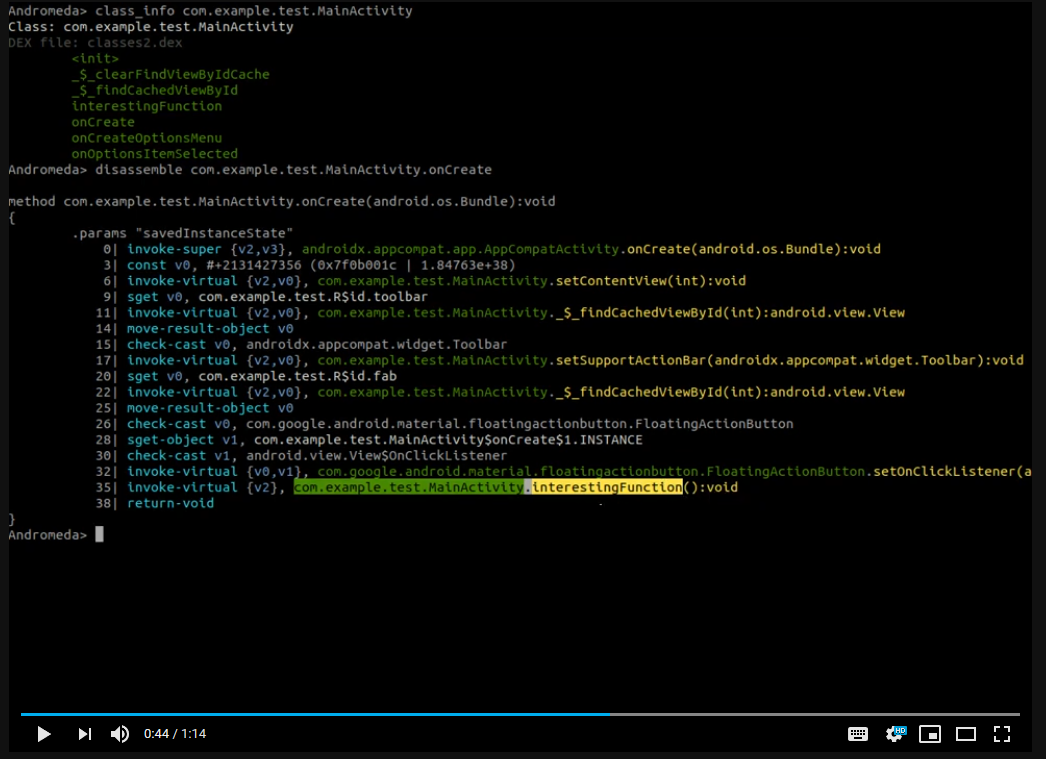 secrary/andromeda
C/C++ 交互式逆向工程工具,用于 Android 应用程序,可实现快速的静态分析和 APK 文件的二进制检查。
 0x36/pixel_gpu_exploit
适用于 Pixel7/8 Pro 的 Android 14 内核漏洞利用
 zalexdev/wpair-app
WPair 是一款防御性安全研究工具,用于演示 Google Fast Pair 协议中的 CVE-2025-36911(即 WhisperPair)漏洞。该漏洞影响全球数百万台蓝牙音频设备,允许未经授权的配对,并可能在未经用户同意的情况下访问麦克风。
 mvt-project/androidqf
androidqf(Android快速取证)有助于从Android设备快速收集取证证据,以识别潜在的入侵痕迹。
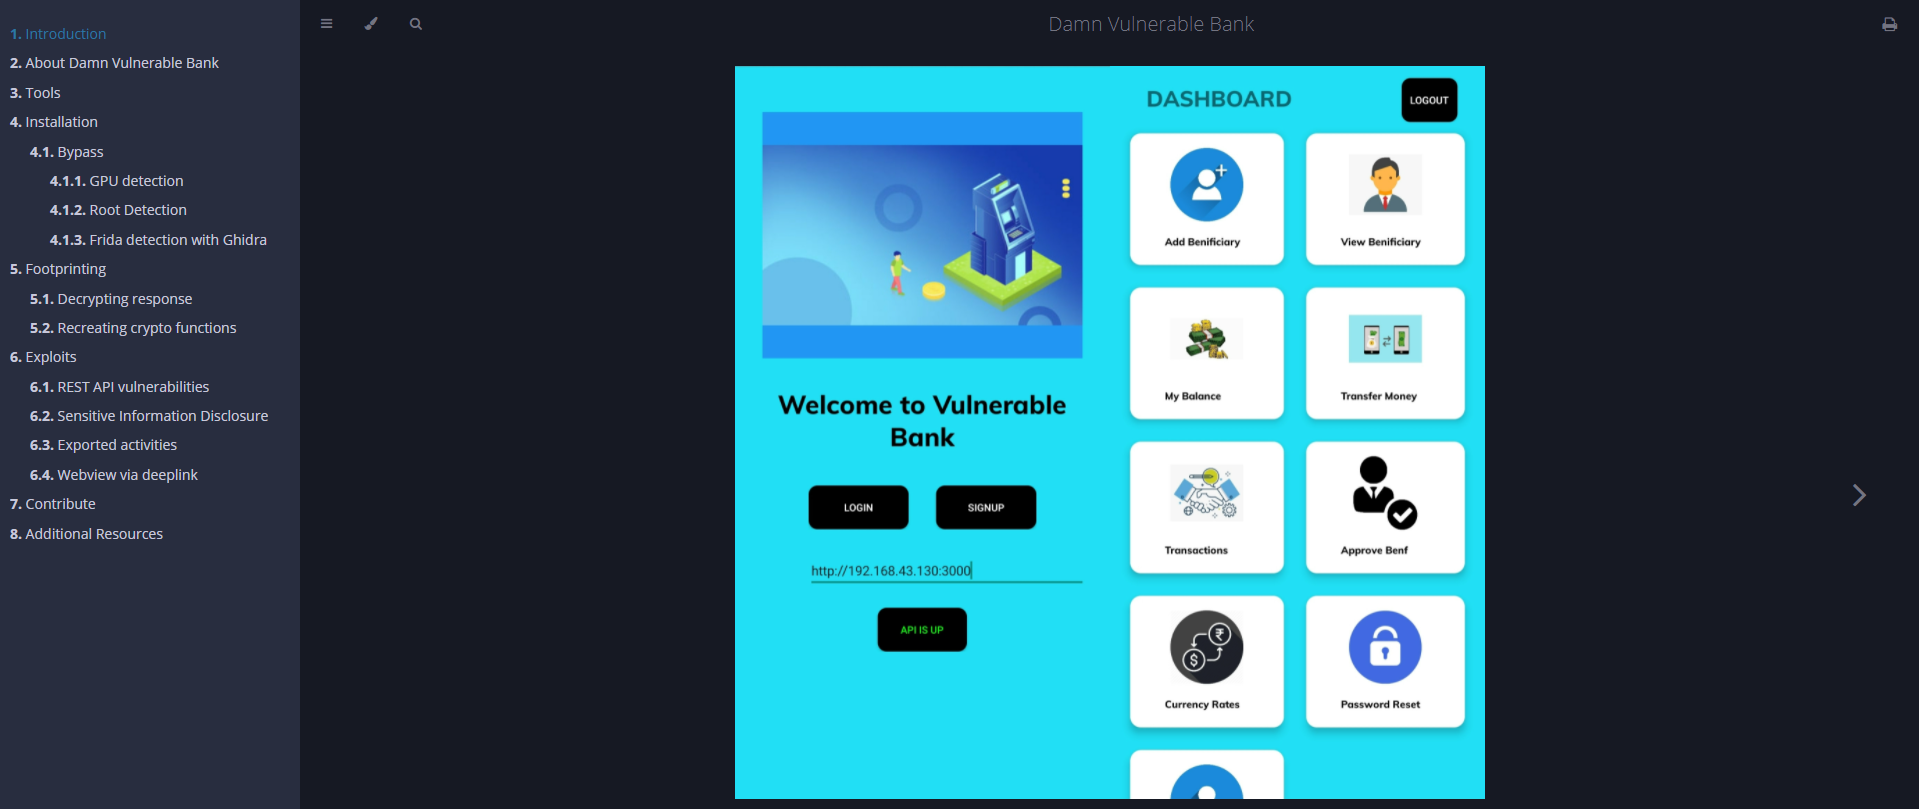 rewanthtammana/damn-vulnerable-bank
专门为练习移动安全测试而设计的存在漏洞的Android银行应用,具备root检测、反调试、SSL证书绑定以及常见的Web/移动端漏洞。
 grant-h/qu1ckr00t
一个演示 Android 内核任意读写(arbitrary R/W)威力的 PoC 应用程序。
 owasp/mastg-hacking-playground
一系列故意设计不安全的iOS和Android应用,用于学习移动安全测试、逆向工程和漏洞分析,并与OWASP MASTG指南保持一致。
 yhs0602/android-disassembler
反汇编任意文件,包括 .so(NDK、JNI)、Windows PE(EXE、DLL、SYS 等)、Linux 二进制文件、库,以及 Android 上的其他文件(如图片、音频等,仅供娱乐)。基于 Capstone 的反汇编器 Android 应用。反编译安卓 NDK 共享库、Windows…
 ejfkdev/ddc
Android DEX → Java 反编译器,使用 Rust 构建,专为速度而生——完整应用数秒完成,查询毫秒级响应。渐进式分析,输出经 javac 验证,支持所有 DEX 版本、多 dex 及 XAPK/APKS/APKM 容器。
 alirezaparsi/copg
Advanced per-app device / CPU / GPU spoofer for rooted Android — device profiles, per-app CPU models, prop & Android-ID spoofing, all driven by a…
 ironfox-oss/ironfox
一款从 Mull/Firefox 分叉而来的强化版 Android 网络浏览器,采用注重隐私的补丁、反指纹识别、移除遥测功能,并为日常使用提供安全默认配置。
 laginimaineb/extractkeymaster
利用CVE-2015-6639和CVE-2016-2431提取高通KeyMaster密钥的漏洞利用程序
 morpheuslord/quadrainspect
模块化Android APK安全分析框架,集成了静态、动态和逆向工程工具,用于对移动应用进行全面的漏洞评估和渗透测试。
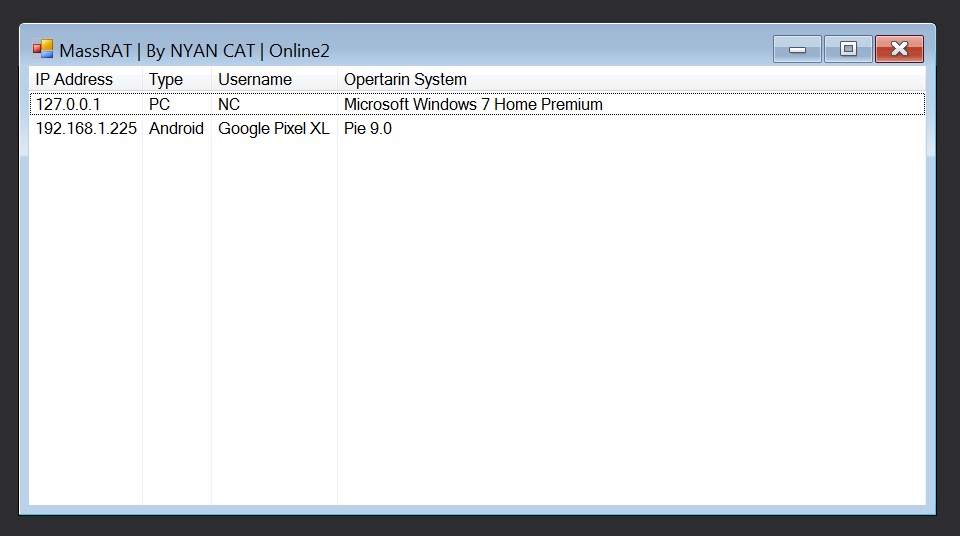 nyan-x-cat/mass-rat
基础多平台远程管理工具 - Xamarin