#1
 daryllundy/cve-2025-32711
基于 PowerShell 的检测和修复工具包,用于 CVE-2025-32711(EchoLeak),这是 Microsoft 365 Copilot 中的一个严重零点击 AI 命令注入漏洞。扫描电子邮件模式、审计日志和安全配置,以识别和缓解提示注入攻击。
 named1ess/cve-2026-30741
概念验证,演示了在 OpenClaw Agent 平台中通过请求端提示注入实现远程代码执行,利用缺乏完整性验证的漏洞,通过 MCP 工具执行未经授权的终端命令。
 wattocyber/lm-fingerprint
从分词器和行为信号中识别 OpenAI 兼容 LLM 的指纹。
 cau-iss-lab/backdoor-attack-defense-llms
用于实现 LLM 后门攻击与防御方法的研究代码,包括 IBSD、SLIP、BeDKD 和 BadApex 算法。
 guardia-ai/gitlab-component
欧盟人工智能法案合规扫描器,用于GitLab CI/CD流水线——检测AI/ML库并将风险分类以MR评论形式发布。
 shinthink/cve-2026-27966
Langflow < 1.8.0 的预认证 RCE 扫描器 — 路由注入 + 顶点注入 → 代码执行 (CVSS 9.8)
 unknownhl/deepguard
ACL 2026(主会)论文《DeepGuard: Secure Code Generation via Multi-Layer Semantic Aggregation》的代码
 boreas37/cve-2026-73678-poc
CVE-2026-73678 — MindsDB Minds Platform 通过 scratchpad exec 实现未认证 RCE(CVSS 10.0)。已使用真实 LLM 进行端到端验证。
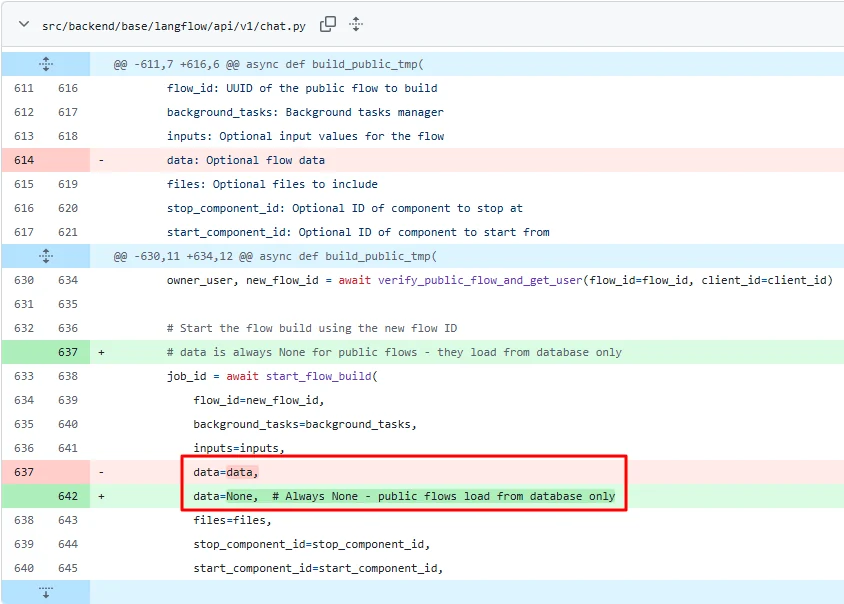 yym8538/cve-2026-33017
CVE-2026-33017 的概念验证漏洞利用,该漏洞是 Langflow 的 build_public_tmp 端点中的未认证 RCE,通过注入恶意自定义组件来获取反向 shell。
 sisl-uri/t-backdoor
研究代码实现了T-Backdoor,即针对脉冲神经网络的时序触发后门攻击,使用速率、延迟和抖动触发器,无需空间扰动。
 vladimir-tokarev-cyera/llama-cpp-security-patches
Security patches for unpatched llama.cpp vulnerabilities (CVE-2026-43626 through CVE-2026-43632) — Cyera Research
 qianlijaingshan/fastgpt-sandbox-audit
FastGPT Python沙箱逃逸链审计工具(与CVE-2026-32128相关,v4.14.8检查链)
 oscerd/cve-2026-49042
CVE-2026-49042(Apache Camel camel-langchain4j-tools)的 PoC 复现器:提示注入的 LLM 其工具调用参数会成为未经过滤的 Exchange 头,从而劫持工具路由的 exec: 接收器(sink)以实现 RCE。已在…
 thirukguru/aws-perimeter
一个基于终端的AWS安全扫描器,拥有102+项安全检查,涵盖VPC、IAM、S3、CloudTrail、容器(ECS/EKS)以及AI攻击检测。能够检测危险的IAM权限、暴露的密钥、配置错误的S3存储桶、容器漏洞以及新兴的LLM劫持威胁。