
 #1
 tenable/escalategpt
一个利用AI技术发现AWS IAM配置中权限提升机会的工具。
 hh-hunter/ml-cve-2023-1177
基于机器学习的 CVE-2023-1177 漏洞利用工具,能够自动化安全测试并利用所识别缺陷。
 abstractengine/pentest-muse-cli
面向渗透测试人员的AI驱动助手,可生成payload、分析代码、执行侦察并运行命令行操作,从而自动化复杂的安全任务。
 gmh5225/ida_plugin_pcodegpt
IDA Pro 插件,使用 OpenAI GPT-3.5/GPT-4 自动化逆向工程任务,如函数命名、代码解释和反编译伪代码分析。
 xu-xiang/awesome-security-vul-llm
本项目通过大模型联动爬虫,检索Github上所有存有有价值漏洞信息与漏洞POC或规则信息的项目,并自动识别项目的目录结构、Readme信息后进行总结分析并分类,所汇总的项目可以帮助安全行业从业者收集漏洞信息、POC信息、规则等。
 spiralbl0ck/ai_hacking
有关攻破 tenserflow 二进制的 CVE(工作)合集
 eiln/ane
逆向工程 Linux 内核驱动和用户空间库,用于 Apple Neural Engine (ANE),可在 Linux 系统上实现硬件访问和分析。
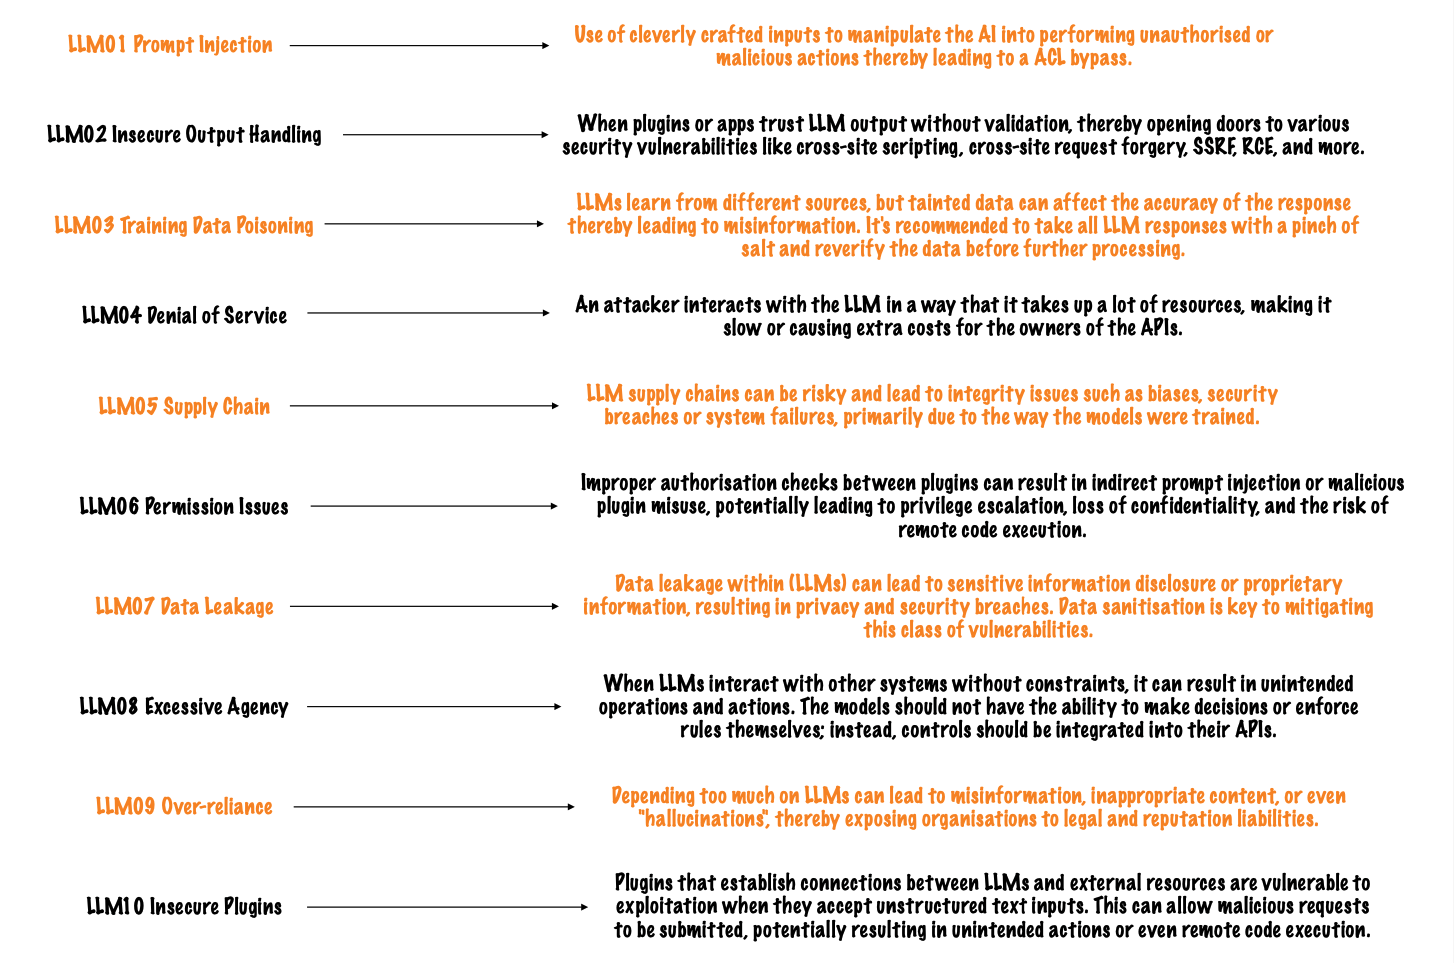 seezo-io/llm-security-101
深入探索 LLM 安全领域:审视攻防工具,揭示其当前能力。
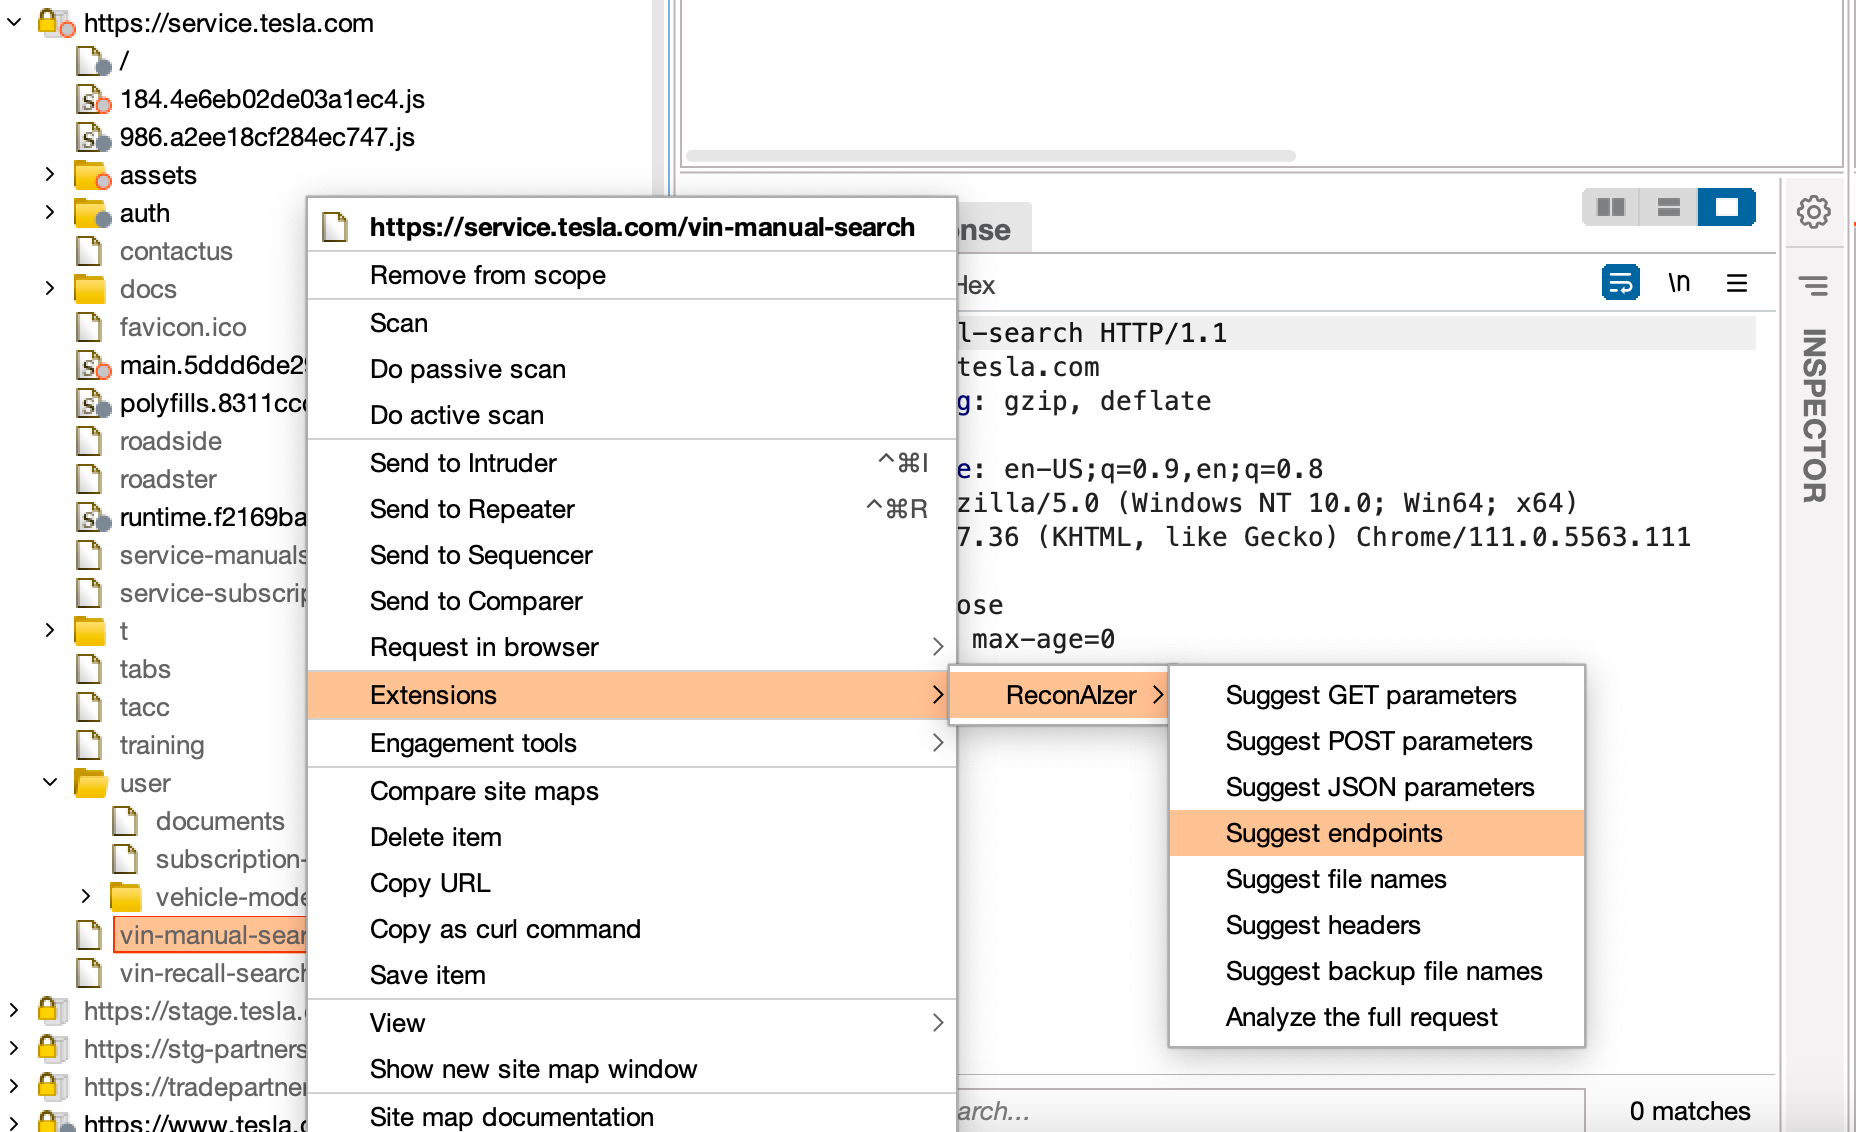 hisxo/reconaizer
一个 Burp Suite 扩展,将 OpenAI (GPT) 集成到 Burp 中,协助您的 Bug Bounty 侦察工作,以发现端点、参数、URL、子域名等更多信息!
 jiamingzhang94/unlearnable-clusters
CVPR2023:不可学习聚类——迈向标签无关的不可学习示例
 ustayready/cloudgpt
基于 ChatGPT 的 AWS 客户托管策略漏洞扫描器
 cleverhans-lab/cleverhans
用于构造攻击、构建防御并对二者进行基准测试的对抗样本库
 telefonica/omlasp
一个用于审计机器学习算法对抗性攻击和偏见的框架,提供教育工具和一篇学术论文,以弥合网络安全专业人员在机器学习安全方面的知识差距。
 mazen160/shennina
利用AI自动化主机利用
 gmh5225/malicious-code-detection-bugu
AI-based malicious code detection and obfuscation system with microservices for detection, packing, and code confusion, plus user and admin services.
 cchio/deep-pwning
用于机器学习的 Metasploit









