
 #1

 mattifestation/antimalwareblight
在反恶意软件轻型保护级别执行 PowerShell 代码。
 96kihyun/batch_jailbreak
此仓库包含论文“[Safety in Batches? Understanding and Mitigating Safety Failures in Batch Prompting]”的官方实现。

 guzonghua/awesome-latency-attacks
深度学习延迟、能耗-延迟与定时(可用性)攻击及防御的精选索引——ACM Computing Surveys 投稿的配套资料。

 aloshdenny/claude-awm
通过注入 Unicode 变体选择符来规避 LLM 文本水印;包含 SynthID 生成器、mean-g 检测器、归一化防御和熵实验。
 davidcarliez/trustmebro
绕过LLM护栏,通过用伪造的工具输出迷惑它。
 jaewonalive/camodocs
针对检索增强型语言模型的投毒攻击研究实现,利用伪装文档规避过滤防御并诱导错误答案。
 rosesecurity/anti-virus-evading-payloads
在渗透测试或道德黑客行动的漏洞利用阶段,你最终需要尝试让代码在目标系统计算机上运行。这里有一种在创建后门时规避杀毒软件的简单方法!
 treeai-lab/awesome-rag-security
关于检索增强生成安全性的研究论文精选合集,按SLOT分类法组织,涵盖知识投毒、检索操纵、上下文利用和防御措施。
 jinxhy/awesome-moai-security
针对移动端设备上AI系统的攻击与防御研究精选阅读清单及分类体系,涵盖对抗攻击、后门攻击、模型窃取攻击及能耗-延迟攻击,同时涉及混淆、TEE与水印防御措施。
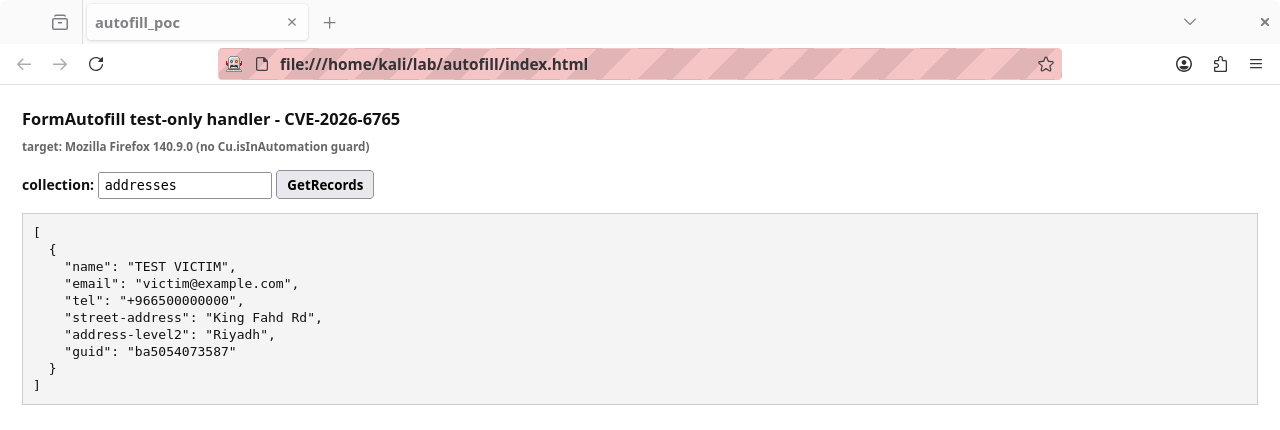 defineid/skeletonkey
CVE-2026-6765,仅测试 Firefox 中暴露的 FormAutofill 处理程序
 pppyb/secopd
用于通过在线策略蒸馏缓解自适应提示注入的研究实现,包含针对 SEP、PISmith 和 AgentDojo 基准的训练方案与评估器。

 wattocyber/gradient-untangler
面向开放权重 LLM 的本地白盒梯度攻击:GCG/PEZ 后缀搜索、层显著性、权重快照,以及供红队使用的秩一后缀到增量拟合。
 ricardojoserf/crystalpotato
GodPotato 的 Crystal 移植版,通过间接系统调用、动态 API 解析和编译时字符串混淆来滥用 SeImpersonatePrivilege。可运行命令、反弹 Shell 或添加用户。
 warpedatom/noisehound
检测感知的 BloodHound 攻击路径评分——通往目标的最隐蔽路径,针对五个检测层级(audit/EDR/Elastic/MDI/WDAC)以及 Azure 进行校准。
 lxxexxbxx/cve-2026-44578
CVE-2026-44578 的概念验证漏洞利用程序,可复现漏洞条件,帮助安全研究人员验证受影响的系统并评估缓解措施。









