#1
 azzzzliao/aegis-audio-defense
防御框架,保持音频语言模型冻结,并添加中层风险门控与后层安全适配器,以在推理时阻止音频越狱。
 usama1002/deleting-the-trace
针对使用工具的LLM代理的控制令牌思维链抑制与解析器宽松攻击实验
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 s3n4t0r-0x0/apts-adversary-simulation
该仓库包含针对多个关键行业的详细 APT 对抗模拟活动。每次模拟均包含自定义工具、C2 服务器、后门、漏洞利用技术、stager、引导加载程序,以及其他复刻真实世界攻击所用技术的恶意构件。
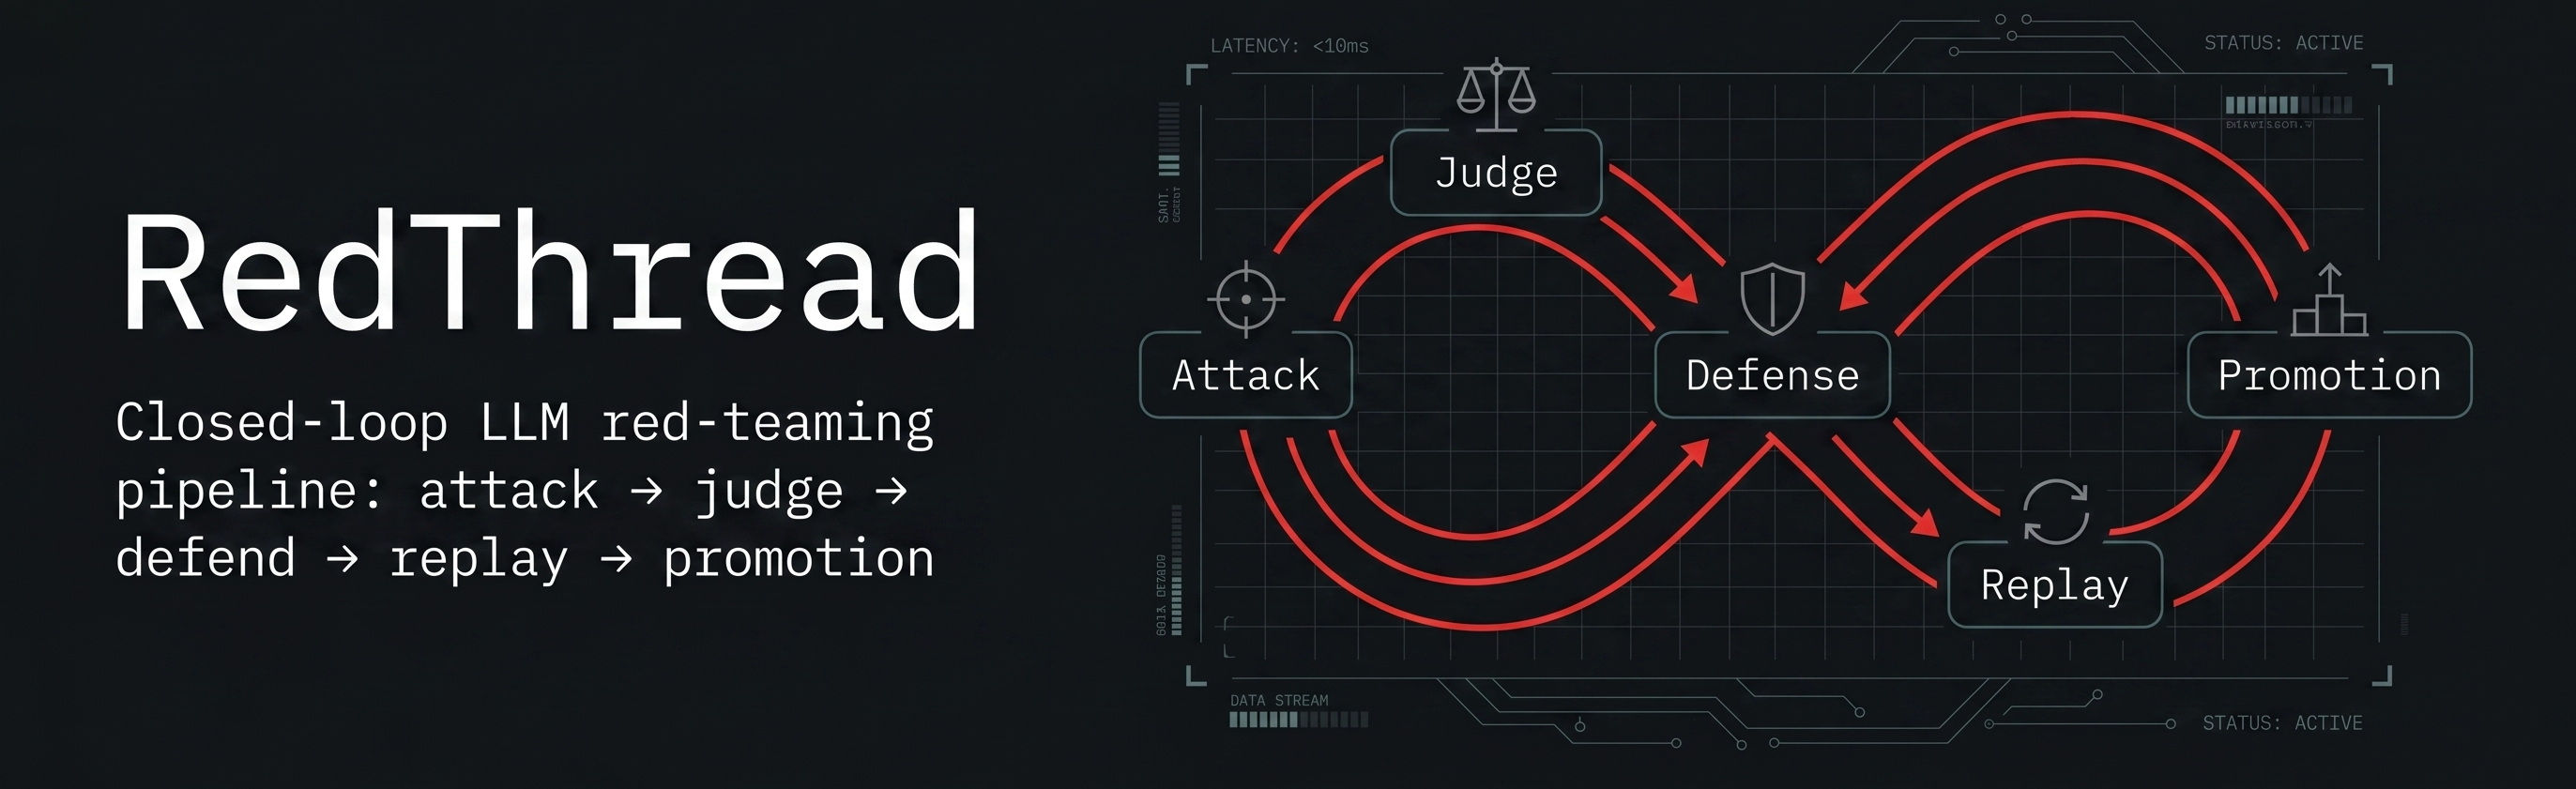 matheusht/redthread
用于 LLM 的自主红队引擎。RedThread 管理完整的安全生命周期:生成对抗性攻击、执行精确评估,并综合经过验证的护栏以实现安全的自我改进。
 loophole-llc/fish-live-in-trees
Gemini - 生产环境LLM运行时对齐上下文注入
 yzhao062/pyod
一个用于跨表格、时间序列、图、文本、图像和音频数据进行异常检测的 Python 库。提供 60+ 检测器、基准测试支撑的 ADEngine 编排,以及面向 AI 代理的智能体工作流。
 nvidia/garak
模块化LLM漏洞扫描器,利用静态、动态和自适应探测手段,跨多个模型提供商检测幻觉、数据泄露、提示注入、越狱及毒性内容。
 promptfoo/modelaudit
用于 AI/ML 模型文件的安全扫描器。在部署前检测恶意代码、后门和漏洞。
 shaheeryasirofficial/smugglemypayload
生成HTML走私页面,通过JavaScript在客户端嵌入并重建文件,支持载荷编码、分块、混淆以及钓鱼诱饵模板。
 cybershujin/prompt-injection-in-the-wild
按投递方式、编码方式和传播行为分类的公开报告提示注入技术追踪器,包含已确认的模型、来源和 MITRE ATLAS 标签。
 ml-security-research-lab/cachetrap
针对灰盒木马攻击的研究代码,该攻击通过翻转微调LLM分类器中单个KV缓存位,并测量各类别的攻击成功率。
 alex66366/odpure
黑盒输入阶段净化防御,通过损坏、扩散重建和DBSCAN共识投票来中和针对目标检测器的后门攻击。
 mattifestation/antimalwareblight
Execute PowerShell code at the antimalware-light protection level.
 96kihyun/batch_jailbreak
此仓库包含论文“[Safety in Batches? Understanding and Mitigating Safety Failures in Batch Prompting]”的官方实现。
 bc-security/empire
Empire 是一个后渗透与对手模拟框架,用于协助红队和渗透测试人员。