#1


 adepts-of-0xcc/vba-macro-experiments
我们在 Twitter / 博客上发布的 VBA 宏集合
 gmh5225/callmewin32kdriver
加载你的驱动程序,例如 win32k.sys

 rad9800/vehapiresolve
在运行时使用向量化异常处理程序和哈希查找来解析 Windows API,以隐藏导入并减缓对攻击性载荷的逆向工程。
 sh0ckfr/lockbit3.0-mpclient-defender-poc
Lockbit3.0 微软 Defender MpClient.dll DLL 劫持 PoC
 wh04m1001/diagtrackeop
滥用 SeImpersonate 的 Windows 权限提升漏洞利用,通过 DiagTrack RPC,利用 Secondary Logon 获取 INTERACTIVE 令牌并取得 SYSTEM 权限。
 techryptic/pokemon-shellcode-loader
厌倦了整天盯着十六进制和弹出'\x41'?宁愿看看洛奇亚/小火龙?我有解决方案给你。
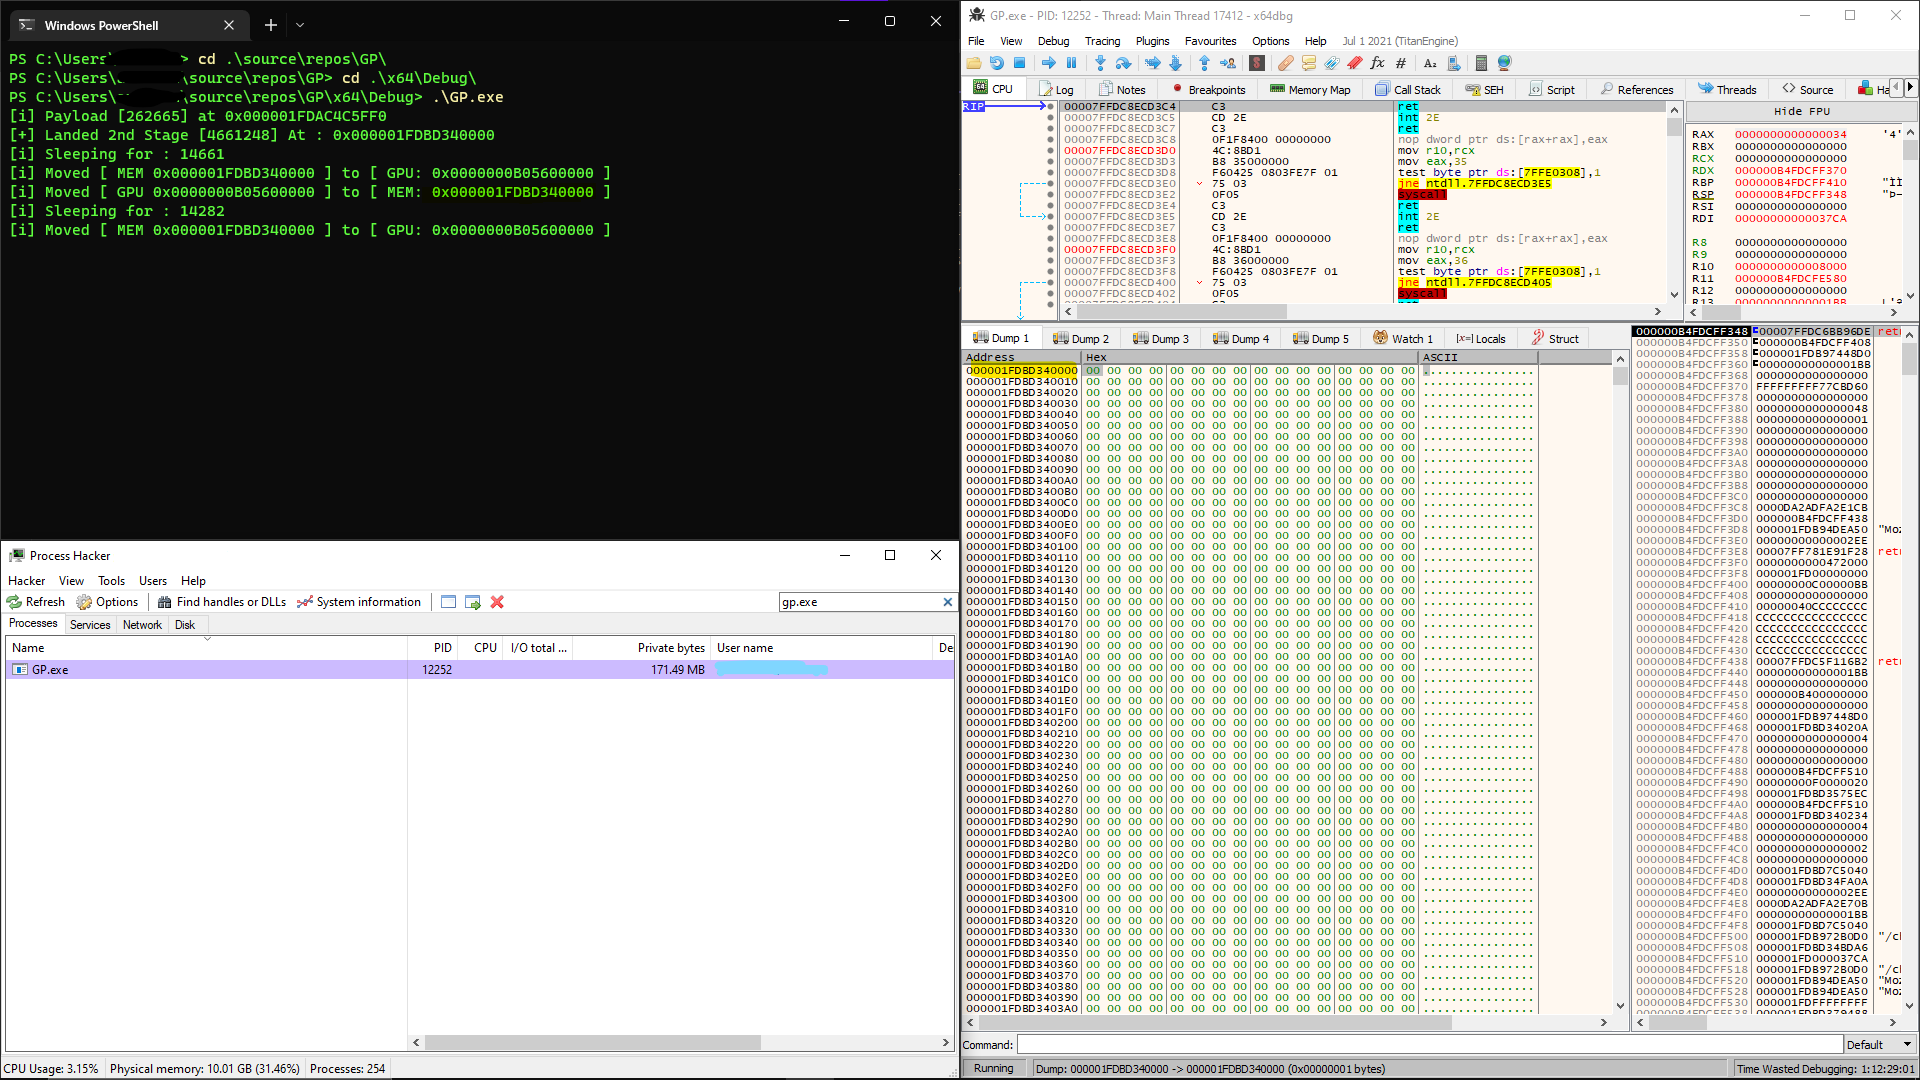 h1d3r/gpu_shellcode
通过 CUDA API 将反射式载荷隐藏在 GPU 内存中,在休眠期间擦除主机内存,并使用 VEH 处理器恢复可执行内存,从而规避内存取证。
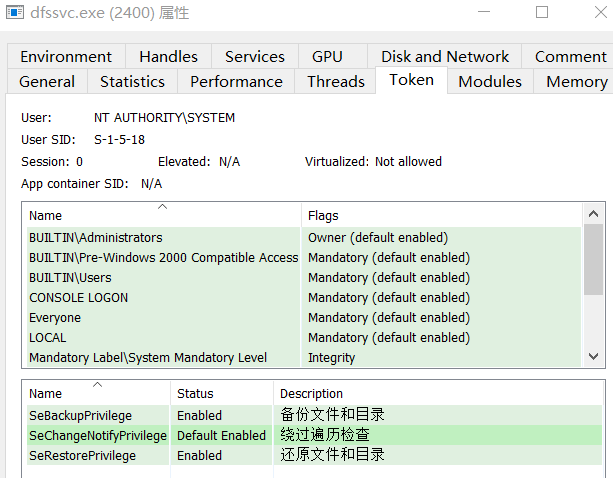 crisprss/magicnetdefs
与 Petitpotam 类似,netdfs 服务在 Windows Server 和 AD 环境中启用,被滥用的 RPC 方法允许特权进程访问恶意管道以进行利用。
 mgeeky/shellcodefluctuation
一种高级内存规避技术,在 RW/NoAccess 与 RX 之间波动切换 shellcode 的内存保护,并对其内容进行加密/解密。
 sbasu7241/aws-threat-simulation-and-detection
玩转 Stratus Red Team(云攻击模拟工具)和 SumoLogic
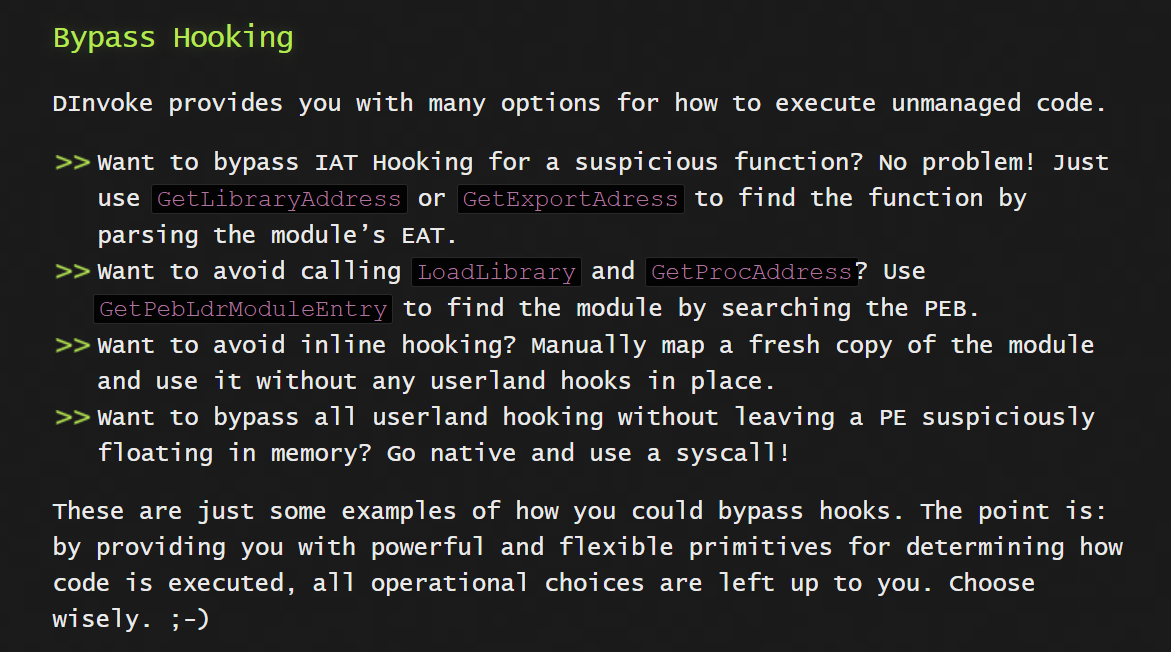 s3cur3th1ssh1t/nim_dinvoke
D/Invoke 在 Nim 中的实现
 cchio/deep-pwning
用于机器学习的 Metasploit
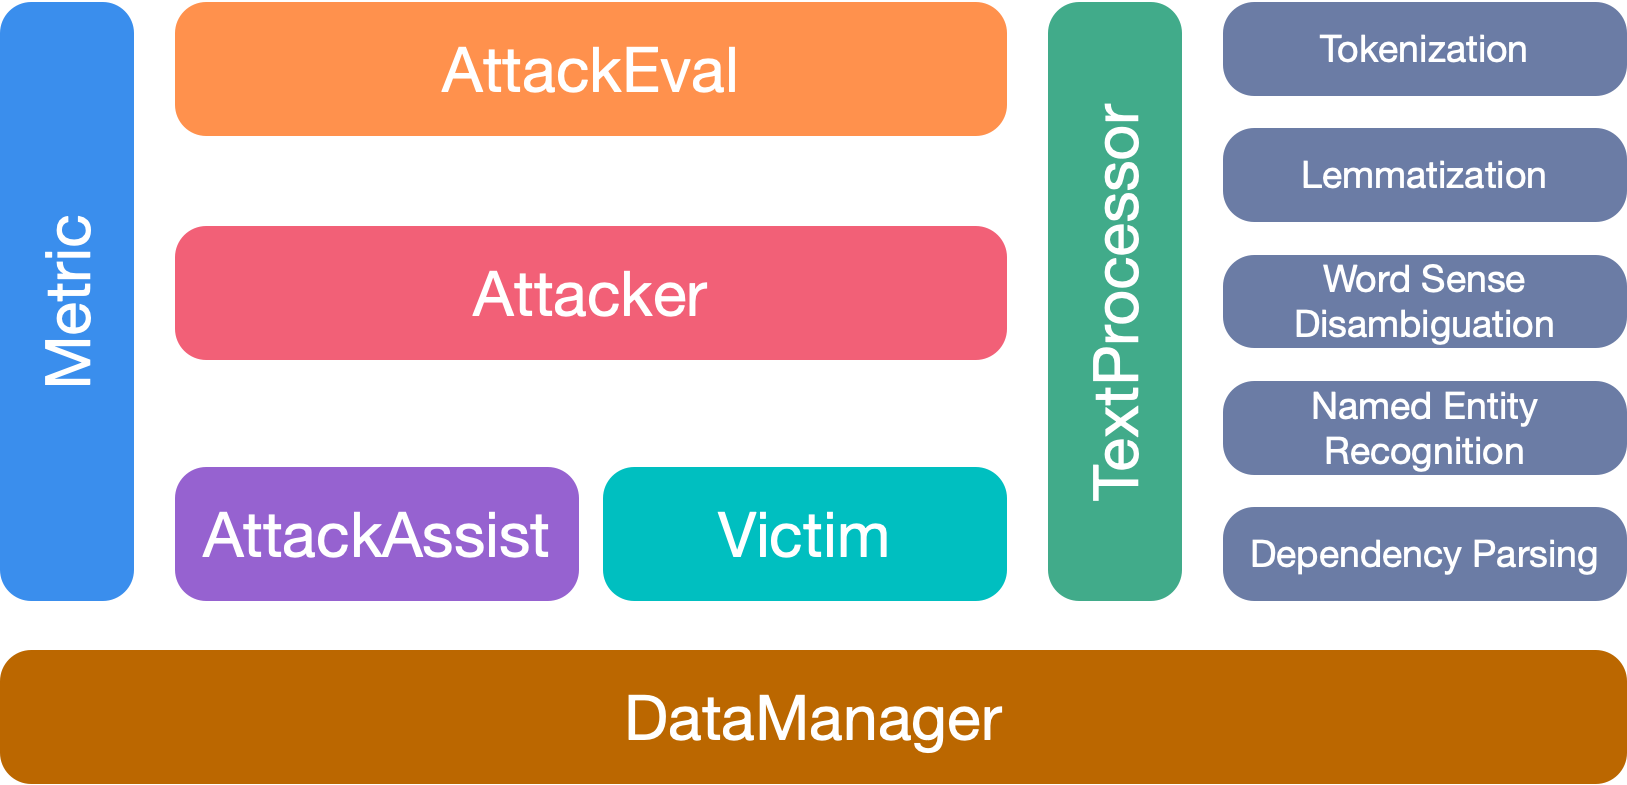
 madrylab/robustness
训练、评估和探索神经网络,内置对抗鲁棒性工具,包括PGD攻击、对抗训练以及适用于视觉研究的鲁棒预训练模型。
 nccgroup/ml-for-rngs
演示了使用机器学习预测随机数生成器序列,通过对抗性分析凸显密码学弱点。