
 #1

 dovughs/mora-hwbp
基于硬件断点(DR0-DR7)的无补丁用户模式挂钩与遥测插桩引擎(AMSI、WLDP 和 ETW PoC)。
 yeasen-z/leakgauge
通过训练基于对数概率的轻量级行为探针来检测 LLM 上下文泄露攻击,并提供 vLLM 离线/服务器检测管线。
 mthamil107/db_audit_research
Self-Defeating Audits:可复现的实验室环境,展示低权限 PostgreSQL 角色如何可逆地致盲基于触发器的审计器并污染归因(PG14/16),附带防御对策。使用合成数据;引用了 CVE-2018-1058 原语。
 cenobyte-vincit/xspawn
通过 launchd 的私有 XPC 接口生成 macOS 程序,而无需 exec 它们,使 EDR 将 launchd 记录为父进程。支持一次性 (one-shot)、KeepAlive 和基于 plist 的任务。
 imabee101/cve-2023-44487
用于 HTTP/2 Rapid Reset (CVE-2023-44487) 的 PoC 脚本,该脚本发送精心构造的 HTTP/2 数据流,以在易受攻击的服务器、反向代理和负载均衡器上触发拒绝服务条件。
 camillegr/cve-2026-73292
针对 CVE-2026-73292 的概念验证漏洞利用程序:对 Semaphore UI 密码更改端点发起 CSRF 攻击,提供一个恶意页面,可静默重置已认证用户的密码。
 lxxexxbxx/cve-2026-44578
CVE-2026-44578 的概念验证漏洞利用程序,可复现漏洞条件,帮助安全研究人员验证受影响的系统并评估缓解措施。
 gmh5225/awesome-ai-security
为渗透测试人员、漏洞猎手和安全研究人员精选的AI安全材料与资源列表。
 loosehose/dutchoven
以原生 C 和 BOF 形式实现的应用级 Windows 网络降级

 wattocyber/gradient-untangler
面向开放权重 LLM 的本地白盒梯度攻击:GCG/PEZ 后缀搜索、层显著性、权重快照,以及供红队使用的秩一后缀到增量拟合。
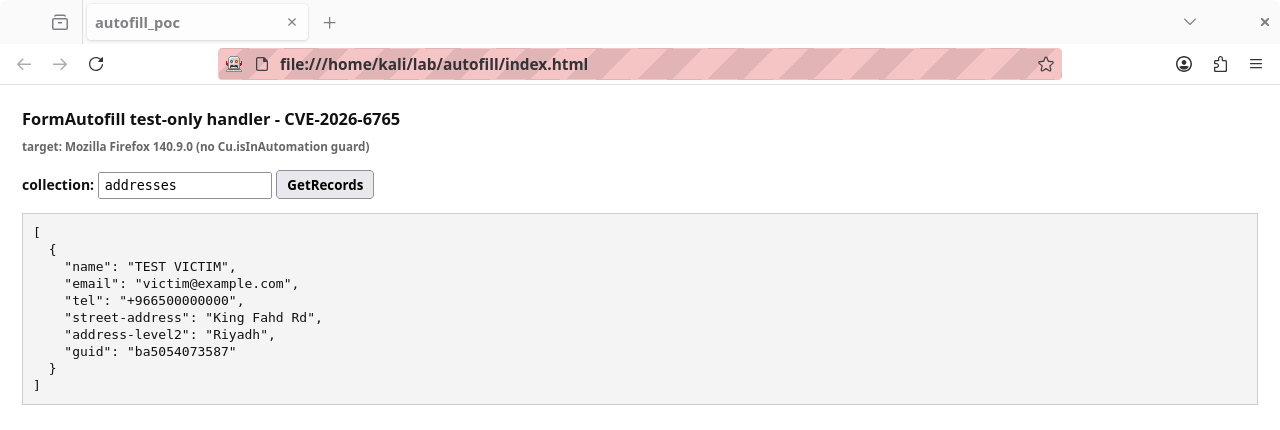 defineid/skeletonkey
CVE-2026-6765,仅测试 Firefox 中暴露的 FormAutofill 处理程序
 aloshdenny/claude-awm
通过注入 Unicode 变体选择符来规避 LLM 文本水印;包含 SynthID 生成器、mean-g 检测器、归一化防御和熵实验。
 rakib-nyc/nullorigin
仅用于研究的AI水印鲁棒性工具包:本地反向代理剥离C2PA/EXIF/XMP、Unicode、图像/音频隐写及OOXML/PDF元数据,并扫描Trojan Source。
 gmh5225/antidebug-antivm
用于检测虚拟化环境或潜在调试的不同方法

 guillaumemeyer/watermarks-remover
一个隐私优先的应用,可从您拥有的内容中去除AI水印。
 horkimhab/llm-prompt-injection-resources
一个精选的资源合集,用于学习和研究 LLM 提示注入攻击、防御与安全。









