

LIEF
 lief-project/lief
Кроссплатформенная библиотека для анализа, модификации и абстракции исполняемых форматов ELF, PE и MachO. Поддерживает API на C++, Python и Rust с…
android-securityembedded-systems-securitystatic-analysis+12
5.5k
lief-project/liefКроссплатформенная библиотека для анализа, модификации и абстракции исполняемых форматов ELF, PE и MachO. Поддерживает API на C++, Python и Rust с…
 radareorg/radare2
UNIX-подобный фреймворк для обратной разработки и набор инструментов командной строки
 frida/frida
Основной репозиторий для размещения релизных бинарных файлов
 permissionlesstech/bitchat-android
Децентрализованное зашифрованное P2P-приложение для обмена сообщениями через Bluetooth-сети. Не требует интернета, серверов или номеров телефона.…
 ablation-tool/ablation
Reverse engineering framework with disassembly, decompilation, taint analysis, version diffing and semantic search, plus LLM-driven autonomous binary…
 ironfox-oss/ironfox
Hardened Android web browser forked from Mull/Firefox with privacy-focused patches, anti-fingerprinting, telemetry removal, and secure defaults for…
 amd2g2zz/kunglao-agent
Экспертный агент по обратной разработке: планирует собственный путь анализа, выводит каждый факт из необработанных данных и сходится под…
 ibotpeaches/apktool
Инструмент для реверс-инжиниринга Android APK файлов
 nowsecure/r2frida
Radare2 и Frida — лучше вместе.
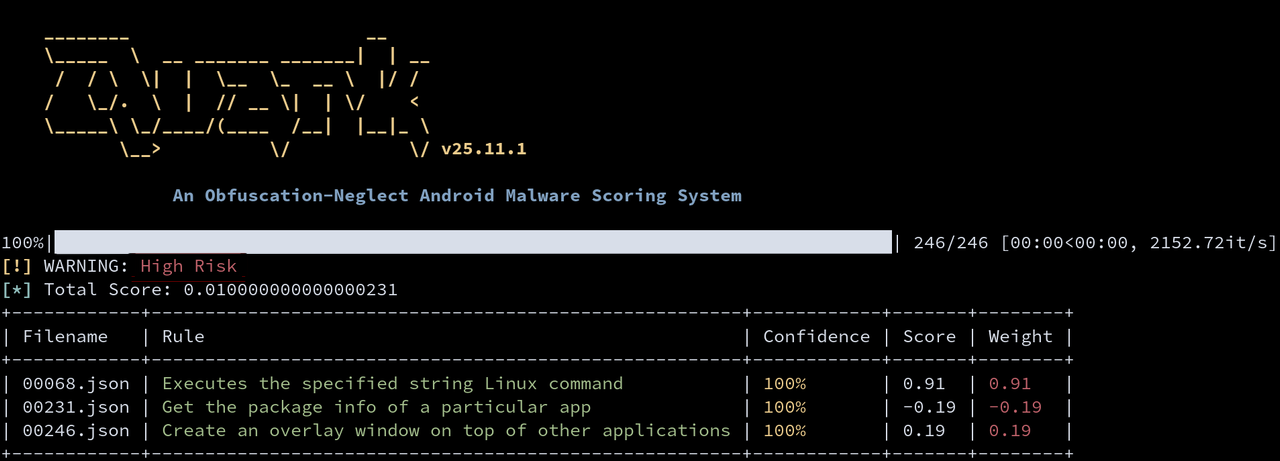 ev-flow/quark-engine
Правило-ориентированный движок оценки вредоносного ПО для Android, который анализирует APK-файлы с помощью статического и динамического анализа для…
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 piotr-kniaz/eslockdecryptor
Tool for recovering and decrypting ES File Explorer encrypted files (.eslock)
 bmax121/apatch
Патчинг ядра Android и системы Android
 ch0pin/medusa
Мобильный краевой динамический унифицированный анализ безопасности
 librepods-org/librepods
AirPods, освобождённые из экосистемы Apple.
 nationalsecurityagency/ghidra
Ghidra — это фреймворк для обратной разработки программного обеспечения (SRE).
 topjohnwu/magisk
Набор инструментов для кастомизации Android, предоставляющий root-доступ (MagiskSU), установку системных модулей, распаковку/упаковку загрузочного…
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…