piotr-kniaz/eslockdecryptor
Инструмент для восстановления и расшифровки зашифрованных файлов ES File Explorer (.eslock)


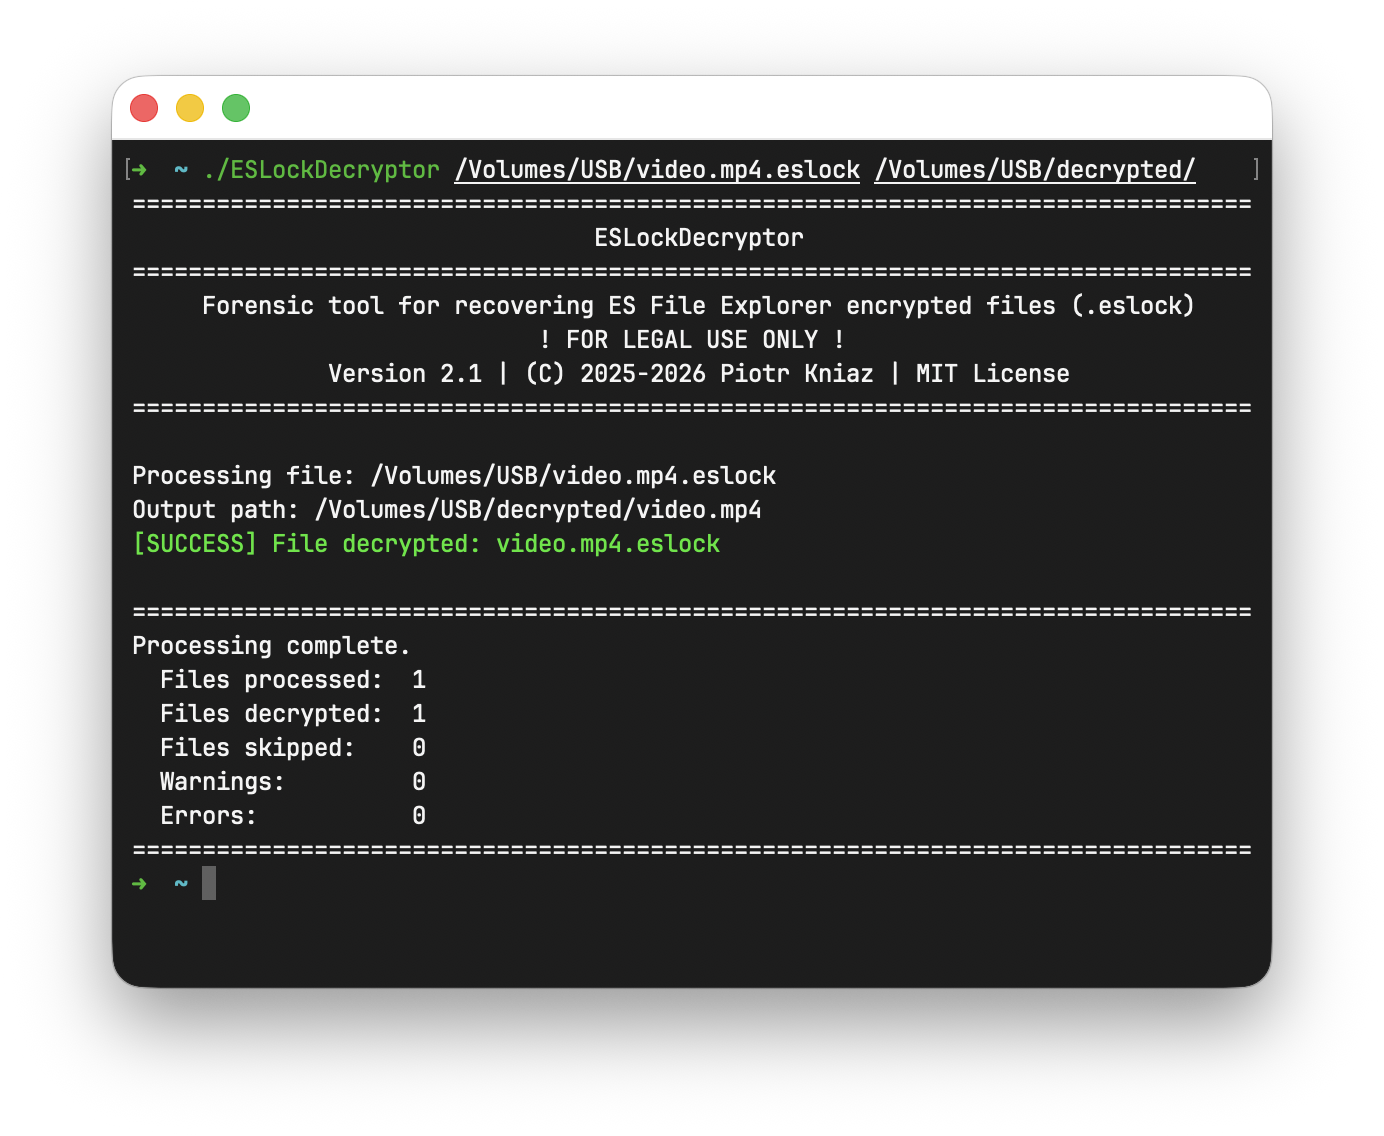
ESLockDecryptor — это инструмент командной строки, предназначенный для восстановления и расшифровки файлов, зашифрованных ES File Explorer (файлов с расширением .eslock). Он демонстрирует реальное воздействие CWE-327 (Использование сломанного или рискованного криптографического алгоритма), присутствующей в приложении ES File Explorer. Из-за фундаментальных недостатков в реализации шифрования файлов .eslock в ES File Explorer эта утилита позволяет успешно обойти защиту и восстановить исходные данные.
ESLockDecryptor позволяет обрабатывать отдельные файлы, каталоги и пытаться восстановить частично повреждённые файлы.
[!WARNING] ТОЛЬКО ДЛЯ ЗАКОННОГО ИСПОЛЬЗОВАНИЯ! Это программное обеспечение предназначено для образовательных целей, исследований в области безопасности и законного использования в цифровой криминалистике. Оно призвано помочь пользователям восстановить собственные данные или оказать содействие уполномоченным специалистам в анализе артефактов/доказательств.
Автор не несёт ответственности за любое незаконное использование этого инструмента. Использование данного программного обеспечения для атаки на цели без предварительного взаимного согласия является незаконным. Ответственность за соблюдение всех применимых местных, региональных и федеральных законов лежит на конечном пользователе. Разработчик не принимает на себя никакой ответственности и не несёт ответственности за любое неправомерное использование или ущерб, причинённый этой программой.
ESLockDecryptor WebUI (простой способ для большинства пользователей)
Вся расшифровка выполняется локально в вашем браузере через WebAssembly. Ваши файлы и ключи никогда не покидают ваше устройство.
ESLockDecryptor CLI (для технических пользователей и криминалистики)
ESLockDecryptor.Core (для разработчиков)
.eslock.Вы можете загрузить последние готовые сборки для вашей системы со страницы Releases.
.NET Runtime устанавливать не требуется.
Поддерживаемые платформы:
Это инструмент с интерфейсом командной строки (CLI). Он предназначен для запуска из терминала (Command Prompt, PowerShell, Bash).
Не запускайте двойным щелчком:
Правильный способ:
cd path/to/tool).ESLockDecryptor [<input> [<output>]] [options]
Все каталоги обрабатываются рекурсивно. Выходной каталог будет иметь ту же структуру, что и входной каталог.
Если аргумент <output> опущен (сценарии 1 и 2), утилита автоматически создаёт новый каталог в текущем рабочем расположении в формате:
decrypted-[timestamp]
(например, decrypted-20260214-231500)
Требование: Разместите исполняемый файл ESLockDecryptor непосредственно внутри папки, содержащей зашифрованные файлы .eslock.
./ESLockDecryptor
Инструмент просканирует текущий каталог и сохранит расшифрованные файлы в новую папку с отметкой времени. Расположение результата: ./decrypted-[timestamp]
Укажите путь к каталогу, содержащему зашифрованные файлы. Выходная папка (decrypted-[timestamp]) будет создана рядом с указанным каталогом.
./ESLockDecryptor "path/to/encrypted_directory"
Расположение результата: path/to/decrypted-[timestamp]
Если указан файл, выходной каталог будет создан рядом с файлом.
./ESLockDecryptor "path/to/file.eslock"
Расположение результата: path/to/decrypted-[timestamp]
Укажите точно, откуда брать файлы и куда сохранять расшифрованные версии.
./ESLockDecryptor "encrypted/path" "decrypted/path"
Если выходной каталог не существует, он будет создан.
Основные флаги:
--verbose или -v. Выводить подробный журнал.--overwrite. Перезаписать файл, если он уже существует в выходном каталоге.--read-only. Только прочитать и вывести метаданные (без расшифровки).Если файл повреждён, можно использовать дополнительные флаги:
--ignore-crc. Продолжить, даже если проверка контрольной суммы не удалась.--password <password> или -p <password>. Использовать указанный пароль для расшифровки, игнорируя ключ из метаданных.--key <key> или -k <key>. Использовать указанный ключ для расшифровки, игнорируя ключ из метаданных.--heuristic. Эвристический поиск и разбор метаданных.--raw-decrypt <auto|full|partial[:size]>. Игнорировать метаданные и расшифровать файл с помощью указанного ключа или пароля.Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.