

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
watcher — Обнаружение reverse shell и его уничтожение до попытки подключения. | Kitploit

Инструменты/GitHubGitHub/themoonsir/watcher
Оборонительные ИнструментыКриминалистика памятиОбратная инженерияШелл-кодАнализ вредоносных программАнализ Бинарных ФайловОбнаружение ВторженийРеагирование на Инциденты
GitHubthemoonsir/watcher

watcher

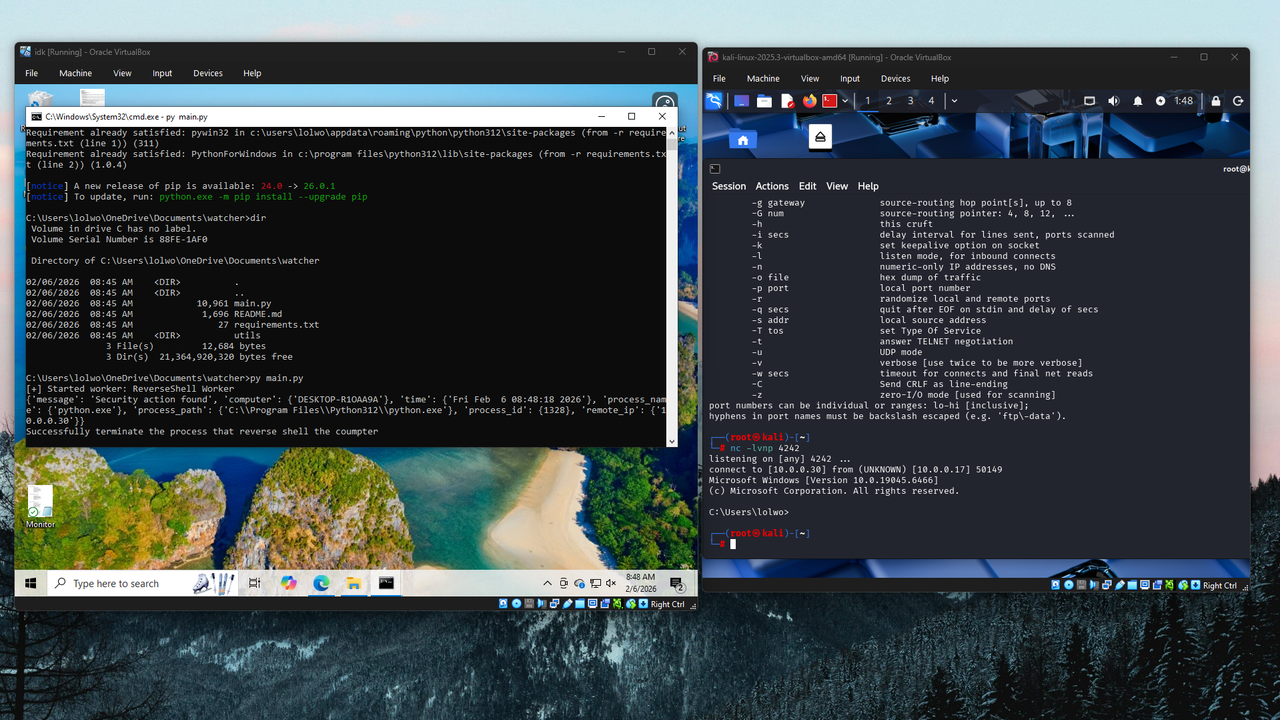
Обнаружение reverse shell и его уничтожение до попытки подключения.
Репозиторий
2309 месяцев назадЕщё не проверено
Поделиться

Anti Reverse Shell

Привет, меня зовут themoon (также известен как shalev). Я создал этот проект, чтобы помочь людям, которые управляют серверами с низким уровнем безопасности. Вы можете использовать этот проект для защиты своего компьютера от злоумышленников, которые могут попытаться выполнить обратную оболочку на вашем компьютере.

Информация об этом проекте

Вы можете посмотреть, как работает этот проект, здесь

https://miro.com/app/board/uXjVGAn3Ml8=/?share_link_id=431140843238

Обратная оболочка

  • Обнаружение подозрительных процессов и выполнения команд
  • Сканирование памяти процессов для обнаружения внедрения шелл-кода
  • Логирование всех обнаруженных действий

Поддержка ОС

  • Пользователи Windows
  • Linux

Требования

  1. Вам нужна версия Python 3.12.4
  2. Необходимо запускать от имени администратора / root

Установка

  1. Склонируйте проект с помощью git туда, куда хотите
  2. Перейдите в папку проекта (cd project folder)
  3. Установите зависимости из requirements.txt: pip install -r requirements.txt
  4. Откройте командную строку от имени администратора
  5. Перейдите в директорию проекта
  6. Запустите: py main.py

или

  1. Запустите: py compiler.py
  2. Откройте папку dist
  3. Запустите watcher.exe

Установка watcher.exe

  1. Перейдите в раздел релизов проекта
  2. Вы увидите watcher.exe
  3. Скачайте его
  4. Запустите

Предупреждение

Проект не игнорирует подключения с частными IP-адресами.
Если вы хотите пропускать частные IP, раскомментируйте следующий код внутри файла network/network.py:

"""
if is_private_ip(connection.raddr.ip):
    continue
"""

Проект создан для защиты системы от злоумышленников, а не для нанесения вреда вашей системе! Используйте осторожно и всегда читайте код перед запуском чего-либо.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    259
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




