
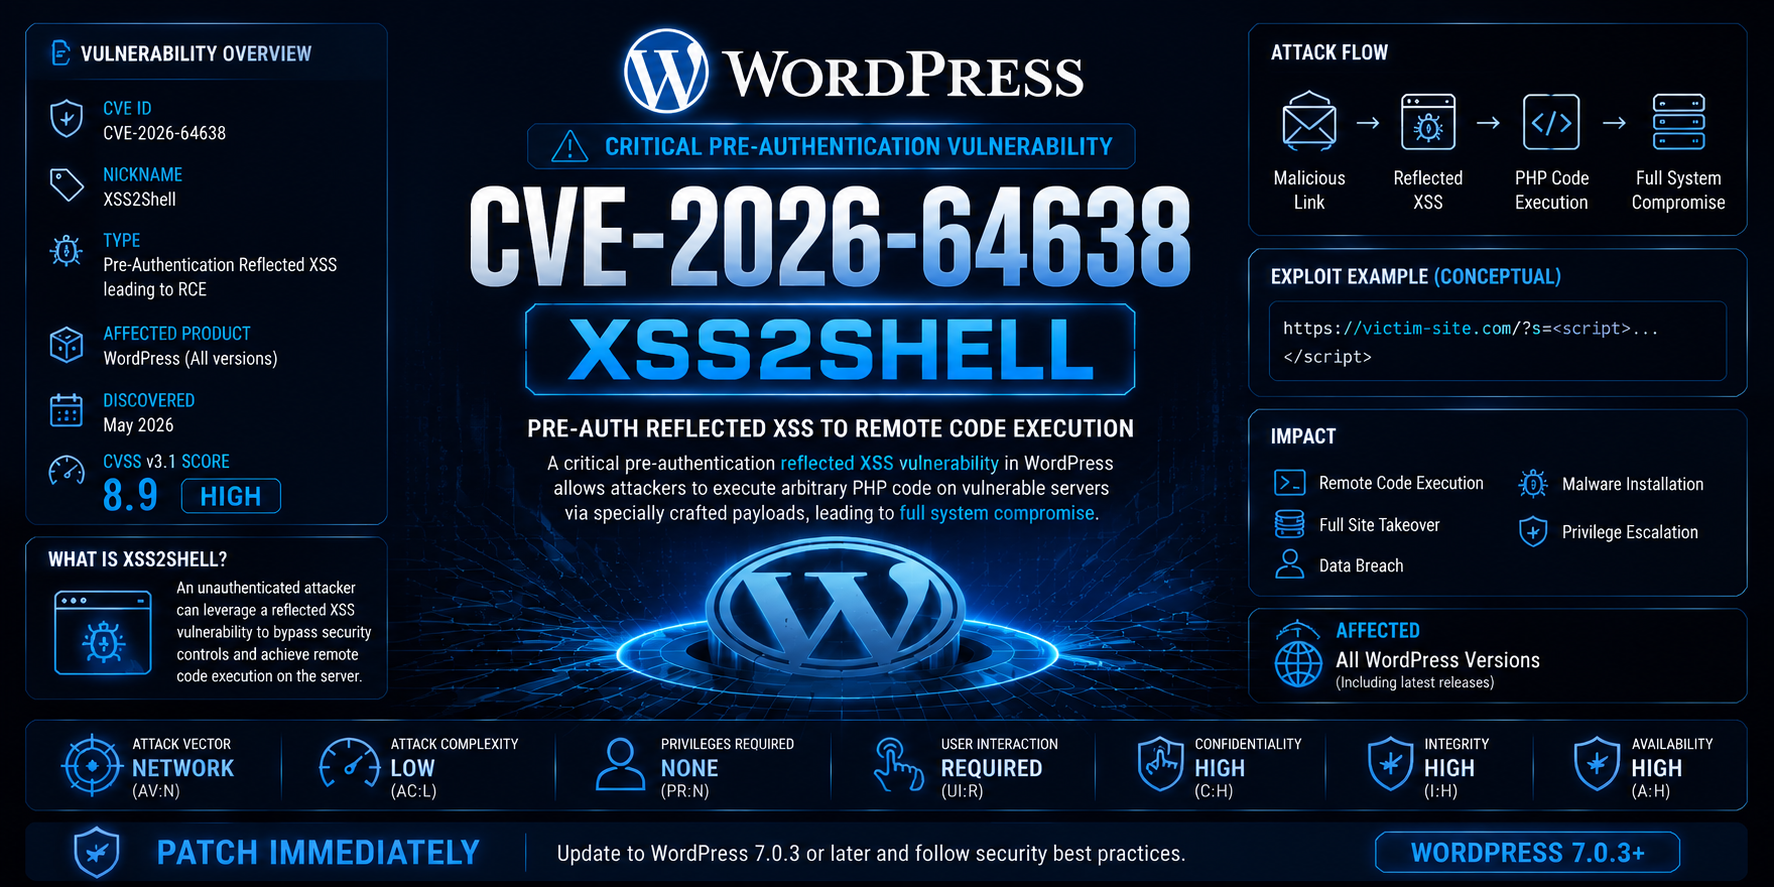
🛡️ CVE-2026-64638 — Набор для оценки безопасности WordPress (CVSS 8.9) | Инструментарий для пентеста WordPress 4.7.0-7.0.2. Включает оценку уязвимостей и модули расширенного анализа. 🐍 Безопасная проверка и эксплуатация, 2 режима. Расширенный набор для Blue&Red Team Best 2026-64638, только для авторизованного использования. Оставайтесь в рамках закона <3zd
 tc4dy/cve-2026-64638-poc-exploit



** ТОЛЬКО ЭТИЧНОЕ ИСПОЛЬЗОВАНИЕ – АВТОРИЗОВАННОЕ ТЕСТИРОВАНИЕ БЕЗОПАСНОСТИ**
Этот репозиторий предоставляет инструменты только для авторизованных специалистов по безопасности, blue teams и пентестеров.
Несанкционированный доступ к компьютерным системам является незаконным в соответствии с CFAA (США), Computer Misuse Act (Великобритания), TCK 243/244 (Турция) и аналогичными законами по всему миру.
CVE‑2026‑64638 — критическая отражающая XSS-уязвимость до аутентификации в ядре WordPress версий 4.7.0 – 7.0.2, позволяющая злоумышленнику эскалировать XSS-атаку до полного удалённого выполнения кода (RCE) через функцию Application Password.
strip_tags() и WordPress-функция wp_kses_post() по-разному обрабатывают HTML-теги, что позволяет вредоносному вводу пройти санитизацию.wp-login.php). При неудачном входе полезная нагрузка отражается обратно и выполняется в браузере жертвы.| Инструмент | Назначение | Целевой пользователь |
|---|---|---|
exploit.py | Полный набор для эксплуатации с обратной оболочкой, закреплением, C2, повышением привилегий, форензикой памяти, дампом базы данных, извлечением SSH-ключей и массовым сканированием. | Red teams / авторизованные пентестеры |
safecheck.py | Неинтрузивный чекер уязвимостей, который обнаруживает отражение XSS и оценивает уровень безопасности без выполнения вредоносной полезной нагрузки. Генерирует подробные отчёты. | Blue teams / аудиторы безопасности |
| Возможность | exploit.py | safecheck.py |
|---|---|---|
| Обнаружение уязвимости | [+] | [+] |
| Определение версии WordPress | [+] | [+] |
| Обнаружение отражения XSS | [+] | [+] |
| Перехват Application Password | [+] | [-] |
| Загрузка плагина (RCE) | [+] | [-] |
| Обратная оболочка | [+] | [-] |
| C2-маяки (HTTP/DNS/Telegram) | [+] | [-] |
| Повышение привилегий | [+] | [-] |
| Форензика памяти | [+] | [-] |
| Дамп базы данных | [+] | [-] |
| Извлечение SSH-ключей | [+] | [-] |
| Методы закрепления | [+] | [-] |
| Аудит заголовков безопасности | [-] | [+] |
| Проверка раскрытия конфигурационных файлов | [-] | [+] |
| Проверка листинга директорий | [-] | [+] |
| Проверка раскрытия phpinfo | [-] | [+] |
| Массовое сканирование | [+] | [+] |
| Поддержка прокси | [+] | [+] |
| Поддержка Tor | [+] | [+] |
| Туннелирование Ngrok | [+] | [-] |
| Интерактивная оболочка | [+] | [-] |
| Неинтрузивный (безопасный) режим | [-] | [+] |
| Вывод JSON / отчёта | [+] | [+] |
| Сценарий | Рекомендуемый инструмент |
|---|---|
| Blue Team – проверка уязвимости вашей установки WordPress | safecheck.py |
| Аудит безопасности – неинтрузивная оценка уязвимости | safecheck.py |
| Red Team – авторизованное тестирование на проникновение с полной эксплуатацией | exploit.py |
| Bug Bounty – ответственное раскрытие | safecheck.py |
| Массовое сканирование – проверка нескольких целей на уязвимость | exploit.py или safecheck.py |
| Реагирование на инциденты – проверка компрометации систем | safecheck.py |
| Продвинутая постэксплуатация – закрепление, C2, форензика | exploit.py |
git clone https://github.com/tc4dy/CVE-2026-64638-PoC-Exploit
cd CVE-2026-64638-PoC-Exploit
pip install -r requirements.txt
requests
urllib3
#ops
pymysql
mysql-connector-python
PySocks
requests[socks]
exploit.py| Параметр | Описание |
|---|---|
-t, --target | URL целевого WordPress (например, https://wordpress-site.com) |
-l, --list | Файл со списком целей (по одной в строке) для массового сканирования |
--lhost | Локальный IP-адрес для обратных подключений обратной оболочки |
--lport | Локальный порт для обратной оболочки (по умолчанию: 4444) |
--proxy | HTTP/HTTPS-прокси (например, http://127.0.0.1:8080) |
--timeout | Таймаут запроса в секундах (по умолчанию: 10) |
--retry | Количество повторных попыток (по умолчанию: 3) |
--threads | Количество потоков для массового сканирования (по умолчанию: 5) |
--exploit | Автоэксплуатация уязвимых целей во время массового сканирования |
--ngrok-token | Ngrok authtoken для внешнего туннелирования |
--payload-type | Тип XSS-полезной нагрузки: reflected, dom_based, waf_bypass, case_manipulation, double_encoded |
--session-hijack | Включить перехват сессии (кража cookies администратора) |
--dump-db | Дамп базы данных WordPress (требуется pymysql) |
--extract-ssh | Извлечение SSH-ключей из целевой системы |
--tor | Маршрутизация трафика через Tor (socks5h://127.0.0.1:9050) |
--stealth | Включить режим скрытности (подмена заголовков, задержка запросов) |
--no-cleanup | Пропустить очистку логов после эксплуатации |
--ssl-verify | Проверять SSL-сертификаты |
--c2-type | Тип C2: http, dns, telegram |
--c2-server | URL C2-сервера или токен Telegram-бота |
--auto-priv-esc | Автоматическое повышение привилегий после получения оболочки |
--memory-forensics | Включить модуль форензики памяти |
-v, --verbose | Подробный вывод |
-q, --quiet | Тихий режим (минимальный вывод) |
safecheck.py| Параметр | Описание |
|---|---|
-t, --target | URL целевого WordPress (например, https://wordpress-site.com) |
-l, --list | Файл со списком целей (по одной в строке) для массового сканирования |
--timeout | Таймаут запроса в секундах (по умолчанию: 10) |
--retry | Количество повторных попыток (по умолчанию: 3) |
--threads | Количество потоков для массового сканирования (по умолчанию: 5) |
--proxy | HTTP/HTTPS-прокси (например, http://127.0.0.1:8080) |
--tor | Маршрутизация трафика через Tor (socks5h://127.0.0.1:9050) |
--ssl-verify | Проверять SSL-сертификаты |
--output | Файл вывода JSON-отчёта |
-v, --verbose | Подробный вывод |
-q, --quiet | Тихий режим (минимальный вывод) |
