
 starriv/cve-2026-98260-xiaomi-17-pro-max

Одноклик для получения root на Xiaomi 17 Pro Max (popsicle) через kernel UAF CVE-2026-98260: поэтапное повышение привилегий, проверка uid 0 и поздняя загрузка KernelSU в едином сценарии.
Xiaomi 17 Pro Max (popsicle) временный root · режим побега KernelSU
⚠️ Только для устройств, которые вы сами持有 и авторизовали. root снижает безопасность устройства, может повлиять на гарантию, Play Integrity, банковские приложения; неудачная эксплуатация с очень малой вероятностью приведёт к kernel panic и перезагрузке. Риск на вас.
| Пункт | Значение |
|---|---|
| Устройство / кодовое имя / модель | Xiaomi 17 Pro Max / popsicle / 2509FPN0BC |
| Система | HyperOS 4, Android 17 (проверено OS4.0.4.0.XPBCNXM / OS4.0.5.0.XPBCNXM / OS4.0.6.0.XPBCNXM, строка ядра одинакова) |
| Ядро | 6.12.69-android16-6-g43b5ab7e247d-abogki558343811-4k |
| Размер страницы / архитектура | 4 KiB / aarch64 |
| Статус | Проверено на реальном устройстве (root + режим побега KernelSU) |
Скрипт проверяет ядро посимвольно по uname -r, а также сверяет номер сборки системы по белому списку
(OS4.0.4.0.XPBCNXM / OS4.0.5.0.XPBCNXM / OS4.0.6.0.XPBCNXM); не используйте на других моделях/ядрах.
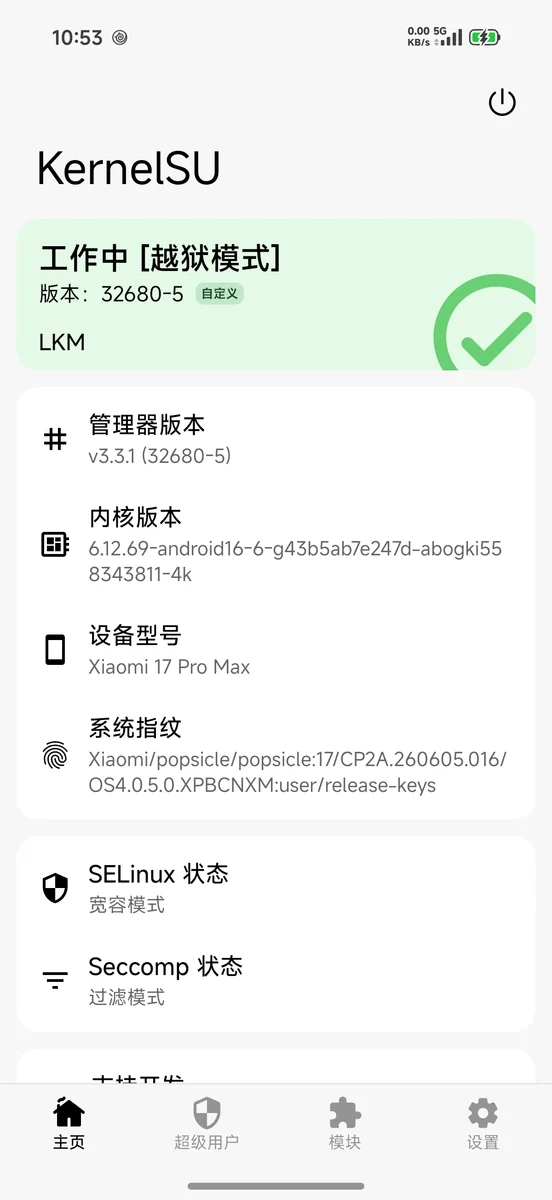
Менеджер KernelSU на этом устройстве показывает 工作中 [越狱模式] (LKM late-load):
adb (Android platform-tools), на телефоне авторизована отладка по USBcurl, python3, unzipassets/ksu/Выберите один из двух способов. Большинство использует способ A (пусть AI запустит за вас).
adb devices показывает device (а не unauthorized).docs/AI-PORTING.md.uname -r / есть ли root).AI использует проверенные скрипты из этого репозитория (check.sh / root.sh / load-ksu.sh),
не переписывает код эксплойта; он отвечает за сверку цели, поэтапное выполнение, разбор ошибок и запись результатов.
./scripts/run.sh
Выполняется последовательно: самопроверка окружения → если текущая загрузка без root, повторные попытки эксплуатации CVE-2026-98260 через перезагрузки (по умолчанию не более 8 загрузок) → проверка uid 0 → установка и загрузка режима побега KernelSU → вывод итогового состояния.
Основные параметры:
./scripts/run.sh --check-only        # 只自检,不动手机
./scripts/run.sh --no-ksu            # 只要 root,不装 KernelSU
./scripts/run.sh --no-reboot         # 只在当前 boot 试一次,不重启
./scripts/run.sh --boots 12          # 最多允许 12 次开机尝试
./scripts/run.sh --serial <序列号>   # 多设备时指定
Эксплуатация CVE зависит от тайминга освобождения страниц, успех носит вероятностный характер;
run.shможет несколько раз перезапускать телефон (при каждой неудаче требуется полный перезапуск), это нормальное явление.
adb devices # 显示 device(不是 unauthorized)
./scripts/check.sh
Ожидаемый вывод содержит: OK: target and environment gates look usable.
./scripts/root.sh --escalate     # 当前 boot 试一次
# 或
./scripts/autoretry.sh 8         # 跨重启自动重试(推荐,run.sh 内部也用它)
После успеха:
adb shell /data/local/tmp/pc98260-su -c 'id' # uid=0(root)
./scripts/load-ksu.sh
Менеджер должен отображать 工作中 [越狱模式].
adb shell su -c 'id; getenforce'
adb shell su -c '/data/adb/ksud debug info'    # 应含 late_load: true
./scripts/run.sh.PARKED, и скрипт останавливается;
не завершайте его вручную через kill, очистка возможна только полной перезагрузкой.Permissive; после готовности KernelSU скрипт переключает обратно в Enforcing../scripts/privacy-clean.sh apply --only ota (удаляет com.android.updater + отключает переключатель обновлений;
для отката используйте restore или pm install-existing --user 0 com.android.updater).





