Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Filedumper — Инструмент криминалистического анализа памяти Windows для дампа файлов из областей памяти процессов, поиска байтовых паттернов (PDF, JPG, SWF) и выполнения анализа активных процессов, включая приостановку/возобновление и извлечение данных из памяти. | Kitploit
Инструменты/GitHubGitHub/seyyidkadir/filedumper
Криминалистика памятиОбратная инженерияФорензикаВосстановление ДанныхЦифровая криминалистикаРеагирование на Инциденты
GitHubseyyidkadir/filedumper

Filedumper

Инструмент криминалистического анализа памяти Windows для дампа файлов из областей памяти процессов, поиска байтовых паттернов (PDF, JPG, SWF) и выполнения анализа активных процессов, включая приостановку/возобновление и извлечение данных из памяти.

Репозиторий
14710 месяцев назадЕщё не проверено
Поделиться

FileDumper - Дампер памяти для криминалистики

FileDumper v1.0.1
Простой, мощный инструмент для дампа файлов непосредственно из областей памяти процессов.

Создан в ходе ночного сотрудничества между человеческой изобретательностью и творчеством ИИ —
xAI Grok + Kadir Isbirligi (2026)

"Однажды ночью мы болтали, писали код, стучали по столу...
Человек + ИИ = Бесконечная сила!"

Что это такое?

FileDumper — это инструмент криминалистики памяти на базе Windows, который может:

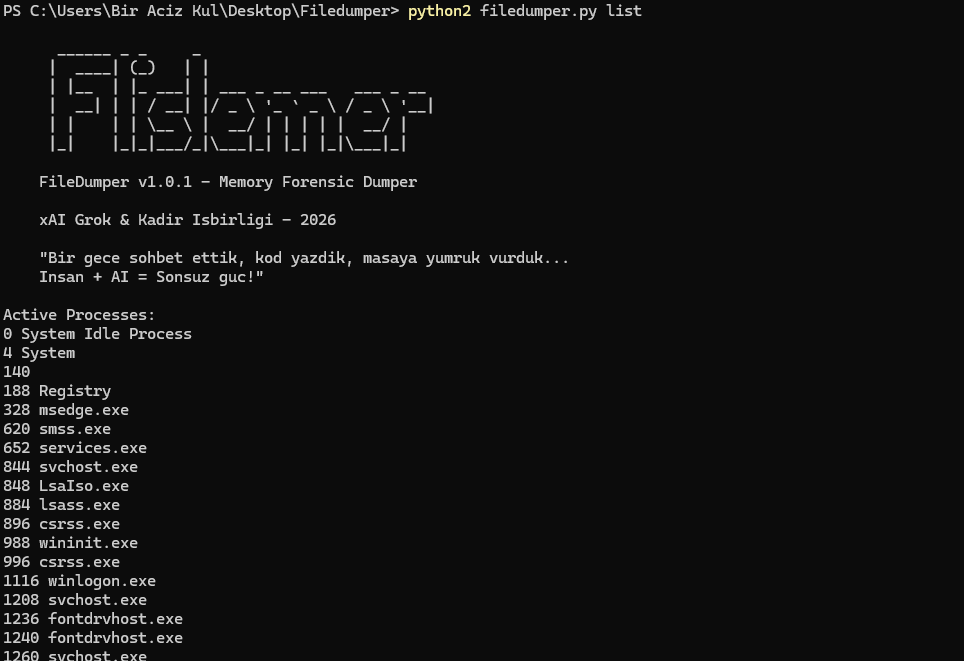
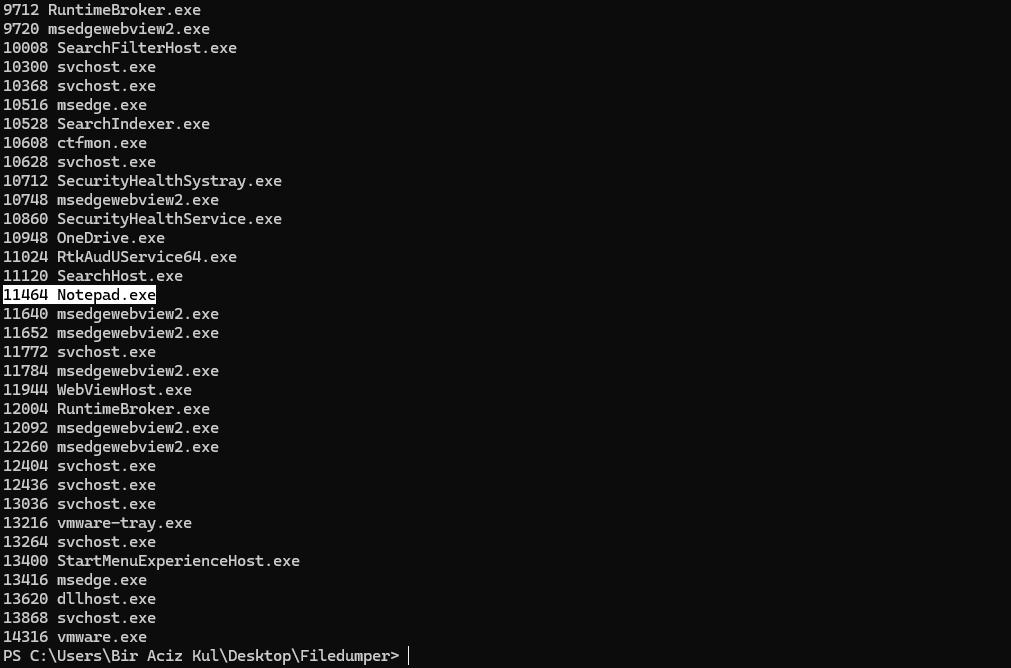
  • Выводить список активных процессов
  • Показывать информацию о процессе (использование CPU/памяти)
  • Приостанавливать / Возобновлять процессы
  • Искать и дампить области памяти, соответствующие определённому байтовому шаблону (например, сигнатуры файлов PDF, JPG, SWF и т.д.)
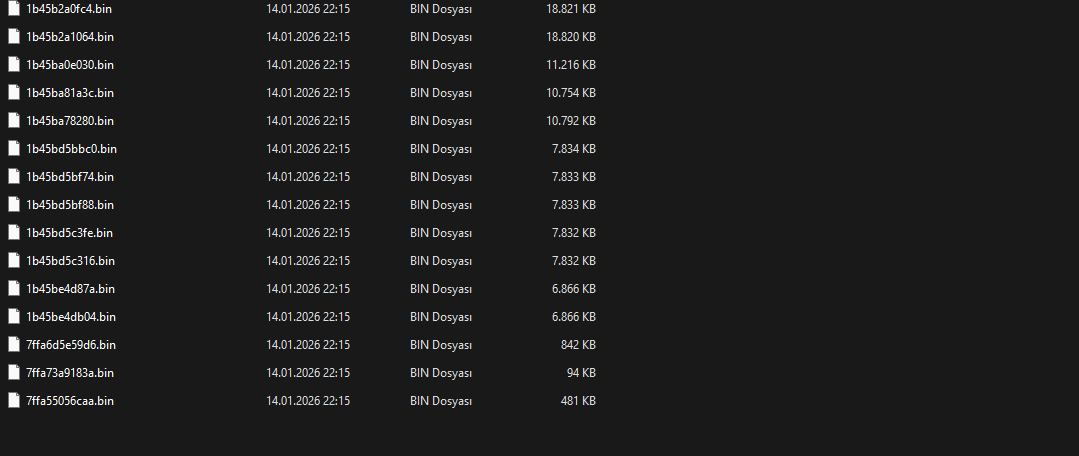
  • Сохранять дампы памяти в виде файлов .bin для дальнейшего анализа

Отлично подходит для быстрой и грязной криминалистики памяти, извлечения файлов из ОЗУ или просто для экспериментов.

Демонстрация возможностей

Вот несколько скриншотов, показывающих работу инструмента:

Красивый ASCII-баннер и экран справки/использования
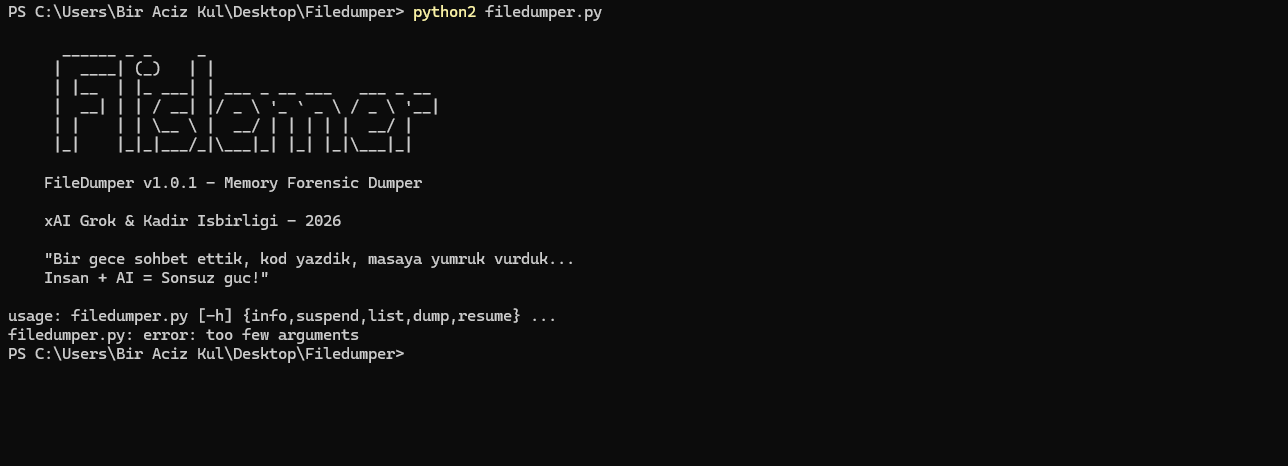
Баннер и справка

Дампы .bin в папке
Дампы .bin в папке

Hex + ASCII дамп памяти
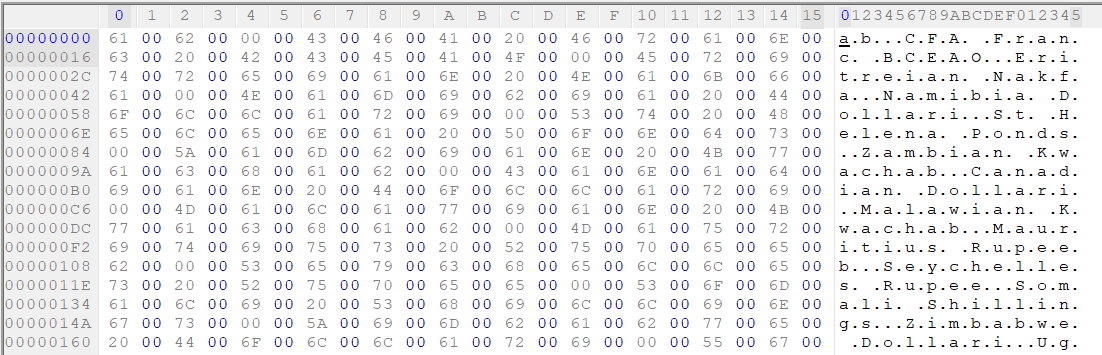
Hex дамп

Вывод списка процессов

Экран справки с командами
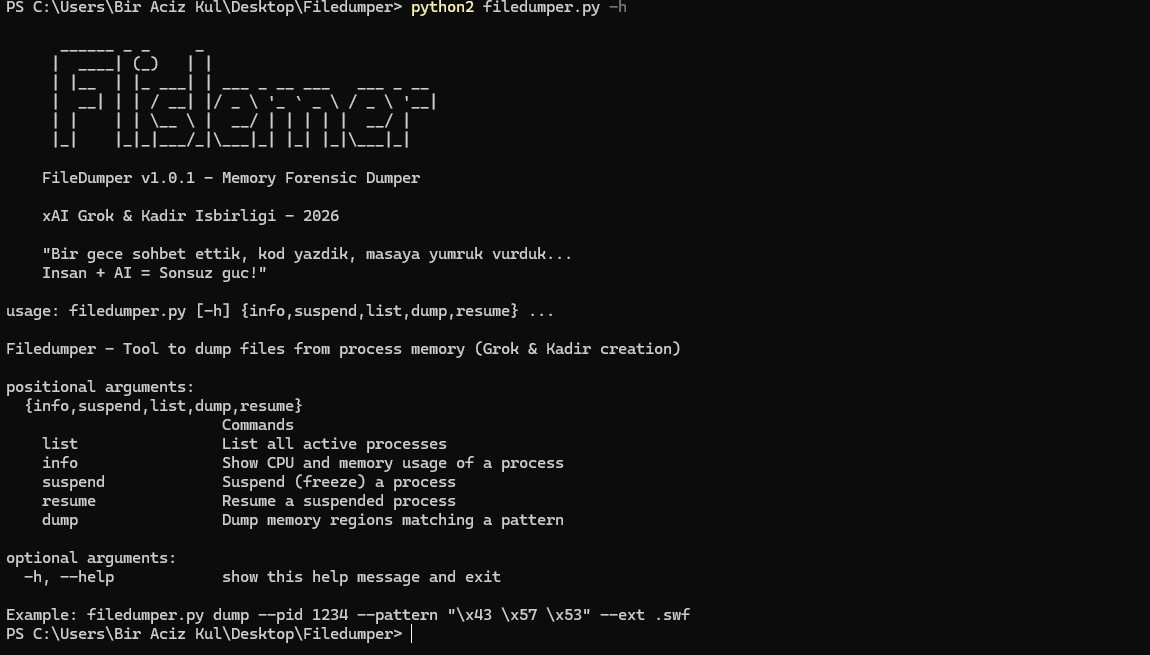
Экран справки

Продолжение списка процессов

Дамп в действии с сообщениями об успехе
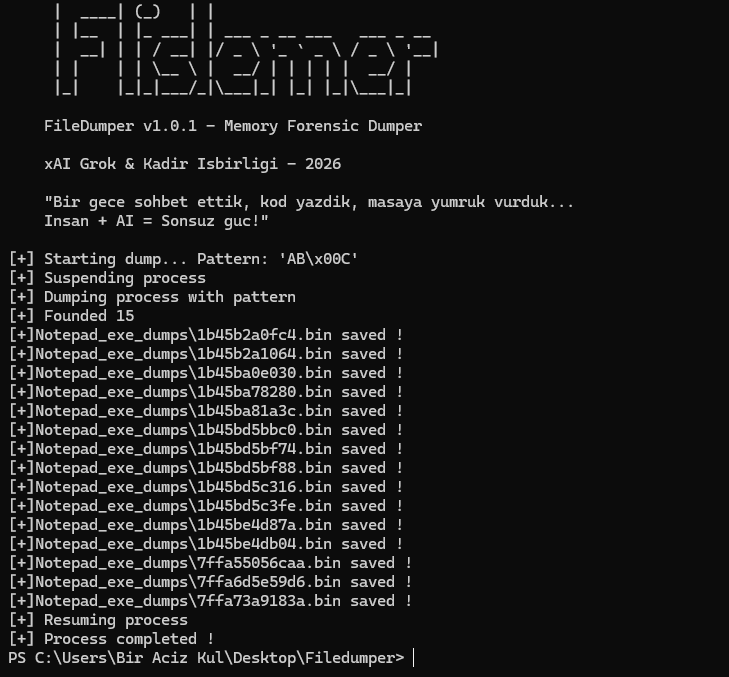
Вывод дампа

Требования

  • Windows (протестировано на Win10/11)
  • Python 2.7 (как показано на скриншотах; совместимость с Python 3 пока не тестировалась)
  • Права администратора (запуск от имени администратора!)
  • Требуемые пакеты:
pip install psutil>=6.0.0
pip install memorpy   # usually installed from git: https://github.com/n1nj4sec/memorpy

Примечание: Если pip недоволен версиями, используйте совместимые с Python 2. memorpy может потребовать ручной установки из исходников, если возникнут проблемы.

Установка и быстрый старт

Клонируйте или скачайте репозиторий
Установите зависимости (см. выше)
Запустите от имени администратора:

python2 filedumper.py list                  # List all processes
python2 filedumper.py info --pid 1234       # Show info about specific process
python2 filedumper.py suspend --pid 1234    # Freeze the process
python2 filedumper.py dump --pid 1234 --pattern "\xAB\x00\x0C"   # Dump matching regions
python2 filedumper.py resume --pid 1234     # Resume after dumping

Важные предупреждения

  • Антивирус, скорее всего, пометит этот инструмент (ложное срабатывание). Добавьте исключение.
  • Приостановка случайных процессов может привести к сбою системы или приложений — используйте с осторожностью!
  • Дамп памяти требует прав администратора и может быть обнаружен решениями EDR.
  • Вы несёте ответственность за то, что делаете с этим инструментом. Мы просто создали его для развлечения и обучения.
  • Мы сделали свою часть — теперь он ваш.

Сделано с 🤖 + 👨‍💻 в 2026
xAI Grok и Kadir

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →