

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
KnockGiga — Эксплойт для локального повышения привилегий, использующий IOCTL драйвера Gigabyte gdrv3.sys для записи токена SYSTEM в пользовательский процесс через непроверенное чтение физической памяти. | Kitploit
Инструменты/GitHubGitHub/mein-0/knockgiga
Повышение привилегийАнализ уязвимостейЭксплуатацияОбратная инженерияАппаратная БезопасностьЭксплуатация Бинарных Файлов
GitHubmein-0/knockgiga

KnockGiga

Эксплойт для локального повышения привилегий, использующий IOCTL драйвера Gigabyte gdrv3.sys для записи токена SYSTEM в пользовательский процесс через непроверенное чтение физической памяти.

Репозиторий
136881 месяц назадЕщё не проверено
Поделиться

привет, хакеры.

gdrv3.sys — это подписанный драйвер ядра, который поставляется с Gigabyte App Center и EasyTune. Он создаёт \.\GIOV3 без дескриптора безопасности, поэтому любой локальный пользователь может его открыть — без прав администратора, без UAC. Вся суть в двух его IOCTL.

Первый (0xC3502019) заявлен как чтение физической памяти. Вы передаёте ему физический адрес, длину и указатель вывода, и он копирует туда байты. Проблема в указателе вывода: драйвер никогда не проверяет, что он указывает в пространство пользователя. Ни ProbeForWrite, ни проверки границ — ничего. Так что «чтение» на деле оказывается записью-куда-угодно, вы просто выбираете, куда попадёт результат. Считайте токен процесса SYSTEM из физической памяти, а затем направьте вывод прямо на поле токена в вашем собственном EPROCESS. Драйвер сам запишет токен SYSTEM в ваш процесс.

Это и есть весь эксплойт. Никакого повреждения памяти, никакого шелл-кода в режиме ядра. SMEP, SMAP, KVAS, CET и CFG вообще не в игре, потому что на CPL0 не выполняется ничего, что не должно выполняться. Только данные, и это срабатывало при каждом запуске. Вторая пара IOCTL (0xC3502584 — чтение, 0xC3502580 — запись) — классическая. Произвольный MSR, без белого списка индексов. Чтение IA32_LSTAR само по себе уже ломает KASLR, а запись в него перехватывает вход в syscall. Для неё нужна обход SMEP/SMAP, поэтому я оставил её как вторичный путь, но даже сама по себе она опасна.

Сборка и запуск из обычной учётной записи пользователя:

gcc -O2 -o poc.exe poc.c -lpsapi
poc.exe

Протестировано на Windows 10 x64 22H2 (сборка 19045). Драйвер поставляется с Gigabyte App Center, так что на многих платах Gigabyte он уже загружен.

Я сообщил об этом Gigabyte в июне 2026 года, и они это исправили. В более новых сборках на устройство ставится SDDL, ограничивающий доступ администраторами, и добавляется белый список для записи MSR. Текущий gdrv3 больше не эксплуатируется таким способом.
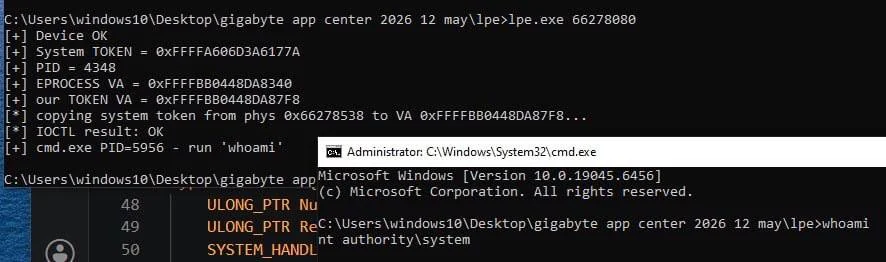

SYSTEM shell

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    259
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





