
 #3
Фреймворки анализа RAT, сигнатур обнаружения, поведенческого анализа и исследований.
Рекомендация Kitploit

 rapid7/metasploit-framework
Фреймворк для эксплуатации с открытым исходным кодом, включающий модульные полезные нагрузки, кодировщик и вспомогательную систему для тестирования…
 fortra/impacket
Python-библиотека для манипуляции сетевыми протоколами низкого уровня, включающая реализации SMB, MSRPC, Kerberos и WMI с инструментами для атак на…
 jpillora/chisel
Быстрый TCP/UDP туннель через HTTP с шифрованием SSH, поддерживающий обратное перенаправление портов, прокси SOCKS5 и аутентификацию клиентов для…
 bishopfox/sliver
Фреймворк эмуляции противника
 sshuttle/sshuttle
Прозрачный прокси-сервер, работающий как VPN для бедняков. Перенаправляет через SSH. Не требует прав администратора. Работает на Linux и MacOS.…
 tennc/webshell
Это проект с открытым исходным кодом для веб-шеллов.
 pennyw0rth/netexec
Фреймворк для постэксплуатации, предназначенный для автоматизированного тестирования сетевой аутентификации, сбора учетных данных и латерального…
 bc-security/empire
Empire — это фреймворк для пост-эксплуатации и эмуляции действий противника, который используется для оказания помощи Red Teams и специалистам по…
 its-a-feature/mythic
Совместный, кроссплатформенный фреймворк для red teaming
 nicocha30/ligolo-ng
Продвинутый, но простой инструмент для туннелирования/перемещения, использующий интерфейс TUN.
 adaptix-framework/adaptixc2
AdaptixC2 — это высокомодульный продвинутый набор инструментов для red team.
 ne0nd0g/merlin
Merlin — это кроссплатформенный HTTP/2 Command & Control сервер и агент для пост-эксплуатации, написанный на golang.
 marten4n6/evilosx
Зловредный RAT (Remote Administration Tool) для macOS / OS X.
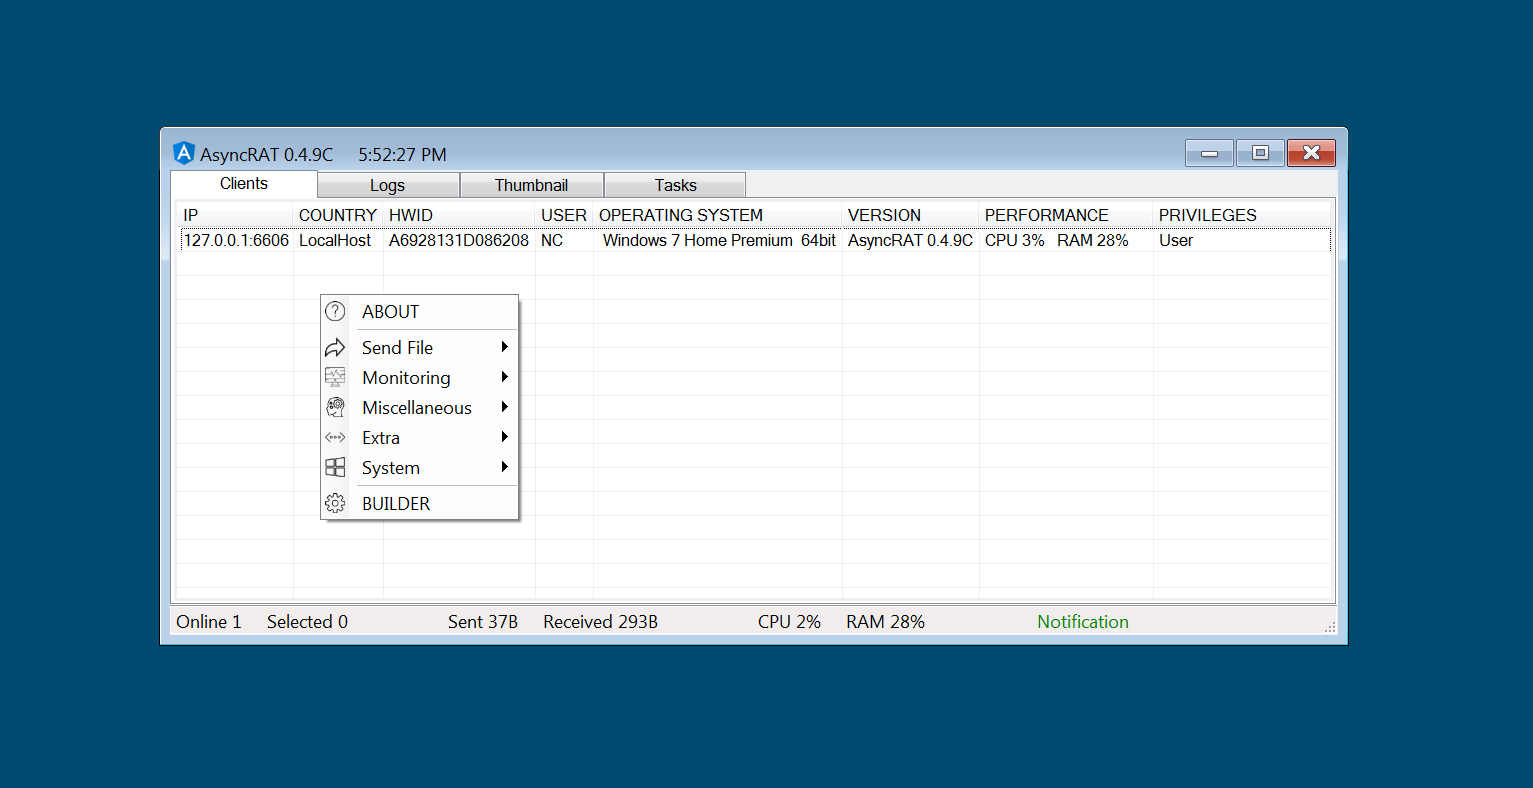 nyan-x-cat/asyncrat-c-sharp
Инструмент удаленного администрирования с открытым исходным кодом для Windows на C# (RAT)
jm33-m0/emp3r0rСамовосстанавливающаяся Gossip Mesh C2 с поддержкой обнаружения пиров, кроссплатформенное выполнение BOF и скриптовые агенты.
 tiagorlampert/chaos
🔥 CHAOS — это бесплатный инструмент удаленного администрирования с открытым исходным кодом, который позволяет генерировать бинарные файлы для…
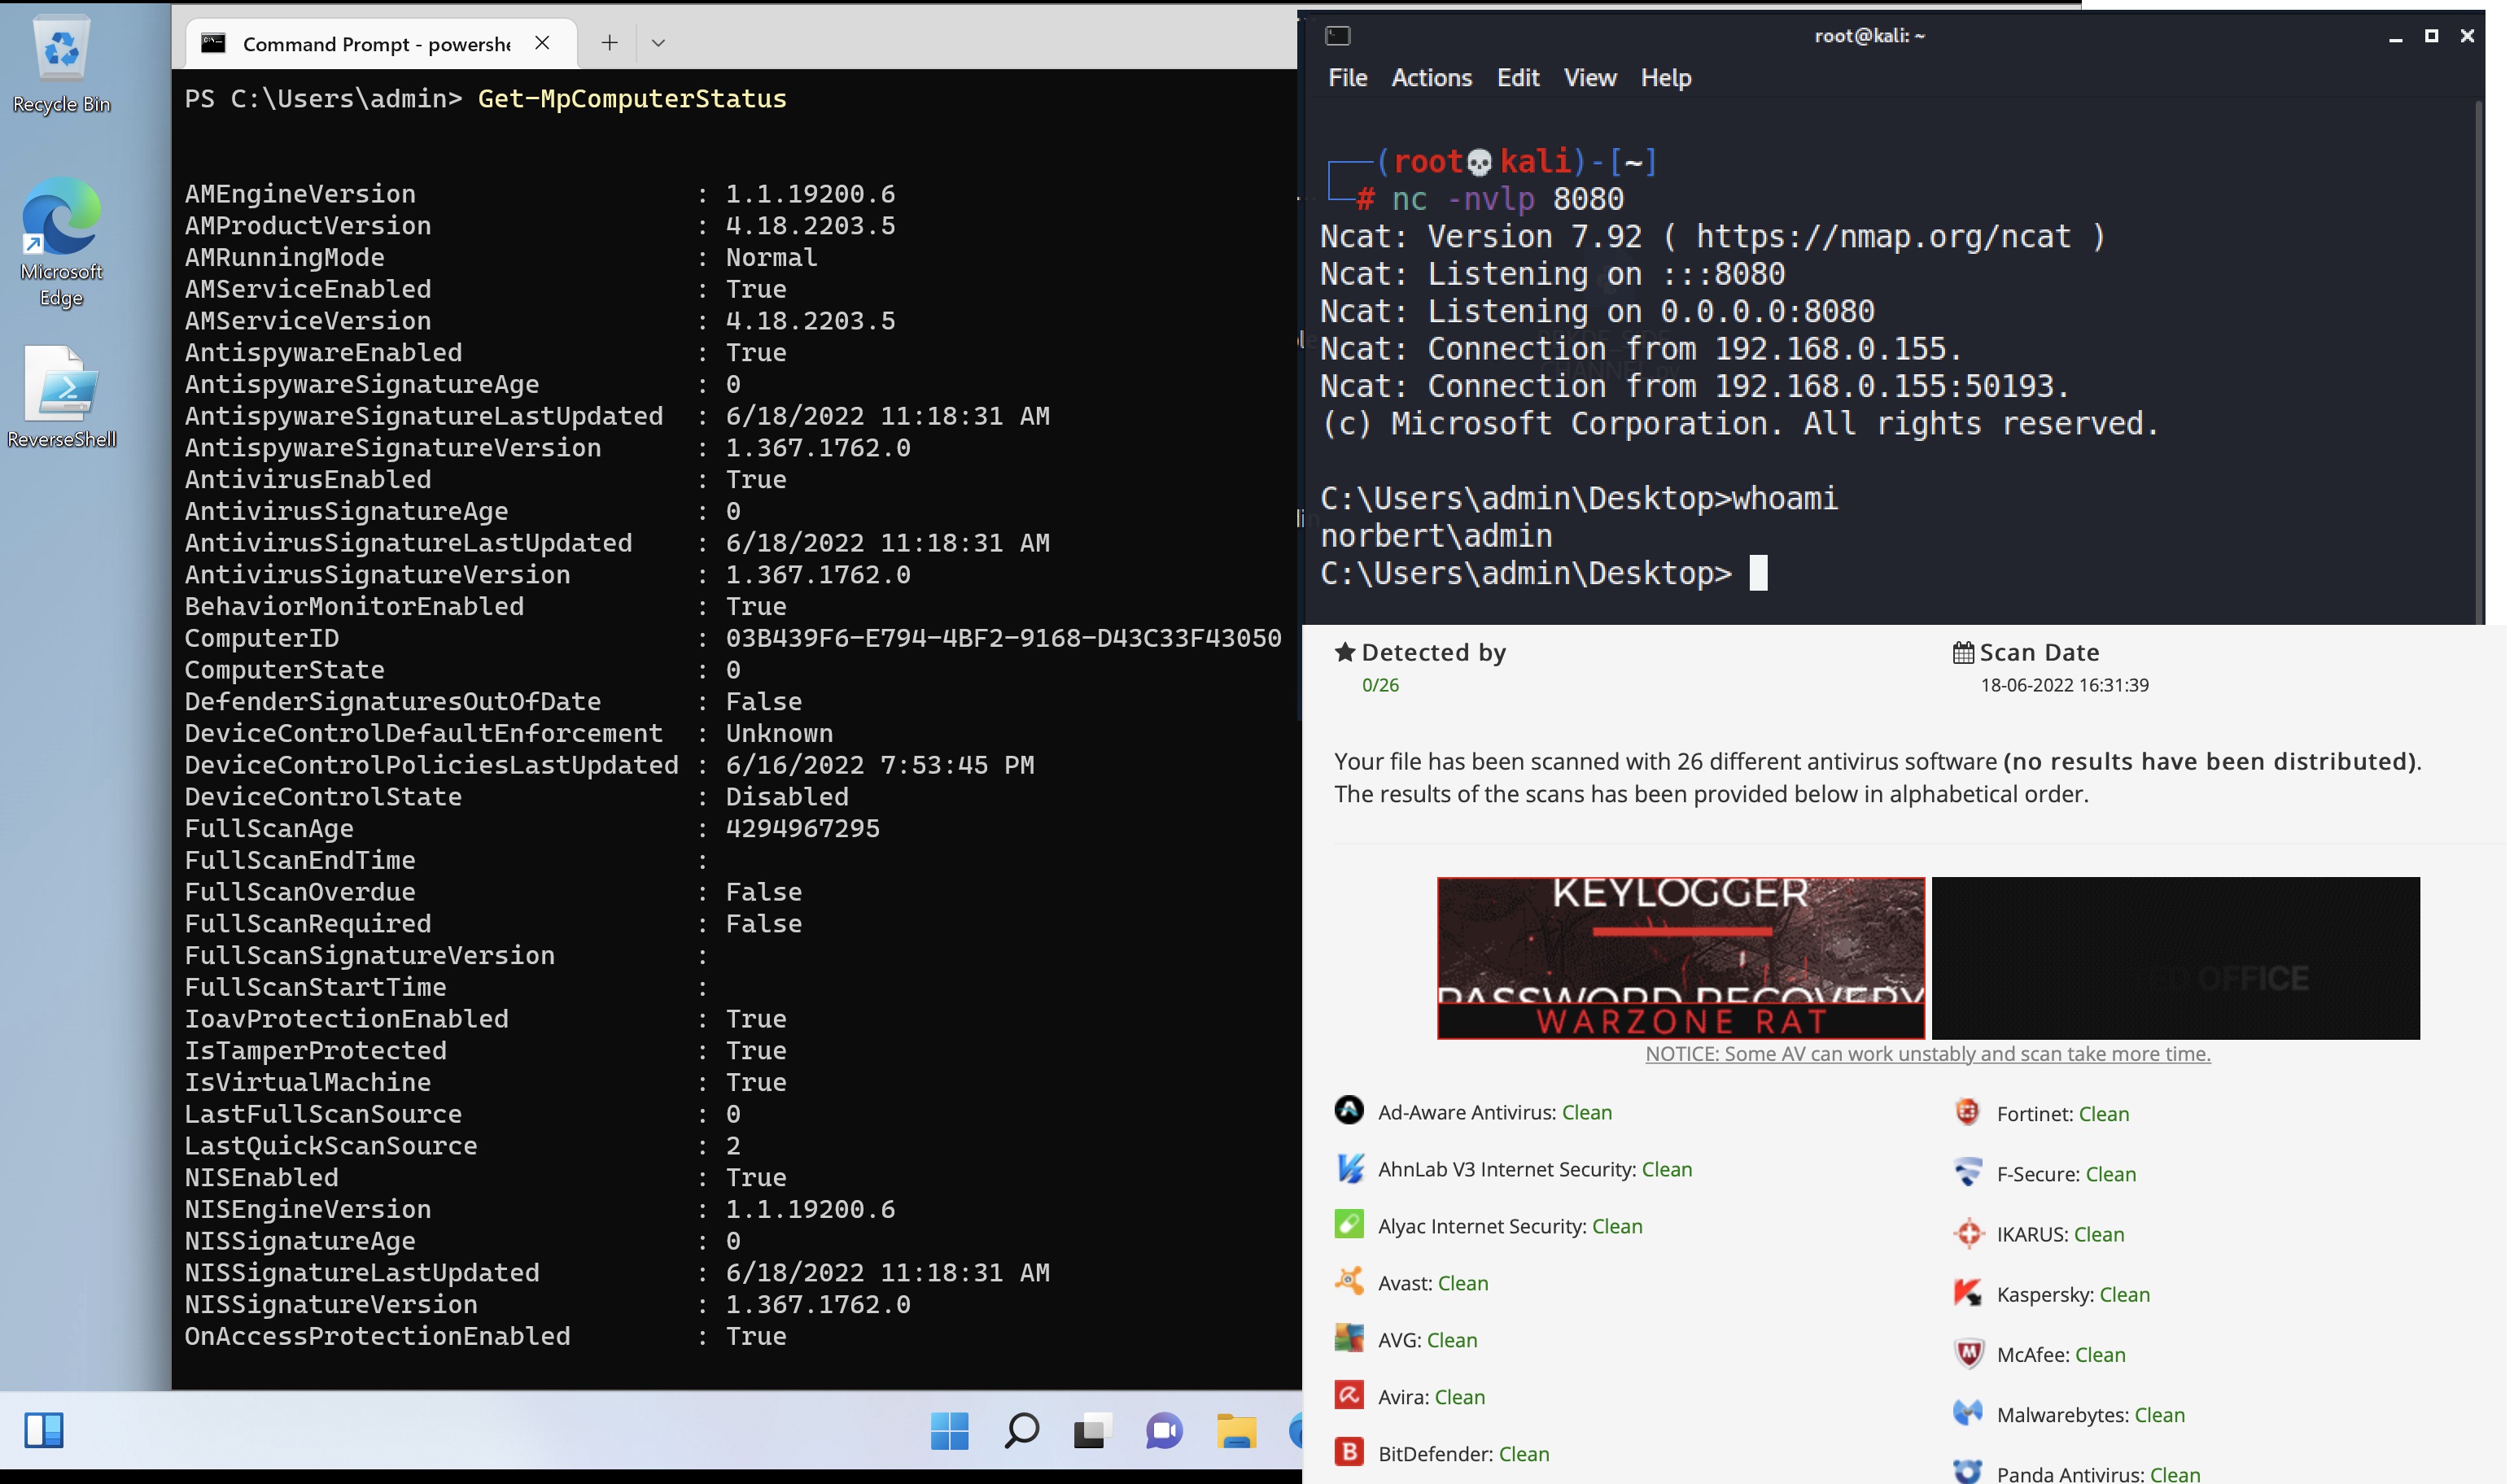 tihanyin/pssw100avb
Список полезных Powershell-скриптов со 100% обходом AV (на момент публикации).
 malwares/remote-access-trojan
Троян удалённого доступа для Windows
