

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
shed — Инспектор среды выполнения .NET | Kitploit
Инструменты/GitHubGitHub/enkomio/shed
Динамический анализ (песочница)Криминалистика памятиОбратная инженерияАнализ вредоносных программ
GitHubenkomio/shed

shed

Инспектор среды выполнения .NET

Репозиторий
27537407 лет назадПроверено Kitploit
Поделиться

Shed - инспектор среды выполнения .NET

Release Software License

Shed — это приложение, которое позволяет инспектировать среду выполнения .NET программы для извлечения полезной информации. Его можно использовать для анализа вредоносных приложений, чтобы получить общее представление о том, какие данные сохраняются после выполнения вредоносной программы.

Shed способен:

  • Внедрить .NET-сборку в удаленный процесс (как управляемый, так и неуправляемый)
  • Извлечь все объекты, хранящиеся в управляемой куче
  • Вывести строки, хранящиеся в памяти
  • Сохранить снимок кучи в формате JSON для последующей обработки
  • Выгрузить все модули, загруженные в память

Загрузка

  • Исходный код
  • Скачать бинарный файл

Использование Shed

Shed — это инструмент командной строки. Чтобы отобразить все доступные опции, выполните:

shed.exe --help

Инспекция уже запущенного приложения

Для инспекции уже запущенного процесса необходимо передать Shed его PID. Пример:

Shed.exe --pid 2356

Инспекция бинарного файла

Для инспекции бинарного файла Shed необходимо его выполнить и подключиться к нему для изучения среды выполнения. Пример:

Shed.exe --exe malware.exe

Вы также можете указать время ожидания (в миллисекундах) перед приостановкой процесса. Это позволит программе инициализировать свои свойства. Пример:

Shed.exe --timeout 2000 --exe malware.exe

Внедрение сборки в удаленный процесс

С помощью Shed можно внедрить .NET-сборку в удаленный процесс благодаря библиотеке ManagedInjector. Для этого необходимо указать pid процесса и exe-файл для внедрения. После внедрения сборку можно активировать, вызвав определённый метод. Правила определения метода наследуются из проекта ManagedInjector и таковы:

  • Нужно указать полное имя метода для вызова (например, this.is.my.namespace.class.method)
  • Можно внедрить исполняемый файл, в котором определён метод EntryPoint для выполнения (как в проекте Console)
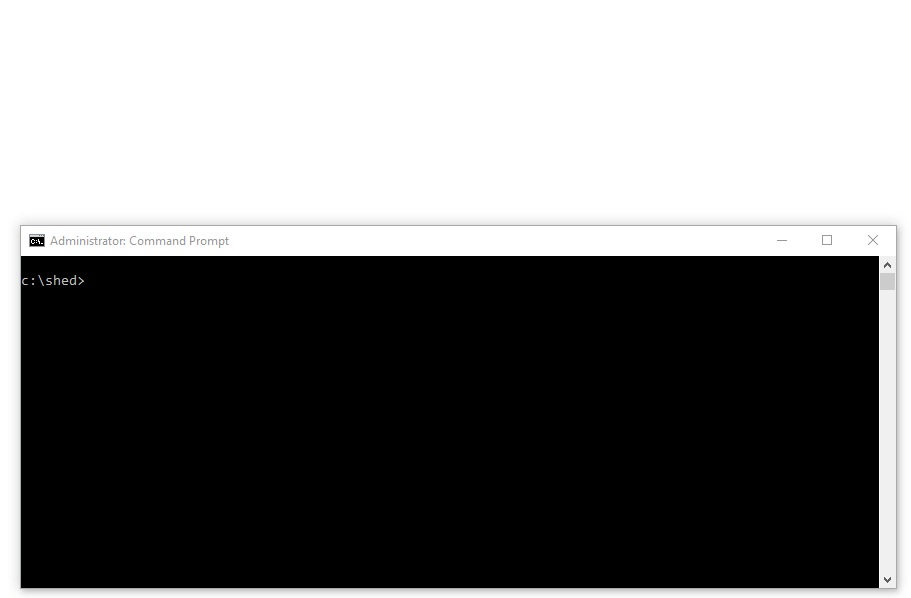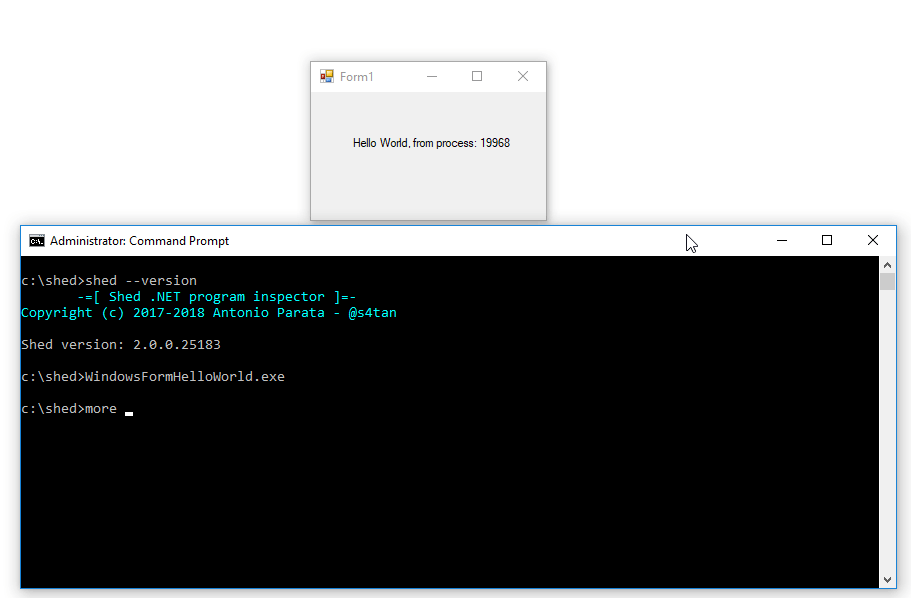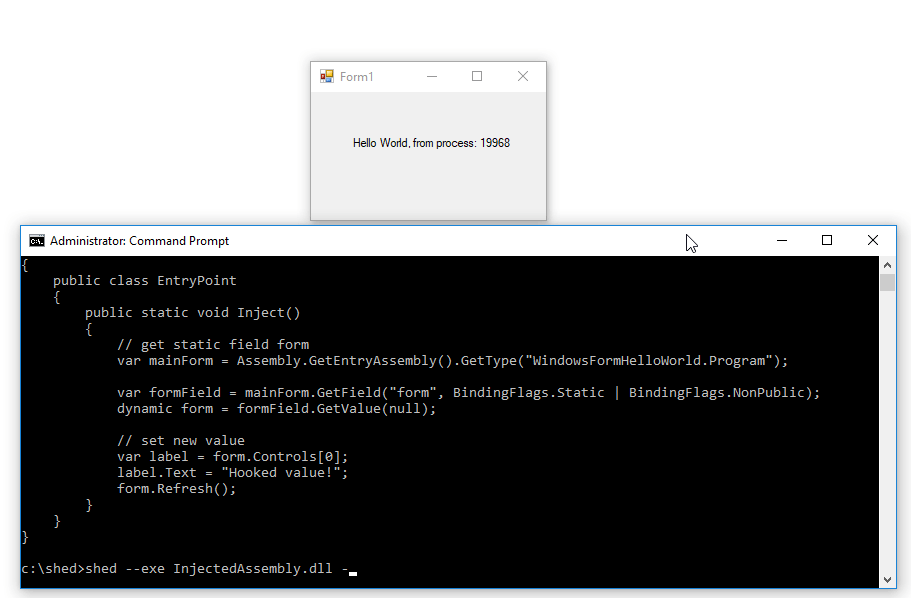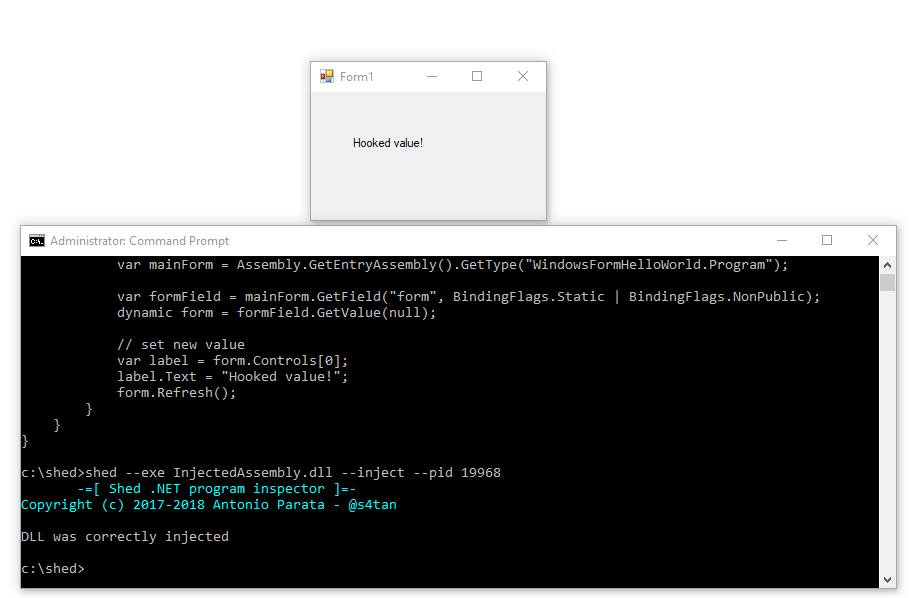
  • Можно определить метод со следующей сигнатурой: <public|private> static void Inject()

Например, чтобы внедрить сборку InjectedAssembly в процесс с PID 1234, нужно выполнить Shed со следующей командой:

shed.exe --pid 1234 --exe InjectedAssembly.dll --inject

С помощью опции --method можно указать метод из InjectedAssembly.exe для вызова.

Ниже приведён пример выполнения:
Опции дампа

По умолчанию Shed выгружает как кучу, так и модули. Если вам нужен только один из этих параметров, укажите опцию --dump-heap для дампа только объектов в куче или --dump-modules для дампа только модулей.

Дамп кучи может создать много информации, не всегда полезной для анализа. Вы можете отфильтровать её с помощью двух файлов:

blacklist.txt — этот файл содержит префиксы имён типов, которые не должны логироваться

whitelist.txt — этот файл содержит префиксы имён типов, которые должны логироваться, даже если они в чёрном списке

Например, если вы хотите отфильтровать все пространства имён System.IO, но хотите логировать System.IO.MemoryStream, добавьте первое значение в blacklist.txt, а второе — в whitelist.txt.

Примеры

В папке Examples вы найдёте три различных проекта, которые можно использовать для тестирования Shed. Пример:

Shed.exe --exe ..\Examples\ConfigurationSample\ConfigurationSample.exe

По завершении анализа Shed выведет, где найти результат, как показано ниже:

[+] Результат сохранён в C:\Shed\Result\7800

Сборка Shed

Если установлена Visual Studio, просто запустите пакетный файл build.bat; он создаст zip-файл в папке build.

Информация о лицензии

Copyright (C) 2017 Antonio Parata - @s4tan

Лицензия: GNU General Public License, версия 2 или более поздняя; смотрите LICENSE, включённый в этот архив, для получения подробной информации.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





