

warpgate v0.30.0
Полностью прозрачный SSH, HTTPS, Kubernetes, базы данных и RDP/VNC bastion/PAM, не требующий дополнительного клиентского ПО
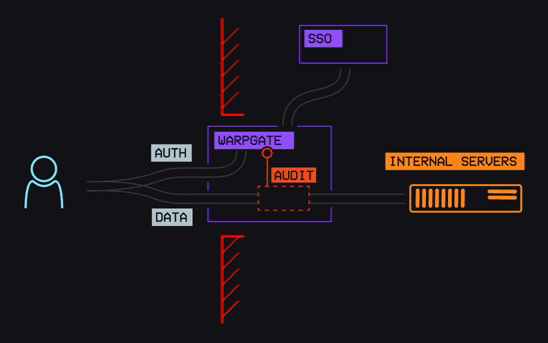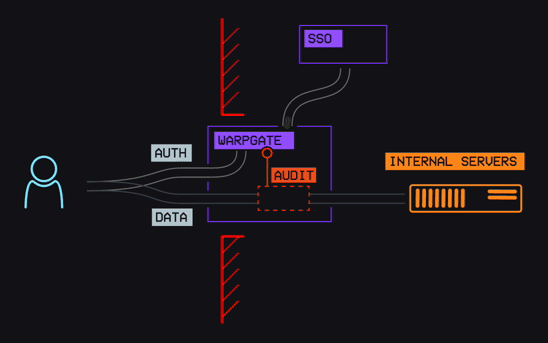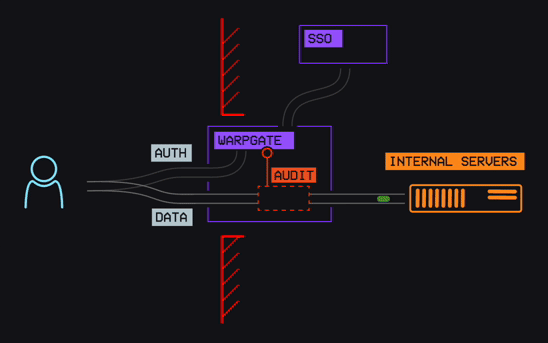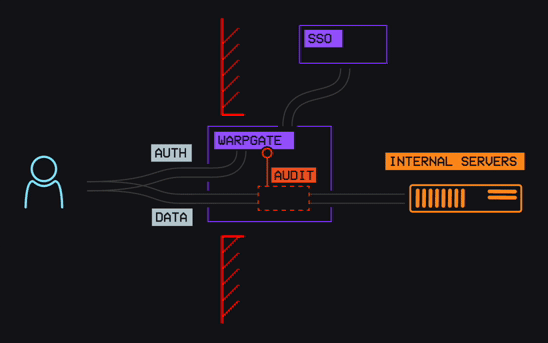


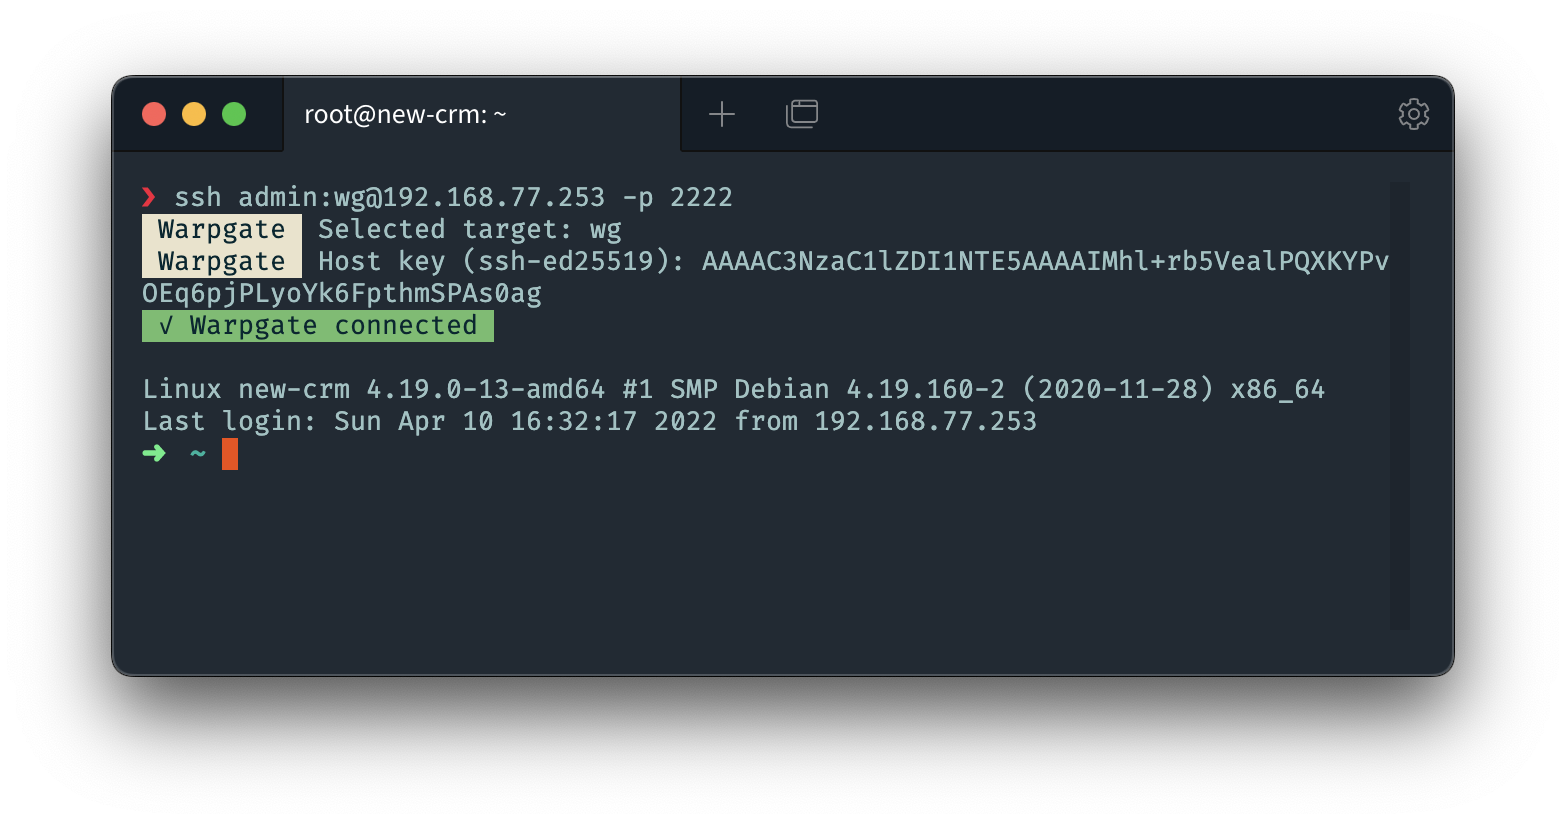
Warpgate — это умный и полностью прозрачный бастион-хост для SSH, HTTPS, Kubernetes, MySQL, PostgreSQL, RDP и VNC, который не требует клиентского приложения или SSH-обёртки.
- Разверните его в вашей DMZ, добавьте учётные записи пользователей и легко назначьте им конкретные хосты и URL-адреса в сети.
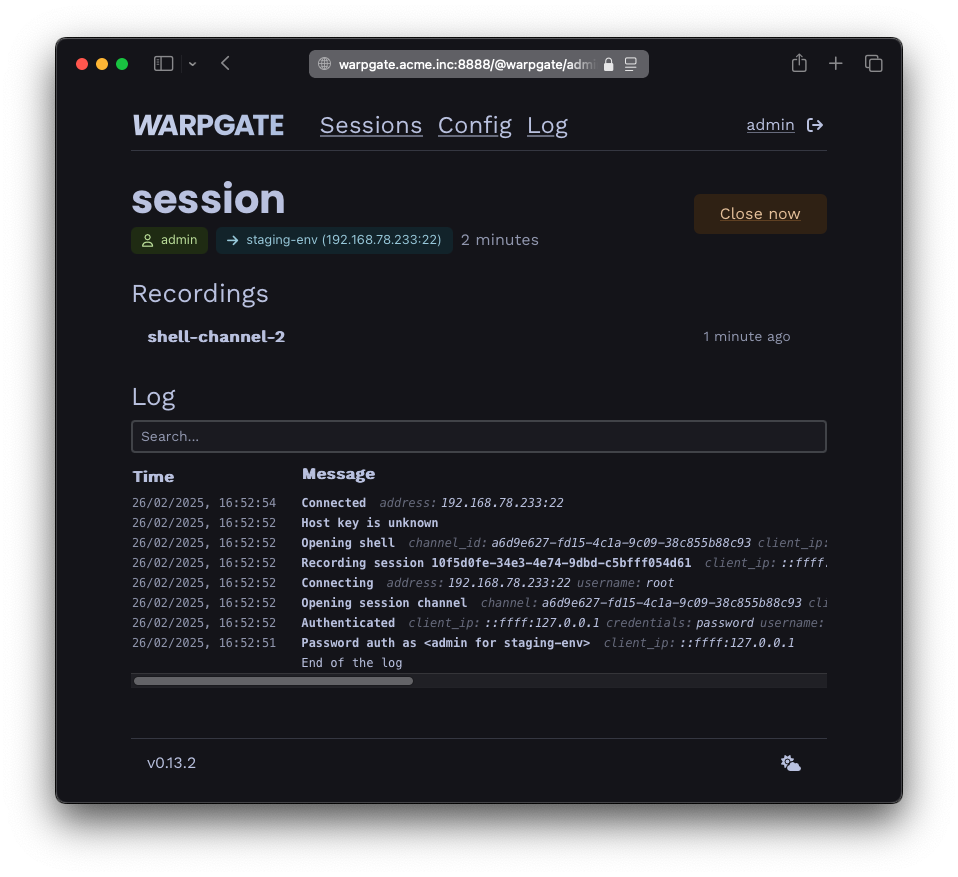
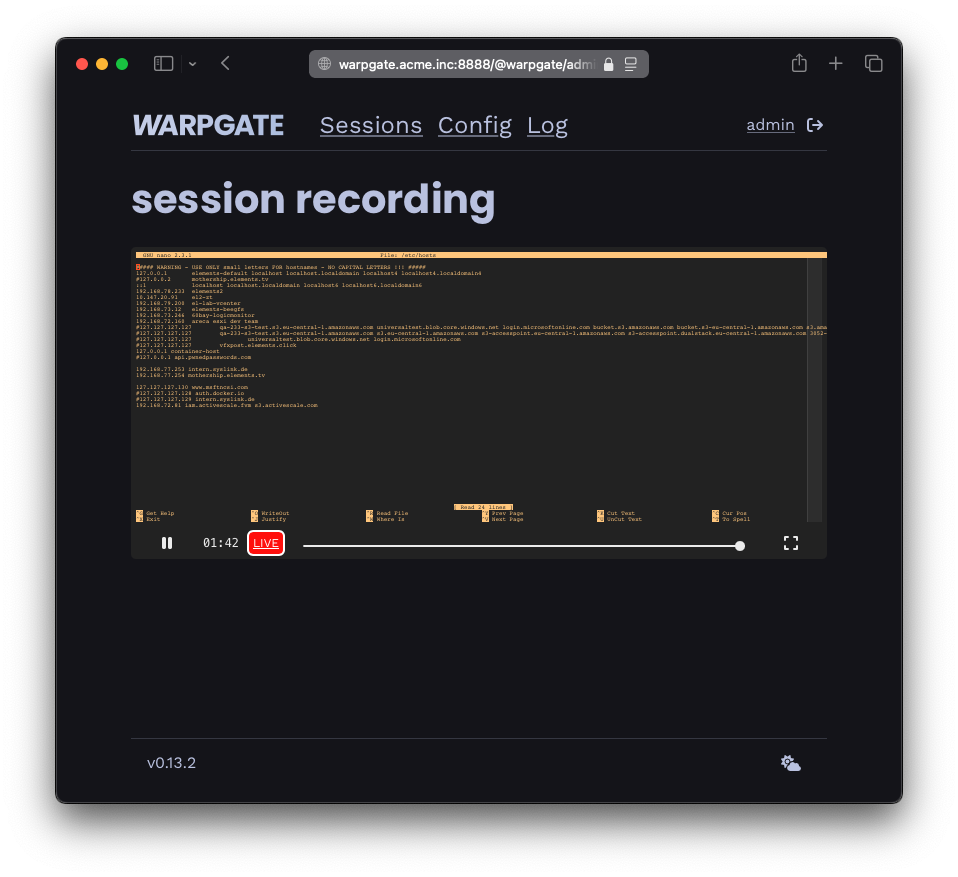
- Warpgate будет записывать каждую сессию, чтобы вы могли просматривать её (в реальном времени) и воспроизводить позже через встроенный веб-интерфейс администратора.
- Доступ к SSH, RDP и VNC через браузер встроен; нативные клиенты продолжают работать.
- Это не jump host — соединение перенаправляется напрямую к цели так, что это полностью прозрачно для клиента.
- Встроенная поддержка 2FA и SSO (TOTP и OpenID Connect)
- Встроенная защита от брутфорса с блокировкой IP и блокировкой пользователей
- Единый бинарный файл без зависимостей.
- Написан на 100% безопасном Rust.
При поддержке:
Начало работы и загрузки
- См. страницу документации Начало работы (или Начало работы с Docker).
- Релизные / бета-бинарники
- Ночные сборки
Документация
Полная документация доступна на warpgate.null.page, включая:
- Защита входа — настройка защиты от брутфорса
- SSO — единый вход через OpenID Connect
- Тикеты — временные учётные данные для доступа
Чем Warpgate отличается от jump host / VPN / Teleport?
| Warpgate | SSH jump host | VPN | Teleport |
|---|---|---|---|
| ✅ Точное сопоставление 1:1 между пользователями и сервисами | (Обычно) полный доступ к сети за jump host | (Обычно) полный доступ к сети | ✅ Точное сопоставление 1:1 между пользователями и сервисами |
| ✅ Не требуется собственный клиент | Требуется настройка jump host | ✅ Не требуется собственный клиент | Требуется собственный клиент |
| ✅ 2FA из коробки | 🟡 2FA возможна с дополнительными PAM-плагинами | 🟡 Зависит от провайдера | ✅ 2FA из коробки |
| ✅ SSO из коробки | 🟡 SSO возможен с дополнительными PAM-плагинами | 🟡 Зависит от провайдера | Платно |
| ✅ Аудит на уровне команд | 🟡 Аудит на уровне соединений на jump host, нет безопасного аудита на целевой системе при наличии root-доступа | Нет безопасного аудита на целевой системе при наличии root-доступа | ✅ Аудит на уровне команд |
| ✅ Полная запись сессий | Безопасная запись на целевой системе невозможна при наличии root-доступа | Безопасная запись на целевой системе невозможна при наличии root-доступа | ✅ Полная запись сессий |
| ✅ Неинтерактивные соединения | 🟡 Неинтерактивные соединения возможны, если клиенты поддерживают jump host нативно | ✅ Неинтерактивные соединения | Неинтерактивные соединения требуют использования обёртки SSH-клиента или запуска туннеля |
| ✅ Self-hosted, ваши данные принадлежат вам | ✅ Self-hosted, ваши данные принадлежат вам | 🟡 Зависит от провайдера | SaaS |
| ✅ Встроенная защита от brute-force | 🟡 Требуется настройка fail2ban | 🟡 Зависит от провайдера | ✅ Встроенная защита от brute-force |
|
|
|
Сообщение об уязвимостях безопасности
Пожалуйста, используйте систему сообщения об уязвимостях GitHub.
Статус проекта
Warpgate активно используется в корпоративной среде.
Что запланировано и над чем ведётся работа, отслеживается в публичном roadmap.
Как это работает
Warpgate — это сервис, который вы разворачиваете на bastion/DMZ-хосте; он принимает соединения SSH, HTTPS, Kubernetes, MySQL, PostgreSQL, RDP и VNC и предоставляет (опциональный) веб-интерфейс администратора.
Запустите warpgate setup, чтобы интерактивно сгенерировать файл конфигурации, включая привязки портов. Подробности см. в разделе Начало работы.
Он принимает соединения со специально отформатированными учётными данными, аутентифицирует пользователя локально, подключается к целевой системе сам, а затем соединяет обе стороны вместе, (опционально) записывая сессию.
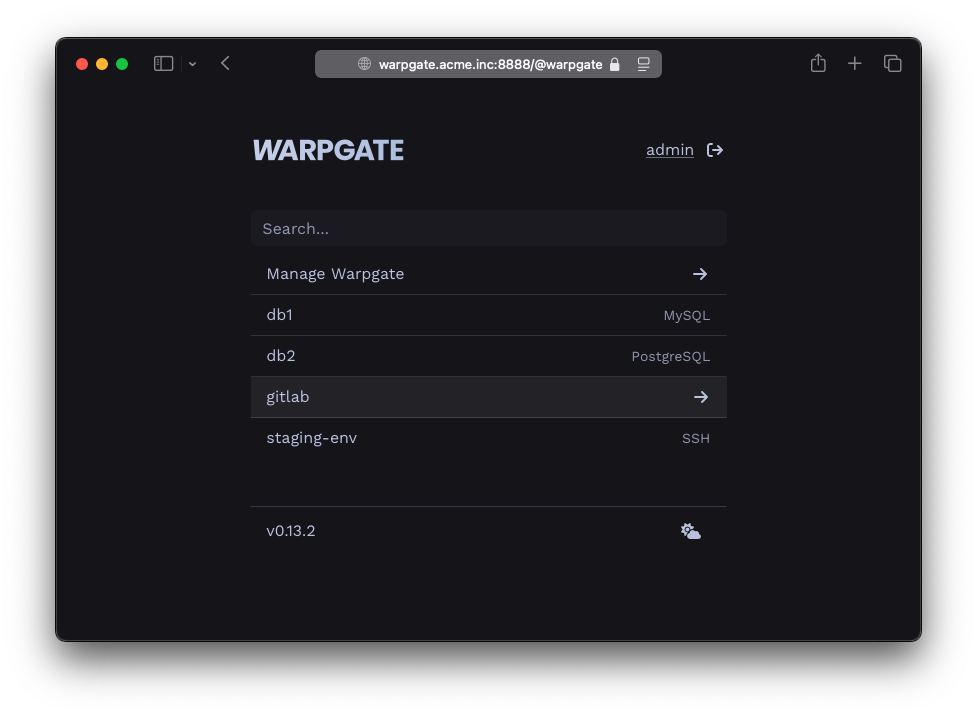
При подключении через HTTPS Warpgate предлагает выбор доступных целевых систем, а затем проксирует весь трафик сессии к выбранной цели. Вы можете переключаться между целями в любое время.
Вы управляете списками целей и пользователей и назначаете их друг другу через интерфейс администратора, а история сессий хранится в базе данных SQLite (по умолчанию: в /var/lib/warpgate).
Вы также можете использовать веб-интерфейс администратора для просмотра списка активных сессий, записей сессий, журналов и многого другого.
Раскрытие информации об использовании ИИ
В конце 2025 года этот проект начал принимать вклады, созданные с помощью ИИ. Участники обязаны раскрывать использование ИИ. Я считаю, что применяя одинаково высокие стандарты качества ко всем PR, независимо от того, созданы ли они с помощью ИИ, не приходится жертвовать качеством или безопасностью.
Поскольку ИИ — это спектр от бездумных вайб-бро до пользователей автодополнения, я считаю, что прозрачность в его использовании помогает определить и ограничить место ИИ в этом проекте.