
New tool52 минут назад
honeypot-stuff
 jeeberrr/honeypot-stuff
Отчёты по анализу вредоносного ПО о том, что я поймал в своей honeypot
ФорензикаАнализ вредоносных программРазведка угроз+3
Краткие редакционные обновления опубликованных инструментов кибербезопасности.
jeeberrr/honeypot-stuffОтчёты по анализу вредоносного ПО о том, что я поймал в своей honeypot
 keycloak/keycloak
Управление идентификацией и доступом с открытым исходным кодом для современных приложений и сервисов
 mister-iks/pcybox-attackgraph
Открытая браузерная лаборатория для создания смоделированной инфраструктуры, наблюдения за продвижением атаки через неё и проверки работоспособности…
 kaill-jlq/mmskillrisk
Стенд для бенчмаркинга и оценки, проверяющий, сопротивляются ли LLM-агенты вредоносным инструкциям, скрытым в мультимодальных изображениях навыков,…
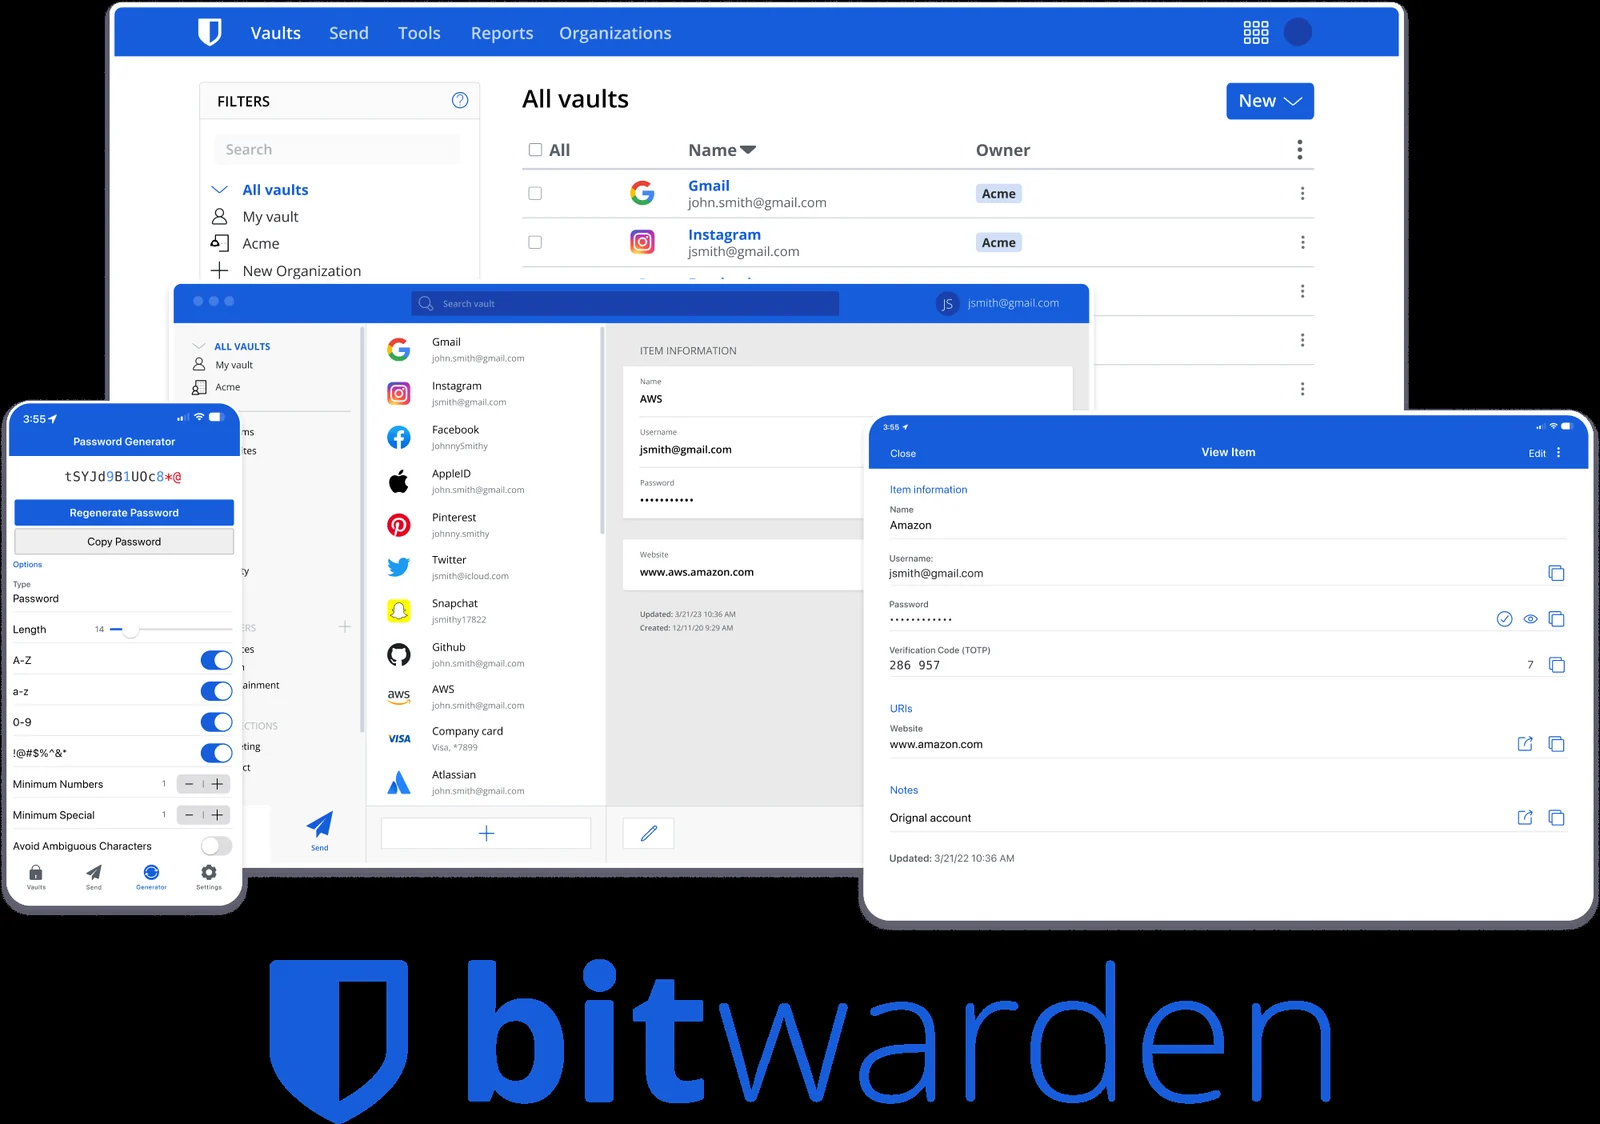 bitwarden/clients
Клиентские приложения Bitwarden (веб, расширение для браузера, настольное и CLI).
 zju-llm-safety/trace
Фреймворк агентного джейлбрейка для агентов на основе LLM, использующий декомпозицию задач на основе схем, многоходовые стратегии маскировки и…
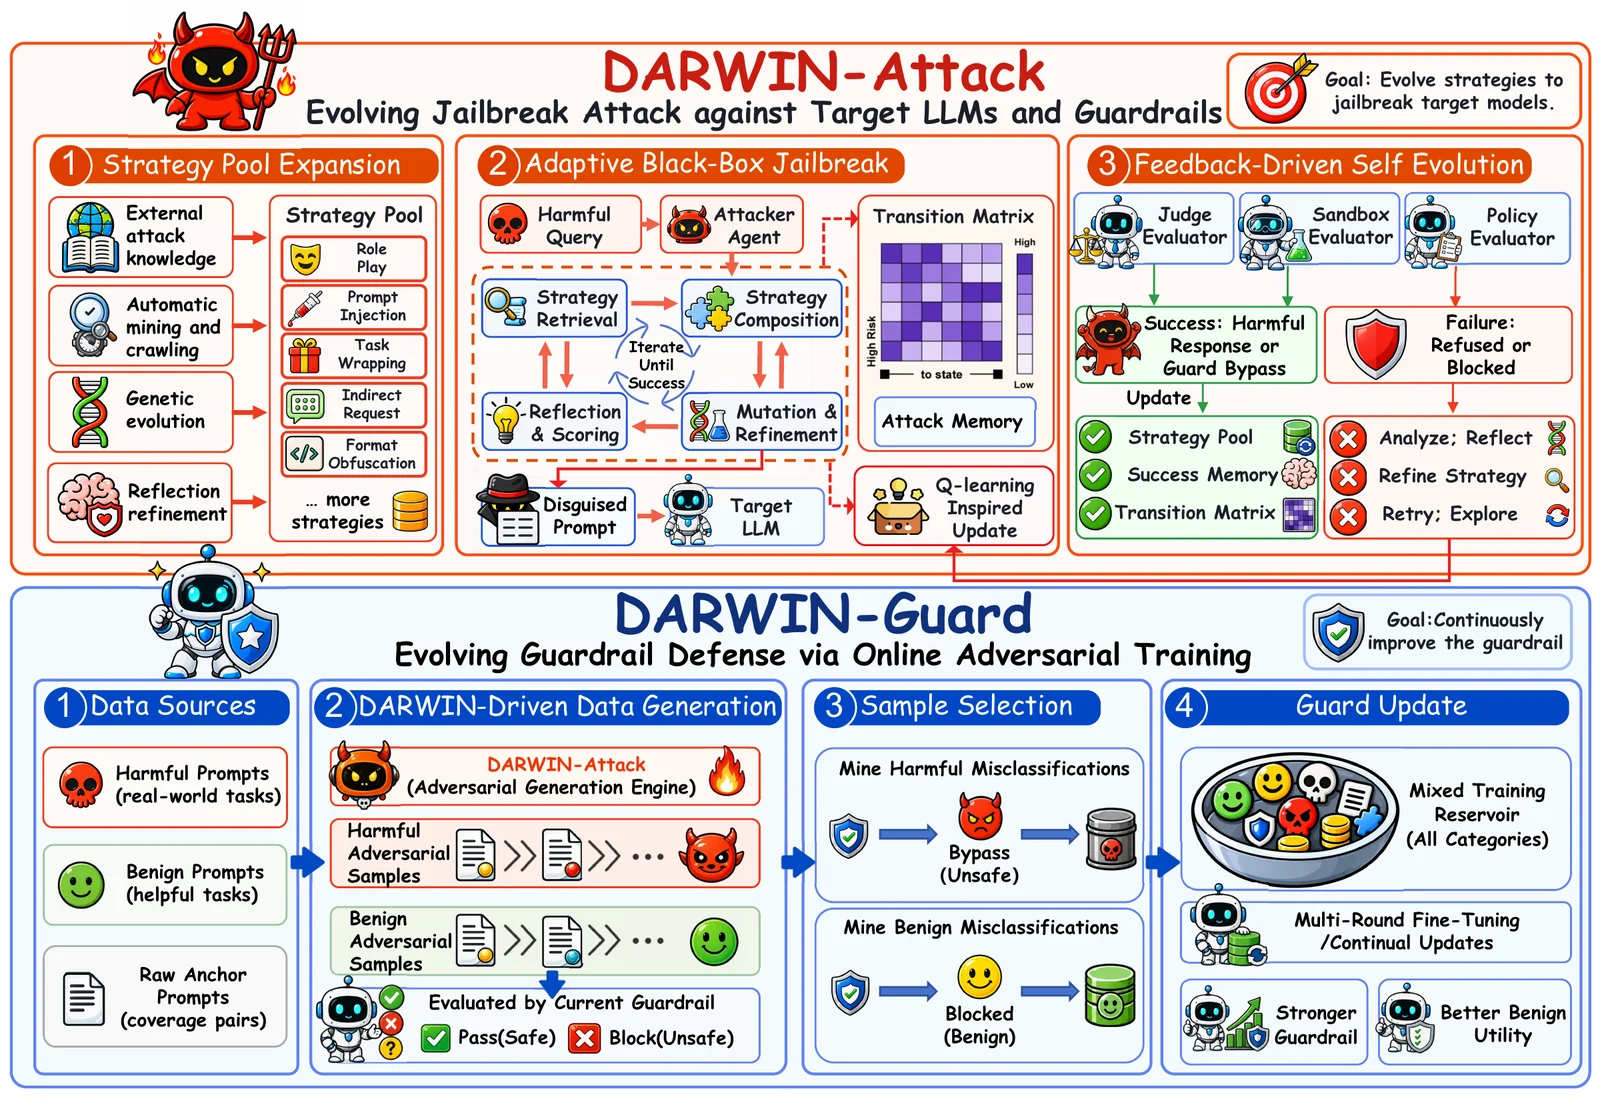 zju-llm-safety/darwin
Эволюционная платформа для обхода защиты LLM и тестирования guardrail-механизмов, которая формирует переиспользуемый пул стратегий с помощью…
 opencti-platform/opencti
Открытая платформа киберразведки угроз
 ejfkdev/jd
Go CLI, который деобфусцирует вывод javascript-obfuscator (obfuscator.io) и разминифицирует JavaScript с помощью AST-преобразований, статического…
 albert-y1n/piforge
Открытый фреймворк для red teaming промпт-инъекций на основе RL, с общим тренером, curriculum learning и бенчмарками, такими как AgentDojo,…
 b3rt1ng/koi
Обработчик обратных оболочек с поддержкой нескольких сессий, обновлением до PTY, модулями постэксплуатации, туннелированием на уровне 3, обфускацией…
 niffyhunt/wraithwall-toolkit
Инструменты deception-engineering, извлечённые из production-платформы, которая берёт живой трафик атакующих, supply-chain canary-токены, логи…